
เทียบ 4 ยักษ์ใหญ่ AI Security Agent: เครื่องมือล่าบั๊กยุคใหม่
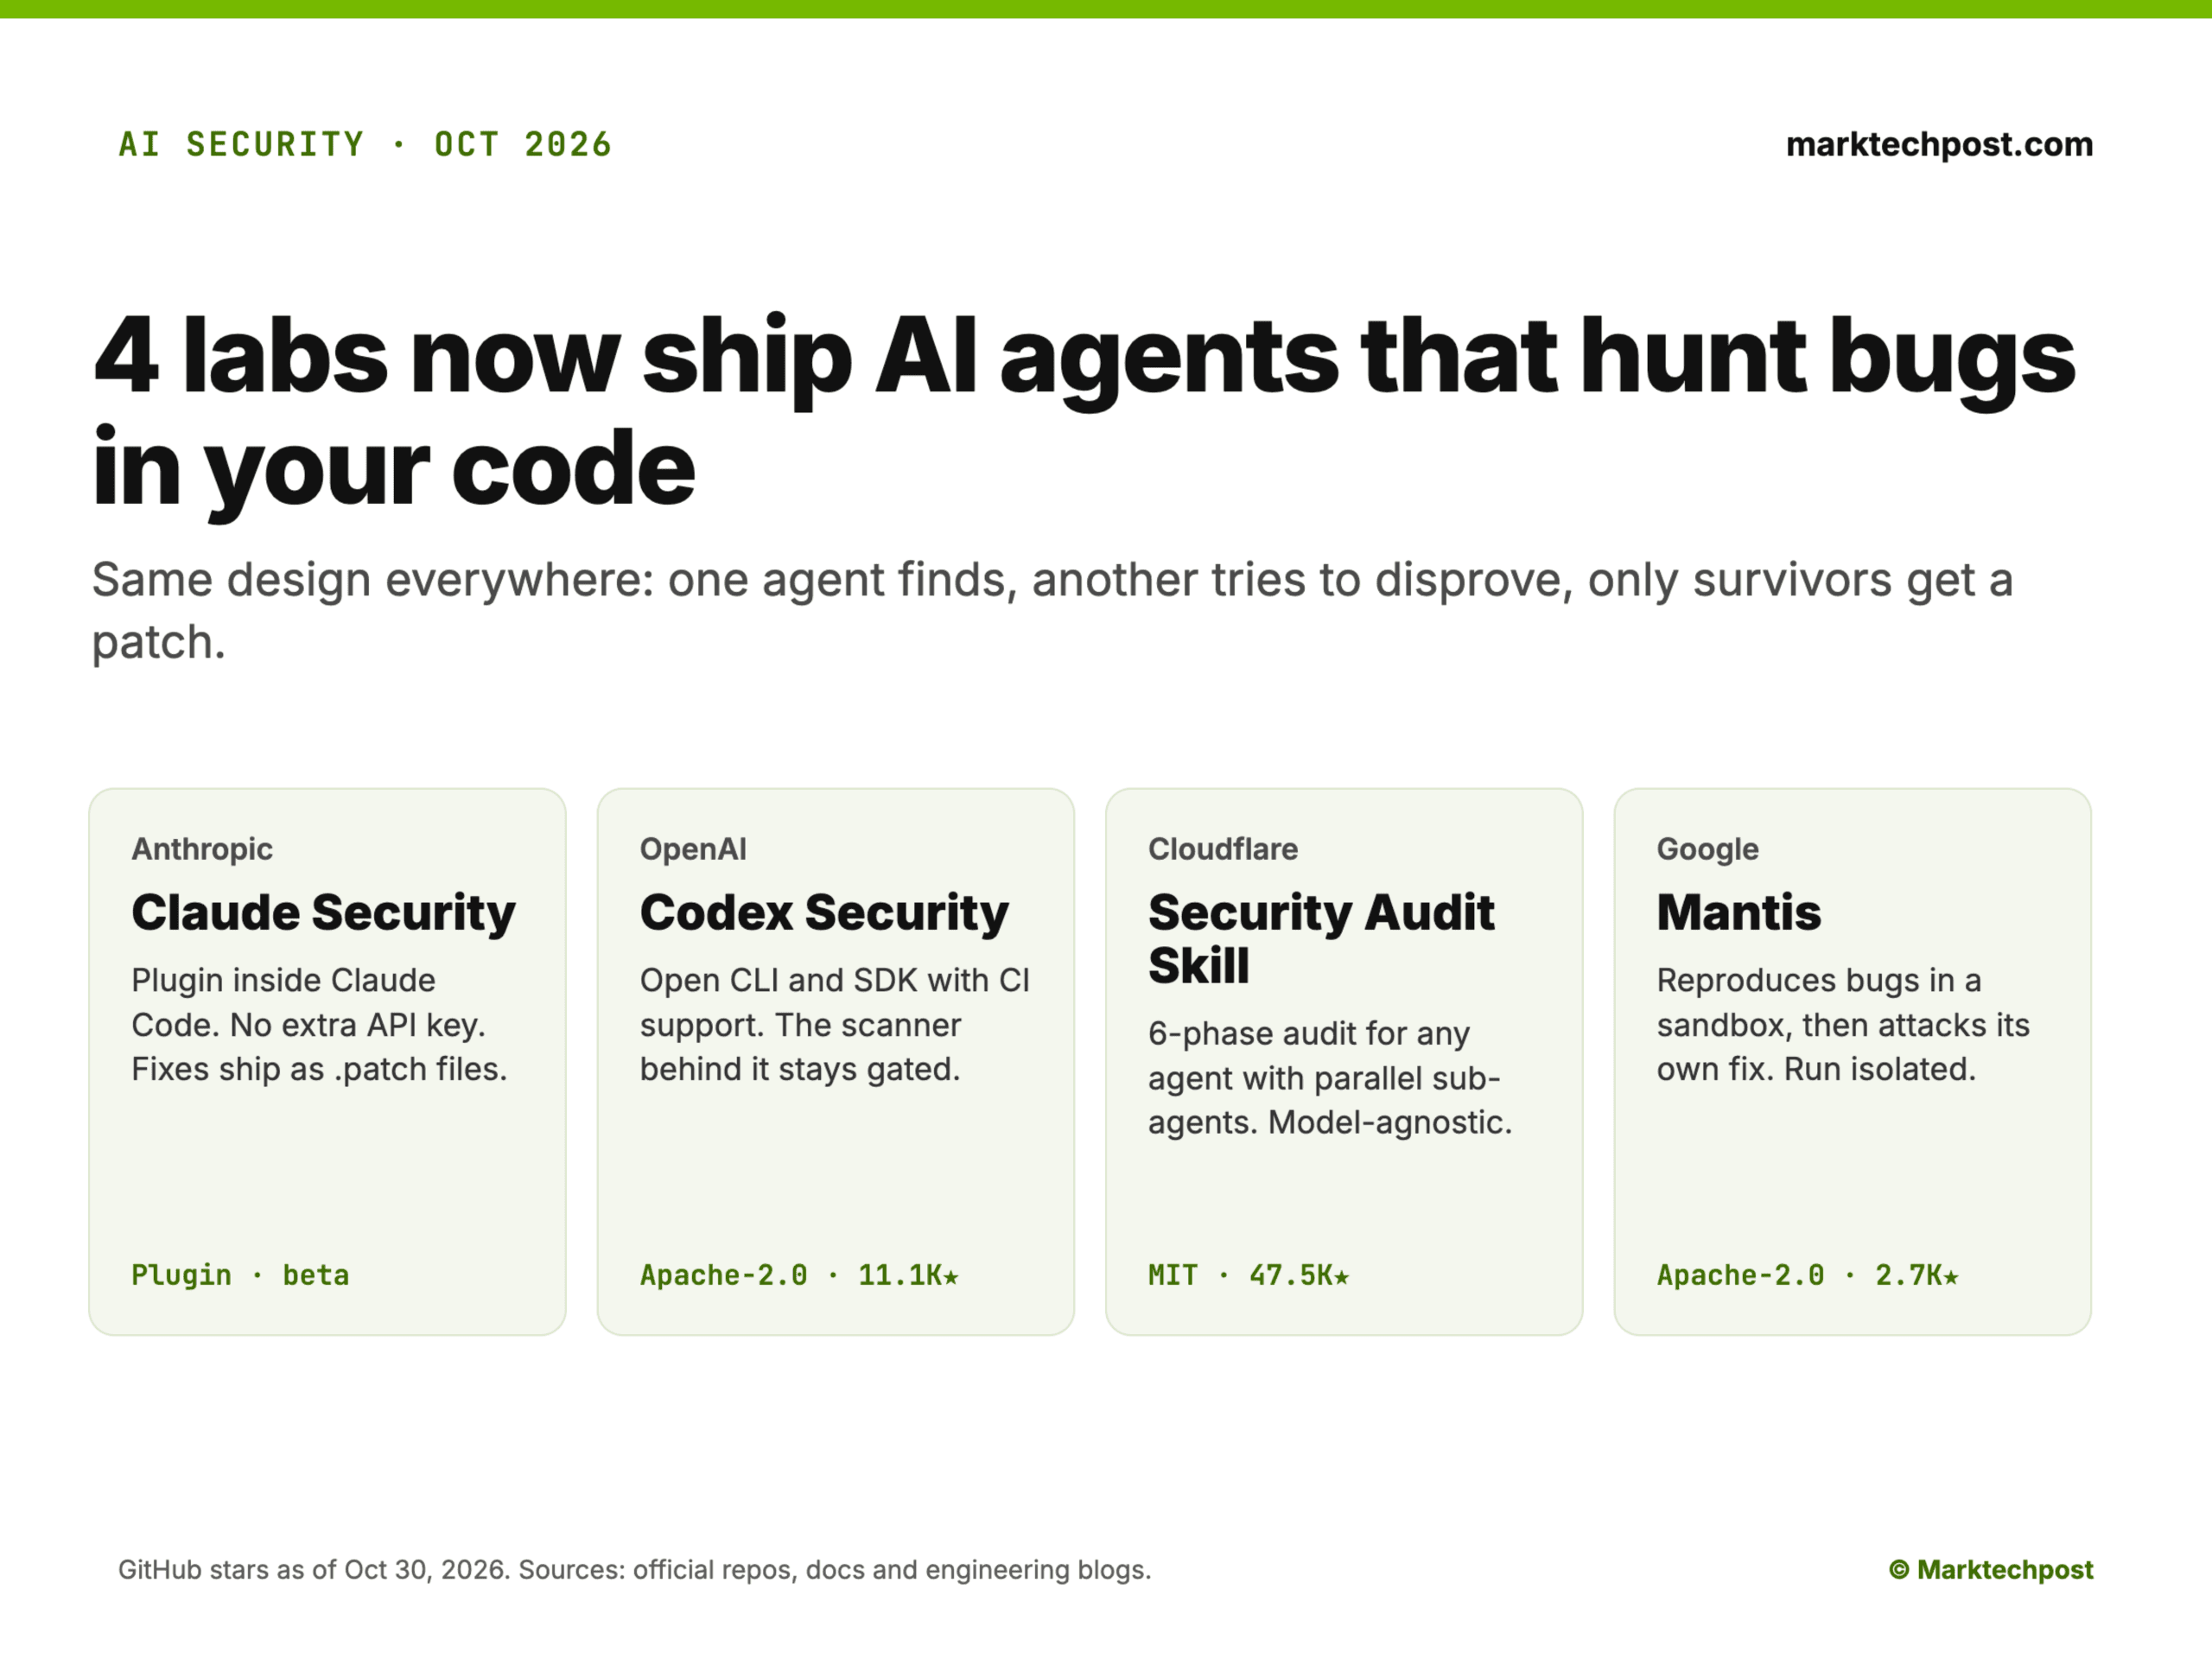
ขณะนี้ Anthropic, OpenAI, Cloudflare และ Google ต่างส่งมอบ AI agent ที่ทำหน้าที่ล่าบั๊กความปลอดภัยใน source code โดยเราได้ตรวจสอบทั้ง repository, เอกสาร และรายละเอียดทางเทคนิคเบื้องหลังของแต่ละรายอย่างละเอียด
ข้อค้นพบสำคัญคือเครื่องมือทั้ง 4 ตัวมีทิศทางการออกแบบที่ตรงกัน คือการใช้ agent ตัวหนึ่งเพื่อหาบั๊ก และใช้ agent อีกตัวแยกต่างหากเพื่อพยายามพิสูจน์แย้งบั๊กนั้น โดยเฉพาะรายการที่รอดจากการตรวจสอบเท่านั้นที่จะได้รับการแก้ไข (patch) ความแตกต่างจะอยู่ที่ตำแหน่งการทำงาน สิทธิ์การเข้าถึง และความเข้มงวดในการพิสูจน์
ประเด็นสำคัญ
- 4 ห้องแล็บ 1 รูปแบบ: หา, พิสูจน์แย้งอย่างอิสระ, แล้วแก้ไข
- Claude Security ทำงานภายใน Claude Code โดยไม่ต้องใช้ API key เพิ่มเติม
- CLI ของ Codex Security เป็น Apache-2.0 แต่การสแกนยังต้องเข้าถึงระบบของ OpenAI
- Skill ของ Cloudflare ใช้สัญญาอนุญาต MIT ไม่ยึดติดกับโมเดล และได้รับความนิยมสูงสุดด้วยยอด 47.5K stars
- Mantis ของ Google เน้นจำลองบั๊กใน sandbox โดยแนะนำให้แยกส่วนการทำงานออกจากกัน
ทำไม 4 ห้องแล็บถึงส่งมอบสิ่งเดียวกันในปี 2026
ปัญหาใหญ่ที่ทุกรายกำลังแก้ไขคือ "สัญญาณรบกวน" (noise) โดยทีมความปลอดภัยของ Google ระบุว่าการสแกนโค้ดด้วย AI ที่ไม่รัดกุมจะสร้างบั๊กหลอน (hallucinated bugs) ซึ่งมีอัตราความถูกต้อง (true-positive) ต่ำกว่า 7% การที่เครื่องสแกนผิดพลาดถึง 93% จึงกลายเป็นภาระมากกว่าการช่วยประหยัดเวลา
วิธีการแก้ไขที่ใช้ร่วมกันคือการแยกหน้าที่ (separation of duties) โดย agent ที่รายงานสิ่งที่พบจะไม่มีสิทธิ์ยืนยันผลนั้นเอง Cloudflare ระบุระเบียบนี้ชัดเจนว่าตัวตรวจสอบ (verifier) ต้องไม่ใช่ agent ตัวเดียวกับที่พบบั๊ก ซึ่ง Anthropic, OpenAI และ Google ต่างก็ใช้ขั้นตอนการตรวจสอบที่คล้ายคลึงกันก่อนส่งข้อมูลลงรายงาน
ปัจจัยกระตุ้นประการที่สองคือ Social Engineering และการโจมตีที่ซับซ้อนขึ้น ทีม Anthropic ระบุว่าพวกเขาสร้างเครื่องสแกนนี้เพราะผู้โจมตีเริ่มใช้ AI หาช่องโหว่เพื่อเจาะระบบแล้ว เช่นเดียวกับ Google ที่ตั้งข้อสังเกตว่าปัจจุบันโมเดลสามารถค้นพบและเจาะช่องโหว่ได้โดยแทบไม่ต้องอาศัยความช่วยเหลือจากมนุษย์
Claude Security (Anthropic)
มันคืออะไร: เครื่องมือสแกนช่องโหว่แบบ multi-agent ที่ทำงานภายในเซสชันของ Claude Code ถือเป็นเวอร์ชันท้องถิ่นของผลิตภัณฑ์ Claude Security แบบ hosted ของ Anthropic
การทำงาน: Agent จะสร้างแผนผังโครงสร้าง (architecture) และโมเดลภัยคุกคาม (threat model) ก่อนจะไล่ล่าช่องโหว่ในทุกส่วนประกอบและตรวจสอบสิ่งที่พบอย่างอิสระ โดยมีเมนูให้เลือก 3 งาน คือ สแกน codebase, สแกนการเปลี่ยนแปลง หรือแนะนำ patch
ผลลัพธ์: รายงานในรูปแบบ Markdown พร้อมไฟล์ SARIF 2.1.0 สำหรับ GitHub code scanning โดยจะระบุระดับความรุนแรง หมวดหมู่ CWE และขั้นตอนการทำซ้ำ (reproduction steps) ส่วน patch จะถูกร่างเป็นไฟล์ .patch โดย plugin จะไม่ทำการ commit หรือ push ด้วยตัวเอง
ค่าใช้จ่ายและการเข้าถึง: ไม่มีการเรียกใช้โมเดลแยกต่างหาก จึงไม่ต้องใช้ API key เฉพาะ โดยการสแกนจะนับรวมในโควตาการใช้งานของแพ็กเกจ Claude ตามปกติ
ไทม์ไลน์: Anthropic เปิดตัวพรีวิว Claude Code Security ในเดือนกุมภาพันธ์ 2026 ก่อนที่เวอร์ชัน plugin จะเข้าสู่ช่วง beta ในเดือนกรกฎาคม 2026 และขยับไปใช้ Claude Mythos 5 ในเดือนสิงหาคมตามข้อมูลจาก Dataconomy
ตำแหน่งทางการตลาด: วางตำแหน่งเป็นเลเยอร์การทำงานที่ตรวจสอบโค้ดขณะเขียนผ่าน security-guidance และทำการตรวจสอบซ้ำบน branch ผ่าน /security-review โดย Claude Security จะเน้นการสแกนลึกตามความต้องการ (on-demand deep scan)
Codex Security (OpenAI)
มันคืออะไร: CLI และ TypeScript SDK ภายใต้ชื่อ @openai/codex-security สำหรับค้นหา ตรวจสอบ และแก้ไขช่องโหว่
การทำงาน: สามารถสแกนทั้ง repo หรือเฉพาะ Git diff โดยแฟลก --mode deep จะรันหน่วยงานค้นหาแบบขนานเพื่อตรวจสอบสิ่งที่พบและสร้าง patch พร้อมคำสั่ง cs policy เพื่อร่างไฟล์ SECURITY.md สำหรับกำหนดเกณฑ์ความปลอดภัยในอนาคต
ผลลัพธ์: ให้ผลลัพธ์เป็นโมเดลภัยคุกคาม, SARIF, JSON หรือ CSV และสามารถส่งออกไปยัง Linear หรือ GitHub code-scanning ได้ โดยมี GitHub Action สำหรับรันการสแกนตามกำหนดเวลาหรือเมื่อเกิด pull request
ค่าใช้จ่ายและการเข้าถึง: ตัว client เป็น Apache-2.0 แต่ระบบสแกนเบื้องหลังยังจำกัดเฉพาะลูกค้าที่ได้รับอนุมัติ (limited beta) รองรับทั้ง OpenAI, Amazon Bedrock และ Fireworks AI โดยต้องการ Node.js 22.13+ และ Python 3.10+
Vulnerability Audit Skill (Cloudflare)
มันคืออะไร: Skill ภายใต้สัญญาอนุญาต MIT ที่เปลี่ยน coding agent ให้กลายเป็นผู้ตรวจสอบความปลอดภัยระดับเชี่ยวชาญ
การทำงาน: แบ่งการตรวจสอบเป็น 6 ระยะ ตั้งแต่การสร้างแผนผังโครงสร้าง (Reconnaissance), การล่าช่องโหว่แบบแยกส่วน (Coverage-led hunting), การพิสูจน์แย้ง (Candidate validation) ไปจนถึงการสร้างรายงานสุดท้ายที่ผ่านการตรวจสอบซ้ำอย่างเข้มงวด
ข้อกำหนด: ต้องการ coding agent ที่รองรับการใช้ tool แบบขนาน และต้องการ sandbox ที่บังคับโดย OS เพื่อความปลอดภัย หากไม่มี sandbox รายการที่พบจะค้างอยู่ที่สถานะ needs_validation แทนการรันเพื่อทดสอบจริง
ข้อมูลเบื้องหลัง: Cloudflare เผยแพร่ skill นี้ในเดือนมิถุนายน 2026 เพื่อเป็นรากฐานของระบบภายในที่สแกนไปแล้วกว่า 128 repos โดยสามารถเปลี่ยนรายการที่พบเบื้องต้นกว่า 20,799 รายการ ให้เหลือสิ่งที่ดำเนินการต่อได้จริง (actionable findings) 7,245 รายการ ช่วยลดอัตราการรายงานผิดพลาดได้อย่างมีนัยสำคัญ
Mantis (Google)
มันคืออะไร: ชุดทักษะการตรวจสอบความปลอดภัยแบบ Apache-2.0 พร้อม ADK reference harness ซึ่ง Google ใช้หาและแก้ไขบั๊กภายในองค์กร
การทำงาน: Mantis จะเรียนรู้จากการแก้ไขความปลอดภัยในอดีตผ่านประวัติ repo และสรุปไฟล์แบบลำดับชั้น ซึ่งช่วยลดภาระ token ได้มากกว่า 85% จากนั้นจะสร้างโมเดลภัยคุกคามและสมมติฐานเพื่อไล่ล่าและวิพากษ์วิจารณ์สิ่งที่พบ
สิ่งที่ทำให้แตกต่าง: เน้นการทำซ้ำ (Reproduction) และยืนยัน patch โดยจะจำลองบั๊กตั้งแต่ exploit แบบ static ไปจนถึง unit test และใช้ลูปแบบ adversarial เพื่อโจมตีตัวแก้ไขเอง พร้อมปรับระดับความรุนแรงตามเกณฑ์ที่เหมาะสม
การติดตั้ง: สามารถ Clone repo เพื่อใช้งานร่วมกับ coding agent หรือรัน ADK harness โดยตรง รองรับคำสั่งเฉพาะเจาะจงอย่าง --focus เพื่อเน้นจุดที่ต้องการตรวจสอบ และจำกัดเพดาน token ได้
นักล่าบั๊ก AI รายอื่นในปี 2026
นอกจาก 4 ยักษ์ใหญ่ ยังมีเครื่องมือที่ใช้ระบบ agent อีกอย่างน้อย 12 ตัวที่เปิดตัวในปี 2026 ซึ่งส่วนใหญ่ใช้ลูป หา-แล้ว-ตรวจสอบ เช่นเดียวกัน
Open-source harnesses
- Visa (VVAH): Pipeline 4 ระยะที่ทำงานร่วมกับ Claude หรือโมเดลอื่นที่รองรับ
- Hadrian (OpenHack): รันภายใน Claude Code หรือ Cursor โดยใช้ agent ผู้เชี่ยวชาญพิสูจน์สถานการณ์จำลอง
- Vercel Labs (deepsec): ใช้ sandbox ที่ทำงานพร้อมกันกว่า 1,000 แห่งเพื่อกระจายการสแกน
Commercial platforms และระบบภายใน
- Black Duck (Signal Agentic Fix): ระบบสแกนและแก้ไขครบวงจรที่ต้องผ่านการอนุมัติจากมนุษย์
- AWS (Continuum): ตรวจสอบความสามารถในการเจาะกับระบบจริงบน AWS และเปิด PR เพื่อแก้ไข
- Snyk (Evo Agentic AppSec): ใช้ LLM ร่วมกับ engine แบบ deterministic เพื่อลดความผิดพลาดในการรีวิว
- Theori (Xint Code): สร้างผลงานเด่นด้วยการพบบั๊ก "Copy Fail" ใน Linux ที่มีอายุถึง 9 ปี ได้ภายใน 1 ชั่วโมง
สรุป: ควรเริ่มใช้ตัวไหน?
- ผู้ใช้ Claude Code: แนะนำ plugin Claude Security เพราะติดตั้งง่ายและคุ้มค่า
- เน้นระบบ CI/CD บน GitHub: Codex Security มี pipeline ที่สมบูรณ์ที่สุดสำหรับองค์กร
- ไม่ต้องการยึดติดค่าย (Vendor Lock-in): Skill ของ Cloudflare ยืดหยุ่นที่สุดและเป็นโอเพนซอร์สเต็มรูปแบบ
- ทีมความปลอดภัยระดับสูง: Mantis ของ Google ให้การพิสูจน์ที่ลึกที่สุดผ่านการจำลองบั๊กใน sandbox
ท้ายที่สุด สถาปัตยกรรมที่ได้ผลดีที่สุดคือการผสมผสาน โดยใช้เครื่องมือหนึ่งในการค้นหาและอีกเครื่องมือหนึ่งในการตรวจสอบ เพื่ออุดช่องว่างที่โมเดลแต่ละตัวอาจมองข้ามไป
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร