
Ubuntu เร่งรอบอัปเดต Kernel ทุก 2 สัปดาห์ รับมือภัยไซเบอร์จาก AI
ที่ผ่านมา Canonical ใช้ระบบการทำงานแบบ split kernel SRU สำหรับ Ubuntu โดยแยกการแก้ไขทั่วไปและแพตช์ความปลอดภัยออกจากกัน ซึ่งจะมีรอบอัปเดตใหญ่ทุก 4 สัปดาห์ และปล่อยเวอร์ชันเน้นความปลอดภัย ณ จุดกึ่งกลางสองสัปดาห์เพื่อแก้ไข CVE ที่เร่งด่วน
สำหรับผู้ที่ไม่คุ้นเคย Stable Release Update หรือ SRU คือกระบวนการที่ Canonical ใช้ส่งมอบการแก้ไขบั๊กและแพตช์ความปลอดภัยให้กับ Ubuntu หลังจากปล่อยเวอร์ชันใหม่ออกมา โดยเคอร์เนลจะมีเส้นทางการทำงานเฉพาะสำหรับเรื่องนี้
ปัจจุบัน Canonical กำลัง เปลี่ยนทั้งสองเส้นทาง มาสู่รอบการทำงานเดี่ยวแบบ 2 สัปดาห์ และเนื่องจากรอบใหม่จะเริ่มต้นทุกหนึ่งสัปดาห์หลังจากรอบก่อนหน้าเริ่มไปแล้ว ผลลัพธ์ที่ได้คือผู้ใช้จะได้รับการปล่อยเคอร์เนลใหม่ในทุกสัปดาห์แทน
รอบการทำงาน 2 สัปดาห์แบบใหม่
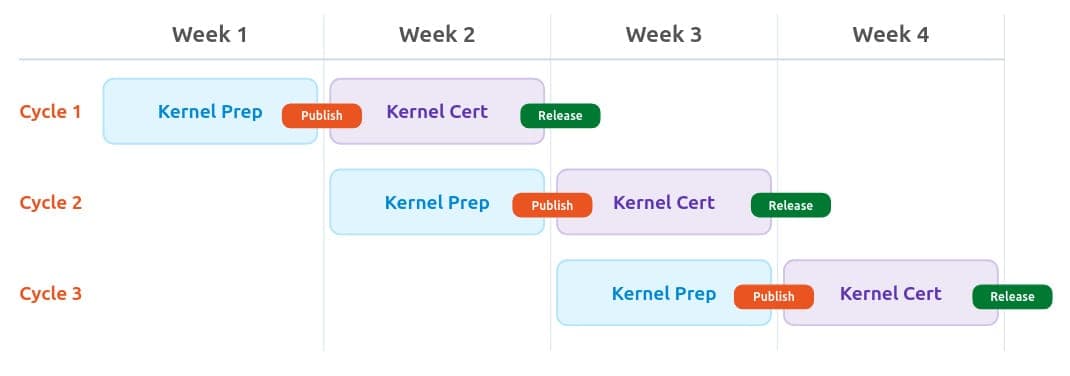
ที่มา: Canonical แต่ละรอบจะเริ่มต้นด้วยสัปดาห์แห่งการรวมแพตช์และเตรียมการ โดยทีมเคอร์เนลจะเลือกรายการแก้ไขที่จะนำมาใช้ สร้างแพ็กเกจ และรัน smoke tests ขั้นพื้นฐานเพื่อตรวจจับความผิดปกติที่ชัดเจนก่อนดำเนินการต่อ
เมื่อจบสัปดาห์แรก แพ็กเกจเหล่านั้นจะถูกส่งไปยัง -proposed pocket ของ Ubuntu ซึ่งเป็นแหล่งพักของเคอร์เนลรุ่นทดสอบ (release candidates) เพื่อรอการรับรอง โดยขั้นตอนนี้บุคคลทั่วไปยังเข้าไม่ถึงยกเว้นผู้ที่ทราบแหล่งข้อมูลเฉพาะ
ในสัปดาห์ที่สอง Canonical จะนำซอฟต์แวร์เข้าสู่โปรแกรมทดสอบฮาร์ดแวร์ Ubuntu Certified โดยรันบนอุปกรณ์ประเภทต่างๆ เพื่อให้มั่นใจว่าการใช้งานในโลกความเป็นจริงจะไม่มีปัญหาใดๆ ก่อนส่งมอบเคอร์เนลให้ผู้ใช้ เนื่องจากรอบใหม่จะเริ่มขึ้นทุกสัปดาห์โดยไม่สนสถานะของรอบก่อนหน้า ทำให้มีเคอร์เนลที่ผ่านการทดสอบพร้อมทยอยปล่อยออกมาอย่างต่อเนื่อง และหากพบว่าแพตช์ใดไม่ปลอดภัยที่จะส่งมอบ Canonical จะแจ้งให้ทราบชัดเจนพร้อมให้คำแนะนำในการเสริมความปลอดภัยของระบบ
สำหรับองค์กรที่ไม่สามารถรอจนครบสองสัปดาห์ได้ Canonical แนะนำให้ใช้ช่องทาง -proposed เพื่อการเข้าถึงที่รวดเร็ว โดยคุณสามารถรันการทดสอบการยอมรับ (acceptance tests) ของตนเองบนตัวสร้างที่อยู่ในนั้นได้ทันทีแทนที่จะรอการรับรองอย่างเป็นทางการจนเสร็จสิ้น
AI ทำให้การเปลี่ยนแปลงนี้เลี่ยงไม่ได้
การตัดสินใจครั้งนี้มีสาเหตุสำคัญมาจากเหล่า "Clankers" หรือเอเจนต์ AI ซึ่งเมื่อเดือนที่แล้วเราพบว่าพวกมันได้ สูบทรัพยากรประมวลผล จาก git.kernel.org ไปมหาศาลเพียงเพื่อขูดข้อมูลนำไปเทรนโมเดล
Canonical ระบุว่าการเกิดขึ้นของ LLMs และเอเจนต์ AI ได้ เปลี่ยนการตามล่าหาช่องโหว่ให้กลายเป็นกระบวนการอัตโนมัติที่ไม่หยุดหย่อน พวกมันค้นหาบั๊กในเคอร์เนลด้วยความเร็วที่นักวิจัยมนุษย์ไม่สามารถทำตามได้ทัน
เป้าหมายใหม่ของบริษัทคือการเผยแพร่วิธีแก้ไขเบื้องต้น (workaround) ให้ได้ภายใน 24 ถึง 48 ชั่วโมงหลังจากมีการเปิดเผย CVE ต่อสาธารณะ แม้จะยังไม่ใช่ตัวแพตช์สมบูรณ์ แต่อย่างน้อยก็ช่วยให้ระบบอยู่ในสถานะที่ปลอดภัยขึ้นในระหว่างที่กำลังพัฒนาแพตช์
สิ่งที่ผู้สร้าง Ubuntu กำลังดำเนินการอยู่นี้ คือการตอบสนองต่อสถานการณ์โลกไซเบอร์ที่วิวัฒนาการอย่างรวดเร็ว โดยการย่นระยะเวลาระหว่างการพบช่องโหว่และการส่งมอบแพตช์ให้สั้นที่สุดเท่าที่จะเป็นไปได้
หากคุณชื่นชอบการอัปเดตแบบนี้ สามารถร่วมสนับสนุนการนำเสนอข่าว Linux อิสระได้
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร