
Obscura VPN ปฏิวัติความปลอดภัย มองข้อมูลผู้ใช้เป็นขยะพิษ
อุตสาหกรรม VPN ในปัจจุบันดำเนินอยู่บนคำมั่นสัญญาปากเปล่าว่า "เราไม่เก็บล็อก" ซึ่งหมายความว่าคุณต้องมอบข้อมูลการเชื่อมต่อทั้งหมดให้ผู้ให้บริการโดยหวังว่าพวกเขาจะทำตามสัญญา
ทว่าสำหรับผู้ที่ใส่ใจในความเป็นส่วนตัว คำสัญญานี้เริ่มไม่เพียงพอ เพราะนโยบายไม่เก็บล็อกมีความน่าเชื่อถือเท่ากับตัวบริษัทเท่านั้น แม้จะเป็นบริษัทที่ซื่อสัตย์ก็อาจเสี่ยงต่อการถูกแฮ็ก ถูกหมายศาล หรือถูกซื้อกิจการอย่างเงียบๆ ได้ทุกเมื่อ
Obscura VPN จึงพยายามแก้ปัญหานี้ด้วยการแยกการทำงานออกเป็นสองบริษัทที่เป็นอิสระต่อกัน เพื่อไม่ให้ฝ่ายใดฝ่ายหนึ่งผูกโยงตัวตนเข้ากับประวัติการท่องเว็บของคุณได้ โดยฮอปแรก (first hop) จะเป็นเซิร์ฟเวอร์ของ Obscura เอง ส่วนฮอปทางออก (exit hop) ดำเนินการโดย Mullvad ผู้ให้บริการ VPN ชื่อดังจากสวีเดน ข้อมูลของคุณจะถูกเข้ารหัสแบบ end-to-end ด้วยคีย์ของ Mullvad ทำให้ Obscura ไม่สามารถอ่านข้อมูลได้ และ Mullvad ก็จะไม่เห็นว่าคุณเป็นใคร
ผู้อยู่เบื้องหลังโปรเจกต์นี้คือ Carl Dong อดีตผู้สนับสนุนหลักของ Bitcoin Core ที่ผันตัวมาสร้างแนวทางใหม่ให้กับวงการความเป็นส่วนตัวออนไลน์
จาก Bitcoin Core สู่การสร้าง VPN ใหม่ ทำไมคุณถึงมองว่าการปรับปรุงของเดิมไม่เพียงพอ?
"อย่าเชื่อใจ จงตรวจสอบ" (Don't Trust, Verify) คือรากฐานสำคัญของหลักการ cypherpunk ที่ผมยึดถือ ผมมองว่าการลดความไว้วางใจ (Trust Minimization) เป็นสิ่งสำคัญในการสร้างเทคโนโลยีที่เน้นมนุษย์เป็นศูนย์กลาง แต่อุตสาหกรรม VPN กลับเต็มไปด้วยเรื่องอื้อฉาวและคำสัญญาปากเปล่าที่ไม่เคยทำให้ผมสบายใจเลย
เมื่อผมเห็นการทำงานของ iCloud Private Relay ผมจึงรู้ว่า VPN ยุคหน้าควรเป็นอย่างไร มันต้องเป็น VPN ที่ตรวจสอบความเป็นส่วนตัวได้จริงและเอาชนะการเซ็นเซอร์ได้ ผมต้องการทำให้สิ่งนี้เกิดขึ้นนอกระบบนิเวศปิดของ Apple เพราะโลกไม่ต้องการบริษัท VPN เพิ่มอีกแห่ง แต่ต้องการแนวทางใหม่ทั้งหมด
ทำไมคำสัญญา "no-logs" ถึงกลายเป็นเรื่องล้าสมัย?
อุตสาหกรรมนี้ถูกครอบงำโดยกลุ่มบริษัทขนาดใหญ่สามกลุ่มที่สร้างภาพลวงตาของการมีตัวเลือก คำสัญญาปากเปล่าเรื่องไม่เก็บล็อกแทบจะไร้ประโยชน์ในปี 2026 เมื่อการโจมตีทางไซเบอร์ที่ขับเคลื่อนด้วย LLM แพร่ระบาด
ท้ายที่สุดแม้แต่ผู้ให้บริการที่ซื่อสัตย์ก็อาจถูกแฮ็กได้ ผู้ใช้เริ่มตื่นตัวและเรียกร้องให้เลิกใช้ VPN แบบเดิม Obscura จึงเป็นคำตอบที่คุณไม่ต้องเชื่อใจคำพูดของบริษัทใดบริษัทหนึ่งเพื่อความเป็นส่วนตัวของคุณอีกต่อไป
ระบบรีเลย์สองฝ่าย (two-party relay) ต่างจาก VPN multi-hop ทั่วไปอย่างไร?
VPN แบบดั้งเดิมจะเห็นทั้งตัวตน (IP และการชำระเงิน) และทราฟฟิกของคุณ แม้จะใช้ multi-hop ก็ยังเป็นบริษัทเดียวที่เข้าถึงข้อมูลได้และมักทำให้เน็ตช้าลงโดยใช่เหตุ
ด้วย Two-Party Relay ของ Obscura เราใช้ Mullvad เป็นฮอปทางออกที่สอง ทราฟฟิกทั้งหมดจะถูกเข้ารหัสด้วยคีย์ของ Mullvad และส่งผ่านเซิร์ฟเวอร์ Obscura เท่านั้น ทำให้ Obscura ไม่เห็นข้อมูลจริง และ Mullvad ก็ไม่เห็นตัวตนของคุณ มันเหมือนกับ Tor ที่มี 2 ฮอป แต่ปรับแต่งมาเพื่อความเร็วสูงสุด
หากมีคนแย้งว่าคุณแค่ย้ายความเชื่อใจไปไว้ที่สองบริษัทแทน คุณจะตอบว่าอย่างไร?
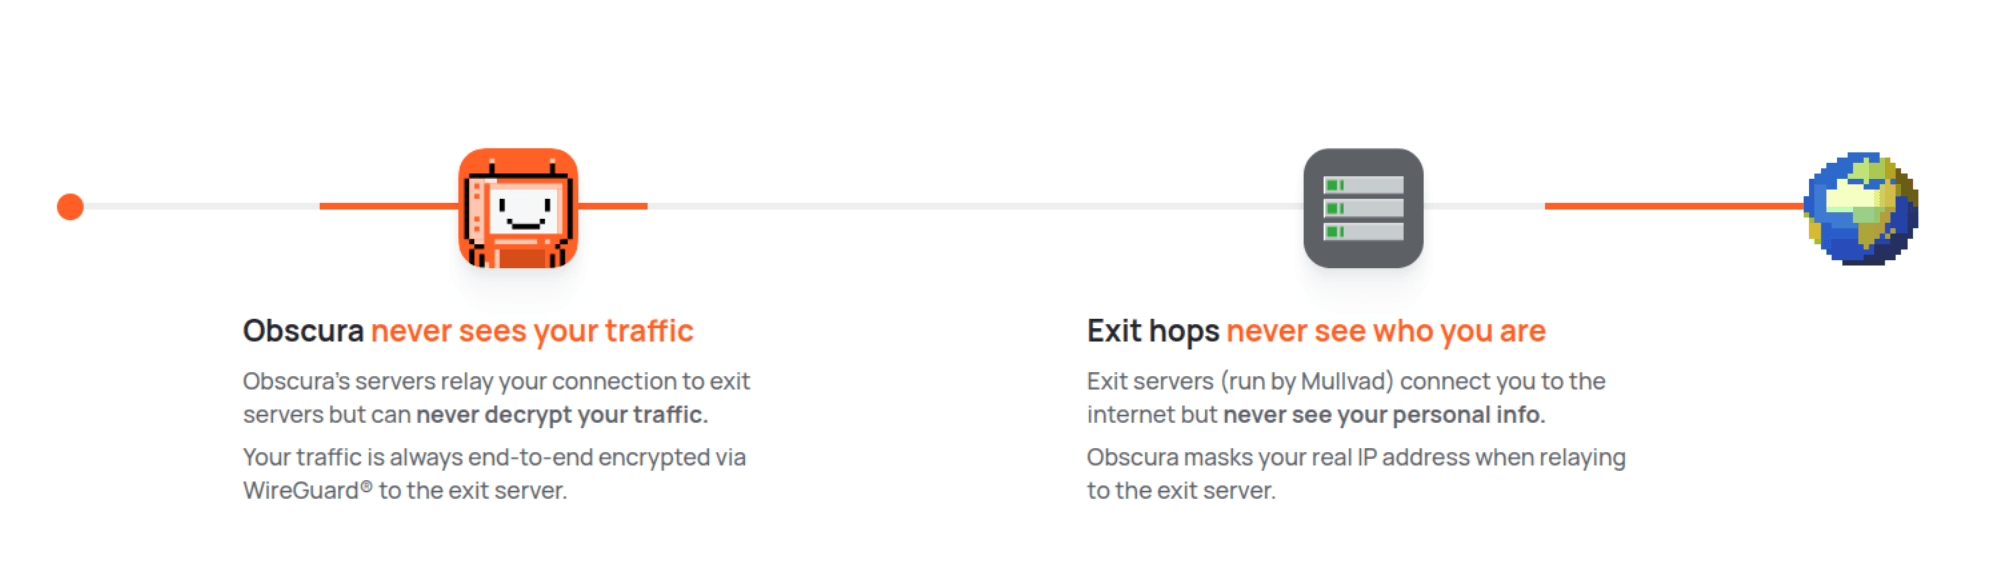
การใช้ VPN แบบเดิมคือการย้ายความเชื่อใจจาก ISP ไปยังบริษัทเอกชนรายเดียว แต่เป้าหมายของ Obscura คือการทำให้มั่นใจว่าไม่มีองค์กรใดมีอำนาจเบ็ดเสร็จ ตราบใดที่ Obscura และ Mullvad ไม่ถูกเจาะข้อมูลพร้อมกัน ความเป็นส่วนตัวของคุณก็จะปลอดภัย ซึ่งดีกว่าการเชื่อใจคำสัญญาปากเปล่าแน่นอน
ทำไมถึงเลือกใช้ QUIC เป็นโปรโตคอลพรางตัว (stealth protocol)?
เราเลือก QUIC เพราะส่วนขยาย Unreliable Datagram ช่วยหลีกเลี่ยงปัญหา TCP-over-TCP meltdown ที่มักเกิดกับ VPN ทั่วไป อ่านรายละเอียดเพิ่มเติมได้ที่นี่
ในด้านการเซ็นเซอร์ QUIC ตรวจจับได้ยากกว่ามากเพราะระบบเซ็นเซอร์ต้องประกอบข้อมูล UDP ที่กระจัดกระจายใหม่ ซึ่งมีค่าใช้จ่ายสูง ปัจจุบันผมยังไม่เห็นระบบเซ็นเซอร์ใดที่ทำเช่นนั้นได้ ดูข้อมูลวิจัยที่นี่
คุณรองรับ Monero และไม่ใช้อีเมล แต่ IP ของผู้ใช้ยังคงถูกเห็นอยู่ ความเป็นส่วนตัวนี้มีขีดจำกัดแค่ไหน?
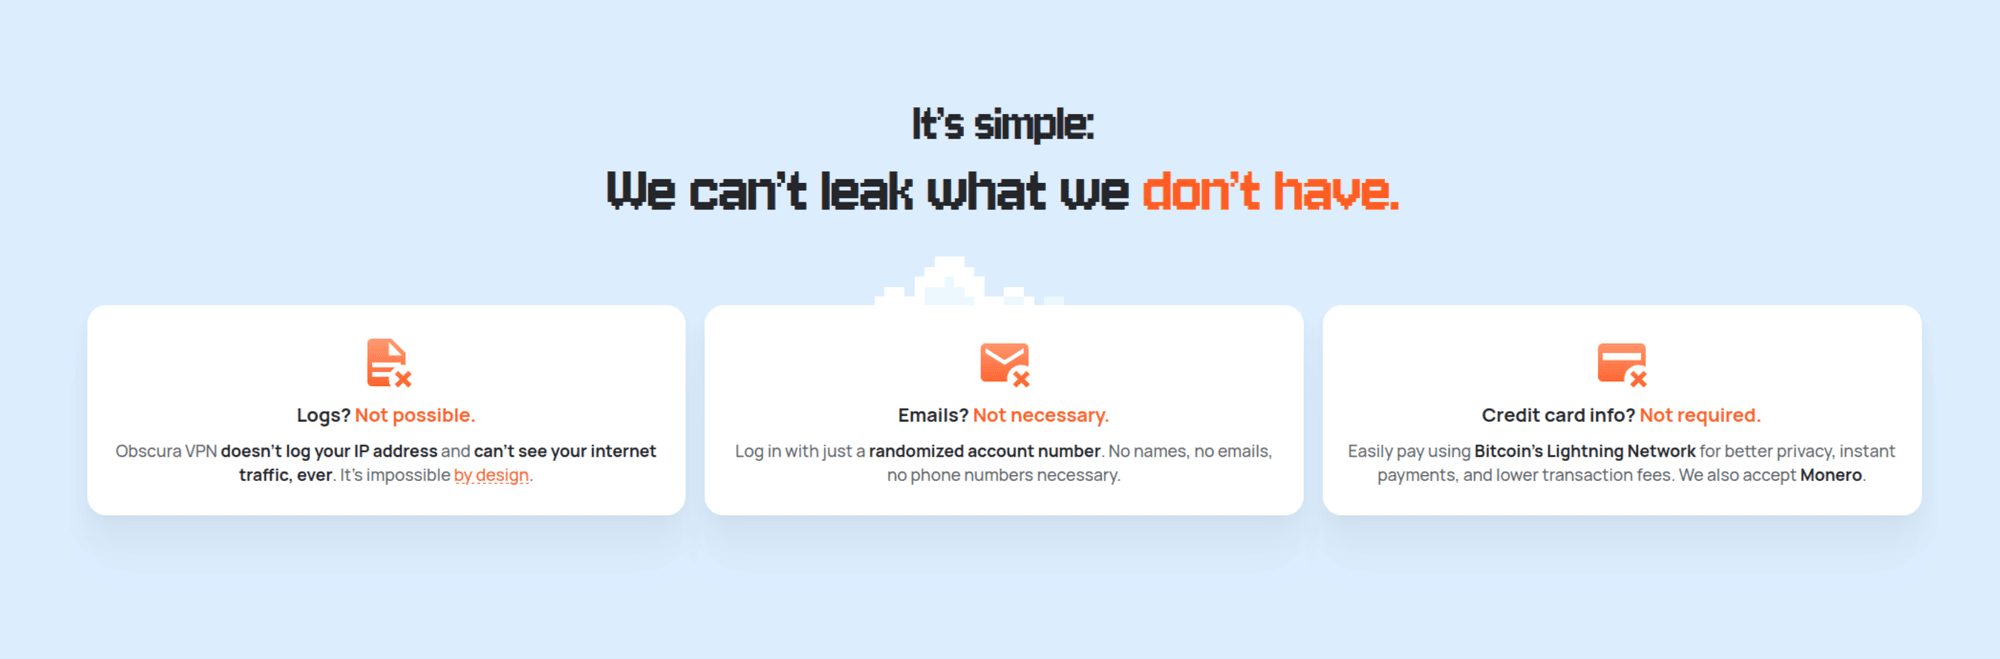
เรามองข้อมูลผู้บริโภคเป็นขยะพิษ เราไม่ต้องการและไม่เก็บข้อมูลใดๆ เว็บไซต์เรายังเข้าใช้งานผ่าน Tor ได้ด้วย แต่คุณพูดถูก เรายังคงเห็น IP ที่เชื่อมต่อ ซึ่งเป็นข้อจำกัดทางเทคนิคของเลเยอร์ OSI
ประเด็นสำคัญของ Obscura คือในเมื่อเราเลี่ยงการเห็น IP ไม่ได้ สิ่งที่ปลอดภัยที่สุดคือการแยกข้อมูลนั้นออกจากทราฟฟิกการท่องเว็บโดยสิ้นเชิง นั่นคือหน้าที่ของ Two-Party Relay
ความสำคัญของ reproducible builds ในบริการ VPN คืออะไร?
ผมนำแนวคิดนี้มาจาก Bitcoin Core เพราะเชื่อว่าซอฟต์แวร์ที่เน้นความปลอดภัยต้องตรวจสอบได้ reproducible builds ช่วยยืนยันว่าแอปที่คุณดาวน์โหลดตรงกับซอร์สโค้ดบน GitHub จริงหรือไม่
สำหรับ VPN แอปที่เป็นอันตรายอาจทำให้ข้อมูลรั่วไหลได้ทั้งหมด ที่ Obscura เราให้ความสำคัญกับเรื่องนี้มาก โดยมีตัวต้นแบบสำหรับ Android แล้วและกำลังขยายไปยังแพลตฟอร์มอื่น
ด้วยราคา 8 ดอลลาร์ต่อเดือน คุณบริหารจัดการอย่างไรโดยไม่มีแรงกดดันจาก VC?
เราไม่มีข้อมูลผู้ใช้ไปขาย และเราดำเนินธุรกิจแบบเรียบง่าย ต้นทุนต้องต่ำกว่ารายได้ เราเป็นทีมเล็กๆ 6 คนที่ทำงานระยะไกล ไม่สร้างศูนย์ข้อมูลยักษ์ใหญ่ เป้าหมายของผมไม่ใช่การแข่งมีเรือยอทช์กับมหาเศรษฐี แต่คือการสร้างบริการที่ยุติธรรม
คุณหาจุดสมดุลระหว่างความเป็นส่วนตัวสูงสุดกับการใช้งานจริงได้อย่างไร?
เป้าหมายคือให้แม่ของผมใช้งานได้ VPN ไม่ควรซับซ้อน แค่สับสวิตช์แล้วมันต้องทำงานได้ทันทีจนคุณลืมว่าเปิดอยู่ ส่วนผู้ใช้ระดับสูงก็ยังสามารถปรับแต่งได้ตามต้องการ การให้ทางเลือกคือทางออก เช่น การยอมให้มีตัวเลือกชำระเงินผ่านบัตรเครดิตสำหรับคนทั่วไป
อะไรที่คุณกังวลที่สุดเกี่ยวกับความเป็นส่วนตัวออนไลน์ในอนาคต?
ผมกังวลเรื่องการสมยอมของเราเองที่แลกความเป็นส่วนตัวกับความสะดวกสบาย เช่น การให้เบอร์โทรศัพท์เพื่อแลกกาแฟฟรี จนบริษัทต่างๆ รู้ทุกแง่มุมในชีวิตเรา และรัฐบาลก็สามารถซื้อข้อมูลเหล่านั้นได้ ผมหวังว่า Obscura จะช่วยให้ผู้คนปกป้องตัวเองได้ง่ายขึ้นโดยไม่ต้องแลกกับความสะดวก
สิ่งที่ "ต้องคำสาป" ที่สุดที่คุณค้นพบเกี่ยวกับการทำงานของอินเทอร์เน็ตคืออะไร?
น่าจะเป็นส่วนขยาย TLS SNI ครับ คนส่วนใหญ่คิดว่าการเชื่อมต่อ TLS ถูกเข้ารหัสทั้งหมด แต่ SNI กลับส่งชื่อโดเมนเป็นข้อความธรรมดา (plaintext) ซึ่ง ISP มักใช้สิ่งนี้ในการเซ็นเซอร์ Cursed Knowledge
โมเดลความไว้วางใจแบบแยกส่วนของ Obscura เป็นแนวทางใหม่ที่โลก VPN มองข้ามมานาน เนื่องจากไคลเอนต์เป็นโอเพนซอร์ส คุณจึงสามารถตรวจสอบโค้ดและคีย์ต่างๆ ได้ด้วยตนเอง
ศึกษาข้อมูลเพิ่มเติมได้ที่ obscura.com และซอร์สโค้ดบน GitHub
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร