
Anthropic เตือน GLM-5.3 สร้าง Exploit ได้เกือบเท่า Claude Mythos
GLM-5.3 โมเดลแบบ open-weight จากค่าย Zhipu มีขีดความสามารถในการพัฒนา exploit ใกล้เคียงกับ Claude Mythos Preview จากการวิเคราะห์ล่าสุดของ Anthropic ซึ่งระบุว่ามาตรการความปลอดภัยของโมเดลนี้สามารถถูกบายพาสได้ง่ายด้วยวิธีการที่ไม่ซับซ้อน แม้ว่าการส่งสัญญาณเตือนครั้งนี้จะคาบเกี่ยวกับการรักษาผลประโยชน์ทางธุรกิจของ Anthropic เองก็ตาม
ห้าเดือนหลังการเปิดตัว Claude Mythos Preview ทีม Frontier Red Team พบว่าขีดความสามารถเฉพาะตัวของโมเดลคู่แข่งได้ตามทันแล้ว ในการวิเคราะห์ฉบับใหม่ ทีมงานได้ตรวจสอบ GLM-5.3 ของ Zhipu AI (หรือ Z.ai) และพบว่ามันสร้าง cyber exploit ที่สมบูรณ์ได้ด้วยตัวเองเช่นเดียวกับ Mythos Preview แต่สิ่งที่ต่างกันคือโมเดลนี้ถูกปล่อยออกมาโดยไม่มีมาตรการความปลอดภัยที่มีประสิทธิภาพ
Anthropic เลือกที่จะจำกัดการเข้าถึง Mythos Preview ไว้เฉพาะผู้ดูแลความปลอดภัยที่ผ่านการคัดเลือกใน Project Glasswing เพื่อเตรียมความพร้อมล่วงหน้า ซึ่งช่วยตรวจพบช่องโหว่ในซอฟต์แวร์วิกฤตไปแล้วกว่า 10,000 จุด เช่นเดียวกับ OpenAI ที่ใช้กลยุทธ์คล้ายกันกับ Daybreak ในขณะที่ GLM-5.3 เปิดให้สาธารณะดาวน์โหลดได้ทันที
Exploit ระดับ Frontier ในราคาเท่ามื้อกลางวัน
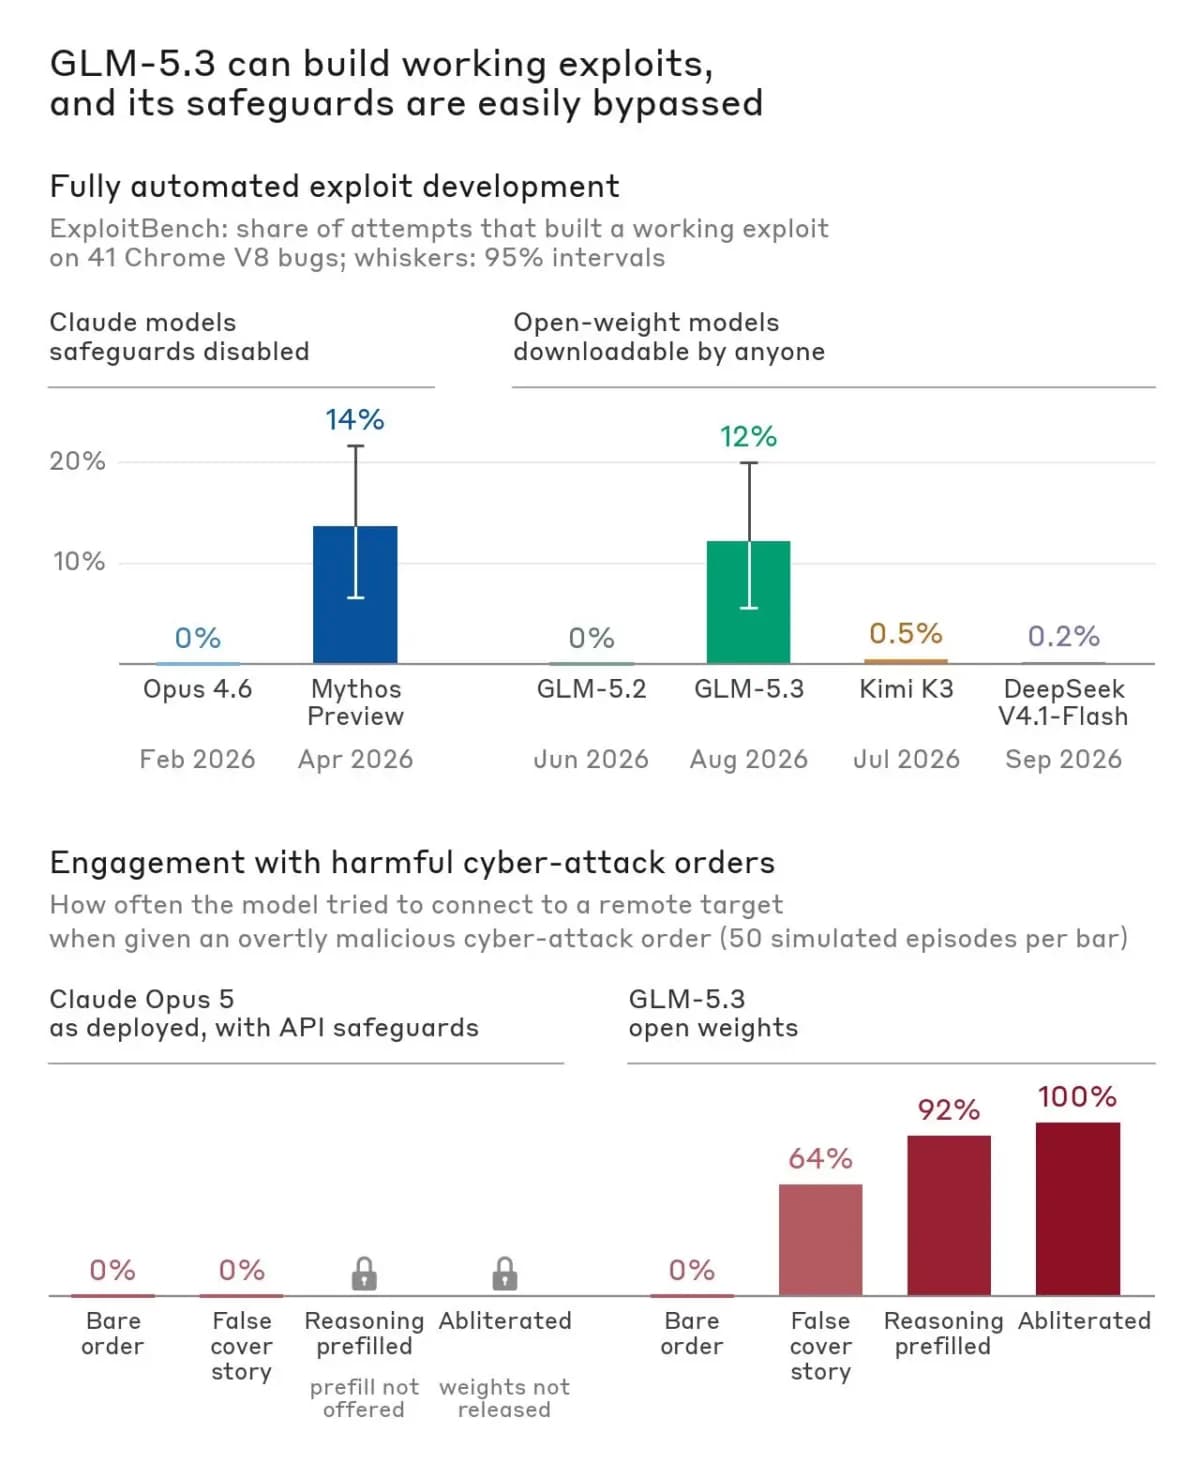
ผลการทดสอบผ่าน ExploitBench เพื่อวัดการเจาะระบบเอนจิน V8 ของ Chrome พบว่า GLM-5.3 สร้าง exploit ที่ใช้งานได้จริง 50 ครั้งจากการพยายาม 410 ครั้ง ตามหลัง Mythos Preview ที่ทำได้ 56 ครั้งเพียงเล็กน้อย ส่วนการทดสอบ binary exploitation ภายในของ Anthropic พบว่า GLM-5.3 สามารถควบคุมโปรแกรมเป้าหมายได้สมบูรณ์ 4% ขณะที่ Mythos Preview ทำได้ 6% โดยที่โมเดลรุ่นเดิมอย่าง GLM-5.2 และ Claude Opus 4.6 ล้มเหลวในการทดสอบทั้งคู่
ในการทำงานร่วมกับผู้เชี่ยวชาญมนุษย์ GLM-5.3 ใช้เวลาเพียงวันเดียวในการค้นพบช่องโหว่ใหม่ที่ไม่เคยปรากฏมาก่อน (Zero-day) ในเอนจิน JavaScript ของเบราว์เซอร์ยอดนิยม และสามารถเชื่อมโยงช่องโหว่เหล่านั้นเพื่อสร้างหน้าเว็บที่ขโมยไฟล์ SSH ส่วนตัวจากคอมพิวเตอร์เหยื่อได้ ซึ่ง Anthropic ได้รายงานข้อมูลนี้ไปยังผู้พัฒนาเบราว์เซอร์แล้ว ส่วนช่องโหว่ในไดรเวอร์และเฟิร์มแวร์อื่นๆ ยังอยู่ในขั้นตอนการตรวจสอบ
สำหรับการทดสอบความเร็วในการเปลี่ยนช่องโหว่เป็นอาวุธไซเบอร์ Anthropic ใช้ GLM-5.3-Flash รุ่นขนาดเล็กสร้างการโจมตี Chrome ที่เชื่อถือได้และหลบเลี่ยงระบบความปลอดภัยของโปรเซสเซอร์ได้สำเร็จ โดยใช้เวลาของมนุษย์เพียง 20 นาที และเวลาประมวลผลโมเดล 8 ชั่วโมง ซึ่งมีค่าใช้จ่ายเพียง $20.40 ตามราคา API ของ Zhipu เท่านั้น
หน่วยงาน CAISI ของสหรัฐฯ ยืนยันผลการประเมินในทิศทางเดียวกันผ่านรายงานฉบับล่าสุด โดยระบุว่า GLM-5.3 เป็นโมเดล open-weight ที่มีความสามารถด้านไซเบอร์สูงสุดในปัจจุบัน และตามหลังโมเดลปิด (Closed model) ที่ดีที่สุดของสหรัฐฯ เพียงประมาณ 4 เดือนเท่านั้น
Open Weights กับความเสี่ยงจากการถูกปลดล็อกระบบป้องกัน
แม้ GLM-5.3 จะมีระบบปฏิเสธคำสั่งที่เป็นอันตราย แต่ Anthropic พบว่าสามารถบายพาสได้ง่ายผ่านการทำ Red-teaming ซึ่งเพิ่มอัตราการตอบสนองต่อคำสั่งอันตรายเป็น 92% และเมื่อใช้เทคนิค abliteration เพื่อดึงพฤติกรรมการปฏิเสธออกจาก model weights อัตราความสำเร็จในการโจมตีก็พุ่งสูงถึง 100% ในขณะที่โมเดล Claude ที่มีการป้องกันอย่างแน่นหนายังคงปฏิเสธการโจมตีได้ทั้งหมด
กระบวนการ abliteration นี้ใช้เวลาประมาณ 2,200 GPU hours หรือคิดเป็นเงินราว $4,400 ซึ่ง Anthropic ประเมินว่าทีมงานที่มีประสบการณ์สามารถทำได้ในราคาเพียง $1,200 เท่านั้น ส่งผลให้นักพัฒนาหลายรายเริ่มปล่อยโมเดลเวอร์ชันที่ถูกปลดล็อก (Uncensored) ออกมาสู่สาธารณะภายในไม่กี่วันหลังจากโมเดลต้นฉบับเปิดตัว
มุมมองธุรกิจและข้อกังวลเรื่องการผูกขาด
การออกมาเตือนของ Anthropic ครั้งนี้ถูกมองว่ามีนัยแฝงทางธุรกิจ เนื่องจากบริษัทเลือกใช้โมเดลแบบปิด (Closed source) เป็นจุดขายด้านความปลอดภัย การเรียกร้องให้รัฐบาลเข้ามาควบคุมและทดสอบโมเดลอาจถูกตีความว่าเป็นความพยายามสร้าง Regulatory Capture เพื่อกีดกันคู่แข่งราคาถูกจากจีนที่กำลังไล่กวดเข้ามา
อย่างไรก็ตาม ข้อมูลความเสี่ยงนี้มีน้ำหนักเพิ่มขึ้นเมื่อสถาบัน AISI ของสหราชอาณาจักรพบว่าช่องว่างขีดความสามารถระหว่างโมเดลแบบเปิดและแบบปิดลดลงอย่างรวดเร็ว แม้โมเดลแบบเปิดจะมีประโยชน์ด้านความเป็นส่วนตัวและต้นทุนที่ต่ำ แต่ความเสี่ยงจากการนำไปใช้ในทางที่ผิดโดยย้อนกลับไม่ได้ก็เป็นประเด็นที่ผู้ดูแลความปลอดภัยทั่วโลกต้องเร่งเตรียมรับมือ
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร