
แฮกเกอร์ข้าม WAF เจาะ Oracle PeopleSoft ติดตั้ง Web Shell
Google ออกโรงเตือนถึงการแพร่ระบาดระลอกใหม่ของการเจาะช่องโหว่ความปลอดภัยใน Oracle PeopleSoft ซึ่งเป็นส่วนหนึ่งของแคมเปญโจมตีหลายภาคส่วนทั่วโลก
กิจกรรมนี้เชื่อมโยงกับกลุ่มแฮกเกอร์ ShinyHunters โดยใช้ช่องโหว่ CVE-2026-35273 (คะแนน CVSS สูงถึง 9.8) ซึ่งเป็นช่องโหว่ระดับวิกฤตที่เปิดทางให้ผู้ไม่หวังดีสามารถรันโค้ดจากระยะไกล (RCE) ได้โดยไม่ต้องผ่านการยืนยันตัวตน
ช่องโหว่นี้ ครั้งแรกถูกเจาะ ในรูปแบบ zero-day เพื่อโจมตีสถาบันการศึกษาเพื่อลาดตระเวนและติดตั้ง MeshCentral agent เพื่อรักษาการเข้าถึงระบบในระยะยาว พร้อมทั้งเคลื่อนที่ในแนวราบผ่าน SSH เพื่อขโมยข้อมูลจากเครื่อง PeopleSoft อื่นๆ ภายในเครือข่าย
Mandiant บริษัทในเครือของ Google ระบุว่าได้เริ่มแจ้งเตือนองค์กรกว่า 100 แห่งทั่วโลกที่มีที่อยู่ IP ตรงกับจุดเชื่อมต่อ (endpoints) ที่มีช่องโหว่ ซึ่งส่วนใหญ่อยู่ในสหรัฐอเมริกา
เทคนิคการข้ามผ่านกำแพงความปลอดภัย
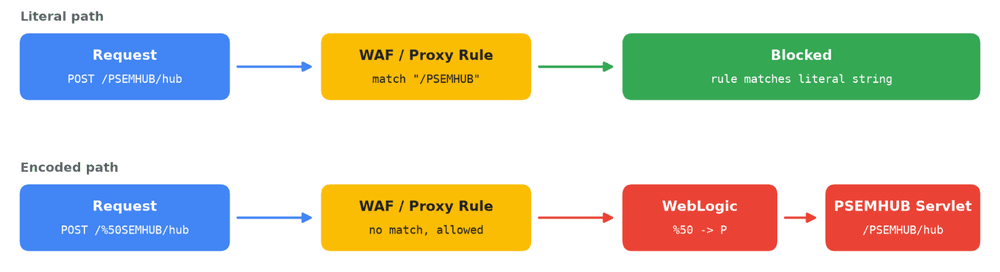
"กิจกรรมระลอกใหม่นี้เกิดจากกลุ่ม UNC6240 ได้ปรับเปลี่ยนวิธีการเจาะช่องโหว่เพื่อข้ามผ่านกฎของ Web Application Firewall (WAF) ที่บล็อกจุดเชื่อมต่อ Environment Management Hub (PSEMHUB) ที่มีช่องโหว่" Mandiant กล่าว
ผู้คุกคามข้ามผ่านกฎ WAF ด้วยเทคนิค URL-encoding โดยเปลี่ยนการเรียกไปที่ /%50SEMHUB/ แทนที่จะเป็น /PSEMHUB/ เนื่องจาก WAF และ Reverse Proxy จำนวนมากจะตรวจสอบค่าพาธตรงตัวก่อนการทำ URL decoding ในขณะที่เซิร์ฟเวอร์ PeopleSoft จะถอดรหัสและส่งต่อไปยังจุดที่มีช่องโหว่ตามปกติ
เป้าหมายล่าสุดครอบคลุมทั้งกลุ่มอุดมศึกษา, เทคโนโลยี, ไอที, การดูแลสุขภาพ, เกษตรกรรม, การขนส่ง และภาครัฐ โดยมีการติดตั้ง Web Shells บนระบบต่างๆ ไปแล้วหลายสิบระบบ
ขั้นตอนและกลยุทธ์การโจมตี
ห่วงโซ่การโจมตีที่พบมีลำดับดังนี้:
- ระบุเป้าหมายโดยส่งคำร้องขอ POST ไปยัง
/%50SEMHUB/hubพร้อม Java object แบบ serialized - ข้าม WAF ด้วยการใช้รหัส
%50แทนตัวอักษร P ในพาธ - ใช้ประโยชน์จาก Java deserialization ใน PSEMHUB servlet เพื่อติดตั้ง Web Shells และรันคำสั่งแบบ fileless
- วาง JSP Web Shell สองตัว ได้แก่ "x.jsp" สำหรับรันคำสั่งข้ามแพลตฟอร์ม และ "u.jsp" สำหรับอัปโหลดไฟล์แบบ chunked และรันคำสั่งผ่าน
cmd.exe - ใช้ "u.jsp" อัปโหลดตัวติดตั้งมัลแวร์ที่ลงนามถูกต้องชื่อ
Ple64.exeเพื่อโหลด SIDEEYE ซึ่งเป็น Backdoor ภาษา C++ เข้าสู่หน่วยความจำเพื่อขโมยข้อมูลประจำตัวและควบคุมระบบ
Google ระบุเพิ่มเติมว่านอกจากการติดตั้ง Ple64.exe แล้ว ผู้คุกคามยังเตรียมเครื่องมือ Neo-reGeorg สำหรับทำ tunneling และติดตั้ง MeshAgent บนระบบ Linux เพื่อสร้างทางเข้าที่ถาวร โดยพบว่าคำสั่งของแฮกเกอร์กว่า 25% ทำงานในระดับ root หรือ NT Authority\SYSTEM ซึ่งสามารถควบคุมระบบปฏิบัติการได้อย่างสมบูรณ์
คำแนะนำเชิงป้องกันสำหรับองค์กร เพื่อรับมือกับภัยคุกคามนี้ องค์กรควรดำเนินการตามขั้นตอนดังต่อไปนี้:
- ติดตั้งแพตช์สำหรับ CVE-2026-35273 ทันที
- ปิดการใช้งานบริการ Environment Management Hub (EMHub) หรือลบแอปพลิเคชัน PSEMHUB ออก
- ตรวจสอบ WebLogic access logs เพื่อหาการร้องขอไปยัง
/PSEMHUB/ในรูปแบบ percent-encoded - ตรวจสอบไดเรกทอรี
PSEMHUB.warเพื่อหาไฟล์ JSP Web Shell หรือสิ่งแปลกปลอม - เปลี่ยนรหัสผ่าน (Rotate credentials) ของบัญชีบริการทั้งหมด
- ตรวจสอบทราฟฟิกขาออก (Outbound traffic) และบันทึกการตรวจสอบฐานข้อมูล (Database audit logs) เพื่อหาความผิดปกติในการดึงข้อมูลจำนวนมาก
"UNC6240 มีพฤติกรรมกรรโชกทรัพย์ชัดเจน โดยจะขโมยข้อมูลและขู่ว่าจะเปิดเผยสู่สาธารณะหากไม่จ่ายค่าไถ่" Google กล่าวเตือนให้องค์กรที่ได้รับผลกระทบเฝ้าระวังการติดต่อจากแฮกเกอร์
เหตุการณ์นี้เกิดขึ้นในช่วงเดียวกับที่กลุ่ม ShinyHunters ได้ บุกรุก เข้าสู่พอร์ทัล FBIJobs.gov ของ FBI และขโมยข้อมูลไปกว่า 2-3 TB โดยโฆษกของกลุ่มอ้างว่าเป็นการเจาะระบบเพื่อปกป้องภาพลักษณ์องค์กรและชี้แจงข้อเท็จจริง ไม่ใช่การกรรโชกเงิน และระบุว่าใช้ช่องโหว่ zero-day ตัวอื่นที่ต่างจาก CVE-2026-35273 ในการโจมตีครั้งนี้
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร