
Cognition เปิดตัวปลั๊กอินเอเจนต์ Open-Source อุดช่องโหว่ไซเบอร์
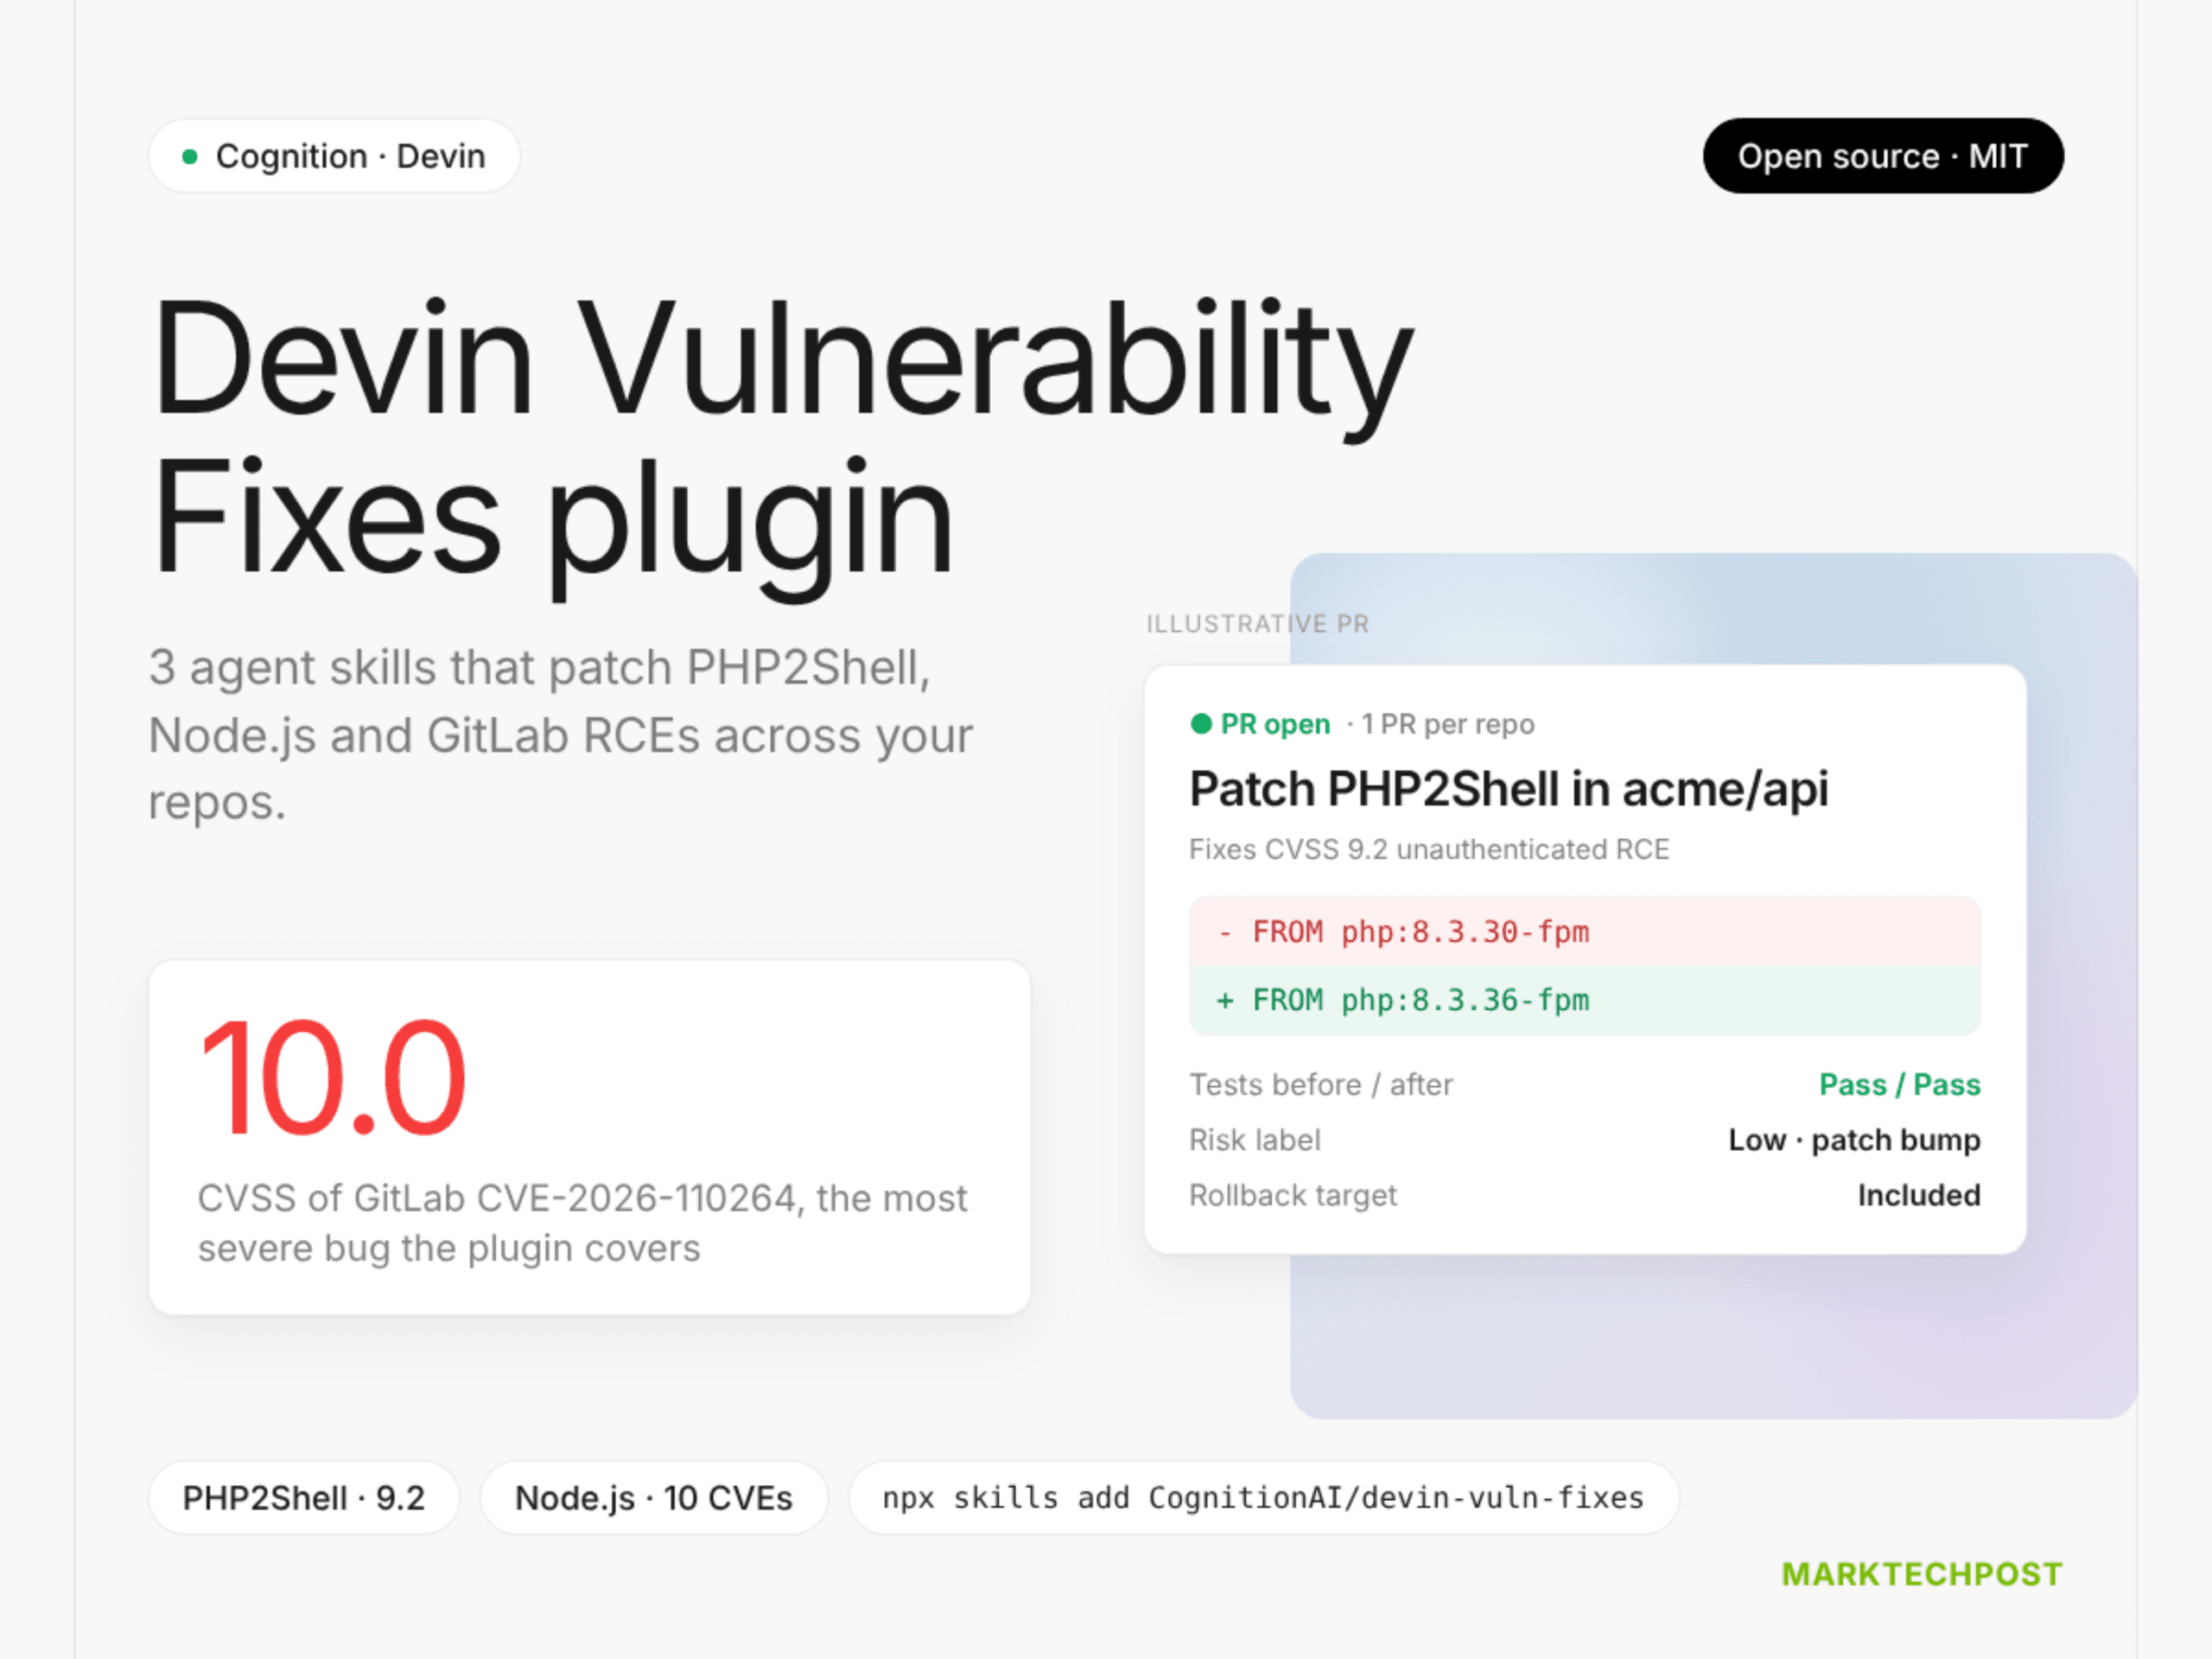
Cognition เปิดตัวปลั๊กอิน Devin Vulnerability Fixes ซึ่งประกอบด้วย 3 ทักษะหลัก ได้แก่ fix-php-vuln, fix-node-vuln และ fix-gitlab-vuln ภายใต้ลิขสิทธิ์แบบ MIT โดยเครื่องมือนี้ถูกออกแบบมาเพื่อช่วยนักพัฒนาในการสำรวจ แก้ไข และทดสอบระบบที่ได้รับผลกระทบจากช่องโหว่ระดับวิกฤตที่เพิ่งมีการรายงานในสัปดาห์นี้
ปลั๊กอินนี้สามารถทำงานร่วมกับเครื่องมือ AI ยอดนิยมได้หลากหลาย เช่น Devin, Claude Code, Codex, Cursor, GitHub Copilot และ Gemini CLI โดยมีเงื่อนไขว่าสภาพแวดล้อมการทำงานต้องรองรับ git, shell, Docker และเข้าถึง registry ได้ สำหรับการติดตั้งผ่าน npx skills จำเป็นต้องใช้ Node.js เวอร์ชัน 22.20 ขึ้นไป
จุดเด่นสำคัญของปลั๊กอินนี้คือความสามารถในการรับมือกับช่องโหว่ที่รุนแรงที่สุดแห่งปีอย่าง GitLab CVE-2026-110264 ซึ่งได้รับคะแนนความรุนแรง CVSS เต็ม 10.0 อย่างไรก็ตาม ผู้ใช้งานควรระบุแบบทดสอบ (Validation) ให้รัดกุม เนื่องจากประสิทธิภาพในการแก้ไขจะขึ้นอยู่กับคุณภาพของชุดทดสอบที่ผู้ใช้กำหนดไว้
Devin Vulnerability Fixes plugin คืออะไร?
นี่คือชุดทักษะเอเจนต์ (Agent Skills) จาก Cognition ที่มุ่งเน้นการค้นหาและแก้ไขการติดตั้ง PHP, Node.js และ GitLab แบบจัดการเอง (self-managed) ที่มีช่องโหว่ โดยซอร์สโค้ดทั้งหมดถูกเปิดเผยแบบโอเพนซอร์สบน GitHub เพื่อให้ชุมชนนักพัฒนาเข้าถึงได้ฟรี
ช่องโหว่ที่รองรับการแก้ไข
- PHP2Shell (CVE-2026-109618, CVE-2026-109619): ช่องโหว่ระดับ CVSS 9.2 ที่ทำให้หน่วยความจำเสียหายและอาจเกิดการส่งต่อสถานะที่เป็นอันตรายระหว่างคำขอ โดยส่งผลกระทบต่อทุกการตั้งค่าที่ให้บริการเว็บโดยเฉพาะ
mod_phpซึ่งเวอร์ชันแก้ไขเริ่มต้นที่ 8.2.35 ขึ้นไป - Node.js (รุ่นตุลาคม 2026): แก้ไข 10 CVE รวมถึง CVE-2026-111497 ซึ่งเป็นบั๊กเขียนข้อมูลนอกขอบเขตในตัวถอดรหัส Brotli ที่เสี่ยงต่อการเกิด RCE โดยรองรับการแก้ไขในเวอร์ชัน 22.23.4, 24.22.1 และ 26.12.1
- GitLab CVE-2026-110264: ปัญหา integer overflow ในคอมไพเลอร์ regex ที่ช่วยให้แฮกเกอร์รันโค้ดได้โดยไม่ต้องยืนยันตัวตน กระทบต่อ GitLab CE/EE ตั้งแต่เวอร์ชัน 7.0 ขึ้นไป
ระบบการทำงานของเอเจนต์จะเริ่มต้นด้วยการสแกนแบบอ่านอย่างเดียว (Read-only inventory) ครอบคลุมตั้งแต่ Dockerfiles ไปจนถึง Terraform และจะไม่มีการเปลี่ยนแปลงใดๆ จนกว่าจะผ่านจุดอนุมัติ (Approval gate) จากผู้ใช้งาน นอกจากนี้ยังมีการตรวจสอบความถูกต้องกับแหล่งที่มาอย่างเป็นทางการก่อนการแก้ไขเสมอ
ในขั้นตอนสุดท้าย เอเจนต์จะทำการทดสอบทั้งก่อนและหลังการแพตช์ภายในอิมเมจโปรดักชันใหม่ หากพบความผิดปกติหรือ Regression ระบบจะหยุดทำงานทันที โดยการแก้ไขในแต่ละ Repository จะถูกสรุปเป็น 1 PR ที่ระบุรายละเอียดเวอร์ชัน ผลการทดสอบ และแผนการย้อนกลับ (rollback plan) ไว้อย่างชัดเจน
วิธีติดตั้งและรันระบบ
สำหรับผู้ใช้ Devin สามารถเข้าไปที่เมนู Customize เลือก Plugins และค้นหา "Vulnerability Fixes" หรือใช้คำสั่งผ่าน CLI:
devin plugins install CognitionAI/devin-marketplace#plugins/devin-vuln-fixesส่วนเอเจนต์อื่นๆ สามารถติดตั้งได้ด้วยคำสั่ง:
npx skills add CognitionAI/devin-vuln-fixesหรือสำหรับ Claude Code ให้ใช้:
/plugin install vuln-fixes@cognition-skillsตารางเปรียบเทียบเครื่องมือ
| คุณสมบัติ | Devin Vulnerability Fixes | Dependabot | GitHub Copilot Autofix | Snyk Agent Fix |
|---|---|---|---|---|
| เป้าหมายการแก้ไข | รันไทม์ PHP, Node.js, GitLab | Dependencies และแพตช์ | ไฟล์โลคอล/โค้ดเฉพาะจุด | ซอร์สโค้ด |
| การอนุมัติ | มี (สำรวจก่อนแก้ไขได้) | อัตโนมัติเมื่อเปิดใช้งาน | ไม่ระบุ | ผู้ใช้ตรวจสอบรายชิ้น |
| การทดสอบ | รันในอิมเมจโปรดักชันจริง | อิงตาม CI สาธารณะ | ไม่ระบุ | ใช้เอนจิน Snyk Code |
| ลิขสิทธิ์ | MIT (Open Source) | ไม่ระบุ | ไม่ระบุ | ไม่ระบุ |
| ราคา | ฟรี | ฟรีบน GitHub | ฟรีเฉพาะโปรเจกต์สาธารณะ | ต้องใช้ Snyk Code |
ความแตกต่างที่ชัดเจนคือ Dependabot และเครื่องมือส่วนใหญ่จะเน้นไปที่ระดับแอปพลิเคชันและซอร์สโค้ด แต่ปลั๊กอินจาก Cognition นี้พุ่งเป้าไปที่ชั้นโครงสร้างพื้นฐาน (Infrastructure-as-code) และรันไทม์ของระบบโดยเฉพาะ ซึ่งถือเป็นจุดตายสำคัญที่มักถูกละเลย
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร