
Apache Roller พบช่องโหว่ RCE ระดับวิกฤต ถูกแฮกเกอร์โจมตีหนัก
Apache Software Foundation (ASF) รายงานการตรวจพบช่องโหว่ความปลอดภัยระดับวิกฤตใน Apache Roller ซึ่งเป็นแพลตฟอร์มบล็อกโอเพนซอร์สยอดนิยมที่พัฒนาด้วยภาษา Java โดยพบว่าช่องโหว่ดังกล่าวอยู่ภายใต้การโจมตีอย่างหนักจากผู้ไม่หวังดีในขณะนี้
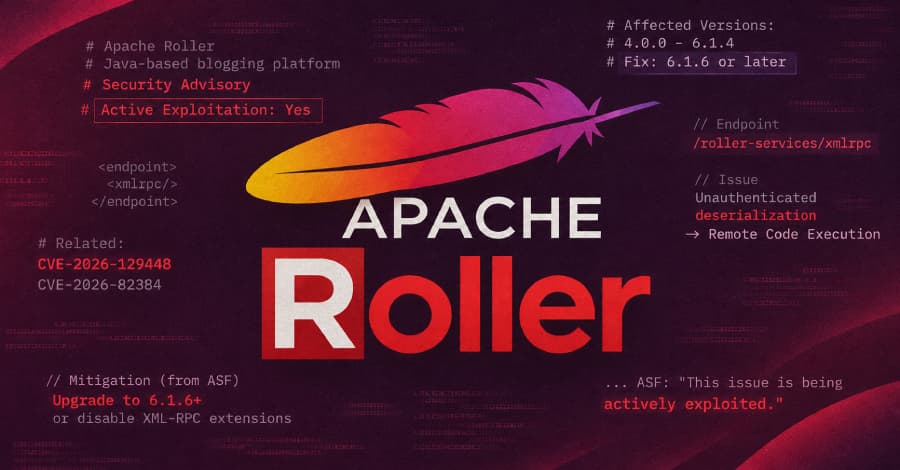
ช่องโหว่นี้ระบุรหัสหมายเลข CVE-2026-129448 (คะแนน CVSS: 9.8) เป็นช่องโหว่ประเภท unauthenticated deserialization ภายใน XML-RPC endpoint ซึ่งอาจนำไปสู่การทำ remote code execution หรือการรันรหัสจากระยะไกลได้ทันที
ผู้ดูแลโปรเจกต์ กล่าว ว่าปัญหา Deserialization of Untrusted Data ใน Apache Roller เวอร์ชัน 4.0.0 ถึง 6.1.4 ช่วยให้ผู้โจมตีจากระยะไกลที่ไม่ได้ยืนยันตัวตนสามารถรันรหัสตามอำเภอใจได้ เนื่องจาก XML-RPC endpoint ยอมรับ vendor extension types และทำการ deserialize ข้อมูลเหล่านั้นก่อนจะมีการยืนยันตัวตนของผู้ส่งคำขอ
นอกจากนี้ ASF ระบุว่าช่องโหว่นี้มีความเชื่อมโยงกับ CVE-2026-82384 (คะแนน CVSS: 9.8) ที่เคยได้รับการแก้ไขไปเมื่อเดือนกันยายน 2026 โดยยืนยันว่ามีเพียง Apache Roller 6.1.5 เท่านั้นที่ได้รับผลกระทบในครั้งนี้ และย้ำเตือนว่าปัญหานี้กำลังถูกโจมตีอย่างหนัก แม้จะยังไม่มีการเปิดเผยรายละเอียดเชิงลึกเกี่ยวกับวิธีการโจมตีหรือเป้าหมายที่แน่ชัด
สำหรับผู้ค้นพบช่องโหว่คือนักวิจัยด้านความปลอดภัยชื่อ n0mi1k และได้รับรายงานอย่างเป็นทางการโดย Matt Raible
คำแนะนำและแนวทางการป้องกัน
ผู้ใช้งานได้รับคำแนะนำให้รีบอัปเกรดเป็น Apache Roller 6.1.6 หรือเวอร์ชันใหม่กว่าทันที เพื่อปิดการใช้งาน extension types และปฏิเสธคำขอ XML-RPC เมื่อคุณลักษณะดังกล่าวถูกปิดใช้งาน
ในกรณีที่ไม่สามารถอัปเดตระบบได้ทันที แนะนำให้แก้ไขเบื้องต้นดังนี้:
- ตั้งค่า
enabledForExtensionsเป็นfalseในไฟล์WEB-INF/web.xml - หรือลบ servlet mapping ของ
/roller-services/xmlrpcออก แล้วทำการรีสตาร์ท Roller ใหม่
ทั้งนี้ ASF เน้นย้ำว่าการปิดใช้งาน XML-RPC ผ่านหน้า UI ของผู้ดูแลระบบเพียงอย่างเดียวนั้นไม่เพียงพอ เนื่องจากระบบในเวอร์ชันเก่าจะทำการ deserialize คำขอก่อนที่จะตรวจสอบการตั้งค่าเหล่านั้น
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร