
ระวัง! แคมเปญ Yoba ปลอมแอป ChatGPT และ Claude ติดตั้งมัลแวร์ขุดเหรียญ
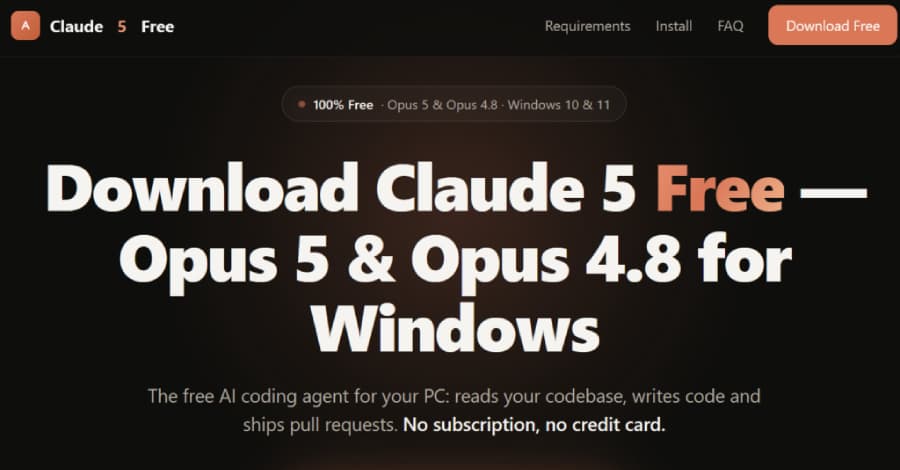
กลุ่มผู้ไม่หวังดีกำลังแพร่กระจาย Loader อันตรายและเครื่องมือขุดเหรียญคริปโตผ่านแคมเปญที่ชื่อว่า Yoba โดยแอบอ้างเป็นแอปพลิเคชันสำหรับเดสก์ท็อปของ Anthropic Claude และ OpenAI ChatGPT
กิจกรรมนี้พบการสร้างโปรเจกต์ปลอมบน GitHub ในชื่อต่างๆ เช่น GPT-5.6 Sol, GPT-6 Astra และ Claude Opus เพื่อส่งต่อมัลแวร์ตระกูล YobaLoader โดยใช้เทคนิคที่ซับซ้อนในการหลบเลี่ยงการตรวจจับ
Check Point Research กล่าว ในการวิเคราะห์ว่า มัลแวร์จะถูกวางไว้คู่กับไฟล์ executable ที่ถูกต้องและมีการลงนาม (signed) จาก OpenAI และ Anthropic เพื่อใช้เทคนิค DLL sideloading ในการโหลดมัลแวร์เข้าสู่ระบบทางอ้อม ซึ่งเป็นวิธีที่มักใช้ข้ามการป้องกันด้านความปลอดภัย เพื่อสร้างความน่าเชื่อถือ ผู้โจมตีได้ตั้งค่าหน้า GitHub.io เพื่ออธิบายความสามารถของซอฟต์แวร์ และอาจมีการใช้กลยุทธ์ SEO poisoning เพื่อให้ลิงก์เหล่านี้ปรากฏที่ด้านบนของผลการค้นหาบน Google แม้จะไม่พบการปั่นความนิยมผ่าน ghost networks ก็ตาม
ตัวอย่างลิงก์หน้า GitHub ที่ตรวจพบ ได้แก่:
- github[.]com/gpt-5-6/sol-free-desktop
- gpt-5-6.github[.]io
- github[.]com/gpt-6-astra/gpt-6-astra.github.io
- gpt-6-astra[.]github[.]io
- github[.]com/opus-5-0/opus-5-0.github[.]io
- opus-5-0[.]github[.]io
Check Point ระบุว่าแต่ละ repository ใช้อีเมลและเขตเวลาที่แตกต่างกัน เช่น UTC+4, UTC-4 และ UTC+3 ซึ่งน่าจะเป็นความพยายามโดยเจตนาเพื่อปกปิดตัวตนและตำแหน่งที่แท้จริงของผู้ปฏิบัติงาน
ภายในไฟล์ ZIP ที่เหยื่อดาวน์โหลดจะประกอบด้วยไฟล์สำคัญสองส่วน คือ Setup.exe (ไฟล์ที่ถูกต้องของ OpenAI Codex หรือ Claude) และ winmm.dll ซึ่งเป็น DLL อันตรายหรือ YobaDropper ที่จะถูกรันผ่านเทคนิค sideloading ทันทีที่เปิดไฟล์ Setup.exe
YobaDropper มีกลไกต่อต้านการวิเคราะห์ที่เข้มงวด เช่น การสั่ง Sleep นานกว่า 12 วัน และการข้ามการติดเชื้อในเครื่องที่ใช้ภาษาของกลุ่มประเทศรัสเซียและรัฐเครือจักรภพเอกราช (CIS) แต่ที่น่าสังเกตคือในรายชื่อนี้ไม่มีประเทศยูเครนรวมอยู่ด้วย
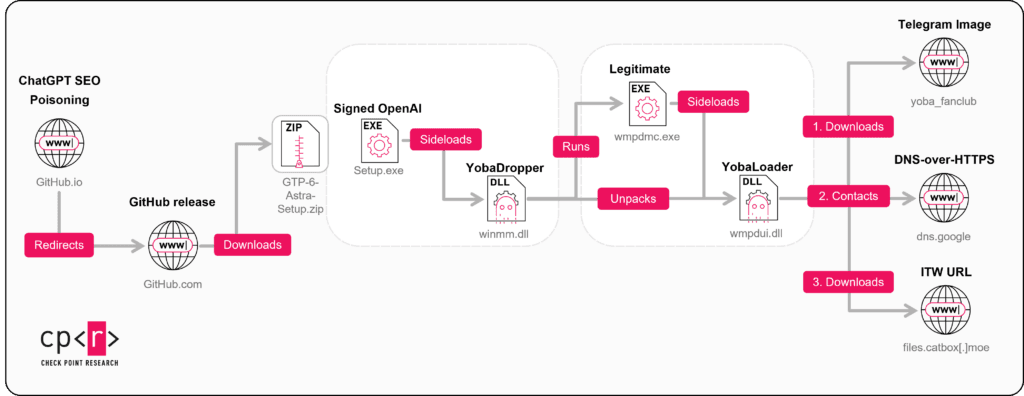
เมื่อติดตั้งสำเร็จ มัลแวร์จะใช้ YobaLoader เพื่อสร้างความคงทนในระบบ (persistence) และดึงคำสั่งจาก DNS TXT record ผ่านบริการ Google's DNS-over-HTTPS (DoH) เพื่อรับลิงก์ดาวน์โหลด payload ขั้นถัดไปจากแพลตฟอร์มอย่าง Catbox
ท้ายที่สุด payload จะถูกฉีดเข้าไปในกระบวนการ "svchost.exe" เพื่อเริ่มทำงานเครื่องมือขุดเหรียญคริปโต XMRig โดยใช้ทรัพยากรของเหยื่อ การใช้บริการ DoH และ Cloud Storage ทั่วไปช่วยให้ทราฟฟิกของผู้โจมตีกลืนไปกับกิจกรรมปกติของผู้ใช้ ทำให้ระบบป้องกันระดับ gateway ตรวจจับได้ยาก
Check Point ทิ้งท้ายว่าแคมเปญ Yoba แสดงให้เห็นว่าผู้โจมตีสามารถใช้ความน่าเชื่อถือของแพลตฟอร์ม GitHub และกระแสความสนใจใน AI มาเป็นเครื่องมือล่อลวงได้อย่างแนบเนียน ซึ่งช่วยลดโอกาสที่ผู้ใช้จะไหวตัวทันในการตรวจสอบความปลอดภัยเบื้องต้น
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร