
เปิดตัว GitHub Agentic Workflows: เปลี่ยนงาน Triage และดูแล Repository ให้เป็นอัตโนมัติด้วย AI Agents
รู้จักกับ GitHub's Agentic Workflows
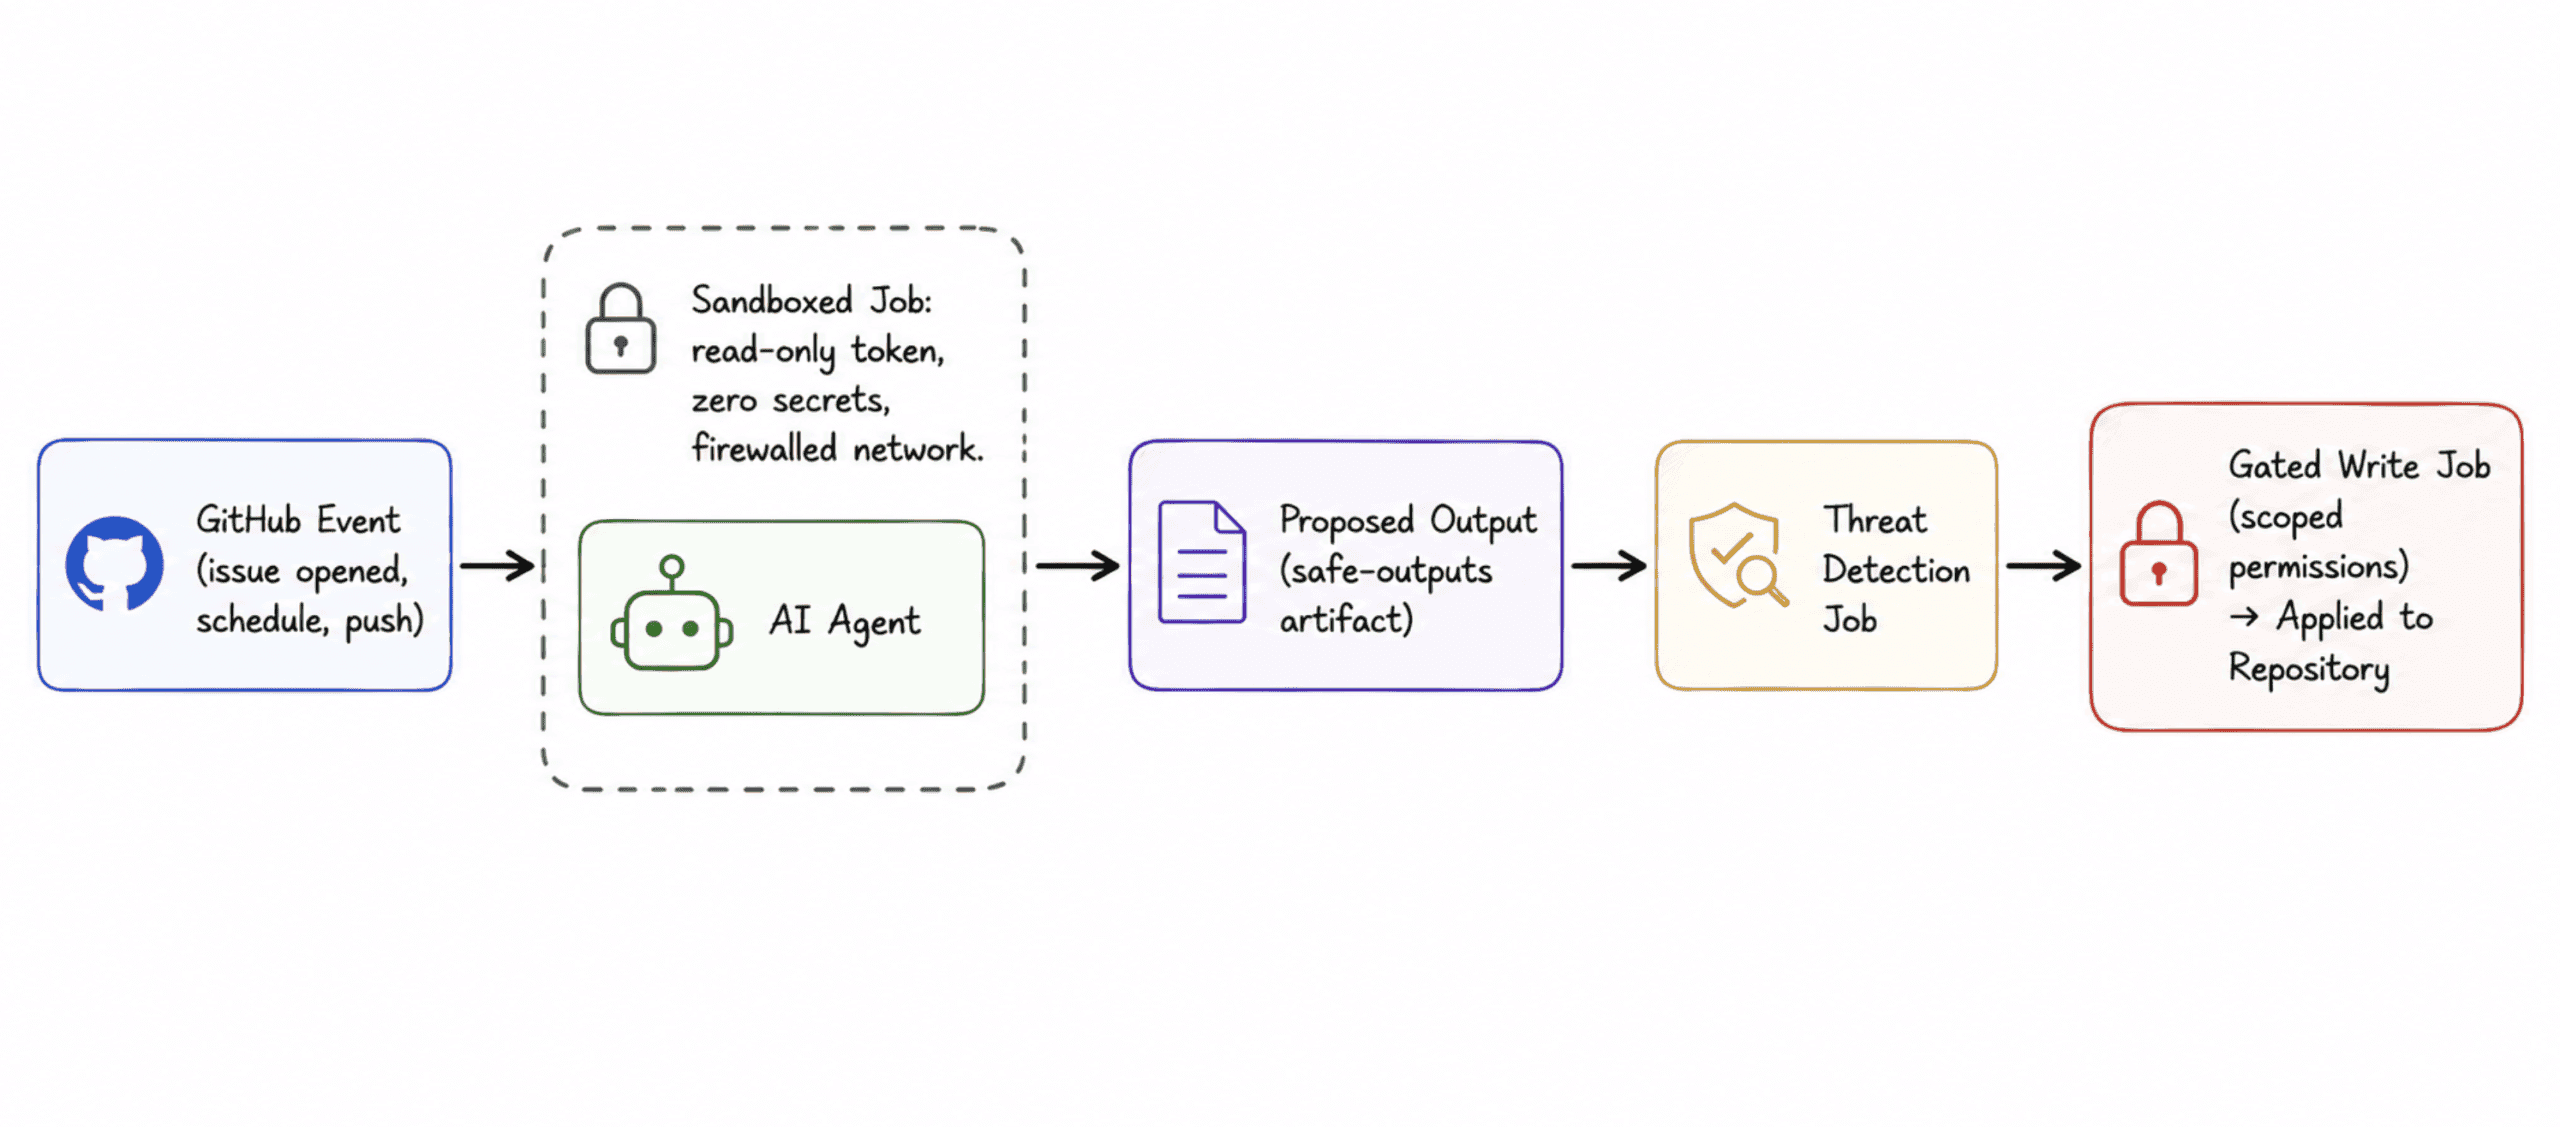
เช้าวันจันทร์ที่เต็มไปด้วย issue ค้างคา 43 รายการ ทั้งบั๊ก ฟีเจอร์ที่ขอซ้ำ หรือแม้แต่คำติชมทั่วไป งานจัดลำดับความสำคัญ (triage) เหล่านี้มักดึงเวลาของนักพัฒนาไปหลายชั่วโมงก่อนจะได้เริ่มทำงานจริง
GitHub จึงพัฒนา Agentic Workflows ขึ้นเพื่อแก้ปัญหานี้ โดยเมื่อวันที่ 11 มิถุนายน 2026 GitHub ได้ขยับ Agentic Workflows เข้าสู่ช่วง public preview ช่วยให้ทุก repository สามารถรัน coding agents ผ่าน GitHub Actions เพื่อจัดการงานที่ต้องใช้การใช้เหตุผลสูงและทำซ้ำๆ ได้อัตโนมัติ ไม่ว่าจะเป็นการอ่าน issue, ตรวจสอบ pull request หรือสรุปกิจกรรมประจำสัปดาห์ตามเหตุการณ์ที่กำหนดไว้
บทความนี้จะเจาะลึกถึงการทำงาน ความปลอดภัยที่รัดกุมกว่าที่คาด และวิธีการเขียน workflow แรกของคุณ เพื่อสร้างระบบ triage ที่ใช้งานได้จริงและเข้าใจข้อจำกัดที่ควรระวัง
GitHub Agentic Workflows คืออะไร?
แนวคิดหลักคือความเรียบง่าย คุณเพียงเขียนไฟล์ Markdown ในโฟลเดอร์ .github/workflows/ โดยระบุ YAML frontmatter เพื่อกำหนดเงื่อนไขการทำงาน สิทธิ์การเข้าถึง และ AI engine ที่ใช้ จากนั้นจึงเขียนคำแนะนำเป็นภาษาอังกฤษทั่วไปว่าต้องการให้ agent ทำอะไร
หัวใจสำคัญคือเครื่องมือ CLI ที่ชื่อ gh-aw ซึ่งจะคอมไพล์ไฟล์ Markdown ให้กลายเป็น .lock.yml ซึ่งเป็น GitHub Actions workflow ปกติ นั่นหมายความว่าไม่มีการติดตั้ง runtime ใหม่ แต่เป็นการนำ runner และกฎความปลอดภัยเดิมที่มีอยู่มาใช้ใหม่ภายใต้พลังของ AI
โปรเจกต์นี้เป็นการพัฒนาร่วมกันระหว่าง GitHub Next และ Microsoft Research รองรับ AI engine หลัก 4 ตัว ได้แก่ GitHub Copilot, Anthropic's Claude, OpenAI Codex และ Google Gemini โดยหากองค์กรใช้แผน Copilot อยู่แล้ว ก็สามารถเรียกเก็บค่าบริการผ่านองค์กรได้ทันทีโดยไม่ต้องจัดการ API key แยกต่างหาก
นี่คือส่วนหนึ่งของแนวคิด Continuous AI ที่เน้นการนำ AI มาใช้ในวงจรซอฟต์แวร์อย่างเป็นระบบ ต่างจาก coding agent ทั่วไปที่รอรับคำสั่งเป็นรายครั้ง แต่ Agentic Workflows คือการสร้าง "นโยบายถาวร" ให้กับ repository เช่น การสั่งให้สรุป issue ทุกวันจันทร์ หรือตรวจสอบความปลอดภัยทุกครั้งที่มีการเปิด PR
ทำไมฟีเจอร์นี้ถึงน่าจับตามอง
แม้จะเป็นช่วง preview แต่มีลูกค้าระดับองค์กรยืนยันถึงประสิทธิภาพแล้ว เช่น Carvana ที่ระบุว่าความยืดหยุ่นในการควบคุมช่วยให้พวกเขามั่นใจที่จะรัน workflow บนระบบที่ซับซ้อนได้ ตามข้อมูลจาก official changelog ขณะที่ Marks & Spencer พบว่าการสร้างคลัง agentic workflows ช่วยลดภาระงานซ้ำซ้อนของนักพัฒนาในแต่ละ sprint ได้อย่างมาก
Hud.io ให้ความเห็นว่าความท้าทายไม่ใช่การให้ AI เปิด pull request แต่คือการสร้างความมั่นใจให้กล้ากด merge ซึ่งนำไปสู่การออกแบบระบบความปลอดภัยที่แน่นหนา
สรุปภาพรวมฟีเจอร์จาก หน้าสถิติของ GitHub:
| Metric | Value |
|---|---|
| AI engines ที่รองรับ | 4 ตัวหลัก (Copilot, Claude, Codex, Gemini) และ custom engine |
| เลเยอร์ความปลอดภัย | 5 ชั้น (token, secrets, firewall, safe outputs, threat detection) |
| รูปแบบ Design patterns | 18+ แบบ (IssueOps, ChatOps, DailyOps ฯลฯ) |
| เหตุการณ์ที่ใช้กระตุ้น | 10+ แบบ (issues, PR, schedule, push ฯลฯ) |
| ประเภท Safe output | 8+ แบบ (สร้าง issue, PR, คอมเมนต์, ติดป้ายกำกับ ฯลฯ) |
| การติดตั้ง | คำสั่งเดียว: gh extension install github/gh-aw |
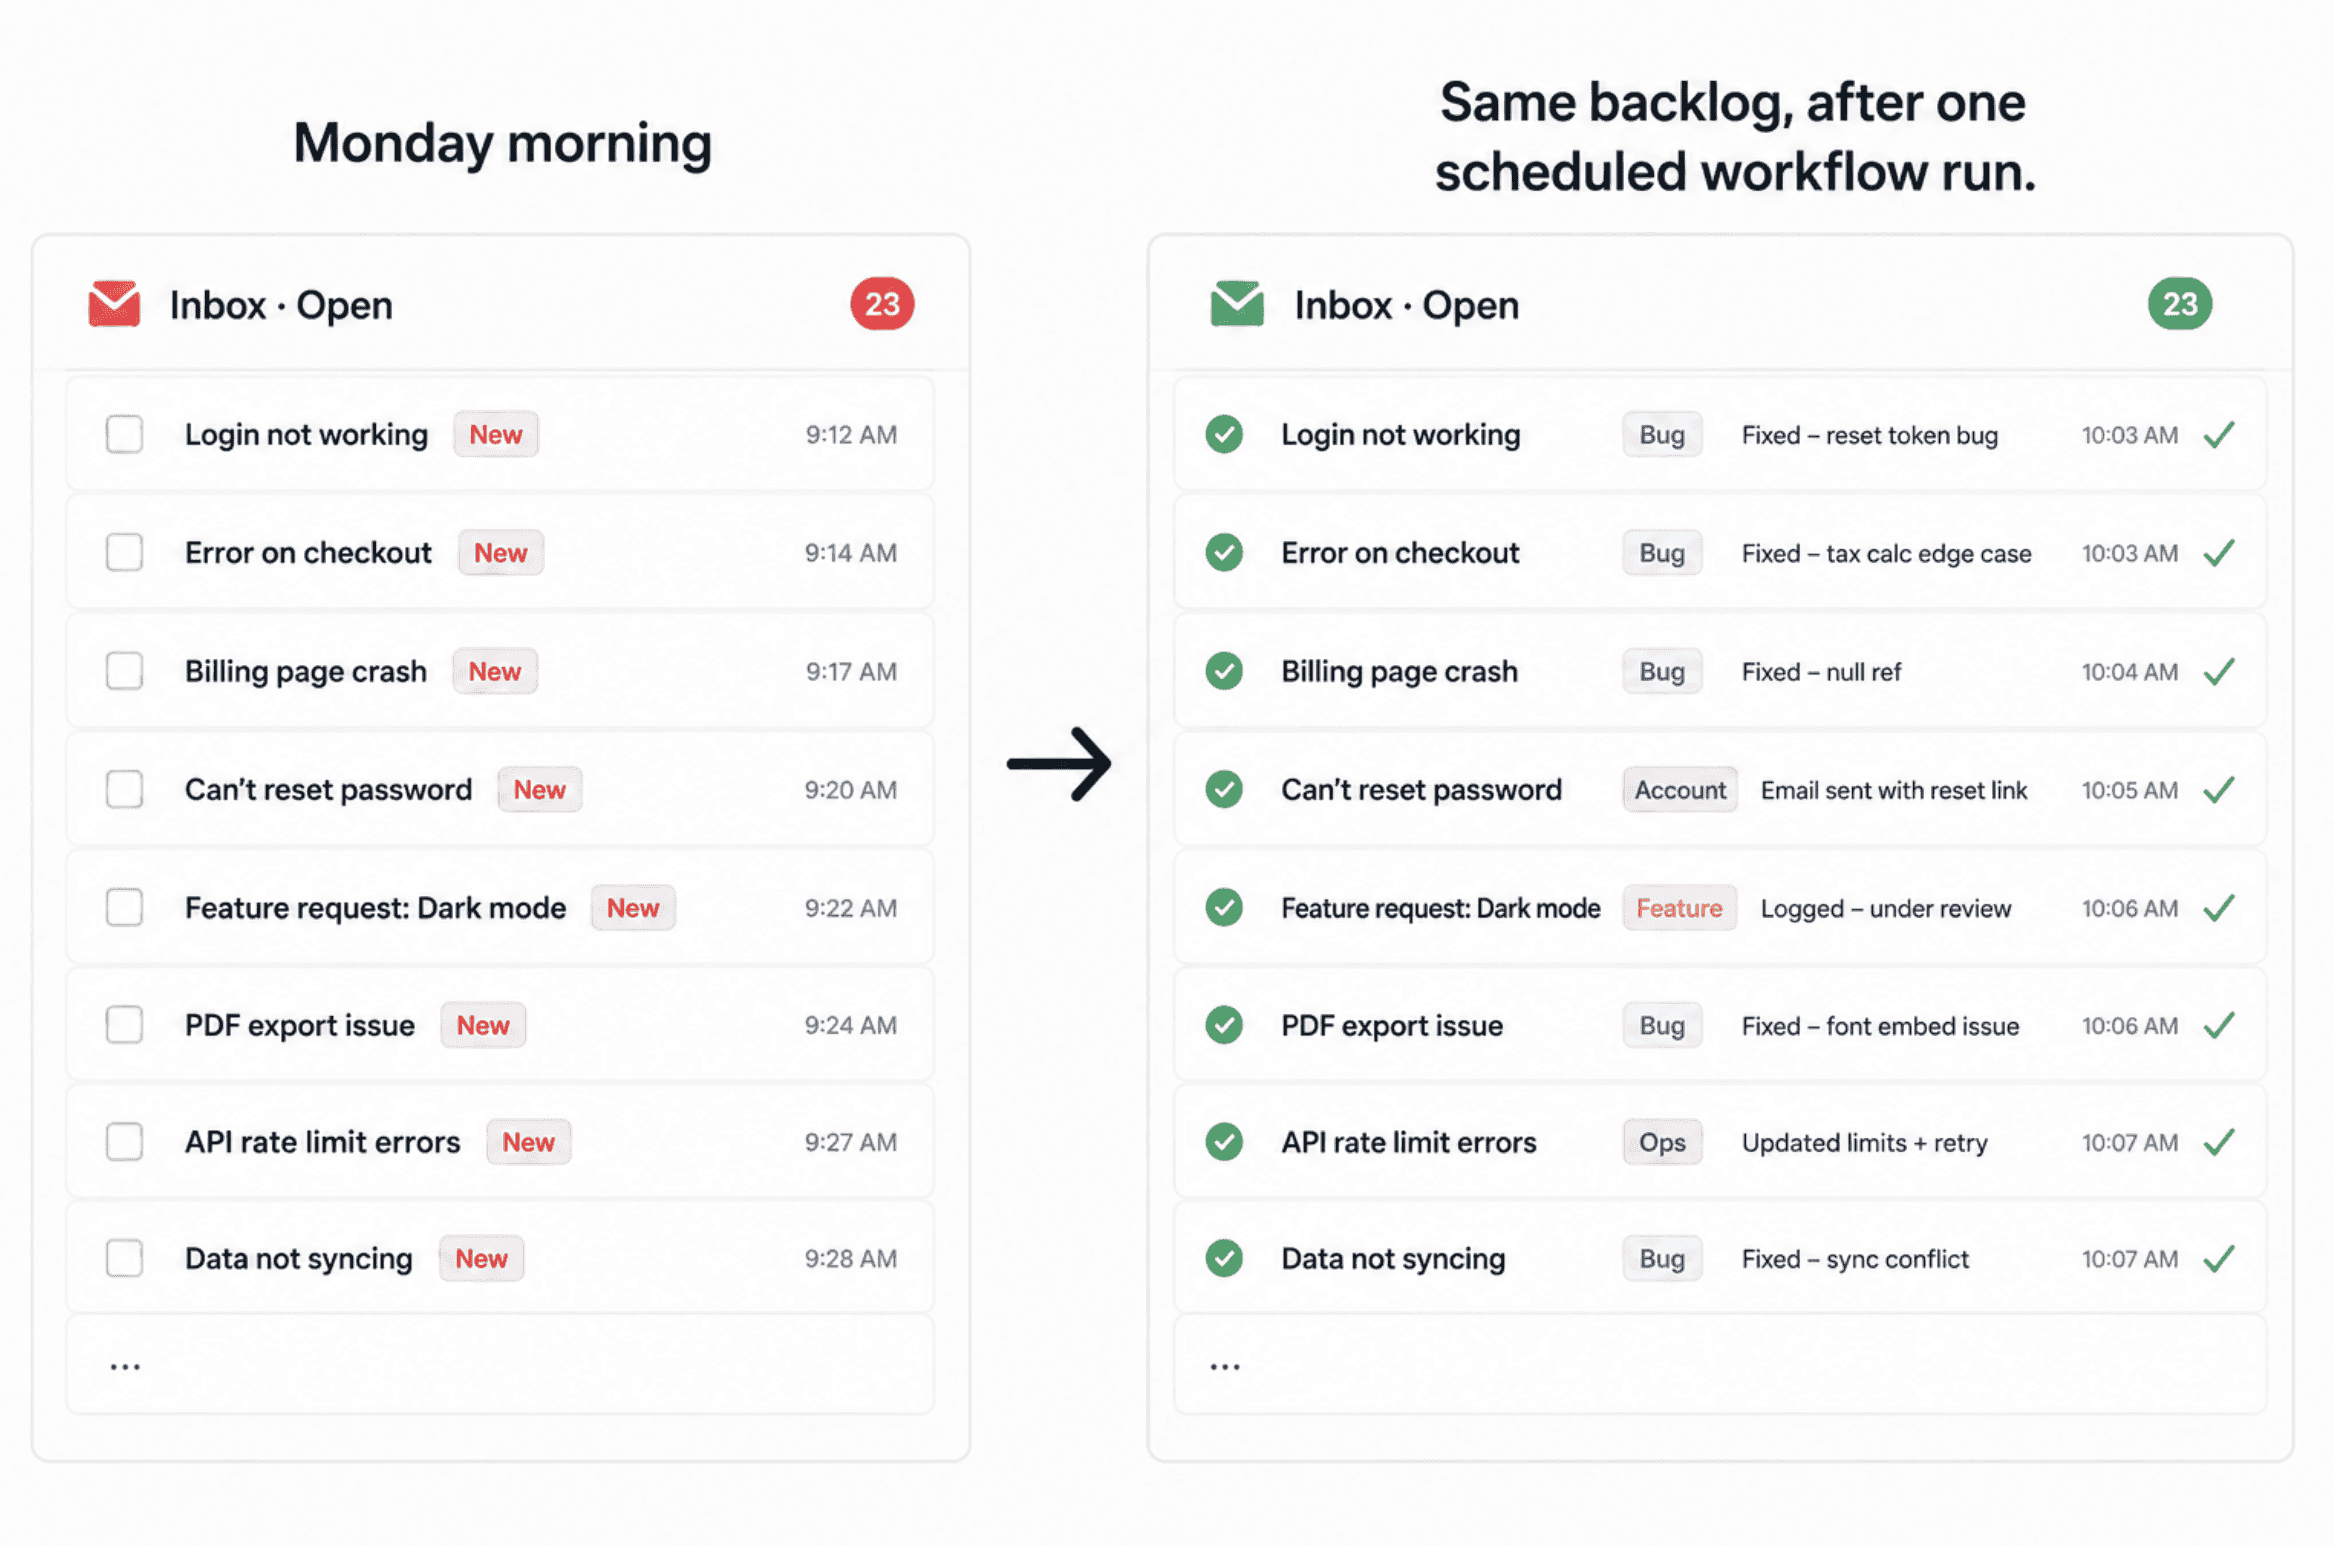
ความปลอดภัย 5 ชั้น: หัวใจของระบบ เพื่อป้องกันปัญหา Prompt injection หรือการถูกควบคุมโดยไม่ตั้งใจ GitHub ได้สร้างเกราะป้องกัน 5 ชั้น ได้แก่:
- Read-only tokens: จำกัดสิทธิ์เริ่มต้นให้ agent อ่านได้อย่างเดียว ไม่สามารถ push โค้ดหรือลบไฟล์ได้เอง
- Zero secrets: กระบวนการรันโมเดล AI จะไม่มีสิทธิ์เข้าถึง write tokens หรือ API keys ใดๆ โดยข้อมูลเหล่านี้จะอยู่ใน job แยกต่างหากที่รันหลังจากการตรวจสอบผลลัพธ์แล้ว
- Sandboxed container: ทำงานในระบบปิดและถูกควบคุมทราฟฟิกผ่าน Agent Workflow Firewall ซึ่งป้องกันการส่งข้อมูลออกนอกโดเมนที่กำหนด
- Safe outputs: Agent ไม่สามารถเขียนข้อมูลลง repo ได้โดยตรง แต่จะทำได้เพียงเสนอสิ่งที่ต้องการทำ (เช่น ขอเปิด issue) จากนั้น job ที่ถูกควบคุมอย่างเข้มงวดจะตรวจสอบสิทธิ์ตามที่ระบุใน frontmatter ก่อนดำเนินการจริง
- Agentic threat detection: มี threat-detection job สแกนหาความผิดปกติหรือข้อมูลรั่วไหลก่อนจะมีการเปลี่ยนแปลงเกิดขึ้นจริงใน repository
สิ่งที่ต้องเตรียมก่อนเริ่มต้น
คุณต้องมีบัญชี AI engine ตัวใดตัวหนึ่ง (GitHub Copilot, Anthropic Claude, OpenAI Codex, หรือ Google Gemini) พร้อมสิทธิ์การเขียนใน repository ที่เปิดใช้งาน Actions และติดตั้ง GitHub CLI เวอร์ชัน 2.0.0 ขึ้นไป
ตรวจสอบเวอร์ชันและยืนยันตัวตนด้วยคำสั่ง:
gh auth login --scopes repo,workflowจากนั้นติดตั้ง extension สำหรับคอมไพล์ Markdown:
gh extension install github/gh-awการตั้งค่าการยืนยันตัวตน
หากใช้ GitHub Copilot ในองค์กรที่มีแผนรองรับ คุณสามารถใช้ GITHUB_TOKEN ได้ทันทีโดยไม่ต้องสร้าง PAT (Personal Access Token) ให้วุ่นวาย เพียงตั้งค่าสิทธิ์ใน workflow ดังนี้:
permissions:
  contents: read
  copilot-requests: write
ตั้งแต่วันที่ 11 มิถุนายน 2026 GitHub Agentic Workflows ไม่จำเป็นต้องใช้ PAT อีกต่อไป สำหรับการใช้งานปกติ แต่หากใช้ engine อื่นอย่าง Claude หรือ Codex ยังคงต้องเก็บ API key ไว้ใน Actions secrets ของ repository
การเขียน Workflow แรกของคุณ
เริ่มต้นสร้าง agent สำหรับ triage issue ง่ายๆ โดยใช้คำสั่งช่วยตั้งค่า:
gh aw initตัวอย่างไฟล์ .github/workflows/issue-triage.md ที่คุณสามารถนำไปปรับใช้:
---
description: Classify new issues, apply labels, and post a short response
on:
  issues:
    types: [opened]

permissions:
  contents: read
  issues: read

network: defaults

tools:
  github:
    toolsets: [issues]

safe-outputs:
  add-label:
    max: 3
  add-comment:
    max: 1
---

# Issue Triage Agent

(ระบุคำสั่งภาษาอังกฤษที่ต้องการให้ Agent ทำงาน เช่น การจำแนกประเภทและลำดับความสำคัญของ issue)
เมื่อเขียนเสร็จ ให้ใช้คำสั่งคอมไพล์และรันเพื่อทดสอบ:
# คอมไพล์เป็น lock file
gh aw compile

# ทดสอบรันด้วยตัวเอง
gh aw run issue-triage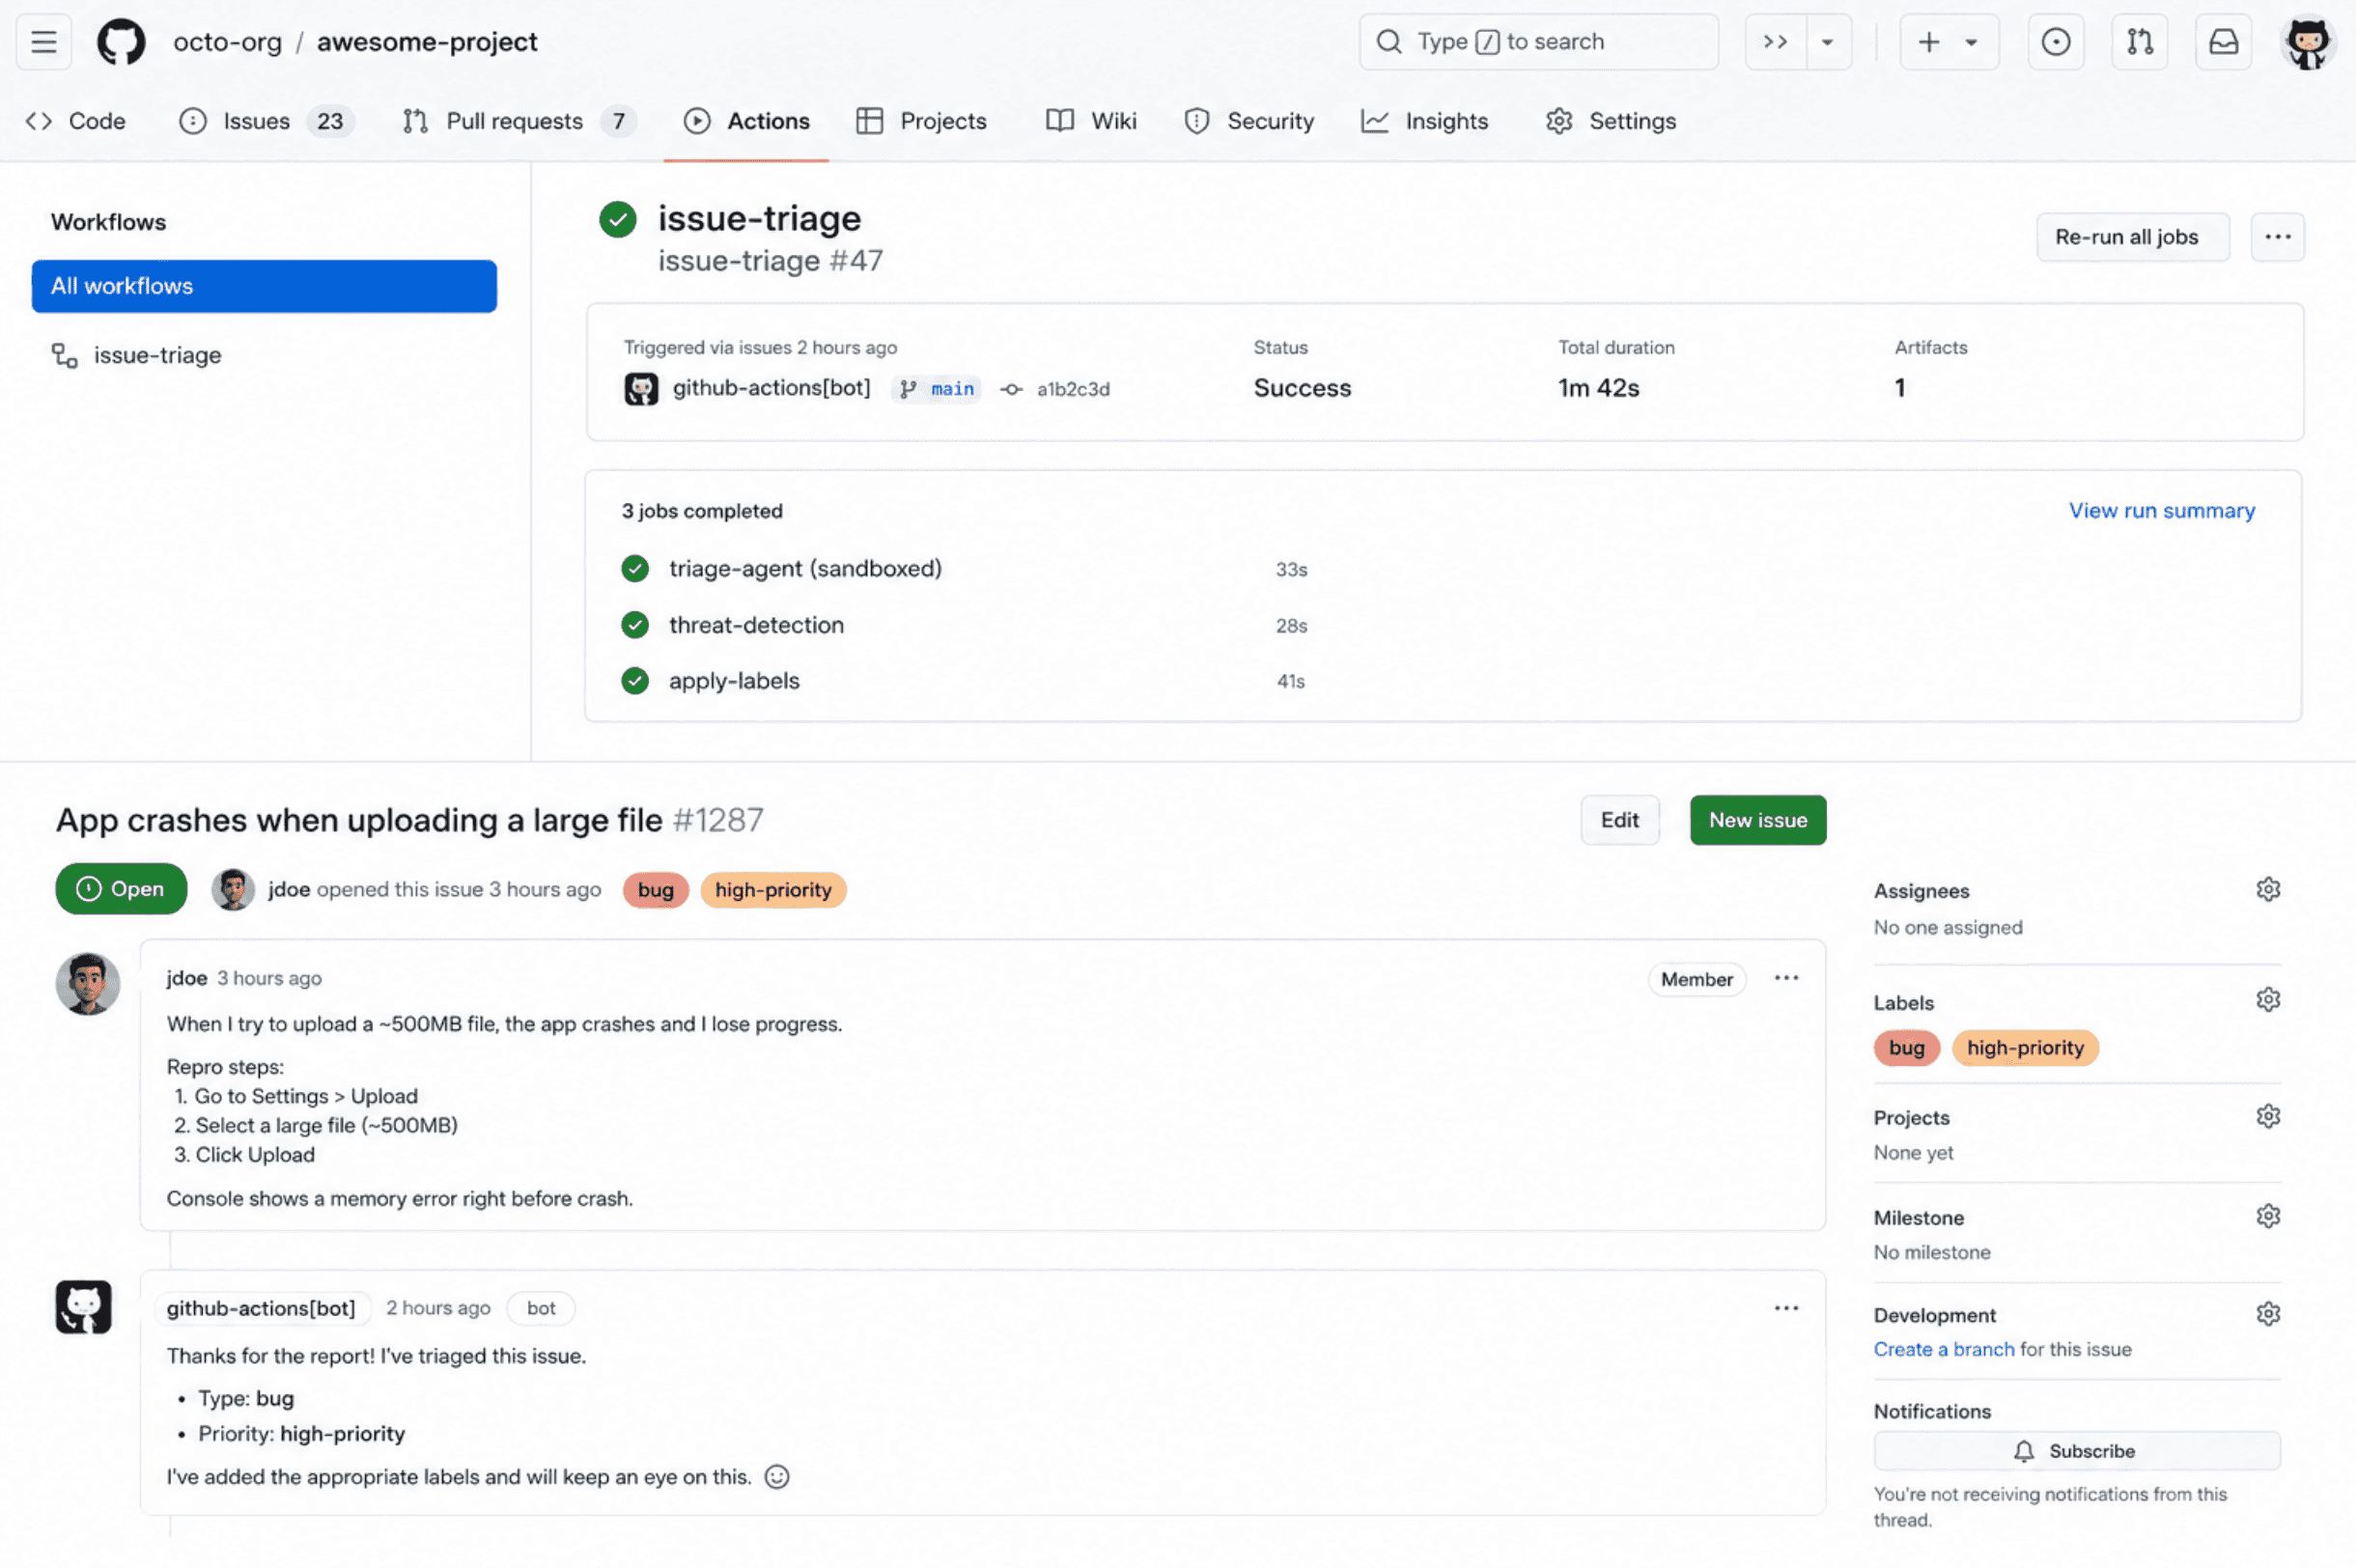
ข้อจำกัดที่ควรรู้ในช่วง Preview
แม้จะทรงพลังแต่ยังมีจุดที่ต้องพัฒนา เช่น การ Debug ที่ยังมองไม่เห็นลำดับการใช้เหตุผล (reasoning trace) ของ AI อย่างชัดเจน หรือการที่ยังไม่มีระบบแสดงค่าใช้จ่ายแบบเรียลไทม์ต่อการรันหนึ่งครั้ง นอกจากนี้กระบวนการที่ต้องคอมไพล์ lock file อาจดูซับซ้อนไปบ้างในปัจจุบัน
อย่างไรก็ตาม นี่คือการเริ่มต้นที่น่าตื่นเต้น โดยเฉพาะในส่วนของ safe-outputs และระบบความปลอดภัยที่แข็งแกร่ง ซึ่งจะช่วยให้นักพัฒนาสามารถใส่ "วิจารณญาณ" ลงในระบบอัตโนมัติได้แทนที่จะเป็นเพียงแค่กฎเกณฑ์ตายตัวเหมือนแต่ก่อน
หากสนใจศึกษาเพิ่มเติม สามารถดูได้ที่ official quickstart guide หรือร่วมพูดคุยได้ที่ community discussion
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร