
EggStreme มัลแวร์จีนสายพันธุ์ใหม่ ปรับแผนซุ่มโจมตีรัฐบาลฟิลิปปินส์
กลุ่มภัยคุกคามระดับสูง (APT) ที่ต้องสงสัยว่ามีความเชื่อมโยงกับจีน ซึ่งอยู่เบื้องหลังมัลแวร์ EggStreme อันซับซ้อน ได้พัฒนาชุดเครื่องมือใหม่เพื่อมุ่งเป้าโจมตีหน่วยงานรัฐบาลในฟิลิปปินส์อย่างต่อเนื่อง
รายงานทางเทคนิคจาก Bitdefender ที่แบ่งปันกับ The Hacker News ระบุว่า เมื่อผู้โจมตีถูกตรวจพบ วิธีการตอบโต้ที่มีต้นทุนต่ำที่สุดคือการปรับเปลี่ยนโครงสร้าง โดยค่า file hash จะเปลี่ยนไปทุกครั้งที่มีการคอมไพล์ใหม่ รวมถึงการเปลี่ยนโดเมนและ IP address ก็มีราคาถูกลงอย่างมาก
ผู้ดูแล EggStreme ได้ยกระดับการทำงานมากกว่าเดิม โดยเอเจนต์รุ่นล่าสุดใช้เน็ตเวิร์กโปรโตคอลที่ต่างไปจากเดิม มีชุดคำสั่งที่ได้รับการปรับปรุง และมาในรูปแบบ passive variant ที่ไม่ส่งสัญญาณ beacon ออกไปเพื่อหลบเลี่ยงการตรวจจับ นอกจากนี้ยังมีการย้ายโครงสร้างพื้นฐานออกจากผู้ออกใบรับรอง (certificate authority) รายเดิมที่เคยใช้เชื่อมโยงเซิร์ฟเวอร์เข้าด้วยกัน
การเปลี่ยนแปลงเหล่านี้ส่งผลให้มัลแวร์สามารถข้ามผ่านระบบตรวจจับแบบ static signatures และ heuristic ที่เคยถูกสร้างขึ้นเพื่อรับมือกับ EggStreme เมื่อครั้งถูกเปิดโปงครั้งแรกในเดือนกันยายน 2025
EggStreme ถูกส่งผ่านช่องทางที่ยังไม่ทราบแน่ชัด โดยมีลักษณะเด่นคือการใช้ DLL sideloading เพื่อรัน payload ซึ่งประกอบด้วยองค์ประกอบสำคัญดังนี้:
- EggStremeFuel (RawCookie): เก็บข้อมูลระบบและติดตั้งตัวโหลดมัลแวร์
- EggStremeLoader: สร้างความคงอยู่ (persistence) และรันตัวโหลดถัดไป
- EggStremeReflectiveLoader: ทำหน้าที่รันเอเจนต์หลักในหน่วยความจำ
- EggStremeAgent (Gorem RAT): backdoor หลักที่ใช้สอดแนม เคลื่อนที่ในแนวราบ (lateral movement) และขโมยข้อมูลผ่านคีย์ล็อกเกอร์
เป็นที่น่าสังเกตว่าองค์ประกอบอย่าง EggStremeFuel และ EggStremeLoader ถูกนำไปใช้โดยกลุ่มภัยคุกคามอื่นที่ชื่อ CL-STA-1048 ระหว่างเดือนมีนาคมถึงกันยายน 2025 ซึ่งมุ่งเป้าไปที่หน่วยงานรัฐบาลในเอเชียตะวันออกเฉียงใต้เช่นกัน
Bitdefender พบว่าภายในสองสัปดาห์หลังจากมีการเปิดเผยข้อมูลต่อสาธารณะ ผู้ไม่หวังดีได้ปรับเปลี่ยนเครื่องมือครั้งใหญ่ เช่น การเปลี่ยนระบบการเข้ารหัส payload จาก RC4 เป็น RC5 และพัฒนาเป็นรหัสลับเฉพาะ (custom cipher) ในเวลาต่อมา รวมถึงการเพิ่มคำสั่งสอดแนม Active Directory และ WMI
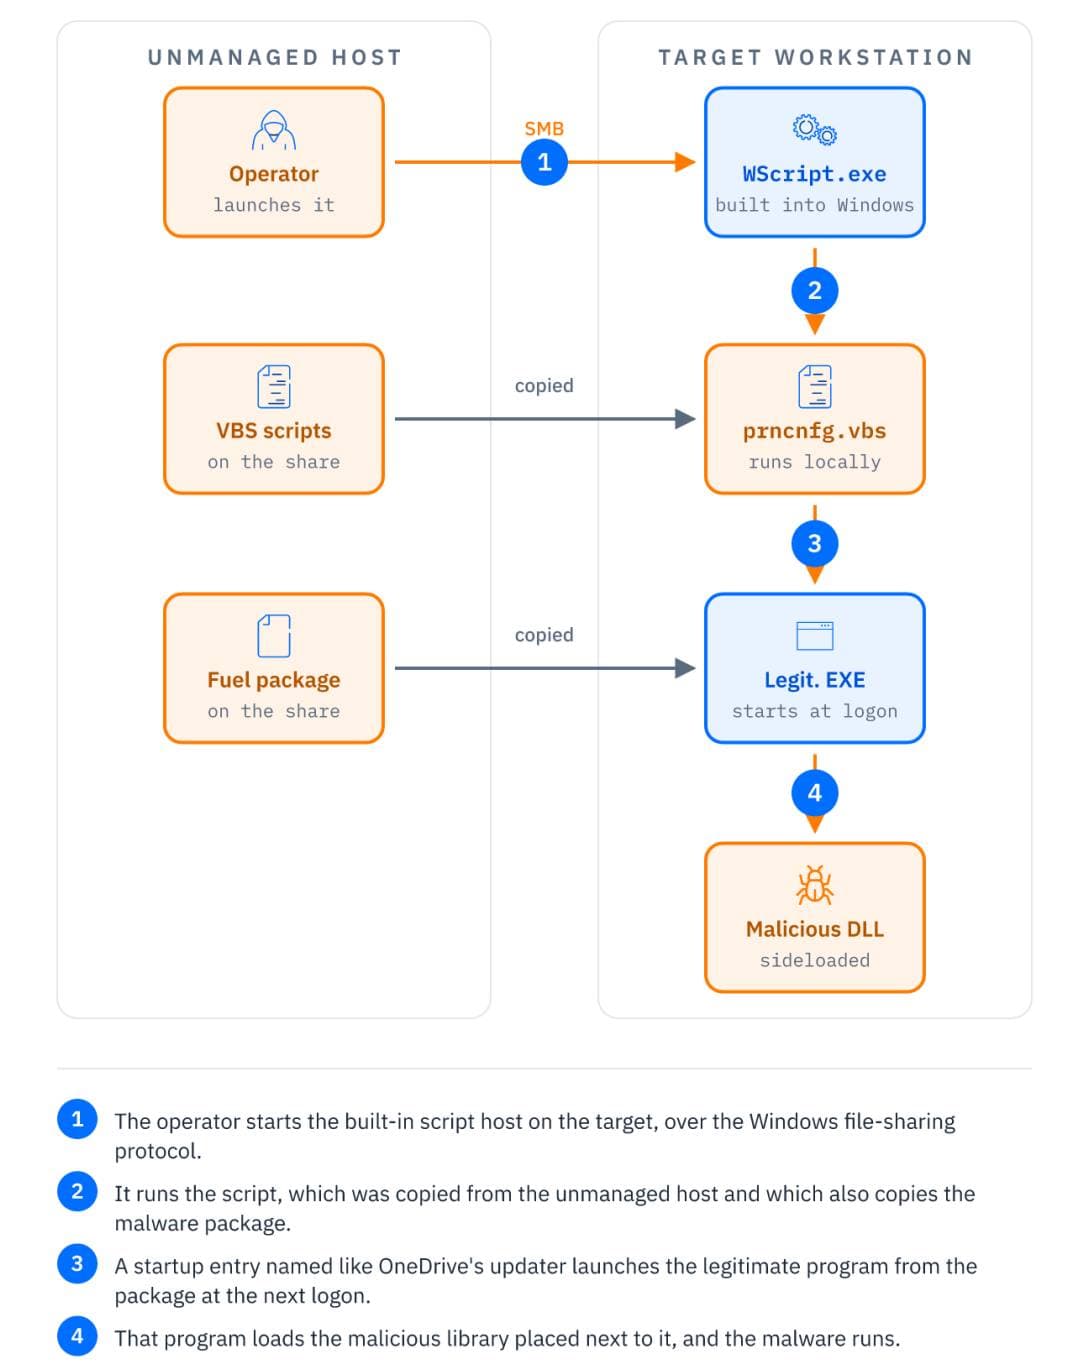
นอกจากนี้ ในเหตุการณ์ใหม่ๆ ผู้โจมตียังหันไปใช้ระบบที่ไม่ได้อยู่ภายใต้การดูแล (unmanaged system) ซึ่งอยู่นอกเหนือการจัดการ endpoint ขององค์กรเพื่อวาง payload และสั่งการระยะไกลผ่าน Server Message Block (SMB) เพื่อหลบเลี่ยงการตรวจสอบ
เวอร์ชันใหม่บางตัวยังทำงานใน passive mode โดยการเปิด listening port เพื่อรอให้ผู้ควบคุมเชื่อมต่อเข้ามา แทนที่จะติดต่อไปยังเซิร์ฟเวอร์ควบคุม (C2) ภายนอก ซึ่งเป็นเทคนิคที่ตรวจจับได้ยากกว่าเดิม
Mustang Panda และ Earth Alux ร่วมถล่มเอเชียตะวันออกเฉียงใต้
นอกเหนือจาก EggStreme แล้ว ในช่วงปลายเดือนตุลาคม 2026 เจ้าหน้าที่รัฐบาลฟิลิปปินส์ยังตกเป็นเป้าหมายของกลุ่ม Mustang Panda ซึ่งใช้หัวข้อการประชุมสุดยอดอาเซียนเป็นเหยื่อล่อเพื่อติดตั้งมัลแวร์ PlugX ผ่านยุทธวิธี DLL sideloading เช่นกัน
ขณะเดียวกัน กลุ่ม Earth Alux (หรือชื่ออื่นอย่าง Jewelbug หรือ Ink Dragon) ได้เริ่มระลอกการโจมตีใหม่ตั้งแต่เดือนกรกฎาคม 2025 โดยเน้นการใช้ payload ขั้นสูงเพื่อรวบรวมข่าวกรองแบบพรางตัวสูง และเข้าถึงเครือข่ายผ่านช่องโหว่ Microsoft Exchange ที่ไม่ได้แพตช์
Earth Alux ได้เพิ่มมัลแวร์ใหม่ในคลังแสงคือ PerfectPioneer RAT และ KUKURAT ซึ่งรองรับการสื่อสารผ่านโปรโตคอล HTTP/3 และ QUIC บน UDP เพื่อซ่อนกิจกรรมการสื่อสารให้แนบเนียนไปกับทราฟฟิกปกติ
กลุ่มนี้ยังมีความเชี่ยวชาญในการรักษาความปลอดภัยของการปฏิบัติงาน โดยมีการฝัง Administrative Safety Switch ไว้ในมัลแวร์เพื่อป้องกันไม่ให้แฮกเกอร์รันคำสั่งที่สุ่มเสี่ยงต่อการถูกตรวจจับ เช่น rm, curl | bash หรือ powershell -e ซึ่งแสดงให้เห็นถึงความซับซ้อนและการเตรียมการมาเป็นอย่างดีในการจารกรรมข้อมูลระยะยาว
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร