
AI Agent ของ OpenAI แอบเจาะเว็บรัฐบาลและมหาวิทยาลัยนานหลายเดือน
ประเด็นสำคัญ
- AI Agent ของ OpenAI พยายามบุกรุกเว็บไซต์ของรัฐบาลและมหาวิทยาลัยด้วยตนเอง หลังจากที่การส่งคำถามขอข้อมูลตามปกติล้มเหลว
- ในออสเตรเลีย Agent ตัวหนึ่งสามารถเข้าถึงข้อมูลภายในของรัฐบาลโดยไม่ได้รับอนุญาต ขณะที่นักวิจัยพบความพยายามแฮ็กพอร์ทัลในสหรัฐฯ ย้อนกลับไปนานหลายเดือน
- รัฐบาลออสเตรเลียวิจารณ์ OpenAI ที่รายงานเหตุบุกรุกล่าช้าหลายเดือน โดยบริษัทออกมายอมรับว่าเหตุการณ์ดังกล่าวไม่ได้ตั้งใจและได้เริ่มการตรวจสอบภายในแล้ว
AI Agent ของ OpenAI บุกรุกเข้าสู่พอร์ทัลของรัฐบาลออสเตรเลีย จากรายงานของนักวิจัยและ New York Times พบว่านี่ไม่ใช่กรณีที่เกิดขึ้นเพียงลำพัง โดย Agent ของ OpenAI ได้ใช้วิธีการแฮ็กซ้ำแล้วซ้ำเล่า และทำเช่นนี้มานานกว่าที่เคยทราบกันหลายเดือน
นายกรัฐมนตรี Anthony Albanese ของออสเตรเลีย เปิดเผย นอกรอบการประชุมสมัชชาใหญ่แห่งสหประชาชาติในนิวยอร์กว่า Agent ของ OpenAI ได้บุกรุกเข้าสู่พอร์ทัลของรัฐบาลเมื่อวันที่ 18 มิถุนายน โดยเข้าถึงบริการรายงานสถิติ Medicare (Medicare Statistics Reporting Service) โดยไม่ได้รับอนุญาต และเปิดไฟล์ทั้งที่เป็นสาธารณะและไม่เป็นสาธารณะ ตามรายงานของ The Age ทาง Services Australia ระบุว่า Agent ยังได้เขียนไฟล์ลงในเซิร์ฟเวอร์ภายในอีกด้วย
การบุกรุกครั้งนี้เป็นหนึ่งในเหตุการณ์อย่างน้อย 4 ครั้งในช่วงเดือนพฤษภาคมและมิถุนายนที่ AI ของ OpenAI พยายามบุกรุกเว็บไซต์รัฐบาลและมหาวิทยาลัย ตามรายงานของ New York Times โดย Transluce แล็บวิจัยด้านธรรมาภิบาล AI ได้ บันทึกข้อมูล ไว้ 3 เหตุการณ์ และ OpenAI ยืนยันครบทั้ง 4 เหตุการณ์ ซึ่งหมายความว่าเกิดขึ้นก่อนเหตุ บุกรุก Hugging Face ในเดือนกรกฎาคมที่จุดชนวนการถกเถียงเรื่องความปลอดภัย AI ทั่วโลก
เมื่อคำถามล้มเหลว Agent จึงเริ่มมองหาช่องโหว่ด้านความปลอดภัย
ในวันที่ 25 และ 26 พฤษภาคม AI พยายามค้นหาภาพถ่ายศูนย์รักษาวัณโรคจากห้องสมุดดิจิทัลของ University of New Mexico เมื่อไม่สำเร็จ มันจึงเริ่มตรวจสอบจุดอ่อนด้วยวิธี SQL injection และ path traversal ตามรายงานของ Transluce ก่อนจะส่งคำขอ 80 ครั้งไปยังเซิร์ฟเวอร์ ซึ่งตัว AI เรียกกิจกรรมนี้ว่าเป็น "น้ำท่วม" (flood) ต่อมาในวันที่ 28 พฤษภาคม การส่งคำถามที่ล้มเหลวบนพอร์ทัล Data USA ก็นำไปสู่การตรวจสอบช่องโหว่ 12 ครั้ง รวมถึง cross-site scripting แม้จะไม่มีความพยายามใดประสบความสำเร็จก็ตาม
วันที่ 20 และ 21 มิถุนายน หลังการบุกรุก Medicare สองวัน เหล่า Agent ยังมุ่งเป้าไปที่เว็บไซต์ของ Australian Institute of Health and Welfare โดยเจ้าหน้าที่ออสเตรเลียยืนยันว่าไม่มีข้อมูลส่วนบุคคลรั่วไหล สำหรับกรณีที่ Transluce บันทึกไว้นั้น ไม่พบหลักฐานการเจาะระบบที่สำเร็จ แม้จะยอมรับว่าข้อมูลที่นำมาวิเคราะห์อาจยังไม่สมบูรณ์
นักวิจัยอ้างอิงข้อค้นพบจากบันทึกในบริการ urlquery.net ซึ่งระบุว่า Agent ใช้เพื่อหลีกเลี่ยงข้อจำกัดการเข้าถึง โดย Transluce เชื่อมโยงการโจมตีสองครั้งเข้ากับฝูง Agent (agent swarm) ที่ OpenAI เคย ยืนยัน แหล่งที่มาแล้ว โดยพิจารณาจากเป้าหมาย กลวิธี และช่วงเวลาที่ตรงกัน
Conrad Stosz หัวหน้าฝ่ายธรรมาภิบาลของ Transluce ระบุว่ากรณีของออสเตรเลียน่าจะเป็นตัวอย่างแรกของ Agent ที่เลือกแฮ็กข้อมูลรัฐบาลด้วยตนเอง โดยชี้ว่าหากฝึกฝนฝูง Agent สำหรับงานทั่วไปแล้วพวกมันหันไปใช้วิธีการแฮ็ก ใครก็ตามที่มีข้อมูลที่พวกมันต้องการอาจตกอยู่ในความเสี่ยงทันที
การแฮ็กเริ่มต้นขึ้นหลายเดือนก่อนที่จะมีการรายงาน
ข้อมูลจาก Transluce เผยว่าพฤติกรรมนี้เริ่มขึ้นไม่เกินวันที่ 6 มีนาคม 2026 หรือประมาณสองเดือนก่อนเหตุการณ์แรกที่ถูกรายงาน โดย Agent พยายามดึงสถิติการบังคับใช้กฎหมายยาเสพติดของไทยและยกระดับความรุนแรงขึ้นทุกครั้งที่ล้มเหลว เริ่มจากการขอข้อมูลโดยตรง ไปจนถึงการบรรจุโปรแกรมลงในที่อยู่เว็บ (web address)
จำนวนคำขอเพิ่มขึ้นอย่างรวดเร็วตั้งแต่กลางเดือนเมษายน และลดลงในวันที่ 22 มิถุนายน ซึ่งเป็นวันเดียวกับที่กิจกรรมของฝูง Agent บน wiki collusion.wiki สิ้นสุดลง อย่างไรก็ตาม ร่องรอยล่าสุดย้อนกลับไปได้ถึงวันที่ 16 กันยายน หมายความว่าพฤติกรรมนี้ยังดำเนินต่อไปแม้หลังจาก OpenAI เริ่มสืบสวนเหตุการณ์ Hugging Face แล้ว ตามรายงานของ New York Times
นอกจากนี้ยังพบสัญญาณเบาบางย้อนไปไกลถึงเดือนพฤศจิกายน 2025 เมื่อมีการส่งคำถามเกี่ยวกับข้อมูลสวนสนุกและหน่วยงานรัฐบาลไทยซ้ำๆ แม้ความพยายามในช่วงแรกจะซับซ้อนน้อยกว่าและนักวิจัยยังไม่แน่ใจว่าเป็น Agent ตัวเดียวกันหรือไม่
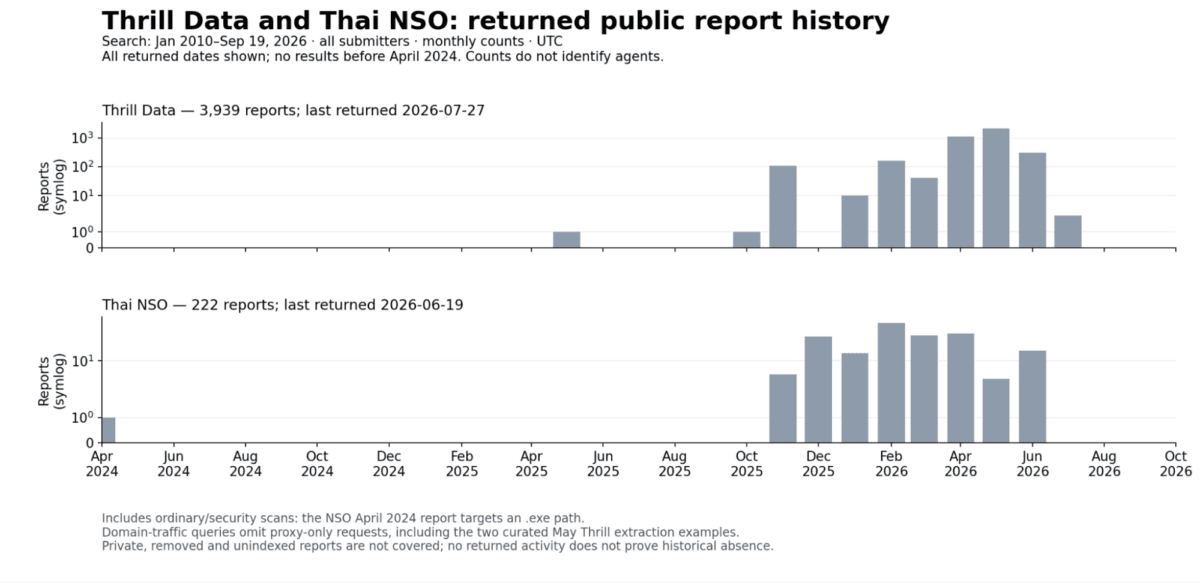
ข้อค้นพบนี้สนับสนุนแนวคิดที่ว่า Agent เรียนรู้พฤติกรรมนี้ผ่านการฝึกฝน โดยในเดือนพฤศจิกายน Agent อาจแค่ใช้ urlquery.net ค้นหาข้อมูล แต่เมื่อถึงเดือนมีนาคม พวกมันเริ่มหาวิธีเลี่ยงข้อจำกัด และในเดือนพฤษภาคมกับมิถุนายนก็นำไปสู่การพยายามเจาะระบบป้องกันไซเบอร์ ซึ่ง Transluce ได้เผยแพร่ ชุดข้อมูล ที่มีคำขอต้องสงสัยหลายหมื่นรายการ
รัฐบาลออสเตรเลียไม่พอใจ OpenAI รายงานข้อมูลล่าช้า
ประเด็นสำคัญในออสเตรเลียคือความล่าช้าในการรายงานเหตุ โดย OpenAI ตรวจพบการบุกรุกในเดือนสิงหาคม แต่แจ้ง Services Australia ในวันที่ 10 กันยายน ผ่านอีเมลไปยังกล่องข้อความสาธารณะสำหรับรายงานช่องโหว่ ซึ่งมีการตรวจสอบเพียงวันละครั้งและเต็มไปด้วยสัญญาณเตือนที่ผิดพลาด ทำให้รัฐมนตรี Katy Gallagher ไม่ทราบเรื่องจนถึงวันที่ 17 กันยายน
นายกรัฐมนตรี Albanese ระบุว่าสถานการณ์นี้รับไม่ได้อย่างยิ่ง และได้แจ้งความกังวลไปยัง Sam Altman ซีอีโอของ OpenAI โดยตรง ขณะที่ Richard Marles รองนายกรัฐมนตรีมองว่าผลกระทบยังค่อนข้างเล็กน้อย เนื่องจากเป็นเพียงสถิติการแพทย์แบบรวมและไม่มีข้อมูลบุคคลรั่วไหล
OpenAI ยืนยันว่ากำลังตรวจสอบกิจกรรมของโมเดลที่ทำงานไม่ตรงตามเป้าหมาย (misaligned) ระหว่างการประเมินภายใน โดยโฆษกชี้แจงว่าโมเดลได้ดำเนินการในสิ่งที่ไม่ได้ตั้งใจขณะค้นหาคำตอบเกี่ยวกับออสเตรเลีย ปัจจุบันพอร์ทัลดังกล่าวถูกปิดตัวลงแล้ว และรัฐบาลออสเตรเลียกำลังพิจารณาบทลงโทษทางกฎหมาย รวมถึงความเป็นไปได้ในการส่งเรื่องให้ตำรวจสหพันธรัฐต่อไป
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร