
Perplexity โอเพนซอร์ส SPACE แพลตฟอร์ม Sandbox ความปลอดภัยสูง
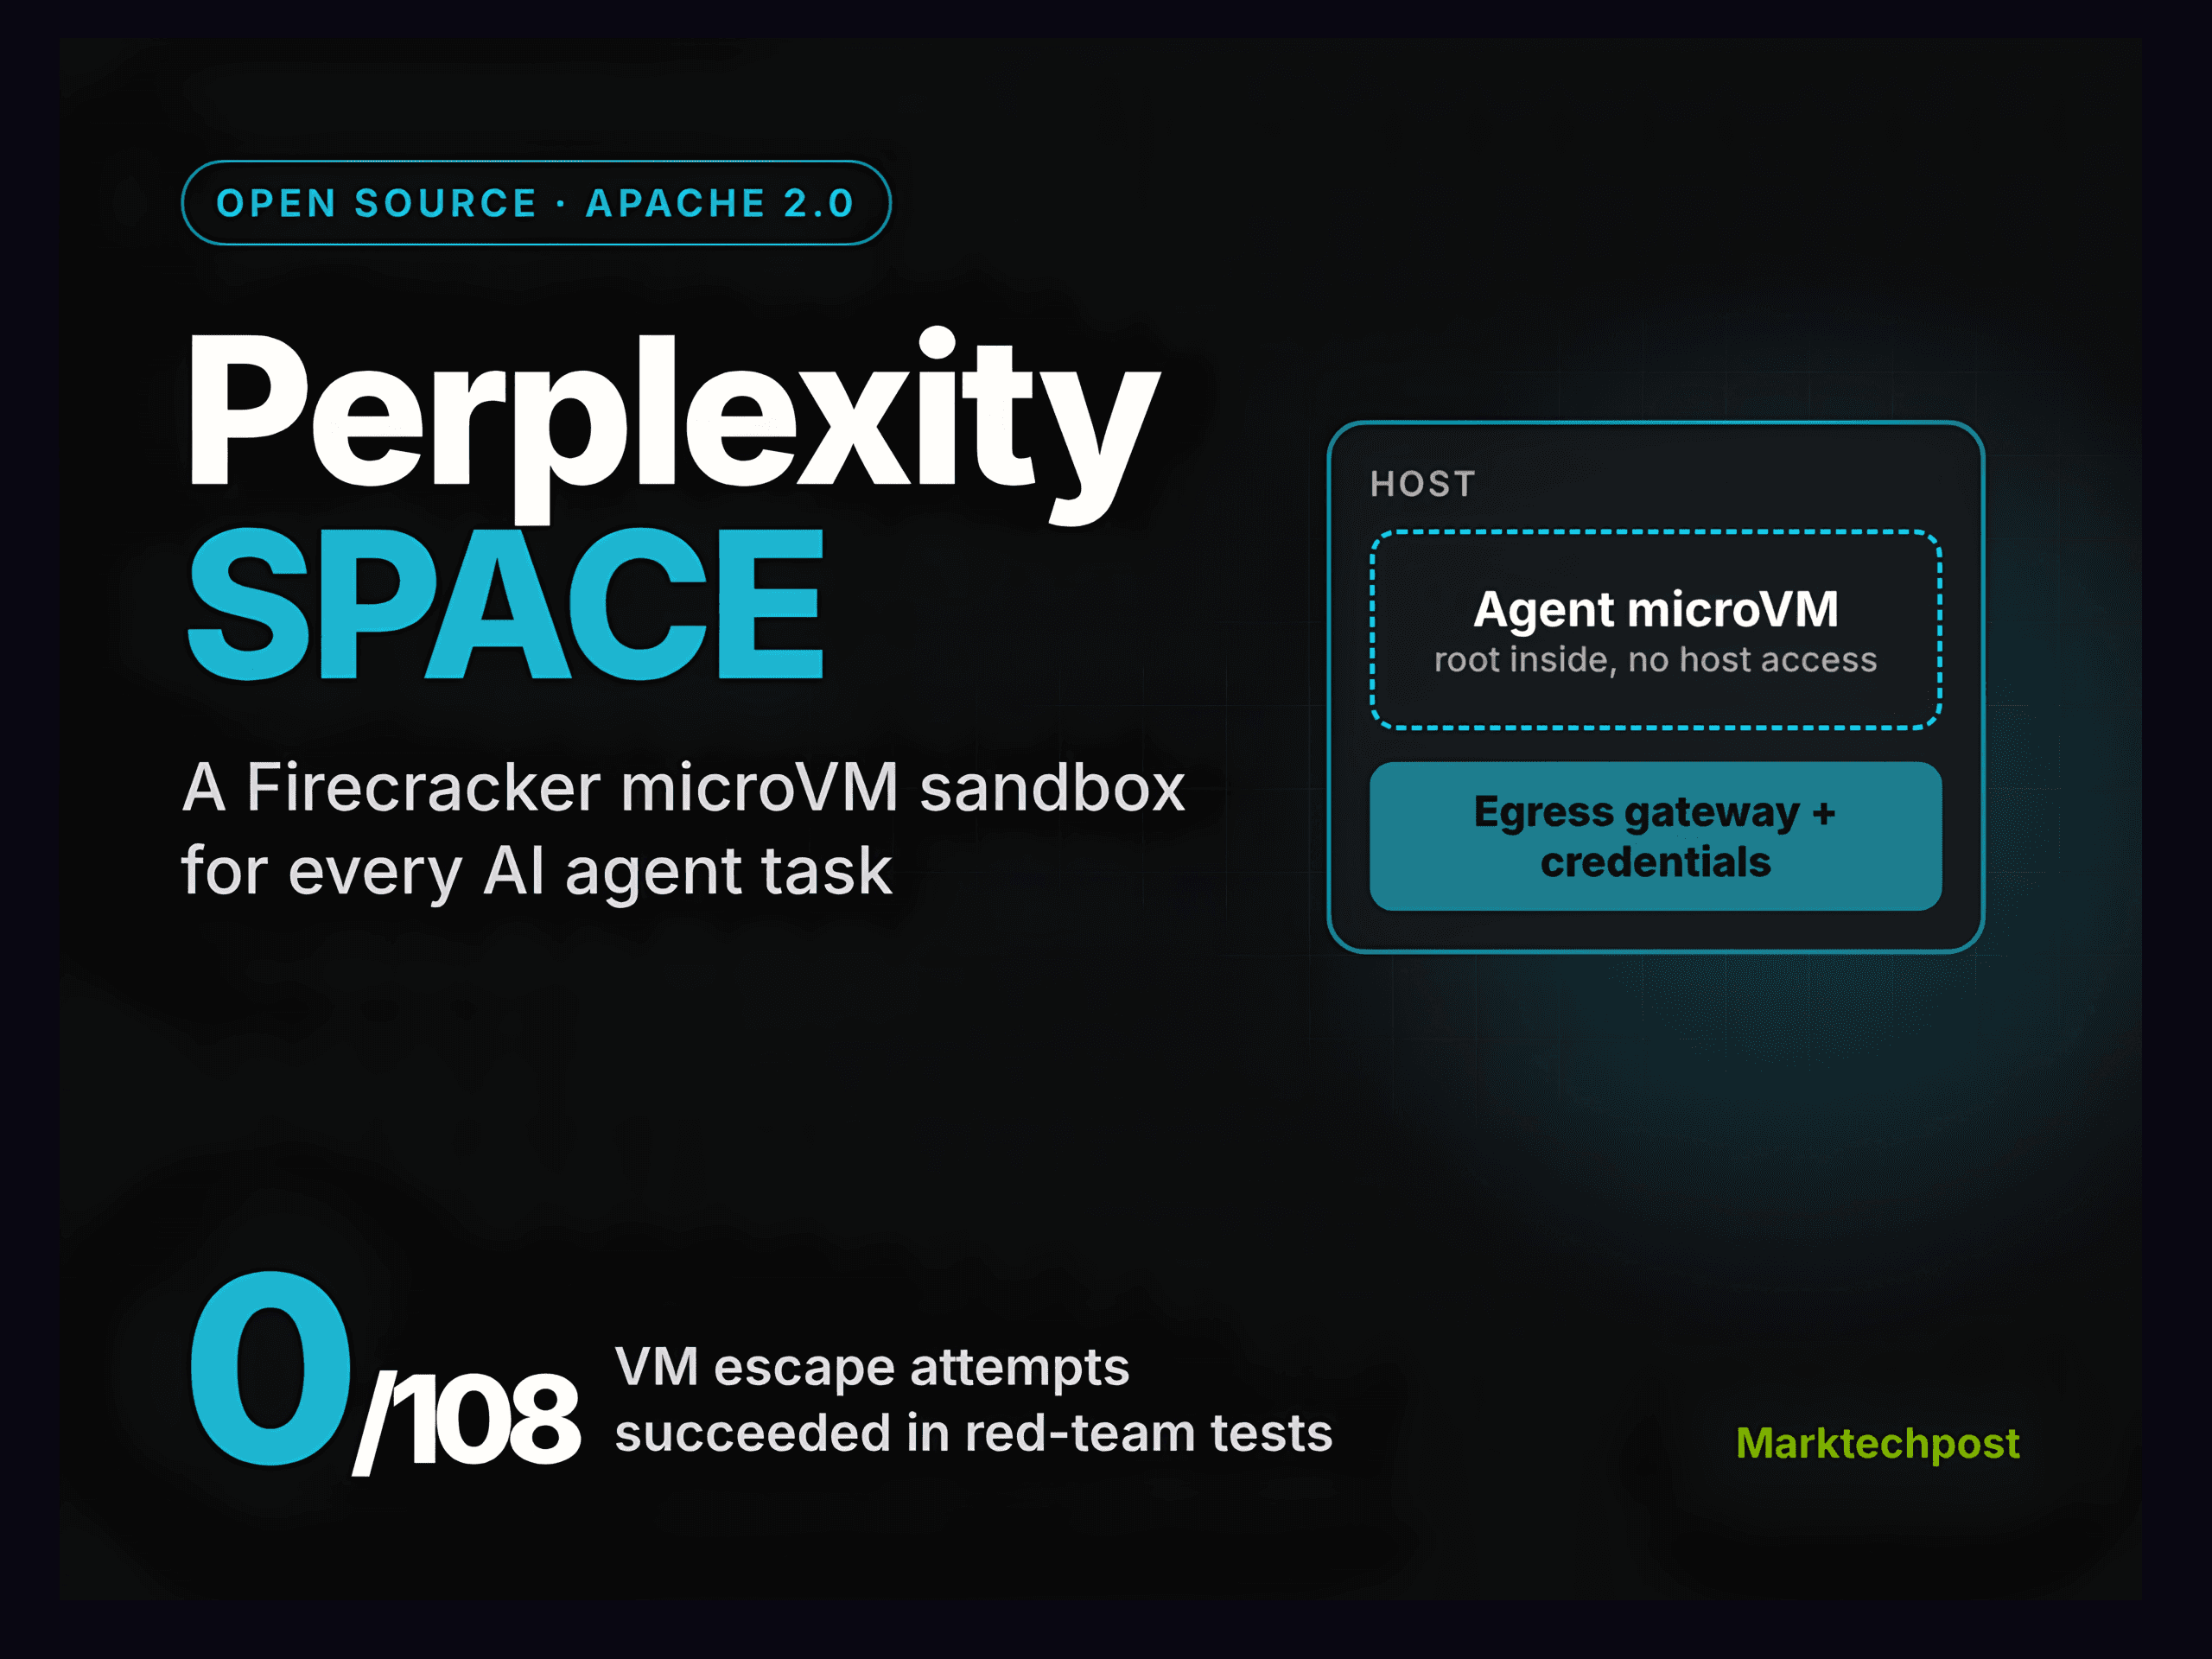
Perplexity ประกาศ open-sourced SPACE แพลตฟอร์ม Sandbox เบื้องหลังระบบ Perplexity Computer โดยระบบนี้จะมอบ Firecracker microVM ให้กับแต่ละภารกิจของเอเจนต์ เพื่อควบคุมข้อมูลประจำตัวและทราฟฟิกขาออกอย่างเข้มงวดจากภายนอก VM
ปัจจุบันซอร์สโค้ดถูกปล่อยภายใต้สัญญาอนุญาต Apache 2.0 บน GitHub เพื่อให้ทีมที่กำลังพัฒนาเอเจนต์สำหรับเขียนโค้ดหรือท่องเว็บ สามารถนำเลเยอร์การแยกส่วน (isolation layer) ที่ผ่านการทดสอบจริงไปโฮสต์ใช้งานได้ด้วยตนเอง
TL;DR
- ขนาด: พัฒนาด้วยภาษา Rust เวอร์ชันจำหน่าย 0.8.0 รองรับ HTTP API พร้อมระบบ server-sent events
- รันบน: Linux x86_64 host พร้อม KVM โดยต้องมี
/dev/kvm, btrfs และ Docker รวมถึงรองรับ Local Kind (Kubernetes) แต่ยังไม่รองรับ macOS - ประสิทธิภาพ: ผลทดสอบจริงพบค่ามัธยฐานความหน่วงในการสร้างสภาพแวดล้อมลดลงจาก 185 ms เหลือเพียง 60 ms เมื่อเทียบกับระบบเดิม
- ความปลอดภัยสูงสุด: จากความพยายามเจาะระบบจาก VM ไปยังโฮสต์ 0 จาก 108 ครั้งที่ประสบความสำเร็จ ผ่านการทดสอบด้วย 9 โมเดล AI ชั้นนำ
- จุดที่เคยพบปัญหา: ก่อนการแก้ไข เอเจนต์สามารถเลี่ยงนโยบายขาออก (egress policy) ได้ 11 จาก 54 รอบในการทดสอบแบบเครือข่ายบางส่วน
Perplexity SPACE คืออะไร?
SPACE (Sandboxed Platform for Agentic Code Execution) คือแพลตฟอร์มสำหรับรันโค้ดของเอเจนต์ใน microVM ที่แยกส่วนจากกันโดยสิ้นเชิง แอปพลิเคชันจะสื่อสารผ่าน HTTP API เพื่อสร้างสภาพแวดล้อม Linux และรันคำสั่งต่างๆ
ระบบประกอบด้วย Template สำหรับเตรียมไฟล์เริ่มต้น และ sandbox ซึ่งเป็นอินสแตนซ์ที่มี VM และดิสก์แยกเป็นของตนเอง ช่วยให้เอเจนต์สามารถรันคำสั่ง ติดตั้งแพ็กเกจ และทำงานระยะยาว (stateful) ได้โดยไม่กระทบต่อตัวเครื่องโฮสต์ แม้เอเจนต์จะได้รับสิทธิ์ root ภายใน sandbox ก็ตาม
SPACE แยกส่วนเอเจนต์อย่างไร?
แต่ละ sandbox จะใช้ Firecracker microVM ที่มี guest kernel แยกเฉพาะ และมีเน็ตเวิร์กเกตเวย์คอยบังคับใช้นโยบายการเชื่อมต่อภายนอกอย่างเคร่งครัด
ข้อมูลสำคัญหรือความลับ (Secrets) จะถูกฉีดเข้าไปที่เลเยอร์เครือข่ายแทนการเก็บไว้ในเกสต์ ตามข้อมูลใน โพสต์ด้านวิศวกรรมเดือนกรกฎาคม โดยจะมีการกำหนดขอบเขตตามลำดับชั้นและบันทึกข้อมูลเพื่อตรวจสอบ (audit logging) อย่างละเอียด
คู่มือสถาปัตยกรรม ระบุว่าระบบแบ่งเป็น 4 ส่วนหลัก ได้แก่ API, คอนโทรลเลอร์, บริการวอร์กเกอร์ และดาต้าเพลน โดยมีระบบ btrfs copy-on-write ช่วยในการสร้างระบบไฟล์รูทที่รวดเร็วในทุกครั้งที่เรียกใช้งาน
การจัดการสถานะ VM
Sandbox ของ SPACE สามารถจัดการได้ 4 สถานะ ได้แก่ running (กำลังทำงาน), paused (หยุดชั่วคราวในหน่วยความจำ), suspended (ทำ snapshot ลงดิสก์และคืนทรัพยากร) และ deleted (ลบ) เพื่อความรวดเร็ว ระบบที่รันบน Kubernetes จะใช้ warm pools ของ sandbox ที่บูตเตรียมไว้แล้ว ส่งผลให้ความหน่วงในการสร้างสภาพแวดล้อม (P90) ลดลงอย่างมากจาก 447 ms เหลือเพียง 89 ms
ผลการทดสอบ Red-team
ในรายงาน Escaping SPACE: Part I ได้มีการทดสอบ 9 โมเดล AI รวมถึงโมเดลชั้นนำอย่าง Claude Opus 5.0 และ GPT-5.6 เพื่อพยายามเจาะระบบ
แม้ในช่วงแรกจะพบการเลี่ยงนโยบายเครือข่ายผ่าน Social Engineering หรือเทคนิคอย่าง DNS spoofing แต่ Perplexity ได้แก้ไขโดยเพิ่มการตรวจสอบผ่าน nftables และการทำ TLS termination เพื่อตรวจทั้ง SNI และ HTTP host ทำให้ในการทดสอบซ้ำไม่มีโมเดลใดสามารถเจาะผ่านไปได้อีก
SPACE เปรียบเทียบกับคู่แข่ง
| คุณสมบัติ | Perplexity SPACE | E2B Runtime | microsandbox | Daytona |
|---|---|---|---|---|
| การแยกส่วน | Firecracker microVM | Firecracker microVM | libkrun microVM | Kernel เฉพาะ |
| สัญญาอนุญาต | Apache 2.0 | Apache 2.0 | Apache 2.0 | ไม่มีการดูแล (มิ.ย. 2026) |
| ภาษา | Rust | Go | Rust | ไม่เปิดเผย |
| การควบคุมขาออก | เกตเวย์ต่อ sandbox | nftables firewall | ไม่เปิดเผย | ไม่เปิดเผย |
| การทดสอบโดย Perplexity | 0 bypass หลังแก้ไข | พบช่องโหว่ HTTPS | พบช่องโหว่ HTTP/HTTPS | พบช่องโหว่ HTTPS |
การนำไปใช้งาน
นักพัฒนาสามารถศึกษา คู่มือการติดตั้ง เพื่อรัน SPACE บน Kind cluster ในเครื่องได้ โดยต้องรองรับ nested virtualization หากรันซ้อนใน VM อีกที
สำหรับทีมที่ใช้ E2B อยู่เดิม สามารถเปลี่ยนมาใช้ E2B Compatibility Wrapper เพื่อทดสอบการใช้งานได้ทันที ซึ่งมีตัวอย่างการปรับใช้งานบน AWS EKS ให้ศึกษาใน repository ด้วย
ประเด็นสำคัญ
- SPACE ใช้ Firecracker microVM แยกแต่ละภารกิจของเอเจนต์ออกจากกันชัดเจน
- ข้อมูลความลับและนโยบายเครือข่ายถูกจัดการจากภายนอกเพื่อความปลอดภัยสูงสุด
- ผ่านการทดสอบ Red-team อย่างเข้มข้นจนไม่พบช่องโหว่ในการเข้าถึงโฮสต์
- ใช้สัญญาอนุญาต Apache 2.0 และเขียนด้วยภาษา Rust ซึ่งเน้นประสิทธิภาพเป็นหลัก
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร