
Red Hat เปิดตัว Lightwell แก้ช่องโหว่ Java กว่า 400 รายการ
Lightwell คือคำตอบของ Red Hat และ IBM ต่อปัญหาเฉพาะด้านความปลอดภัยของโอเพนซอร์สในระดับองค์กร ช่องโหว่ต่างๆ มักตกค้างอยู่ในเวอร์ชันของไลบรารีที่ใช้งานจริงซึ่งผู้ดูแลต้นน้ำ (upstream maintainers) ยังไม่ได้แก้ไข และในบางกรณีอาจจะไม่ได้รับการแก้ไขเลย
ข้อมูลจาก Red Hat อ้างอิง ระบุว่า มากกว่า 90% ของโค้ดแอปพลิเคชันระดับองค์กรมีต้นตอมาจากโอเพนซอร์สหรือไลบรารีจากบุคคลที่สาม โดยฐานโค้ดขององค์กรทั่วไปมักมีช่องโหว่ที่ทราบกันดีมากกว่า 500 รายการตกค้างอยู่ตลอดเวลา นอกจากนี้การโจมตีช่องโหว่ที่ทราบกันดีมักเกิดขึ้นล่วงหน้าหนึ่งสัปดาห์โดยเฉลี่ย ก่อนที่จะมีแพตช์ทางการออกมา
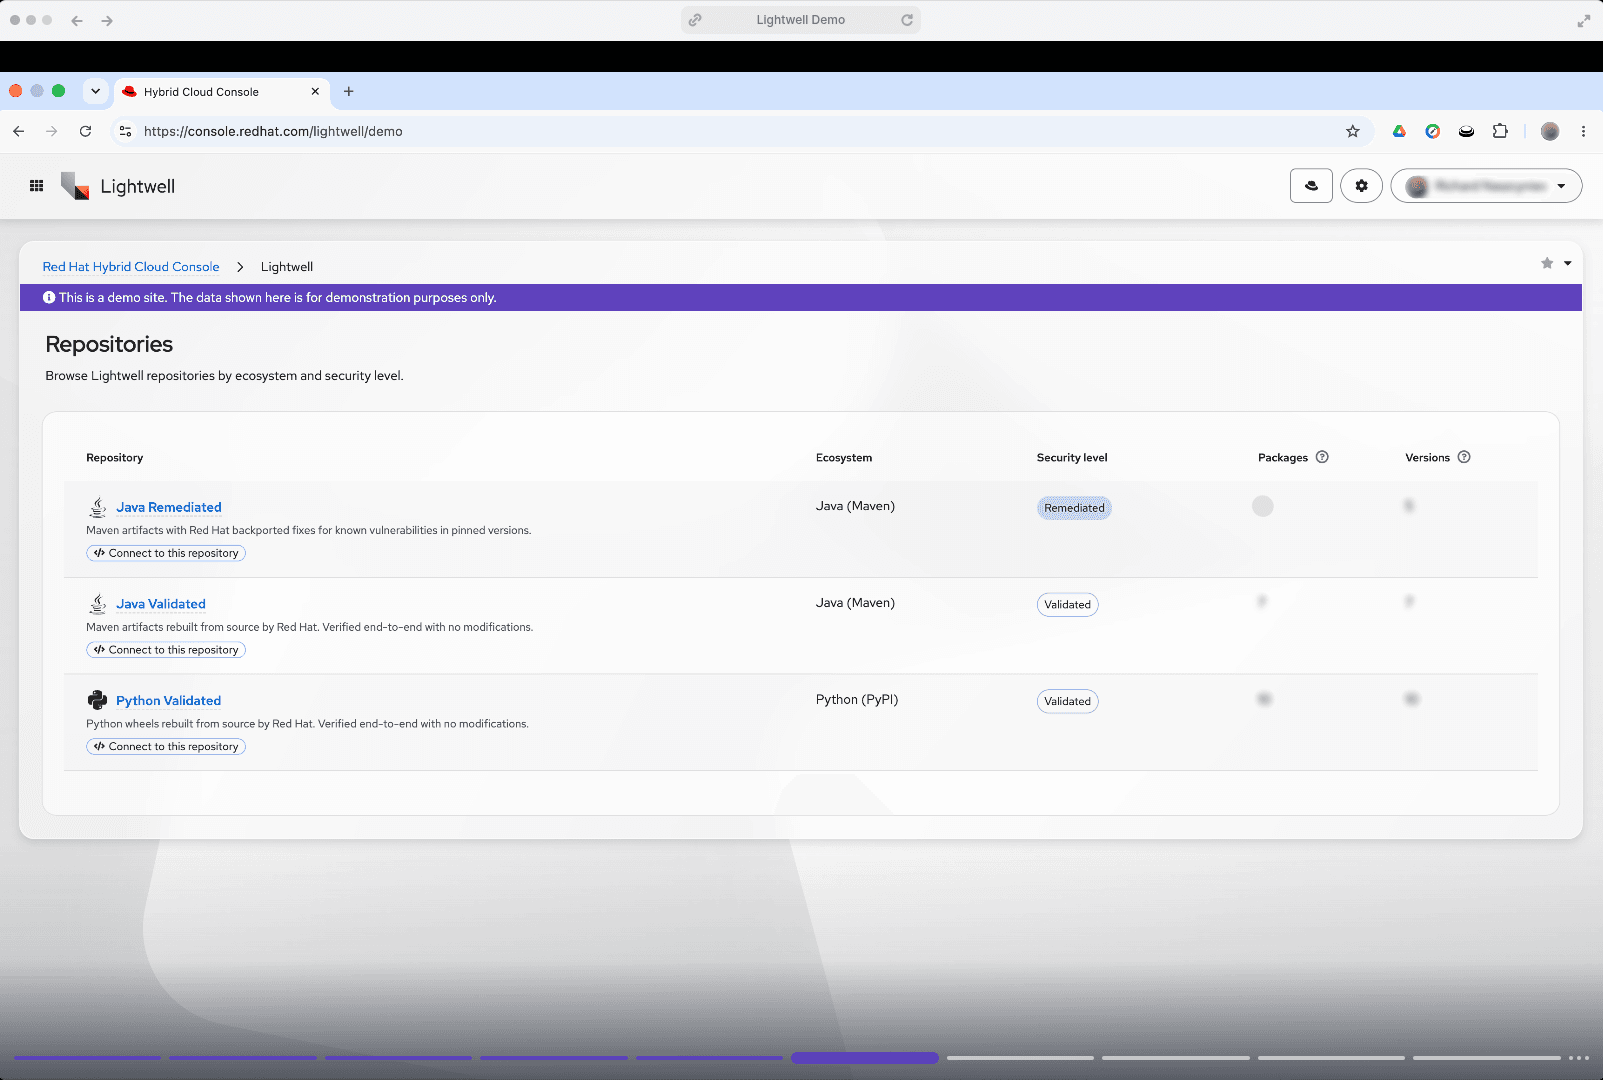
แนวทางของ Lightwell คือการข้ามกรอบเวลานั้นไป แทนที่จะรอให้ผู้ดูแลต้นน้ำส่งการแก้ไขไปยังเวอร์ชันของไลบรารีที่องค์กรกำลังใช้งานจริงอยู่ มันจะทำการ backport การแก้ไขเหล่านั้นโดยตรง และส่งมอบผ่านพื้นที่เก็บแพ็กเกจที่ปลอดภัย (secure package repositories) ซึ่งทาง Red Hat ได้แบ่งปันความคืบหน้าว่าโครงการนี้ดำเนินไปได้ไกลเพียงใดแล้ว
กำจัดไปแล้ว 400 รายการ และจะมีตามมาอีก
จนถึงปัจจุบัน Lightwell สามารถจัดการเคลียร์ช่องโหว่ที่ไม่เคยทราบมาก่อนได้แล้ว 400 รายการใน Java libraries พื้นฐาน ซึ่งครอบคลุมเกินกว่า CVE ที่ได้รับรายงาน และได้ส่งการแก้ไขกลับไปยังต้นน้ำตามโปรโตคอลการเปิดเผยข้อมูลอย่างรับผิดชอบ
เป้าหมายหลักจนถึงตอนนี้คือองค์กรที่รันสภาพแวดล้อม Java พร้อมการล็อกเวอร์ชันของ dependency (pinned dependency) ที่ไม่สามารถอัปเดตได้อย่างปลอดภัย โดย Lightwell จะทำการแพตช์ในจุดนั้นโดยตรงขณะที่ยังคงรักษาเวอร์ชันเดิมที่ล็อกไว้ให้เหมือนเดิม
การครอบคลุมนี้ยังมีกำหนดที่จะ ขยายขอบเขตนอกเหนือจาก Java โดยมี Python, JavaScript และ .NET อยู่ในแผนงาน ซึ่งแต่ละภาษาจะใช้แนวทางเดียวกันคือการ backport การแก้ไขไปยังเวอร์ชันที่ใช้งานจริง และส่งแพตช์ที่เกี่ยวข้องกลับไปยังต้นน้ำ
การเปิดตัว Clearinghouse
ลำดับต่อมาคือการเปิดตัว Clearinghouse Premier ซึ่งก่อนหน้านี้ดำเนินงานภายใต้เงื่อนไขที่จำกัดสำหรับกลุ่มองค์กรในภาคโครงสร้างพื้นฐานที่สำคัญเท่านั้น แต่ปัจจุบันได้ยกเลิกข้อจำกัดดังกล่าวและเข้าสู่สถานะ general availability ซึ่งหมายความว่าทุกองค์กรสามารถสมัครใช้งานได้โดยตรง
Lightwell ทำงานผ่านระดับการเข้าถึงสองระดับ ได้แก่ Lightwell Network ซึ่งเปิดให้ใช้งานทั่วไปในเดือนกรกฎาคม ในรูปแบบการสมัครสมาชิกแบบบริการตนเองเพื่อให้เข้าถึงแพตช์ที่ถูก backport และเอกสารประกอบการปฏิบัติตามข้อกำหนด
ส่วน Clearinghouse Premier จะมีความเฉพาะตัวมากกว่า โดยองค์กรสามารถระบุได้ว่าช่องโหว่ใดสำคัญที่สุดต่อสภาพแวดล้อมของตน ได้รับการแจ้งเตือนล่วงหน้าก่อนที่ปัญหาจะถูกเปิดเผยต่อสาธารณะ และทราบกำหนดการที่แน่นอนว่าการแก้ไขจะมาถึงเมื่อใด โดยรวมแล้ว Lightwell เป็นส่วนหนึ่งของ ความมุ่งมั่นมูลค่า 5 พันล้านดอลลาร์ในความปลอดภัยโอเพนซอร์ส ของ IBM และ Red Hat โดยทั้งสองบริษัทชี้ให้เห็นว่าเครื่องมือ AI กำลังเพิ่มความเสี่ยงให้กับ dependency โอเพนซอร์สรุ่นเก่าที่ยังไม่ได้รับการแพตช์
จุดยืนนี้ได้รับการตอกย้ำโดย Gunnar Hellekson รองประธานและผู้จัดการทั่วไปของ Lightwell ที่ Red Hat ซึ่งกล่าวว่า AI agents ได้เปลี่ยนภาพรวมของภัยคุกคามเพียงชั่วข้ามคืน ด้วยการเจาะช่องโหว่ของ dependency เก่าๆ ด้วยความเร็วของเครื่องจักร โดยไม่สนใจว่าฐานโค้ดจะเก่าหรือเสถียรเพียงใด เพราะรอยร้าวเพียงเล็กน้อยก็เพียงพอที่จะเชื่อมโยงการโจมตีเข้าด้วยกันได้
สำหรับผู้ที่สนใจสามารถศึกษาข้อมูลเพิ่มเติมได้ผ่าน การสาธิตทางเทคนิค ของ Red Hat เพื่อดูขั้นตอนการทำงานของการแพตช์
ชื่นชอบการอัปเดตนี้ไหม? ร่วมสนับสนุนการรายงานข่าว Linux ที่เป็นอิสระ
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร