
เตือนช่องโหว่ RCE ใน PostgreSQL, MySQL และ Oracle แม้ใช้สิทธิ์ต่ำ
นักวิจัยด้านความปลอดภัยได้สาธิตวิธีการโจมตีฐานข้อมูลที่น่ากังวล โดยพบว่าบัญชีฐานข้อมูลที่มีสิทธิ์ต่ำและไม่สามารถเข้าถึงตารางข้อมูลของแอปพลิเคชันได้เลย ยังสามารถใช้ช่องโหว่ประเภท memory-corruption ในโค้ดของเอนจินที่ประมวลผลคำสั่ง SQL ทั่วไป เพื่อรันโค้ดแปลกปลอม (Remote Code Execution) บนเซิร์ฟเวอร์ฐานข้อมูลได้สำเร็จ
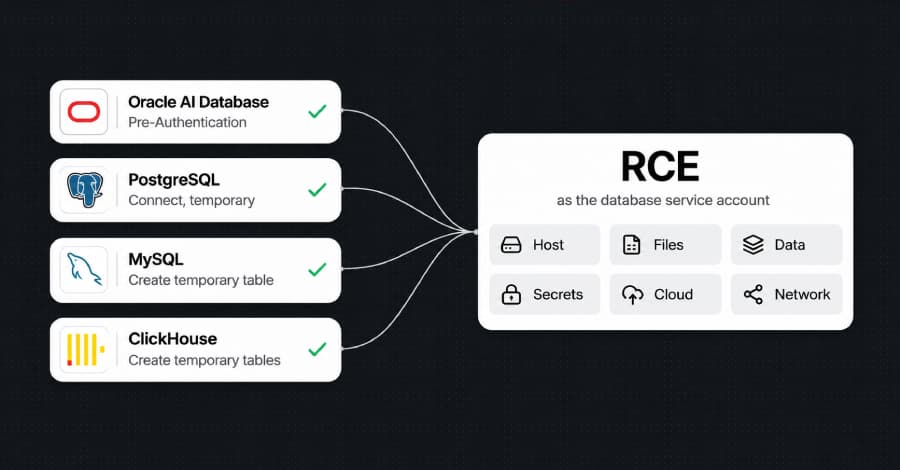
Zheng Yu นักวิจัยจาก Depthfirst ผู้ค้นพบข้อมูลนี้ระบุว่า สิทธิ์ SQL พื้นฐานมักควบคุมเพียงการเข้าถึงตารางและ schema แต่ไม่ได้จำกัดการทำงานของโค้ดภาษา C และ C++ ที่เอนจินใช้ประมวลผล query ซึ่งเป็นส่วนที่มีความไม่ปลอดภัยต่อหน่วยความจำ (memory-unsafe) โดยปัจจุบันพบช่องโหว่นี้ใน PostgreSQL, MySQL, ClickHouse และ Oracle ซึ่งมีการเผยแพร่ proof of concept (PoC) ออกมาแล้ว แต่ยังไม่พบรายงานการโจมตีจริงในขณะนี้
สำหรับการโจมตีใน PostgreSQL ผ่านช่องโหว่ CVE-2026-116331 ผู้ใช้งานที่มีสิทธิ์เพียงแค่สร้าง database objects หรือมีสิทธิ์ TEMPORARY เริ่มต้น สามารถสร้างวัตถุใน temporary schema ของตนเองเพื่อเปลี่ยนบัคประเภท type-confusion ให้เป็นการยึดสิทธิ์ควบคุมเซิร์ฟเวอร์ในระดับระบบปฏิบัติการได้ ซึ่งช่องโหว่นี้ได้รับการแก้ไขแล้วใน security advisory เมื่อสัปดาห์ที่ผ่านมา ตามรายละเอียดใน technical analysis ของนักวิจัย
ในส่วนของ MySQL พบช่องโหว่ CVE-2026-101786 ใน Server และ Cluster เวอร์ชัน 26.7.0 ถึง 26.7.1 แม้ทาง Oracle จะระบุใน October advisory ว่าต้องใช้สิทธิ์ระดับสูงในการโจมตี แต่นักวิจัยยืนยันว่าสามารถรันโค้ดบนเวอร์ชัน 26.7.0 ได้ด้วยบัญชีที่สร้างได้เพียงตารางชั่วคราวเท่านั้น
กรณีที่รุนแรงที่สุดคือ Oracle Database ซึ่งผู้โจมตีไม่จำเป็นต้องมีบัญชีผู้ใช้งานเลย โดยเป็นการใช้ชุดการโจมตี (chain) ระหว่างบัคใน Oracle Text (CVE-2026-114819) และช่องโหว่ใน GraphQL ของ Oracle REST Data Services (CVE-2026-91609) เพื่อเข้าถึงเอนจินและรันคำสั่งผ่านเว็บ endpoint ที่เปิดทิ้งไว้ ซึ่ง Oracle ได้ออกแพตช์แก้ไขแล้วใน November update และ October update
สำหรับ ClickHouse นักวิจัยพบช่องโหว่ integer-overflow ในเวอร์ชัน 26.7.5.10 ที่ช่วยให้จำลองการรัน shell ได้สำเร็จ แต่ปัจจุบันยังไม่มีการออกหมายเลข CVE หรือยืนยันเวอร์ชันที่แก้ไขอย่างเป็นทางการ ผู้ดูแลระบบจึงควรตรวจสอบกับผู้ผลิตโดยตรง
| Software | Identifier | Affected versions | Fix |
|---|---|---|---|
| PostgreSQL | CVE-2026-116331 | Versions before 18.7, 17.12, 16.16, 15.20, 14.25 | Fixed November 12 |
| MySQL Server and Cluster | CVE-2026-101786 | 26.7.0 to 26.7.1 | Fixed October 20 |
| Oracle Database (Oracle Text) | CVE-2026-114819 | 19.3-19.32, 21.3-21.24, 23.4.0-23.26.3 | Fixed November 17 |
| Oracle REST Data Services | CVE-2026-91609 | 24.2.0 to 26.2.1 | Fixed October 20 |
| ClickHouse | No CVE assigned | 26.7.5.10 tested | No confirmed fixed version |
คำแนะนำสำหรับผู้ดูแลระบบคือนอกจากการติดตั้งอัปเดตความปลอดภัยทันทีแล้ว ควรตรวจสอบและเพิกถอนสิทธิ์ TEMPORARY หรือสิทธิ์การสร้างตารางชั่วคราวจากบัญชีที่ไม่จำเป็น เพื่อลดช่องทางการโจมตีที่อาจเกิดขึ้นจากภายในระบบ
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร