
แฮกเกอร์รัสเซีย Cold Relic ขยายผลโจมตีข้ามองค์กรในสหรัฐฯ ผ่านระบบคลาวด์
กลุ่มจารกรรมทางไซเบอร์ที่มีความเชื่อมโยงกับรัสเซียในนาม Cold Relic (เดิมคือ COLDRIVER และ UNC4057) ถูกพบว่าได้เปลี่ยนการเจาะระบบคลาวด์เพียงแห่งเดียวให้กลายเป็นฐานปล่อยการโจมตีต่อเนื่องที่เชื่อมโยงกัน ส่งผลให้เกิดการโจมตีบุคคลที่สามตามมา
Mandiant และ Threat Intelligence Group (GTIG) ของ Google เปิดเผยการสืบสวนเหตุเจาะระบบในปี 2026 ขององค์กรแห่งหนึ่งในสหรัฐฯ พบว่าผู้โจมตีใช้ประโยชน์จากรายชื่อพนักงานและข้อมูลตัวตนที่ขโมยมาจากอีกองค์กรหนึ่งในช่วงปลายปี 2025
Cold Relic หรือที่รู้จักในชื่อ Callisto, Gossamer Bear และ Star Blizzard มี ประวัติ ในการทำแคมเปญฟิชชิ่งและมัลแวร์ที่ซับซ้อน เพื่อเข้าถึงข้อมูลสำคัญเชิงกลยุทธ์ของรัฐบาลรัสเซีย โดยพุ่งเป้าไปที่เจ้าหน้าที่รัฐ ผู้รับเหมาด้านกลาโหม และองค์กรไม่แสวงหากำไร (NGOs) ทั่วยุโรปและอเมริกาเหนือ
การเข้าถึงระบบถูกนำไปใช้เพื่อลงทะเบียนอุปกรณ์ multi-factor authentication (MFA) ปลอม, passkeys และรหัสสำรอง MFA เพื่อฝังตัวในระยะยาว จากนั้นจึงเริ่มขโมยข้อมูลอีเมล แชท และพื้นที่จัดเก็บข้อมูลบนคลาวด์ รวมถึงใช้บัญชีที่เจาะได้โจมตีเครือข่ายสังคมและวิชาชีพของเหยื่อต่อไป
Google กล่าว ว่าเมื่อ Cold Relic เจาะกลุ่มเป้าหมายได้แล้ว จะใช้อีเมลและข้อมูลที่ขโมยมาสร้างเรื่องหลอกลวงที่ดูน่าเชื่อถือเพื่อปลอมตัวเป็นคนรู้จักในการติดต่อหาเป้าหมายรายถัดไป
ในช่วงปลายปี 2025 กลุ่มนี้ได้เจาะระบบคลาวด์ขององค์กรในสหรัฐฯ ผ่านเครือข่าย residential proxy โดยใช้ข้อมูลบัญชี Super Admin ร่วมกับการโจมตีแบบ MFA push notification fatigue จนเหยื่อกดยอมรับคำขอ ทำให้ผู้โจมตีสามารถลงทะเบียนอุปกรณ์ของตนเองและใช้ passkeys เป็นช่องทางเข้าสำรองได้
ผู้โจมตีใช้สิทธิ์ Super Admin ดาวน์โหลดเนื้อหาในไดรฟ์จัดเก็บข้อมูลทั้งหมด ทั้งการแชร์ไฟล์ไปยังอีเมลที่ควบคุมและดาวน์โหลดโดยตรง นอกจากนี้ยังเข้าถึง Admin Console เพื่อตรวจสอบบันทึกการทำงานของฝ่ายป้องกัน พร้อมทั้งลบการแจ้งเตือนใน Alert Center เพื่อทำลายหลักฐานการบุกรุก
กลุ่มภัยคุกคามยังส่งออกข้อมูลรายชื่อพนักงานและข้อมูลโดเมนผ่านบริการ Google Takeout และรักษาการเข้าถึงไว้นานหลายเดือนเพื่อซิงค์กล่องจดหมายผ่าน OAuth รวมถึงใช้ passkeys ที่ลงทะเบียนไว้ข้ามการตรวจสอบแม้จะมีการรีเซ็ตรหัสผ่านแล้วก็ตาม
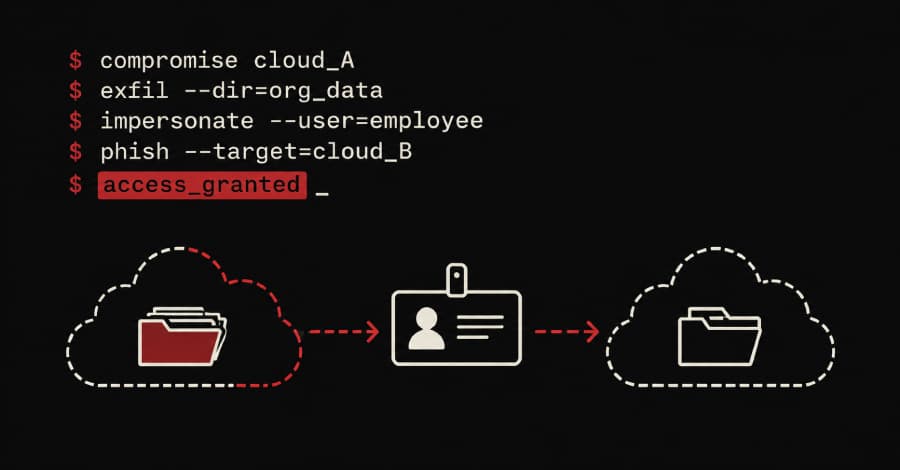
แม้จะถูกขับไล่ออกจากระบบแล้ว Cold Relic ยังใช้บัญชีอีเมลพนักงานที่ขโมยมาเพื่อทำ Social Engineering ใส่พันธมิตรของเหยื่อ จนสามารถเจาะบัญชี Microsoft Entra ID ขององค์กรแห่งที่สองที่ใช้ระบบ single sign-on (SSO) เชื่อมกับ Google Workspace ได้สำเร็จ
ในขั้นถัดไป ผู้โจมตีปลอมตัวเป็นพนักงานองค์กรแรกติดต่อเป้าหมายผ่านแอปส่งข้อความที่ปลอดภัย แล้วแชร์ลิงก์ฟิชชิ่งดักจับข้อมูลประจำตัว Entra ID โดยอ้างว่าเป็นการแชร์เอกสารทางเทคนิค เพื่อเข้าไปลงทะเบียนอุปกรณ์ MFA ใหม่และดาวน์โหลดไฟล์ในคลาวด์ไดรฟ์ของเหยื่อรายที่สอง
Google ระบุว่าแคมเปญของ Cold Relic แสดงให้เห็นถึงการรวมกันระหว่าง Social Engineering ที่เน้นมนุษย์เป็นศูนย์กลางและการละเมิดตัวตนบนคลาวด์ โดยเปลี่ยนการสื่อสารทางธุรกิจที่ดูน่าเชื่อถือให้กลายเป็นช่องทางโจมตีพันธมิตรในเครือข่ายเดียวกันอย่างแนบเนียน
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร