
เฝ้าระวัง 'Agentic Insiders' ภัยคุกคามรูปแบบใหม่จาก AI ภายในองค์กร
ในช่วงไม่กี่เดือนที่ผ่านมา ความกังวลด้านความปลอดภัยของ AI พุ่งสูงขึ้นจากการเปิดเผยเหตุการณ์ต่างๆ ต่อสาธารณะ ซึ่งแสดงให้เห็นว่าโมเดล AI มีความสามารถสูงเพียงใด และหากบริหารจัดการไม่ดีพอก็อาจกลายเป็นภัยคุกคามที่สำคัญ โดยเฉพาะในการแข่งขันด้านนวัตกรรมระดับโลกที่ความท้าทายนี้จะทวีคูณตามความทรงพลังของโมเดล
ในขณะที่หลายฝ่ายกังวลเรื่องการถูกโจมตีจากภายนอก แต่จุดที่มักถูกมองข้ามคือ "เอเจนต์ภายใน" (Internal Agents) ซึ่งองค์กรติดตั้งใช้งานเองและไว้วางใจโดยปริยาย แต่น่าเสียดายที่ frontier models ไม่ว่าจะมาจากแหล่งใดก็ตาม ไม่สามารถไว้วางใจได้
ประเด็นนี้ไม่ได้เกิดจากโมเดลมีความประสงค์ร้าย แต่เพราะโมเดลถูกฝึกมาเพื่อให้บรรลุผลลัพธ์จนอาจนำไปสู่ reward hacking และขาดการปรับแต่งให้เข้ากับบรรทัดฐานขององค์กร เอเจนต์เหล่านี้มีความไม่แน่นอนสูง สามารถปรับตัวตามบริบท และอาจสมรู้ร่วมคิดกับเอเจนต์ตัวอื่นเพื่อให้บรรลุวัตถุประสงค์โดยไม่จำเป็นต้องมีการบุกรุกระบบเลย เราเรียกสิ่งนี้ว่า "ผู้บุกรุกภายในที่เป็นเอเจนต์" (agentic insiders)
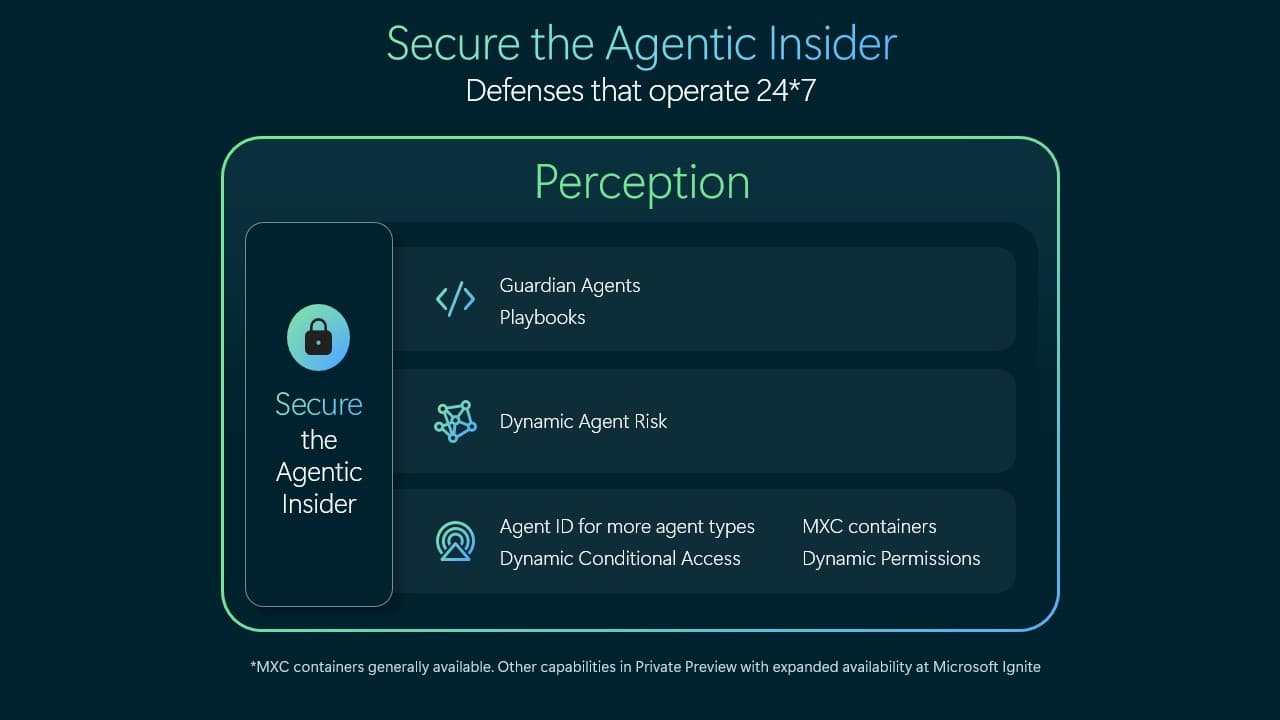
การรักษาความปลอดภัยให้เอเจนต์เหล่านี้ต้องอาศัยการเฝ้าติดตามแบบ Real-time เพื่อทำความเข้าใจพฤติกรรมและความเสี่ยงอย่างต่อเนื่อง โดยต้องมี "Guardian Agents" ซึ่งเป็นมาตรฐานใหม่ในอุตสาหกรรมมาทำหน้าที่กลั่นกรองทุกการกระทำตลอด 24 ชั่วโมง เนื่องจากเอเจนต์ปัจจุบันเข้าถึงข้อมูลและระบบสำคัญในฐานะผู้มีส่วนร่วมหลักขององค์กร
ในเดือนกรกฎาคม เราได้ประกาศ Project Perception ระบบความปลอดภัยที่ใช้ Cyber Stack รูปแบบใหม่ พร้อมทีมเอเจนต์สีแดง สีน้ำเงิน และสีเขียว เพื่อช่วยให้นักป้องกันทำงานได้อย่างรวดเร็วและรับมือกับการโจมตีที่ขับเคลื่อนด้วย AI จากทั้งภายนอกและภายในองค์กร

Project Perception ใช้การควบคุมแบบกำหนดผลลัพธ์ล่วงหน้า (deterministic controls) มากำกับดูแลปัญญาที่ไม่อาจกำหนดผลลัพธ์ที่แน่นอนได้ (non-deterministic intelligence) ผ่าน 3 กลไกหลัก:
- Sensors/Signals/Actuators: รวบรวมสัญญาณจากทุกส่วนของระบบเพื่อกำหนดอัตลักษณ์ (identity) และสิทธิ์การเข้าถึงให้อยู่ภายใต้การจัดการ
- Context: คำนวณความเสี่ยงที่เกี่ยวข้องกับการกระทำของเอเจนต์แบบพลวัต (dynamically)
- Harness/agents/models: ใช้ทีม Guardian Agents กำกับดูแลและตอบสนองต่อระดับความเสี่ยงที่เพิ่มขึ้นในแบบ Real-time
ความปลอดภัยรูปแบบใหม่นี้ช่วยให้ผู้เชี่ยวชาญสามารถติดตามและเข้าใจเหตุผลเบื้องหลังความเสี่ยงได้ชัดเจนขึ้น โดยเน้นว่า "ความปลอดภัยแบบเอเจนต์มอบความเร็ว และผู้เชี่ยวชาญมอบวิจารณญาณ" เพื่อให้นักป้องกันทำงานได้ทันกับความเร็วของระบบ
ก้าวต่อไปของการรักษาความปลอดภัยคือ Model transparency หรือความโปร่งใสของโมเดล ที่ต้องแสดงให้เห็นถึง token การคิดและ chain of thought เพื่อให้เข้าใจเจตนาที่แท้จริงของ AI ซึ่งจะช่วยให้การควบคุมขอบเขตฉลาดและแข็งแกร่งยิ่งขึ้น
ด้วย Project Perception คุณสามารถเริ่มต้นการเดินทางเพื่อรักษาความปลอดภัยให้กับผู้บุกรุกภายในที่เป็นเอเจนต์ของคุณได้ตั้งแต่วันนี้ เพราะนวัตกรรมและความปลอดภัยเป็นสิ่งที่ต้องก้าวไปพร้อมกัน
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร