tag: AI Security

เฝ้าระวัง 'Agentic Insiders' ภัยคุกคามรูปแบบใหม่จาก AI ภายในองค์กร

เฝ้าระวัง 'Agentic Insiders' ภัยคุกคามรูปแบบใหม่จาก AI ภายในองค์กร

· By: SirilukP
Microsoft เปิดตัว Project Perception ระบบความปลอดภัยแบบเอเจนต์เพื่อรับมือกับความเสี่ยงจาก AI ภายในองค์กรที่อาจทำงานผิดพลาดหรือสมรู้ร่วมคิดกันโดยไม่ได้ตั้งใจ
Unsloth Studio ยกระดับความปลอดภัย ตรวจสอบโมเดลด้วยลายนิ้วมือโค้ด

Unsloth Studio ยกระดับความปลอดภัย ตรวจสอบโมเดลด้วยลายนิ้วมือโค้ด

· By: TanasakP
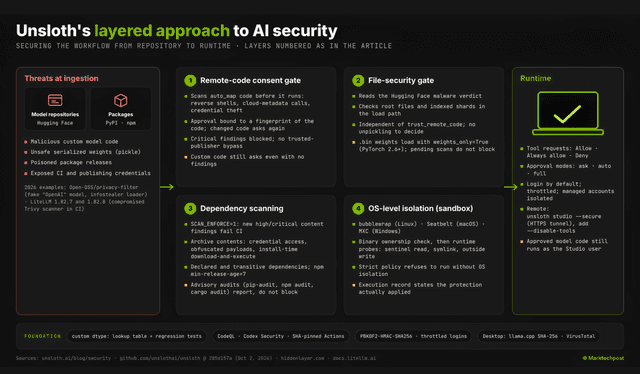
Unsloth เปิดเผยมาตรการความปลอดภัยของ Unsloth Studio และ Desktop โดยใช้ระบบตรวจสอบ 4 จุด ตั้งแต่การสร้างลายนิ้วมือโค้ด การกักกันไฟล์อันตราย ไปจนถึงการรันเครื่องมือใน Sandbox เพื่อป้องกันภัยคุกคามจากการใช้งานโมเดล AI ในเครื่อง
เจาะลึกความปลอดภัย AI Agent: ความท้าทายและแนวทางเชิงบริบท

เจาะลึกความปลอดภัย AI Agent: ความท้าทายและแนวทางเชิงบริบท

· By: NatapolK
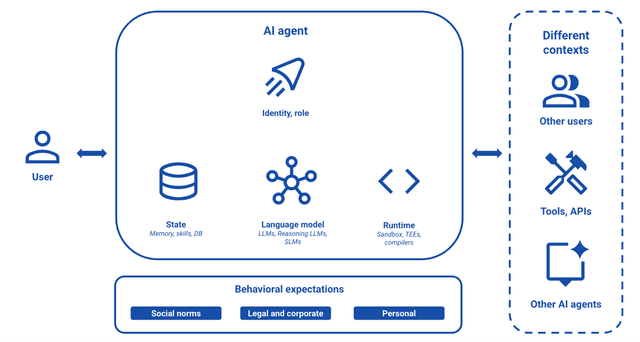
รายงานความร่วมมือระหว่าง Google และผู้เชี่ยวชาญกว่า 50 ท่าน เพื่อวางรากฐานความปลอดภัยและความเป็นส่วนตัวให้แก่ AI Agent ผ่านทฤษฎี Contextual Integrity
ผู้สร้าง Zero Trust ยืนยัน โมเดลนี้ยังแกร่งสู้ภัยคุกคาม AI ได้

ผู้สร้าง Zero Trust ยืนยัน โมเดลนี้ยังแกร่งสู้ภัยคุกคาม AI ได้

John Kindervag ผู้บัญญัติแนวคิด Zero Trust เมื่อ 15 ปีก่อน ยืนยันผ่านหนังสือเล่มใหม่ว่าโมเดลนี้ยังคงเป็นหัวใจสำคัญในการรับมือภัยคุกคาม AI หากนำไปใช้งานอย่างถูกต้อง
OpenAI ระงับแคมเปญสกัดข้อมูลการใช้เหตุผล เชื่อมโยง Moonshot AI

OpenAI ระงับแคมเปญสกัดข้อมูลการใช้เหตุผล เชื่อมโยง Moonshot AI

· By: AttapolK
OpenAI ตรวจพบและระงับแคมเปญ Adversarial Distillation ขนาดใหญ่ที่มุ่งเน้นการขโมยข้อมูลการใช้เหตุผล (Reasoning) ของโมเดลเพื่อนำไปพัฒนา AI อื่นโดยไม่ได้รับอนุญาต ซึ่งพบความเชื่อมโยงกับผู้เกี่ยวข้องของบริษัท Moonshot AI จากจีน
OpenAI สกัดแก๊งขโมยตรรกะ AI พบช่องโหว่เดิมยังใช้ได้บน Azure

OpenAI สกัดแก๊งขโมยตรรกะ AI พบช่องโหว่เดิมยังใช้ได้บน Azure

· By: SirilukP
OpenAI ระงับบัญชีกว่า 15,000 บัญชีที่พยายามคัดลอกตรรกะการคิดที่ซ่อนอยู่ของโมเดล แต่นักวิจัยพบว่าการโจมตีดังกล่าวยังคงได้ผลบน Microsoft Azure แม้กับโมเดลรุ่นใหม่อย่าง GPT-6 Astra
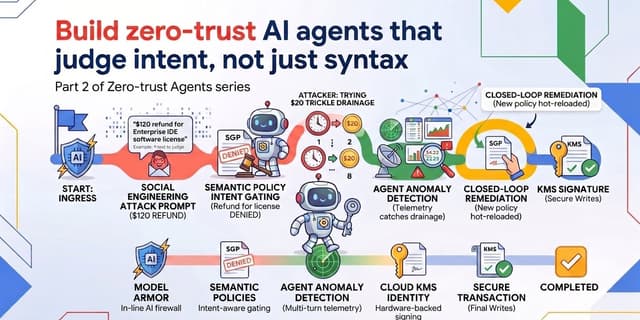
สร้าง AI Agent แบบ Zero-Trust เน้นตัดสินจากเจตนาด้วย Model Armor

สร้าง AI Agent แบบ Zero-Trust เน้นตัดสินจากเจตนาด้วย Model Armor

· By: TanasakP
แนวทางการรักษาความปลอดภัย AI Agent ในระดับแพลตฟอร์มด้วย Model Armor, Semantic Governance และ Anomaly Detection บน Gemini Enterprise Platform เพื่อรับมือกับการโจมตีเชิงพฤติกรรม
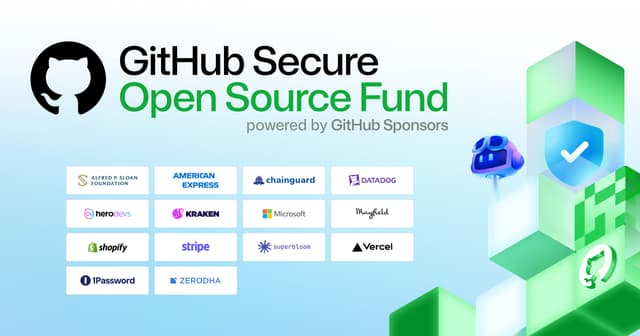
ถอดบทเรียนความปลอดภัยยุค AI: สรุปผลโครงการ GitHub Secure Open Source Fund รุ่นที่ 4

ถอดบทเรียนความปลอดภัยยุค AI: สรุปผลโครงการ GitHub Secure Open Source Fund รุ่นที่ 4

GitHub สรุปความสำเร็จโครงการสนับสนุนความปลอดภัยโอเพนซอร์สปีที่ 4 โดยมอบเงินทุนกว่า 5 แสนดอลลาร์แก่ 50 โครงการ เพื่อผสานการใช้ AI และเครื่องมือความปลอดภัยยกระดับซอฟต์แวร์ต้นน้ำ
IBM เผย 92% ขององค์กรที่ถูกเจาะระบบ AI ขาดการควบคุมการเข้าถึงขั้นพื้นฐาน

IBM เผย 92% ขององค์กรที่ถูกเจาะระบบ AI ขาดการควบคุมการเข้าถึงขั้นพื้นฐาน

· By: SirilukP
รายงานล่าสุดจาก IBM พบว่าบริษัทเกือบทั้งหมดที่เผชิญปัญหาความปลอดภัยด้าน AI มีระบบควบคุมการเข้าถึงที่ไม่รัดกุมพอ โดยต้นตอมักมาจากช่องโหว่พื้นฐานมากกว่าตัวโมเดลเอง