
กระทรวงยุติธรรมสหรัฐฯ ยึดโดเมนแฮกเกอร์จีน หลังเจาะระบบ NASA และหน่วยงานรัฐหลายแห่ง
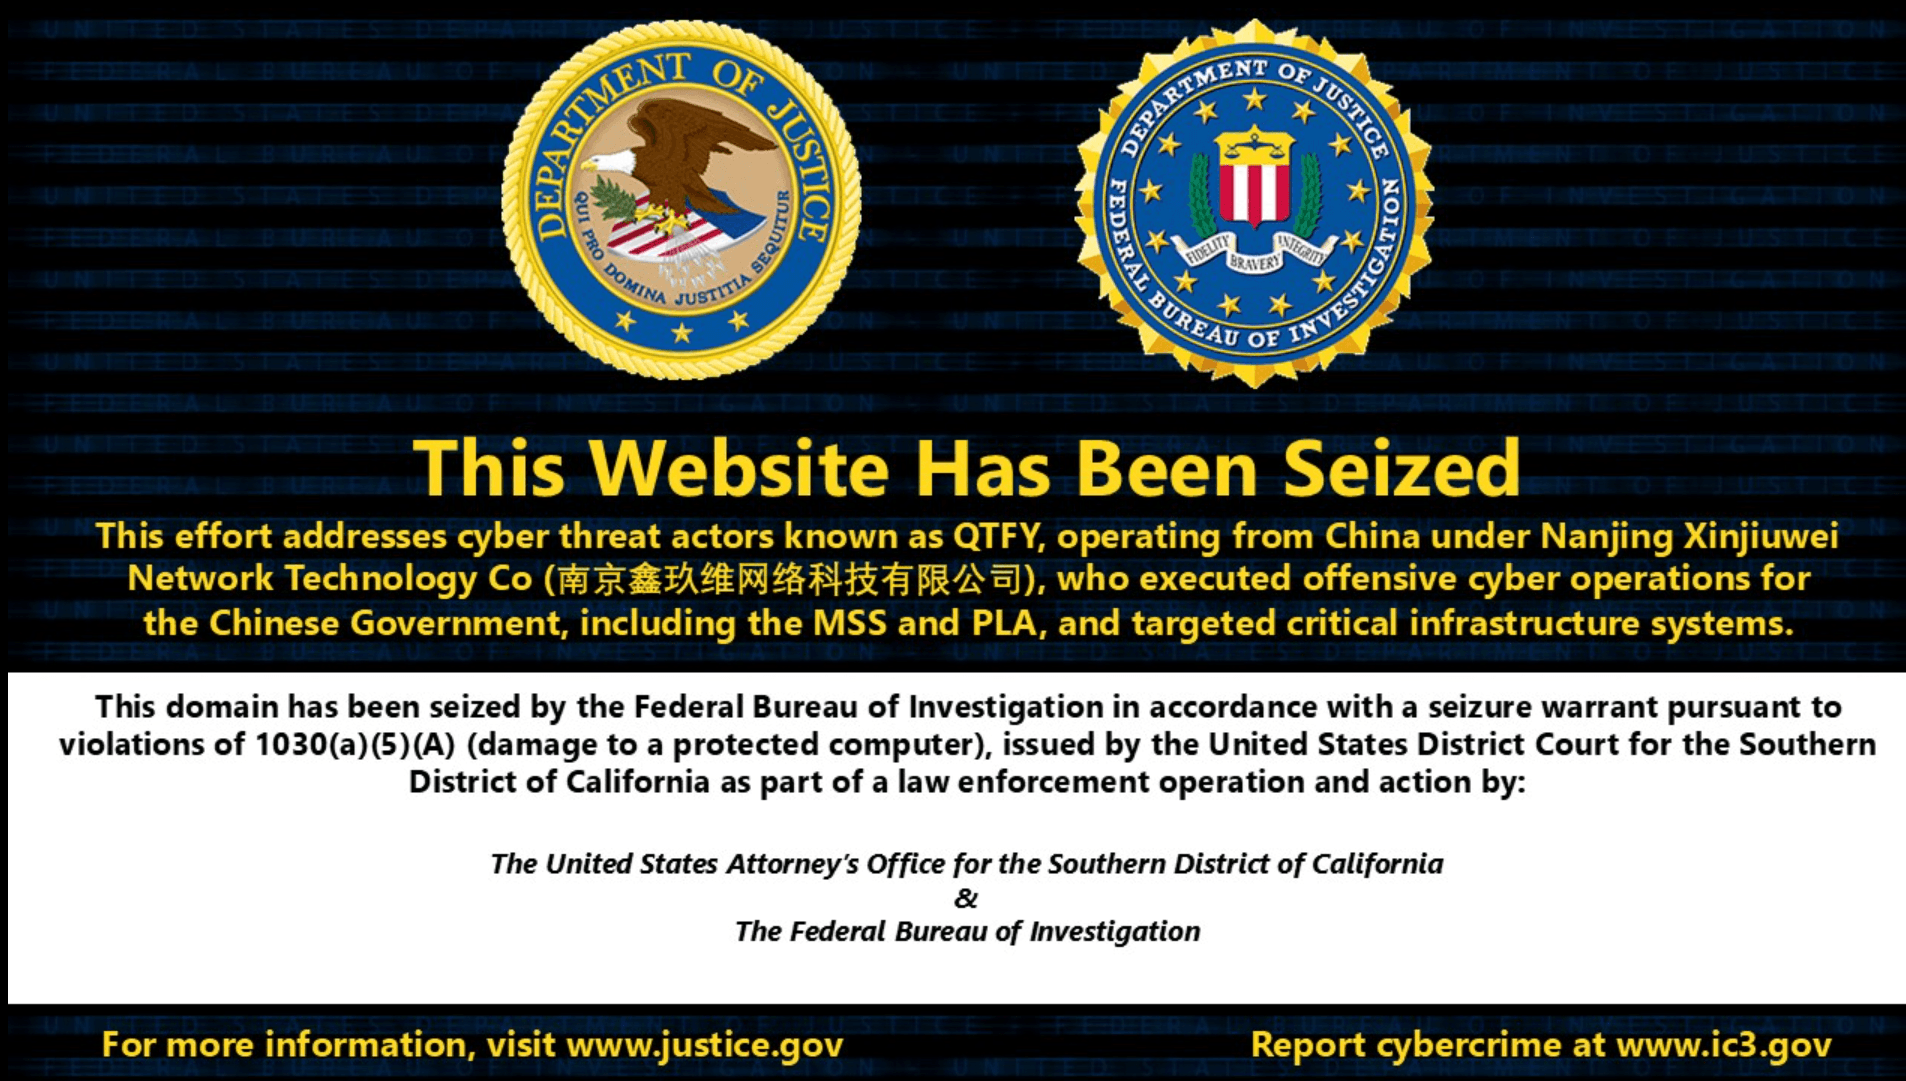
กระทรวงยุติธรรมสหรัฐฯ (DOJ) และ FBI ประกาศยึดโดเมนเนมที่ดำเนินการโดยกลุ่มแฮกเกอร์ QTFY ซึ่งมีรัฐบาลจีนหนุนหลัง หลังพบการบุกรุกระบบคอมพิวเตอร์ของหน่วยงานสำคัญ อาทิ NASA, วุฒิสภาสหรัฐฯ, ธนาคารกลางสหรัฐฯ (Federal Reserve) รวมถึงกระทรวงพลังงานและสาธารณสุข โดยกลุ่มดังกล่าวเริ่มปฏิบัติการมาตั้งแต่ปี 2018
กลุ่มแฮกเกอร์นี้ใช้มัลแวร์ชื่อ QScan เพื่อสแกนและแพร่เชื้อเข้าสู่อุปกรณ์ IoT จำนวนมากทั่วโลก เพื่อสร้างเครือข่ายบอตเน็ตชื่อ QTRouter ซึ่งทำหน้าที่เป็นชั้นปกปิดร่องรอย (Obfuscation Layer) ในการพรางตัวตนขณะโจมตีโครงสร้างพื้นฐานสำคัญ โดยมีรายงานว่ากระทรวงความมั่นคงแห่งรัฐของจีนเป็นหนึ่งในผู้ใช้บริการกลุ่มแฮกเกอร์ที่สังกัดบริษัท Nanjing Xinjiuwei Network Technology แห่งนี้
ปฏิบัติการครั้งนี้ส่งผลให้โดเมนหลัก 3 แห่ง ได้แก่ qtproxy.xyz, qt-proxy.org และ qt-team.com ถูกยึดและแสดงหน้าประกาศจากรัฐบาลสหรัฐฯ ซึ่งจากการสืบสวนพบว่ากลุ่มคนร้ายได้เช่าโครงสร้างพื้นฐานและจดทะเบียนโดเมนผ่าน Namecheap โดยชำระเงินผ่าน PayPal ช่วงปี 2022 ถึง 2024
การสืบสวนย้อนกลับไปได้ถึงปี 2019 จากกรณีการเจาะระบบ NASA ผ่านช่องโหว่ที่ถูกแก้ไขไปแล้ว ซึ่ง FBI สามารถแกะรอยไปถึงบัญชี Gmail และหมายเลขโทรศัพท์ในรหัสประเทศจีน โดยเหตุการณ์นี้เกิดขึ้นท่ามกลางสถานการณ์ที่ทางการจีนมักปฏิเสธความเกี่ยวข้อง แม้จะมีหลักฐานความพยายามโจมตีโครงสร้างพื้นฐานในสหรัฐฯ อย่างต่อเนื่องก็ตาม
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร