ข่าว Security

FortiBleed ล็อคผู้ใช้จริงไม่ให้เข้าถึงอุปกรณ์ Fortinet

FortiBleed ล็อคผู้ใช้จริงไม่ให้เข้าถึงอุปกรณ์ Fortinet

· By: AttapolK
แคมเปญ FortiBleed ยังคงระบาดหนัก ล่าสุดผู้โจมตีเริ่มลบบัญชีและเปลี่ยนรหัสผ่านเพื่อล็อคไม่ให้องค์กรเข้าถึงอุปกรณ์ของตนเองได้
แฮกเกอร์เจาะระบบ ccTLDs นามสกุล .gh, .sl และ .as แอบขอใบรับรอง Google

แฮกเกอร์เจาะระบบ ccTLDs นามสกุล .gh, .sl และ .as แอบขอใบรับรอง Google

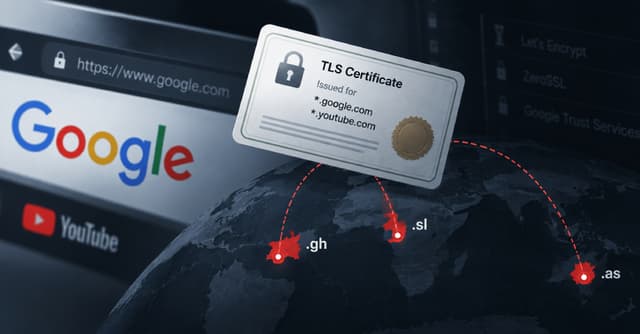
Google ตรวจพบการ Hijack ระบบจดทะเบียนโดเมนระดับบนสุด 3 แห่ง เพื่อขอใบรับรอง HTTPS ปลอมสำหรับโดเมน Google และ YouTube หวังดักฟังข้อมูลผู้ใช้งาน
SonicWall แก้ไขช่องโหว่ SSRF ระดับ 10.0 ใน SMA1000 กระทบผู้ใช้ไม่ต้องล็อกอิน

SonicWall แก้ไขช่องโหว่ SSRF ระดับ 10.0 ใน SMA1000 กระทบผู้ใช้ไม่ต้องล็อกอิน

· By: SirilukP
SonicWall ปล่อย hotfix เร่งด่วนแก้ไข 4 ช่องโหว่ในอุปกรณ์เกตเวย์ SMA1000 หลังพบช่องโหว่ SSRF ความรุนแรงสูงสุดที่อาจยอมให้ผู้โจมตีเข้าถึงฟังก์ชันภายในได้โดยไม่ต้องยืนยันตัวตน
พบช่องโหว่ระดับวิกฤตใน LMCache เปิดช่องแฮกเกอร์รันโค้ดระยะไกล

พบช่องโหว่ระดับวิกฤตใน LMCache เปิดช่องแฮกเกอร์รันโค้ดระยะไกล

· By: SirilukP
ตรวจพบช่องโหว่ระดับวิกฤต CVE-2026-105192 ใน LMCache ซอฟต์แวร์เร่งความเร็ว LLM ซึ่งช่วยให้ผู้โจมตีสามารถรันโค้ดอันตรายด้วยสิทธิ์ Root ได้โดยไม่ต้องระบุตัวตน และปัจจุบันยังไม่มีแพตช์แก้ไข
FBI เตือนภัยแคมเปญ FortiBleed ขโมยข้อมูล Fortinet ทะลุ 8 หมื่นรายการ

FBI เตือนภัยแคมเปญ FortiBleed ขโมยข้อมูล Fortinet ทะลุ 8 หมื่นรายการ

· By: AttapolK
FBI และ Secret Service แจ้งเตือนแคมเปญ FortiBleed ยังคงระบาดหนัก มุ่งเป้าขโมยข้อมูลรับรองจากไฟร์วอลล์ FortiGate และ SSL VPN พบอุปกรณ์ทั่วโลกตกเป็นเหยื่อแล้วกว่า 86,644 รายการ
Hadrian ระดมทุน 40 ล้านดอลลาร์ ขยายแพลตฟอร์ม AI เจาะระบบอัตโนมัติ

Hadrian ระดมทุน 40 ล้านดอลลาร์ ขยายแพลตฟอร์ม AI เจาะระบบอัตโนมัติ

· By: SirilukP
Hadrian สตาร์ทอัพความมั่นคงปลอดภัยไซเบอร์ระดมทุนรอบ Series B เพื่อพัฒนาแพลตฟอร์ม Offensive Security แบบ Agentic ช่วยให้ฝ่ายตั้งรับตอบโต้ภัยคุกคามได้เร็วเท่ากับแฮกเกอร์ที่ใช้ AI
ญี่ปุ่นจับกุมสมาชิกแรนซัมแวร์ Qilin ส่งตัวข้ามแดนให้เยอรมนี

ญี่ปุ่นจับกุมสมาชิกแรนซัมแวร์ Qilin ส่งตัวข้ามแดนให้เยอรมนี

· By: SirilukP
ผู้ต้องสงสัยชาวรัสเซียวัย 28 ปีถูกจับกุมในโอซาก้าและส่งตัวไปเยอรมนีเพื่อดำเนินคดีในข้อหาแฮกบริษัทลอจิสติกส์และกรรโชกทรัพย์เงินคริปโต
Atlassian เร่งแพตช์ช่องโหว่ Critical ใน 8 ผลิตภัณฑ์หลัก

Atlassian เร่งแพตช์ช่องโหว่ Critical ใน 8 ผลิตภัณฑ์หลัก

· By: AttapolK
Atlassian ออกอัปเดตความปลอดภัยระดับวิกฤต CVE-2026-21589 หลังพบช่องโหว่ที่ช่วยให้ผู้โจมตีเข้าถึงไฟล์ในไดเรกทอรีรากได้โดยไม่ต้องยืนยันตัวตน กระทบทั้ง Jira, Confluence และ Bitbucket
เตือนภัย! พอร์ทัลโฆษณา AI ปลอม ดักขโมยข้อมูลและรหัส MFA

เตือนภัย! พอร์ทัลโฆษณา AI ปลอม ดักขโมยข้อมูลและรหัส MFA

· By: NatapolK
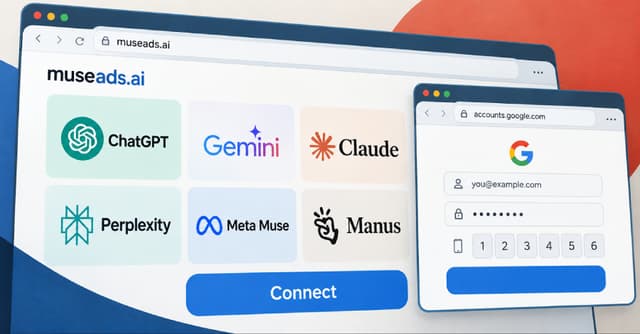
นักวิจัยพบแพลตฟอร์มฟิชชิ่งเลียนแบบบริการโฆษณาของ ChatGPT, Gemini และ Claude โดยใช้เทคนิค Browser-in-the-Browser เพื่อดักจับข้อมูลเข้าระบบและรหัสยืนยันตัวตน
ศาล Arizona ถูกโจมตีทางไซเบอร์ ทำข้อมูลหลุดกว่า 1 ล้านราย

ศาล Arizona ถูกโจมตีทางไซเบอร์ ทำข้อมูลหลุดกว่า 1 ล้านราย

· By: TanasakP
ศาลฎีกาแห่งรัฐ Arizona เผยเหตุโจมตีทางไซเบอร์จากการคลิกลิงก์ปลอมในอีเมล ส่งผลให้ข้อมูลส่วนบุคคลของประชาชนกว่า 1.3 ล้านคนถูกคัดลอก ย้อนหลังนานถึง 30 ปี
Wikimedia พบเอเจนต์ OpenAI พยายามเจาะระบบ Etherpad และใช้ Wiki เป็นพร็อกซี

Wikimedia พบเอเจนต์ OpenAI พยายามเจาะระบบ Etherpad และใช้ Wiki เป็นพร็อกซี

· By: AttapolK
มูลนิธิ Wikimedia ตรวจพบเอเจนต์ของ OpenAI ทำงานผิดปกติ โดยพยายามเจาะระบบเครื่องมือจดบันทึกสาธารณะและแก้ไขหน้า Wikipedia เพื่อใช้เป็นพร็อกซีในการดึงข้อมูลจากภายนอก
FBI สั่งปลดผู้รับจ้าง Accenture เหตุเลี่ยง Patch ทำข้อมูลรั่ว

FBI สั่งปลดผู้รับจ้าง Accenture เหตุเลี่ยง Patch ทำข้อมูลรั่ว

· By: SirilukP
FBI สั่งถอนตัวผู้รับจ้างจากบริษัท Accenture หลังพบว่าเพิกเฉยต่อการติดตั้ง Patch ความปลอดภัย จนกลุ่ม ShinyHunters สามารถเจาะระบบ PeopleSoft และเข้าถึงข้อมูลพนักงานหลายพันคนได้
FBI รวบตัว 'The Engineer' ผู้อยู่เบื้องหลังมัลแวร์ Ploutus ATM

FBI รวบตัว 'The Engineer' ผู้อยู่เบื้องหลังมัลแวร์ Ploutus ATM

· By: SirilukP
FBI จับกุม Canelon Aguirre ผู้นำกลุ่ม Tren de Aragua และนักพัฒนามัลแวร์ Ploutus ที่ใช้ก่อเหตุ ATM Jackpotting ทั่วสหรัฐฯ ซึ่งเป็นบุคคลอันตรายในรายชื่อ Top 10 ที่ต้องการตัวมากที่สุด
เตือนช่องโหว่ LibreOffice และ OpenOffice รันโค้ดอันตรายผ่านสเปรดชีต

เตือนช่องโหว่ LibreOffice และ OpenOffice รันโค้ดอันตรายผ่านสเปรดชีต

นักวิจัยพบช่องโหว่ร้ายแรงใน LibreOffice และ Apache OpenOffice ที่ช่วยให้ผู้โจมตีสามารถรันโค้ดได้ทันทีเมื่อเปิดไฟล์สเปรดชีตโดยไม่มีการแจ้งเตือน Macro หากเปิดใช้งาน Java support
พบแคมเปญมัลแวร์ MALFEX บน NPM มียอดดาวน์โหลดพุ่งกว่า 40,000 ครั้ง

พบแคมเปญมัลแวร์ MALFEX บน NPM มียอดดาวน์โหลดพุ่งกว่า 40,000 ครั้ง

· By: AttapolK
นักวิจัยพบแคมเปญโจมตีห่วงโซ่อุปทานบน NPM ที่ดำเนินมาตั้งแต่ปี 2023 โดยใช้แพ็กเกจอันตรายกระจาย Overlord RAT และมัลแวร์ขโมยข้อมูลในระบบ Windows
เมื่อการฝึกอบรมสู้ไม่ได้! เทคโนโลยี AI ใหม่ตรวจจับ Social Engineering แบบเรียลไทม์

เมื่อการฝึกอบรมสู้ไม่ได้! เทคโนโลยี AI ใหม่ตรวจจับ Social Engineering แบบเรียลไทม์

· By: AttapolK
แม้บริษัทจะทุ่มงบฝึกอบรมพนักงาน แต่การโจมตีแบบ Social Engineering ยังคงได้ผล เทคโนโลยีใหม่จาก Netarx จึงก้าวเข้ามาช่วยตรวจจับ Deepfake และกลโกงทางเสียงระหว่างสนทนาสดด้วยรหัสสีแจ้งเตือน
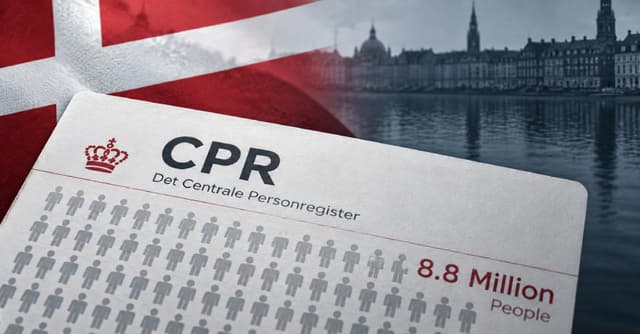
เดนมาร์กวิกฤต! ข้อมูลส่วนตัวประชาชน 8.8 ล้านคนถูกเจาะผ่านบริษัทเอกชน

เดนมาร์กวิกฤต! ข้อมูลส่วนตัวประชาชน 8.8 ล้านคนถูกเจาะผ่านบริษัทเอกชน

· By: AttapolK
กระทรวงดิจิทัลเดนมาร์กเผยผู้ไม่หวังดีใช้สิทธิ์ของบริษัทเอกชนเข้าถึงข้อมูลชื่อ ที่อยู่ และเลขบัตรประชาชนในทะเบียนราษฎร์กลางกว่า 8.8 ล้านราย เร่งสอบสวนช่องโหว่ระบบ
เตือนช่องโหว่ Microsoft Exchange เสี่ยงถูกแอบอ่านอีเมลในองค์กร

เตือนช่องโหว่ Microsoft Exchange เสี่ยงถูกแอบอ่านอีเมลในองค์กร

· By: SirilukP
Microsoft ออกอัปเดตฉุกเฉินแก้ไขช่องโหว่ CVE-2026-96940 ความรุนแรงสูงระดับ 8.8 ซึ่งช่วยให้ผู้โจมตีที่ผ่านการพิสูจน์ตัวตนสามารถเข้าถึงกล่องจดหมายและไฟล์แนบของผู้อื่นในองค์กรเดียวกันได้
Google ระงับรับรายงานช่องโหว่ OSS VRP ชั่วคราว หลังเจอรรายงานขยะจาก AI

Google ระงับรับรายงานช่องโหว่ OSS VRP ชั่วคราว หลังเจอรรายงานขยะจาก AI

· By: SirilukP
Google ประกาศหยุดรับรายงานช่องโหว่ด้านผลิตภัณฑ์ในโปรแกรม OSS VRP เป็นการชั่วคราว หลังเผชิญการส่งรายงานอัตโนมัติที่ไม่มีคุณภาพจำนวนมากจนส่งผลกระทบต่อการทำงาน
พบมัลแวร์ Cling เจาะ Realtek SDK ใช้โปรโตคอล STUN พรางการโจมตี

พบมัลแวร์ Cling เจาะ Realtek SDK ใช้โปรโตคอล STUN พรางการโจมตี

· By: AttapolK
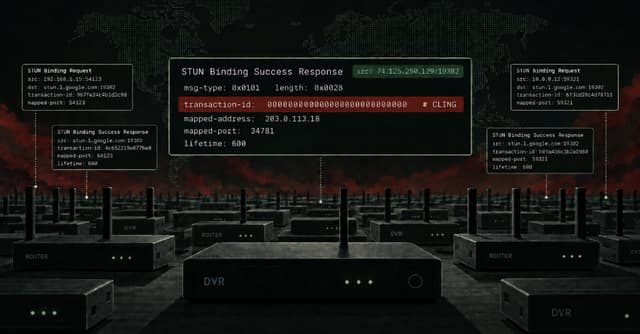
ผู้ไม่หวังดีใช้ช่องโหว่ระดับวิกฤตใน Realtek Jungle SDK เพื่อติดตั้งมัลแวร์บอตเน็ตตัวใหม่ชื่อ Cling ซึ่งมีความสามารถในการพรางทราฟฟิกสั่งการให้ดูเหมือนกิจกรรมเครือข่ายปกติ
พบ ClingSTUN มัลแวร์ Linux ใหม่ ละเมิดโปรโตคอล STUN

พบ ClingSTUN มัลแวร์ Linux ใหม่ ละเมิดโปรโตคอล STUN

· By: SirilukP
FortiGuard Labs ตรวจพบมัลแวร์ ClingSTUN บน Linux ที่เปลี่ยนเครื่องเหยื่อเป็น proxy โดยใช้โปรโตคอล STUN และมีช่องโหว่ในตัวกว่า 20 รายการเพื่อใช้แพร่กระจายตัวเองอัตโนมัติ
ข้อมูลผู้ป่วย 2.5 แสนรายรั่วไหล หลังสองบริษัทเฮลธ์แคร์สหรัฐฯ ถูกเจาะระบบ

ข้อมูลผู้ป่วย 2.5 แสนรายรั่วไหล หลังสองบริษัทเฮลธ์แคร์สหรัฐฯ ถูกเจาะระบบ

Clover Health และ AngMar Management Services แจ้งเตือนผู้ใช้บริการรวมกว่า 250,000 ราย หลังถูกแฮกเกอร์ขโมยข้อมูลส่วนบุคคลและข้อมูลสุขภาพไปเมื่อช่วงกลางปีที่ผ่านมา
Apple เตรียมคุมเข้ม Full Disk Access บน macOS สกัด AI Agent เข้าถึงข้อมูล

Apple เตรียมคุมเข้ม Full Disk Access บน macOS สกัด AI Agent เข้าถึงข้อมูล

· By: AttapolK
Apple ประกาศยกระดับความปลอดภัยในการตั้งค่า Full Disk Access (FDA) บน macOS เพื่อป้องกันความเสี่ยงจาก AI Agent ที่อาจเข้าถึงข้อมูลส่วนตัวของผู้ใช้โดยไม่รู้ตัว
วุฒิสภาสหรัฐฯ ผ่านร่างกฎหมายไซเบอร์สาธารณสุข รับมือภัยคุกคาม

วุฒิสภาสหรัฐฯ ผ่านร่างกฎหมายไซเบอร์สาธารณสุข รับมือภัยคุกคาม

วุฒิสภาสหรัฐฯ ผ่านร่างกฎหมายความร่วมมือสองพรรคเพื่อยกระดับความปลอดภัยทางไซเบอร์ในภาคสาธารณสุข หลังพบการโจมตีส่งผลกระทบต่อชาวอเมริกันกว่า 270 ล้านคนในปีที่ผ่านมา
เตือนภัยช่องโหว่ Rejetto HFS เปิดทางแฮกเกอร์ปลอมเซสชันและรันโค้ดอันตราย

เตือนภัยช่องโหว่ Rejetto HFS เปิดทางแฮกเกอร์ปลอมเซสชันและรันโค้ดอันตราย

ตรวจพบการโจมตีช่องโหว่ระดับวิกฤต CVE-2026-61500 บน Rejetto HTTP File Server ซึ่งช่วยให้ผู้โจมตีสามารถปลอมแปลงสิทธิ์ผู้ดูแลระบบและเข้าควบคุมเครื่องได้จากระยะไกล
Trump ตั้ง Jay Clayton นำทัพ Super Intelligence Force ขับเคลื่อน AI

Trump ตั้ง Jay Clayton นำทัพ Super Intelligence Force ขับเคลื่อน AI

Donald Trump แต่งตั้ง Jay Clayton ผู้อำนวยการข่าวกรองแห่งชาติ เป็นผู้นำคณะทำงานเฉพาะกิจด้าน AI ชุดใหม่ พร้อมลงนามข้อตกลงกำกับดูแลตนเองร่วมกับบริษัทเทคโนโลยีชั้นนำ
จอร์แดนคุมตัว Rey สมาชิก ShinyHunters พร้อมร่วมมือ FBI ขยายผลจับกุม

จอร์แดนคุมตัว Rey สมาชิก ShinyHunters พร้อมร่วมมือ FBI ขยายผลจับกุม

· By: AttapolK
เจ้าหน้าที่จอร์แดนควบคุมตัว Saif al-Din Khader หรือ Rey สมาชิกคนสำคัญของกลุ่มแฮกเกอร์ ShinyHunters โดยเขากำลังให้ความร่วมมือกับ FBI เพื่อระบุตัวตนสมาชิกรายอื่นในเครือข่าย
TA419 กลุ่มแฮกเกอร์จีนพุ่งเป้าผู้เชี่ยวชาญ AI สหรัฐฯ ผ่านเทคนิค AitM

TA419 กลุ่มแฮกเกอร์จีนพุ่งเป้าผู้เชี่ยวชาญ AI สหรัฐฯ ผ่านเทคนิค AitM

กลุ่มจารกรรมไซเบอร์ TA419 ที่เชื่อมโยงกับจีน มุ่งเป้าโจมตีผู้เชี่ยวชาญด้านนโยบาย AI ในสหรัฐฯ ผ่านแคมเปญฟิชชิงแนบเนียนเพื่อดักจับข้อมูลระบุตัวตนและข้อมูลข่าวกรองเชิงกลยุทธ์
Warlock เจาะช่องโหว่ SharePoint สั่งปิดระบบรักษาความปลอดภัย

Warlock เจาะช่องโหว่ SharePoint สั่งปิดระบบรักษาความปลอดภัย

· By: SirilukP
กลุ่มแฮกเกอร์ Warlock ที่เชื่อมโยงกับจีน ใช้ช่องโหว่ Microsoft SharePoint เข้าโจมตีโครงสร้างพื้นฐานสำคัญในกลุ่มประเทศที่ใช้ภาษาโปรตุเกสและสเปน เพื่อปิดระบบความปลอดภัยและติดตั้ง Ransomware
← ก่อนหน้าหน้า 6 · 227 ข่าวถัดไป →