Google ทลายบอตเน็ต XCPE บนอุปกรณ์ Android กว่า 1.3 ล้านเครื่องtag: Android, Botnet, Google, Malware, Videostrong Technology, XCPENov 3, 2026 · By: AttapolKGoogle ร่วมกับพันธมิตรนานาชาติสั่งปิดโดเมนและเซิร์ฟเวอร์ของบอตเน็ต XCPE ที่ถูกฝังมาในกล่อง Android TV และอุปกรณ์ IoT โดยผู้ผลิตในจีนเพื่อแสวงหาผลประโยชน์ทางการเงิน
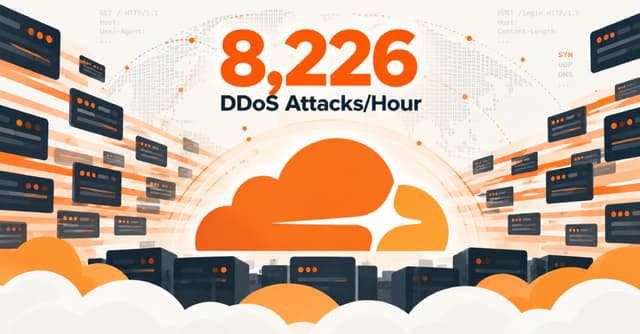
Cloudflare พบการโจมตี L3 DDoS พุ่ง 18.2 ล้านครั้งในไตรมาส 3tag: Botnet, Cloudflare, Cybersecurity, DDoS, Network-LayerNov 1, 2026 · By: TanasakPCloudflare รายงานพบการโจมตี DDoS ระดับ Network-Layer เพิ่มขึ้น 38% เฉลี่ยกว่า 8,226 ครั้งต่อชั่วโมง โดยมีปัจจัยหลักมาจากบริการ DDoS-for-hire
Anthropic เตือน AI ขนาดเล็กอาจแพร่พันธุ์ข้ามอุปกรณ์ IoT ได้ในเร็วๆ นี้tag: AI Worm, Anthropic, Botnet, Cybersecurity, Dario Amodei, IoTOct 13, 2026 · By: AttapolKสรุปข่าว 1:30ผลการศึกษาใหม่พบว่าโมเดล AI ขนาดเล็กอาจสามารถแพร่กระจายและติดตั้งตัวเองผ่านอุปกรณ์อัจฉริยะที่มีความปลอดภัยต่ำได้ภายในไม่กี่เดือน ซึ่งเสี่ยงต่อการเกิด botnet ถาวรที่สร้างความเสียหายมหาศาล
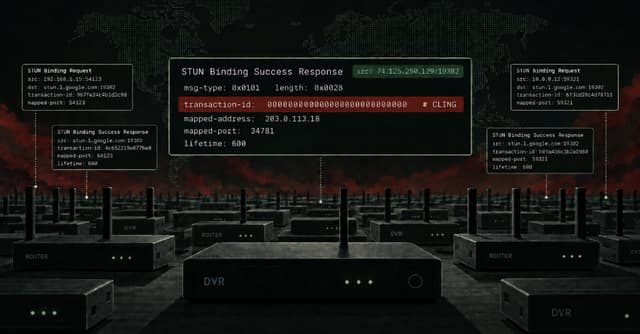
พบมัลแวร์ Cling เจาะ Realtek SDK ใช้โปรโตคอล STUN พรางการโจมตีtag: Botnet, Cling, CVE-2021-35394, Nozomi Networks, RealtekOct 5, 2026 · By: AttapolKผู้ไม่หวังดีใช้ช่องโหว่ระดับวิกฤตใน Realtek Jungle SDK เพื่อติดตั้งมัลแวร์บอตเน็ตตัวใหม่ชื่อ Cling ซึ่งมีความสามารถในการพรางทราฟฟิกสั่งการให้ดูเหมือนกิจกรรมเครือข่ายปกติ
พบ ClingSTUN มัลแวร์ Linux ใหม่ ละเมิดโปรโตคอล STUNtag: Botnet, ClingSTUN, FortiGuard Labs, Linux Backdoor, STUN ProtocolOct 5, 2026 · By: SirilukPFortiGuard Labs ตรวจพบมัลแวร์ ClingSTUN บน Linux ที่เปลี่ยนเครื่องเหยื่อเป็น proxy โดยใช้โปรโตคอล STUN และมีช่องโหว่ในตัวกว่า 20 รายการเพื่อใช้แพร่กระจายตัวเองอัตโนมัติ
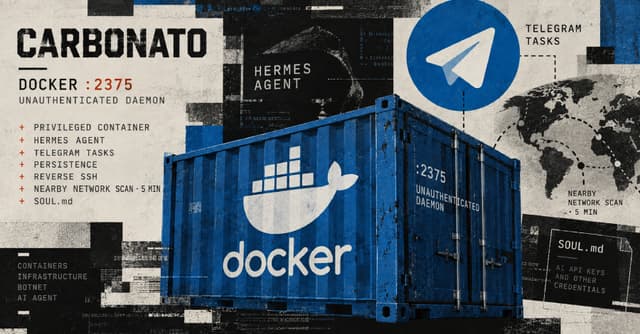
พบมัลแวร์ Carbonato เจาะ Docker ติดตั้ง AI เอเจนต์คุมผ่าน Telegramtag: Botnet, Carbonato, Cybersecurity, DeepSeek, Docker, Hermes AgentSep 29, 2026 · By: AttapolKนักวิจัยพบมัลแวร์บอตเน็ตชื่อ Carbonato มุ่งเป้าโจมตี Docker daemon เพื่อติดตั้ง Hermes Agent เฟรมเวิร์กปัญญาประดิษฐ์ที่ถูกดัดแปลงให้รับคำสั่งโจมตีไซเบอร์และขโมยข้อมูลผ่าน Telegram
พบ x47.c บอตเน็ต Windows พันธุ์ใหม่ ใช้ AI Grok คุมเครื่องเหยื่อtag: AI API Drain, Botnet, Cybersecurity, DDoS, x47.c, xAI GrokSep 28, 2026 · By: SirilukPพบการระบาดของบอตเน็ต x47.c บน Windows ที่ใช้ AI Grok ช่วยคงสถานะการยึดเครื่องและมีฟีเจอร์ AI API drain เพื่อสูบเครดิตบัญชี AI ของเหยื่อให้หมดสิ้น