
CISO Conversations: Ryan Davis กับแนวคิด 'ความไม่รู้คือความจริงของความปลอดภัย'
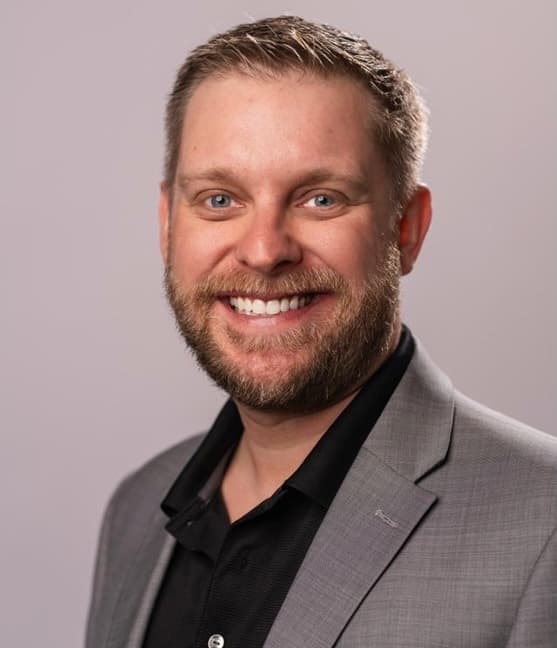
การเริ่มต้นจากการเป็นแฮกเกอร์รุ่นเยาว์ช่วยให้มีพื้นฐานที่มั่นคงในการป้องกันระบบ Ryan Davis ซึ่งปัจจุบันดำรงตำแหน่ง CISO ที่ New Charter Technologies ประสบความสำเร็จในการเปลี่ยนผ่านจากเด็กที่สำรวจระบบสู่ผู้บริหารด้านความมั่นคงปลอดภัยไซเบอร์ระดับมืออาชีพ
การเดินทาง
Ryan Davis เริ่มสนใจคอมพิวเตอร์ในช่วงทศวรรษ 1980 ก่อนยุคอินเทอร์เน็ตจะแพร่หลาย เขาใช้เวลาลองผิดลองถูกกับคอมพิวเตอร์ในบ้านจนเกิดความปรารถนาที่จะสำรวจเกินกว่าขอบเขตที่ระบบตั้งไว้ แม้เขาจะยอมรับว่าเคยทำสิ่งที่ก้ำกึ่งต่อกฎหมายในอดีต แต่มันเป็นไปเพื่อการทดสอบขีดจำกัดของตัวเอง ไม่ใช่การทำ Social Engineering หรือเพื่อผลประโยชน์ส่วนตน
จุดเปลี่ยนสำคัญเกิดขึ้นในสมัยมัธยมปลายเมื่อเขาพบช่องโหว่ในเครือข่ายของโรงเรียน เขาเลือกที่จะรายงานสิ่งที่พบต่อผู้ดูแลระบบแทนการโจมตี ซึ่งเขาเชื่อว่ามนุษย์ทุกคนเกิดมาพร้อมเข็มทิศทางศีลธรรมที่ดีโดยกำเนิด อาชีพด้านความปลอดภัยไซเบอร์จึงเป็นก้าวที่ธรรมชาติสำหรับเขา จากเด็กที่รู้วิธีแฮก สู่ผู้ใหญ่ที่ต้องการหยุดยั้งการแฮกเหล่านั้น
หลังจบการศึกษาปริญญาตรีคู่จาก Champlain College เขาเริ่มทำงานที่ MIT Lincoln Laboratory โดยมุ่งเน้นการพัฒนาเทคโนโลยีต้นแบบเพื่อความมั่นคงของชาติ ก่อนจะย้ายไปที่ Veracode ในปี 2012 และก้าวขึ้นสู่ตำแหน่ง CISO ในปี 2019 ต่อมาเขาได้ร่วมงานกับ NS1 (ซึ่งถูกซื้อโดย IBM) และปัจจุบันดำรงตำแหน่ง CISO ที่ New Charter Technologies
บทบาท CISO
Davis มองว่าตำแหน่ง CISO ไม่ใช่แค่การปกป้องข้อมูล แต่คือการปกป้องความต่อเนื่องทางธุรกิจ เขาเชื่อว่าผู้นำด้านความปลอดภัยยุคใหม่ต้องเป็นทั้งช่างเทคนิคและนักธุรกิจไปพร้อมกัน เพื่อให้สามารถอธิบายความเสี่ยงทางเทคนิคให้ผู้บริหารเข้าใจในภาษาธุรกิจได้
การเป็นผู้นำ: ในมุมมองของเขา ผู้นำคือคนที่มีความสามารถในการจูงใจโดยไม่บีบบังคับ และลงทุนในตัวคนของเขามากกว่าที่พวกเขาลงทุนในตัวเอง ความเป็นผู้นำเป็นคุณสมบัติที่ติดตัวมามากกว่าจะเรียนรู้ได้จากกฎเกณฑ์ทั่วไป
ทีม: Davis ให้ความสำคัญกับการสร้างทีมที่มีทักษะหลากหลายและเสริมกัน (Synergy) ทั้งในด้านเทคนิคและทักษะด้านความสัมพันธ์ (soft skills) เขายังเน้นย้ำเรื่องความหลากหลายของภูมิหลังและเพศสภาพในทีม เพราะจะช่วยให้สามารถมองปัญหาและวิธีแก้ไขได้จากหลายมุมมอง
เขายึดถือความโปร่งใสเพื่อสร้างความไว้วางใจภายในทีม และเชื่อว่าการทูตเป็นลักษณะบุคลิกภาพที่สำคัญที่สุดสำหรับคนเป็น CISO เนื่องจากต้องเป็นตัวกลางสื่อสารระหว่างฝ่ายธุรกิจและฝ่ายเทคนิค
ภาวะหมดไฟ (Burnout): Davis ยอมรับว่าเคยเผชิญกับภาวะหมดไฟจากการทำงานหนัก 80-100 ชั่วโมงต่อสัปดาห์ เขาแนะนำว่าการรักษา "สมดุล" เป็นสิ่งสำคัญ ผู้นำต้องเชื่อมั่นในระบบ สถาปัตยกรรม และทีมที่วางไว้ เพื่อไม่ให้ตัวเองต้องอยู่ในสภาวะตื่นตัวตลอดเวลาจนร่างกายและจิตใจรับไม่ไหว
การให้คำปรึกษา (Mentoring): คำแนะนำที่เขาจดจำเสมอคือการมีแผนที่ชัดเจนสำหรับอาชีพ และการลงทุนในตัวเองอย่างต่อเนื่องผ่านการเรียนรู้สิ่งใหม่ๆ เขาเชื่อว่าวันที่หยุดเรียนรู้คือวันที่คุณจะล้าสมัยและสูญเสียโอกาสในสายอาชีพนี้ไป
ความกังวลด้านความปลอดภัยที่ใหญ่ที่สุด
สิ่งที่ทำให้ Davis กังวลมากที่สุดคือ "ความไม่รู้" โดยเฉพาะสถานะของ shadow AI ในองค์กร เช่น การที่พนักงานใช้ LLM ที่ไม่ทราบแหล่งที่มาหรืออิงจากโมเดลที่ไม่น่าไว้วางใจ ซึ่งเป็นสิ่งที่ยากต่อการป้องกัน
เขาใช้เวลาในทุกวันเพื่อสร้างการมองเห็น (visibility) ในสภาพแวดล้อมระบบให้ชัดเจนขึ้น เพราะเทคโนโลยีใหม่ๆ เกิดขึ้นตลอดเวลา และเขาเชื่อว่า "ความไม่รู้คือจุดที่ความมั่นคงปลอดภัยมาบรรจบกับความจริง"
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร