
Google เผย AI เร่งการค้นพบช่องโหว่และเสี่ยงต่อการถูกรันโค้ดทางไกล
รายงานฉบับใหม่จาก Google Threat Intelligence Group (GTIG) เปิดเผยข้อมูลที่น่าสนใจว่า จำนวนช่องโหว่ที่มีการเปิดเผยรายเดือนเพิ่มขึ้นอย่างรวดเร็วในปี 2026 โดยสถิติพุ่งสูงขึ้นกว่าเท่าตัว จาก 5,045 รายการในเดือนมกราคม พุ่งสู่ 10,740 รายการในเดือนสิงหาคม เช่นเดียวกับค่าเฉลี่ยการนำช่องโหว่ไปใช้งานจริง (exploited in the wild) ที่เพิ่มขึ้นเกือบสองเท่า
GTIG ระบุว่า AI ไม่เพียงแต่เพิ่มความเร็วในการค้นพบและนำช่องโหว่ไปใช้ประโยชน์เท่านั้น แต่ยังเปลี่ยนโปรไฟล์ความเสี่ยงของช่องโหว่ที่ถูกค้นพบด้วย แม้ว่าจำนวน CVE ที่เพิ่มขึ้นส่วนหนึ่งจะมาจากการกำหนดหมายเลขแบบอัตโนมัติในระบบนิเวศโอเพนซอร์ส เช่น กรณีของ Linux kernel ที่มีการสร้าง CVE ราว 5,000 รายการในช่วง 8 เดือนแรกของปี แต่ส่วนใหญ่ยังไม่พบการนำไปใช้โจมตีจริง
อย่างไรก็ตาม การใช้ประโยชน์จากช่องโหว่ที่มีความเสี่ยงสูงกลับเพิ่มขึ้นอย่างมีนัยสำคัญ โดยในช่วง 8 เดือนแรกของปี 2026 พบช่องโหว่ที่ถูกนำไปใช้งานจริงแล้วถึง 141 รายการ ซึ่งสูงกว่ายอดรวมตลอดทั้งปี 2025 โดยส่วนใหญ่เป็นการโจมตีแบบ n-days หรือช่องโหว่ที่เคยถูกเปิดเผยไปแล้ว ซึ่งผู้ไม่หวังดีใช้ AI และ LLM เข้ามาช่วยวิเคราะห์แพตช์และโค้ด Proof-of-Concept (POC) เพื่อเปลี่ยนช่องโหว่เหล่านี้ให้เป็นอาวุธโจมตีได้อย่างรวดเร็ว
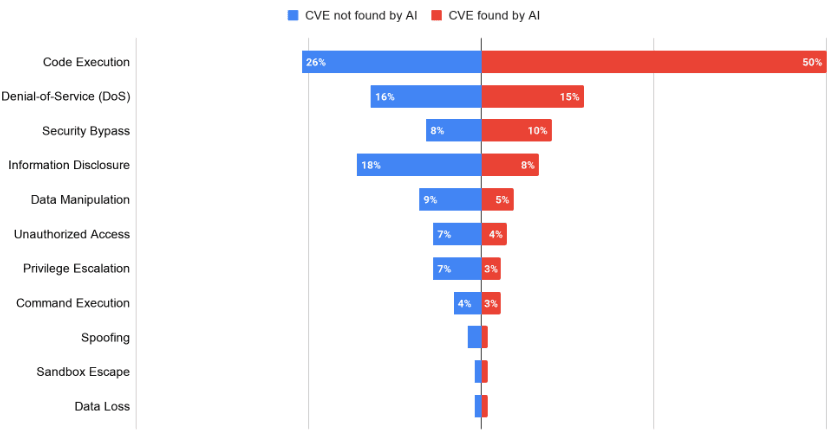
ประเด็นสำคัญที่น่ากังวลคือ 50% ของช่องโหว่ที่ค้นพบโดย AI มักนำไปสู่การรันโค้ดจากระยะไกล (remote code execution) เมื่อเทียบกับช่องโหว่ที่ค้นพบโดยมนุษย์ซึ่งมีสัดส่วนเพียง 26% เนื่องจาก AI มีความสามารถในการตรวจหาข้อผิดพลาดของหน่วยความจำ (memory corruption) และข้อบกพร่องทางตรรกะที่เครื่องมือวิเคราะห์แบบเดิมตรวจไม่พบ
รายงานยังระบุถึงกรณีศึกษาของ CVE-2026-1731 ซึ่งเป็นช่องโหว่ unauthenticated OS command injection ใน BeyondTrust ที่ถูกค้นพบโดยเอเยนต์ AI ชื่อ Hacktron โดยพบว่ากลุ่มแฮกเกอร์สามารถนำช่องโหว่นี้ไปใช้โจมตีจริงได้ภายในเวลาเพียง 4 วันหลังจากมีการเปิดเผยต่อสาธารณะ
ในขณะเดียวกัน ช่องโหว่ที่เกี่ยวข้องกับระบบ AI เองก็เพิ่มสูงขึ้น โดยมีการติดตาม CVE เกี่ยวกับ AI กว่า 2,076 รายการ ซึ่งรวมถึงข้อบกพร่องใน LiteLLM และ Langflow ทั้งนี้ GTIG คาดการณ์ว่าในอนาคตอันใกล้ อัตราการค้นพบและการนำช่องโหว่ไปใช้ประโยชน์จะยังคงเพิ่มสูงขึ้นอย่างต่อเนื่อง ตามที่ระบุไว้ใน รายงาน ฉบับเต็ม
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร