
GitHub และ Microsoft เปิดตัว Codename MDASH ช่วยแก้บั๊กโอเพนซอร์ส
AI ช่วยให้การค้นหาช่องโหว่รวดเร็วและมีราคาถูกลง แต่การแก้ไขยังคงต้องใช้ดุลยพินิจของมนุษย์ โดยเฉพาะในโลกโอเพนซอร์สที่ภาระตกอยู่กับผู้ดูแลโครงการ (maintainers) ซึ่งปัจจุบันกำลังเผชิญกับรายงานความปลอดภัยจาก AI จำนวนมหาศาล ทั้งรายงานที่ซ้ำซ้อนและไม่ใช่ช่องโหว่จริง การสแกนแบบดิบจึงไม่ได้ช่วยอะไร แต่ควรมาพร้อมกับแนวทางการแก้ไขที่ผ่านการกลั่นกรองมาแล้ว
ผู้ดูแลโครงการตกอยู่ภายใต้ความกดดันอย่างหนักจากรายงานที่ถาโถมเข้ามา ดังที่ Christian Grobmeier ผู้ดูแล Log4j กล่าวว่า AI ที่ปกป้องโอเพนซอร์สจะต้องเก่งกว่า AI ที่โจมตีมัน
GitHub และ Microsoft จึงร่วมมือกันทำโครงการนำร่องเพื่อพิสูจน์ว่า AI สามารถช่วยผู้ดูแลส่งมอบการแก้ไข แทนที่จะเป็นเพียงการเพิ่มภาระงาน โดยใช้ Codename MDASH ซึ่งเป็น multi-model agentic scanning harness ของ Microsoft เพื่อเสริมสร้างความปลอดภัยให้กับซอฟต์แวร์โอเพนซอร์สที่เป็นรากฐานของโค้ดส่วนใหญ่ทั่วโลก
กระบวนการ
โครงการนี้มีเป้าหมายคือ ส่งเฉพาะผลการตรวจพบที่สำคัญและผ่านการตรวจสอบแล้วเท่านั้น โดยมีขั้นตอนดังนี้:
- ค้นหา (Find): Codename MDASH สแกนโครงการด้วย MAI Cyber model และเสนอวิธีแก้ไข
- คัดกรอง (Filter): AI triage agent จาก GitHub Security Lab คัดแยกรายการซ้ำและมุ่งเน้นบั๊กที่มีผลกระทบสูง
- ตรวจสอบ (Verify): นักวิจัยจาก Microsoft FORGE Lab ตรวจสอบผลการตรวจพบทุกรายการด้วยตนเอง
- รายงานเป็นการส่วนตัว (Report privately): ส่งรายงานพร้อม proof of concept และวิธีแก้ไขผ่านระบบรายงานช่องโหว่ส่วนตัวของ GitHub
- แก้ไข (Fix): ผู้ดูแลโครงการตัดสินใจขั้นตอนสุดท้ายในการแก้ไข
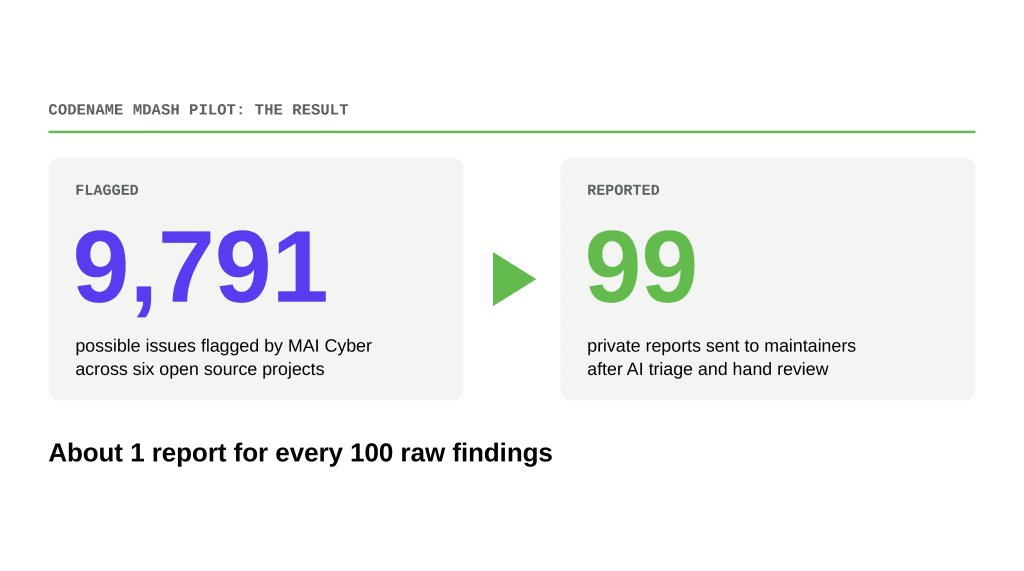
ผลลัพธ์คือจากปัญหาที่ตรวจพบหลายพันรายการ เมื่อผ่านการคัดกรองและตรวจสอบโดยนักวิจัย 7 คน ผู้ดูแลได้รับรายงานคุณภาพสูงเพียง 99 ฉบับ โดย ณ วันที่ 15 พฤศจิกายน มีการแก้ไขเสร็จสิ้นแล้ว 55 รายการ และ 14 รายการในจำนวนนั้นถูกปล่อยออกมาในเวอร์ชันใช้งานจริงแล้ว
โครงการที่เข้าร่วม
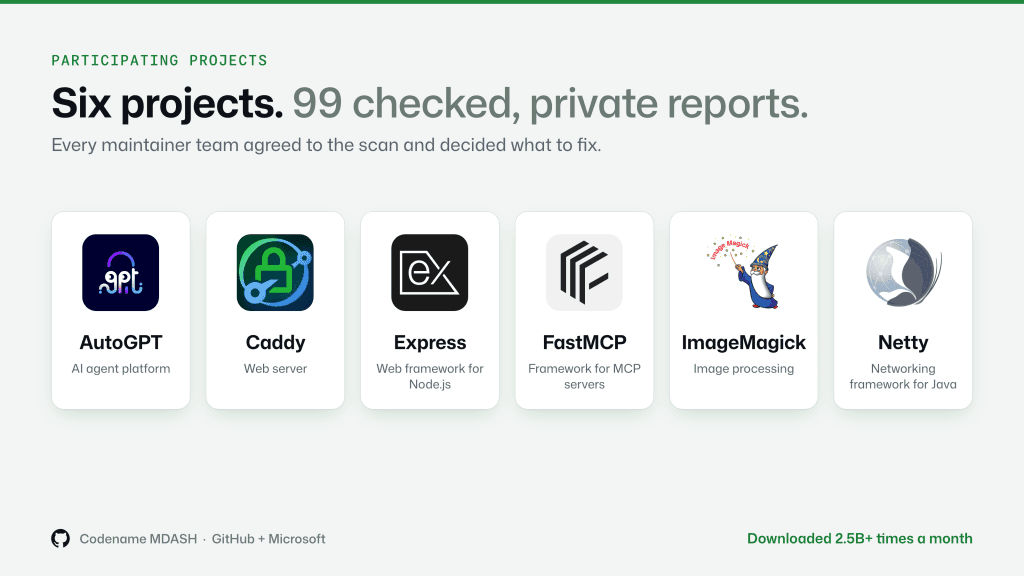
มี 6 โครงการที่เป็นศิษย์เก่าของ GitHub Secure Open Source Fund เข้าร่วมโครงการนำร่องนี้ ได้แก่:
- AutoGPT แพลตฟอร์ม AI agent
- Caddy เว็บเซิร์ฟเวอร์
- Express เว็บเฟรมเวิร์กสำหรับ Node.js
- FastMCP เฟรมเวิร์กสำหรับ MCP servers
- ImageMagick ซอฟต์แวร์ประมวลผลภาพ
- Netty เฟรมเวิร์กเครือข่ายสำหรับ Java
สิ่งที่เราเรียนรู้
บทเรียนสำคัญจากทั้ง 6 โครงการชี้ให้เห็นว่าการแก้ไขมีความสำคัญกว่าการตรวจพบ เนื่องจากเป็นส่วนที่ผู้ดูแลต้องใช้เวลามากที่สุด รายงานที่ส่งไปจึงต้องอยู่ในสภาพที่พร้อมตรวจสอบและรวมโค้ด (merge) ได้ทันที
ตัวอย่างความสำเร็จคือผู้ดูแล Caddy สามารถแก้ไขรายงานทั้ง 22 ฉบับได้ภายในเวลาไม่ถึงหนึ่งสัปดาห์ ขณะที่ทีม AutoGPT สามารถแก้ไขบั๊กและนำขึ้นใช้งานจริงได้ในเวลาไม่กี่วันหลังจากได้รับรายงานที่ระบุตำแหน่งบรรทัดโค้ดอย่างแม่นยำ
การค้นหาช่องโหว่ไม่ใช่คอขวดของเราอีกต่อไป การแก้ไขต่างหากที่เป็นส่วนที่ยาก และนั่นขึ้นอยู่กับผู้ดูแลโครงการ
ผู้ดูแล Netty
นอกจากนี้ Codename MDASH ยังช่วยตัดเสียงรบกวนและดึงบั๊กที่คลุมเครือซึ่งเครื่องมืออื่นมองข้ามออกมาได้ เช่น ทีม ImageMagick ที่มีผู้ดูแลเพียงสองคน สามารถส่งการแก้ไขได้ภายในเวลาเพียง 15 นาทีหลังจากได้รับรายงาน
อย่างไรก็ตาม โอเพนซอร์สยังคงมีช่องว่างที่ต้องปิด เนื่องจากโครงการนำร่องนี้ยังไม่สามารถขยายขนาด (scale) ได้เต็มที่ เพราะต้องใช้นักวิจัยตรวจสอบด้วยมือจำนวนมาก ผู้ดูแลจึงจำเป็นต้องเข้าถึงโมเดลที่มีขีดความสามารถด้านไซเบอร์และเครื่องมืออย่างระบบรายงานช่องโหว่ส่วนตัว (PVR) มากขึ้น
ทำไมเรื่องนี้ถึงสำคัญ
หากคุณเป็นผู้ดูแลโครงการ วิธีการนี้จะช่วยลดต้นทุนเวลาในการจัดการความปลอดภัยได้อย่างมาก ส่วนผู้ที่ใช้ AI ค้นหาช่องโหว่ ควรปฏิบัติตามมาตรฐานคือ: ตรวจสอบก่อนส่ง, รายงานเป็นการส่วนตัว และมาพร้อมข้อเสนอแนะในการแก้ไขเสมอ
ฟีเจอร์ต่างๆ ส่งมอบได้ง่ายขึ้นเรื่อยๆ แต่ในอนาคต การดูแลรักษาซอฟต์แวร์อาจจะขึ้นอยู่กับว่าใครใส่ใจมากพอที่จะจัดการเรื่องความปลอดภัย
ผู้ดูแล AutoGPT
สิ่งที่คุณทำได้ในวันนี้
- เปิดใช้งาน private vulnerability reporting ในโครงการของคุณ
- เปิดใช้งาน Dependabot alerts เพื่อติดตามการอัปเดตความปลอดภัย
- ใช้ agentic autofix บน GitHub เพื่อช่วยแก้ไขการแจ้งเตือนอัตโนมัติด้วย Copilot
สิ่งที่จะเกิดขึ้นต่อไป
GitHub กำลังนำบทเรียนนี้ไปปรับปรุงระบบรายงานช่องโหว่ส่วนตัวเพื่อลดภาระรายงานคุณภาพต่ำ ขณะที่ Microsoft ได้ประกาศเปิดตัว MAI Cyber 2 รุ่นใหม่ล่าสุด นอกจากนี้จะมีการขยายผลผ่าน GitHub Secure Open Source Fund โดยมอบการสแกนด้วย AI และการตรวจสอบโดยนักวิจัยให้แก่โครงการศิษย์เก่าทุกโครงการ รวมถึงสนับสนุนด้วย GitHub Copilot Max ในอนาคต
เกี่ยวกับ GitHub Secure Open Source Fund
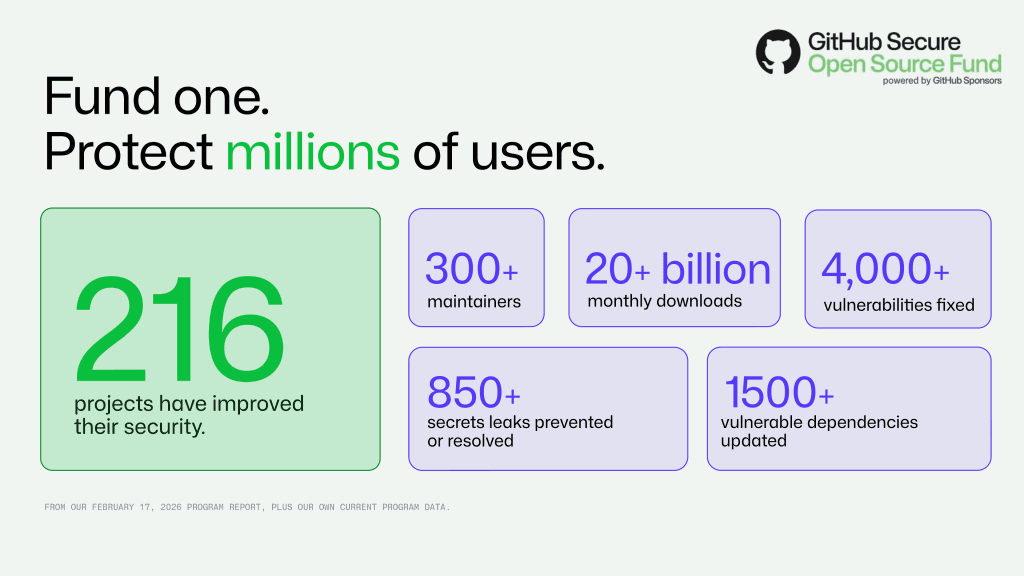
โครงการนี้มอบเงินทุน 10,000 ดอลลาร์สหรัฐให้แต่ละโครงการผ่าน GitHub Sponsors พร้อมการฝึกอบรมด้านความปลอดภัย เพื่อรักษาความปลอดภัยให้ห่วงโซ่อุปทานดิจิทัลและโครงสร้างพื้นฐานของ AI
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร