
นักวิจัยพบช่องโหว่ TPM รีเซ็ต PIN Windows Hello และ BitLocker ได้
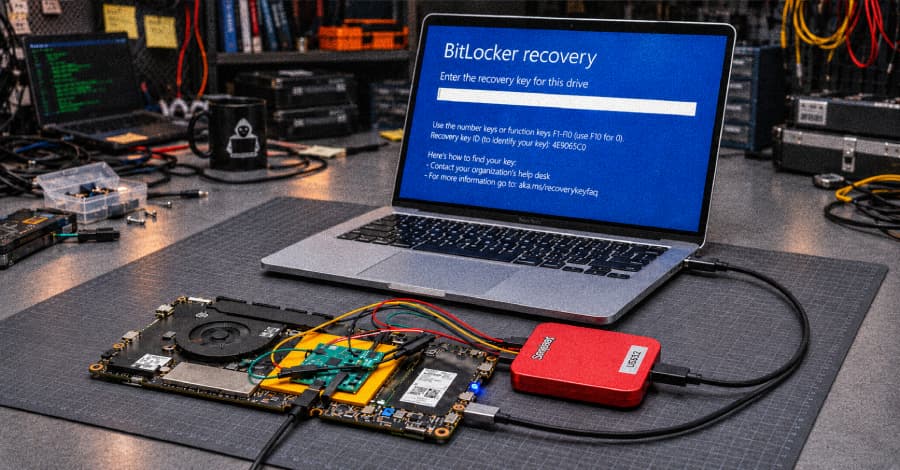
นักวิจัยจาก Technische Universität Berlin เปิดเผยว่าระบบล็อก (lockout) ของ TPM สำหรับ PIN ของ Windows Hello และ BitLocker ในพีซีที่ใช้หน่วยประมวลผล AMD และ Intel บางรุ่น สามารถถูกรีเซ็ตได้โดยผู้โจมตีที่สามารถเปิดฝาเคสเครื่องได้
ช่องโหว่นี้ส่งผลให้ PIN แบบสั้นเสี่ยงต่อการถูกเดา (brute-force) ได้ง่ายขึ้น ในการทดสอบทางแล็บ นักวิจัยสามารถเจาะ PIN ขนาด 4 หลักของ Windows Hello บนแล็ปท็อป AMD และ PIN 6 หลักของ BitLocker บนแล็ปท็อป Intel ได้สำเร็จ โดยใช้การพยายามเพียง 236 ครั้ง ซึ่งเร็วกว่าระบบปกติที่ควรจะเป็นอย่างมาก
จากการวัดความเร็วในการโจมตี นักวิจัยระบุว่า PIN ของ Hello ขนาด 4 หลักอาจถูกเจาะได้ในเวลาเพียง 40 ชั่วโมง หากเทียบกับ 69 วันในระบบที่ทำงานปกติ ขณะที่ PIN ของ BitLocker ขนาด 6 หลัก ระยะเวลาที่แย่ที่สุดลดลงจาก 19 ปี เหลือเพียง 20 วันเท่านั้น
AMD ยืนยันว่าเฟิร์มแวร์ของโปรเซสเซอร์มีข้อบกพร่องที่เอื้อต่อการโจมตีในพีซีบางรุ่น และมีแผนจะออกตัวแก้ไขสำหรับชิปส่วนใหญ่ในช่วงเดือนพฤศจิกายนถึงกุมภาพันธ์ 2027 ระหว่างนี้นักวิจัยแนะนำให้ผู้ใช้เพิ่มจำนวนหลักของ PIN อย่างน้อยสองหลักเพื่อความปลอดภัยที่สูงขึ้น
TPM ในพีซีกลุ่มนี้เป็น firmware TPM (fTPM) ที่ฝังอยู่ในโปรเซสเซอร์ ซึ่งไม่มีพื้นที่เก็บข้อมูลปลอดภัยของตัวเอง ตามรายงาน research paper ระบุว่าระบบจะเก็บสถานะการเดาผิดไว้แบบเข้ารหัสบนชิป flash ของเมนบอร์ด หากผู้โจมตีคัดลอกสถานะเก่าและเขียนทับกลับลงไป จำนวนครั้งการเดาก็จะถูกย้อนกลับไปด้วย
พีซีรุ่นใหม่พยายามป้องกันปัญหานี้ด้วยตัวนับ RPMC ในชิป flash แต่ในพีซี AMD เฟิร์มแวร์กลับไม่ได้ตรวจสอบว่าตัวนับเพิ่มขึ้นจริงหรือไม่ ทำให้นักวิจัยสามารถใช้แผงวงจรขนาดเล็กบล็อกการอัปเดตค่าได้ ส่วนชิปจาก Winbond พบจุดอ่อนที่สามารถใช้เทคนิค voltage glitch เพื่อดึงรหัสลับ (secret key) ออกมาปลอมแปลงค่าตัวนับได้สำเร็จ
สำหรับการทดสอบ Windows Hello นักวิจัยโจมตีเครื่อง HP OmniBook 3 ที่ใช้ AMD Ryzen AI 5 330 และพบรหัสที่ถูกต้องภายใน 57 นาที ส่วนการทดสอบ BitLocker บน Framework Laptop 13 ที่ใช้ Intel Core Ultra 5 125H สามารถหา PIN พบได้ภายในเวลาเพียง 6 นาที 55 วินาที
นักวิจัยได้เผยแพร่เฟิร์มแวร์การโจมตีและสคริปต์เพื่อเป็นข้อมูลแล้ว แต่ระบุว่าการทำซ้ำไม่ใช่เรื่องง่ายและต้องใช้อุปกรณ์เฉพาะทาง ทั้งนี้ยังไม่มีรายงานการโจมตีในลักษณะนี้เกิดขึ้นนอกห้องแล็บ
พีซีเครื่องใดที่ได้รับผลกระทบและแนวทางแก้ไข
ความเสี่ยงของการโจมตีขึ้นอยู่กับประเภทของโปรเซสเซอร์และชิป flash ดังนี้:
- พีซี AMD ที่มี flash แบบ RPMC: เสี่ยงต่อการถูกบล็อกตัวนับ ปัจจุบันอยู่ระหว่างรอคอยการแก้ไขเฟิร์มแวร์
- พีซี AMD ที่ไม่มี RPMC: เสี่ยงต่อการถูกเขียนข้อมูลทับด้วยเครื่องโปรแกรม flash ทั่วไป
- พีซีที่ใช้ flash ของ Winbond RPMC: เสี่ยงต่อการรั่วไหลของรหัสลับไม่ว่าจะใช้โปรเซสเซอร์ใด
- พีซี Intel ที่ไม่มี RPMC: จากการทดสอบพบว่าระบบสามารถตรวจพบการเขียนข้อมูลกลับได้
AMD ติดตามข้อบกพร่องนี้ด้วยรหัส CVE-2026-43613 (คะแนน CVSS 5.1) โดยใน security bulletin ระบุว่าการโจมตีที่ต้องเข้าถึงตัวเครื่องจริงนั้นอยู่นอกเหนือโมเดลภัยคุกคามพื้นฐาน แต่จะดำเนินการแก้ไขให้ในชิปตระกูล Ryzen, Threadripper, Athlon และ EPYC ต่อไป
Intel ให้ความเห็นผ่าน security announcement ว่างานวิจัยนี้ไม่ได้แสดงถึงช่องโหว่ในส่วนประกอบของ Intel โดยตรง แต่เป็นจุดอ่อนของชิป Winbond ในขณะที่ Microsoft ได้รับทราบข้อมูลแล้วและมีแผนจะเพิ่มความยาว PIN ขั้นต่ำที่แนะนำเป็น 6 หลัก
ข้อแนะนำสำหรับเจ้าของเครื่องและผู้ดูแลระบบ
การเพิ่มความยาว PIN จะช่วยเพิ่มความปลอดภัยได้อย่างมาก:
- Windows Hello for Business: ควรตั้งนโยบาย Minimum PIN length ให้มากกว่า 6 หลักขึ้นไป ผ่านหน้า PIN policy settings
- BitLocker: ตั้งนโยบาย Configure minimum PIN length for startup และพิจารณาเปิดใช้งาน "Allow enhanced PINs for startup" เพื่อใช้ตัวอักษรและสัญลักษณ์ ตามคำแนะนำใน BitLocker PIN guidance
- ผู้ใช้พีซี AMD: ติดตั้งอัปเดตเฟิร์มแวร์ทันทีเมื่อมีให้ใช้งาน และควรเก็บเครื่องไว้ในที่ปลอดภัยจากการดัดแปลงทางกายภาพ
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร