
รับมือภัยไซเบอร์ยุค AI: เมื่อผู้โจมตีทำงานด้วยความเร็วเครื่องจักร
ปัจจุบันผู้โจมตีมี AI ที่ทรงพลังอยู่ข้างกาย โดย AI agent สามารถสแกน วางแผน และดำเนินการบุกรุกด้วยความเร็วระดับเครื่องจักรที่พัฒนาขึ้นในทุกเดือน ส่งผลให้การโจมตีเกิดขึ้นบ่อยครั้งและรุนแรงในระดับโลก ในสภาพแวดล้อมเช่นนี้ บริษัทจำนวนมากมีโอกาสเผชิญกับอุบัติการณ์ด้านความปลอดภัยได้ทุกเมื่อ สิ่งที่แยกความแตกต่างคือวิธีที่พวกเขาตอบสนองต่อภัยคุกคาม
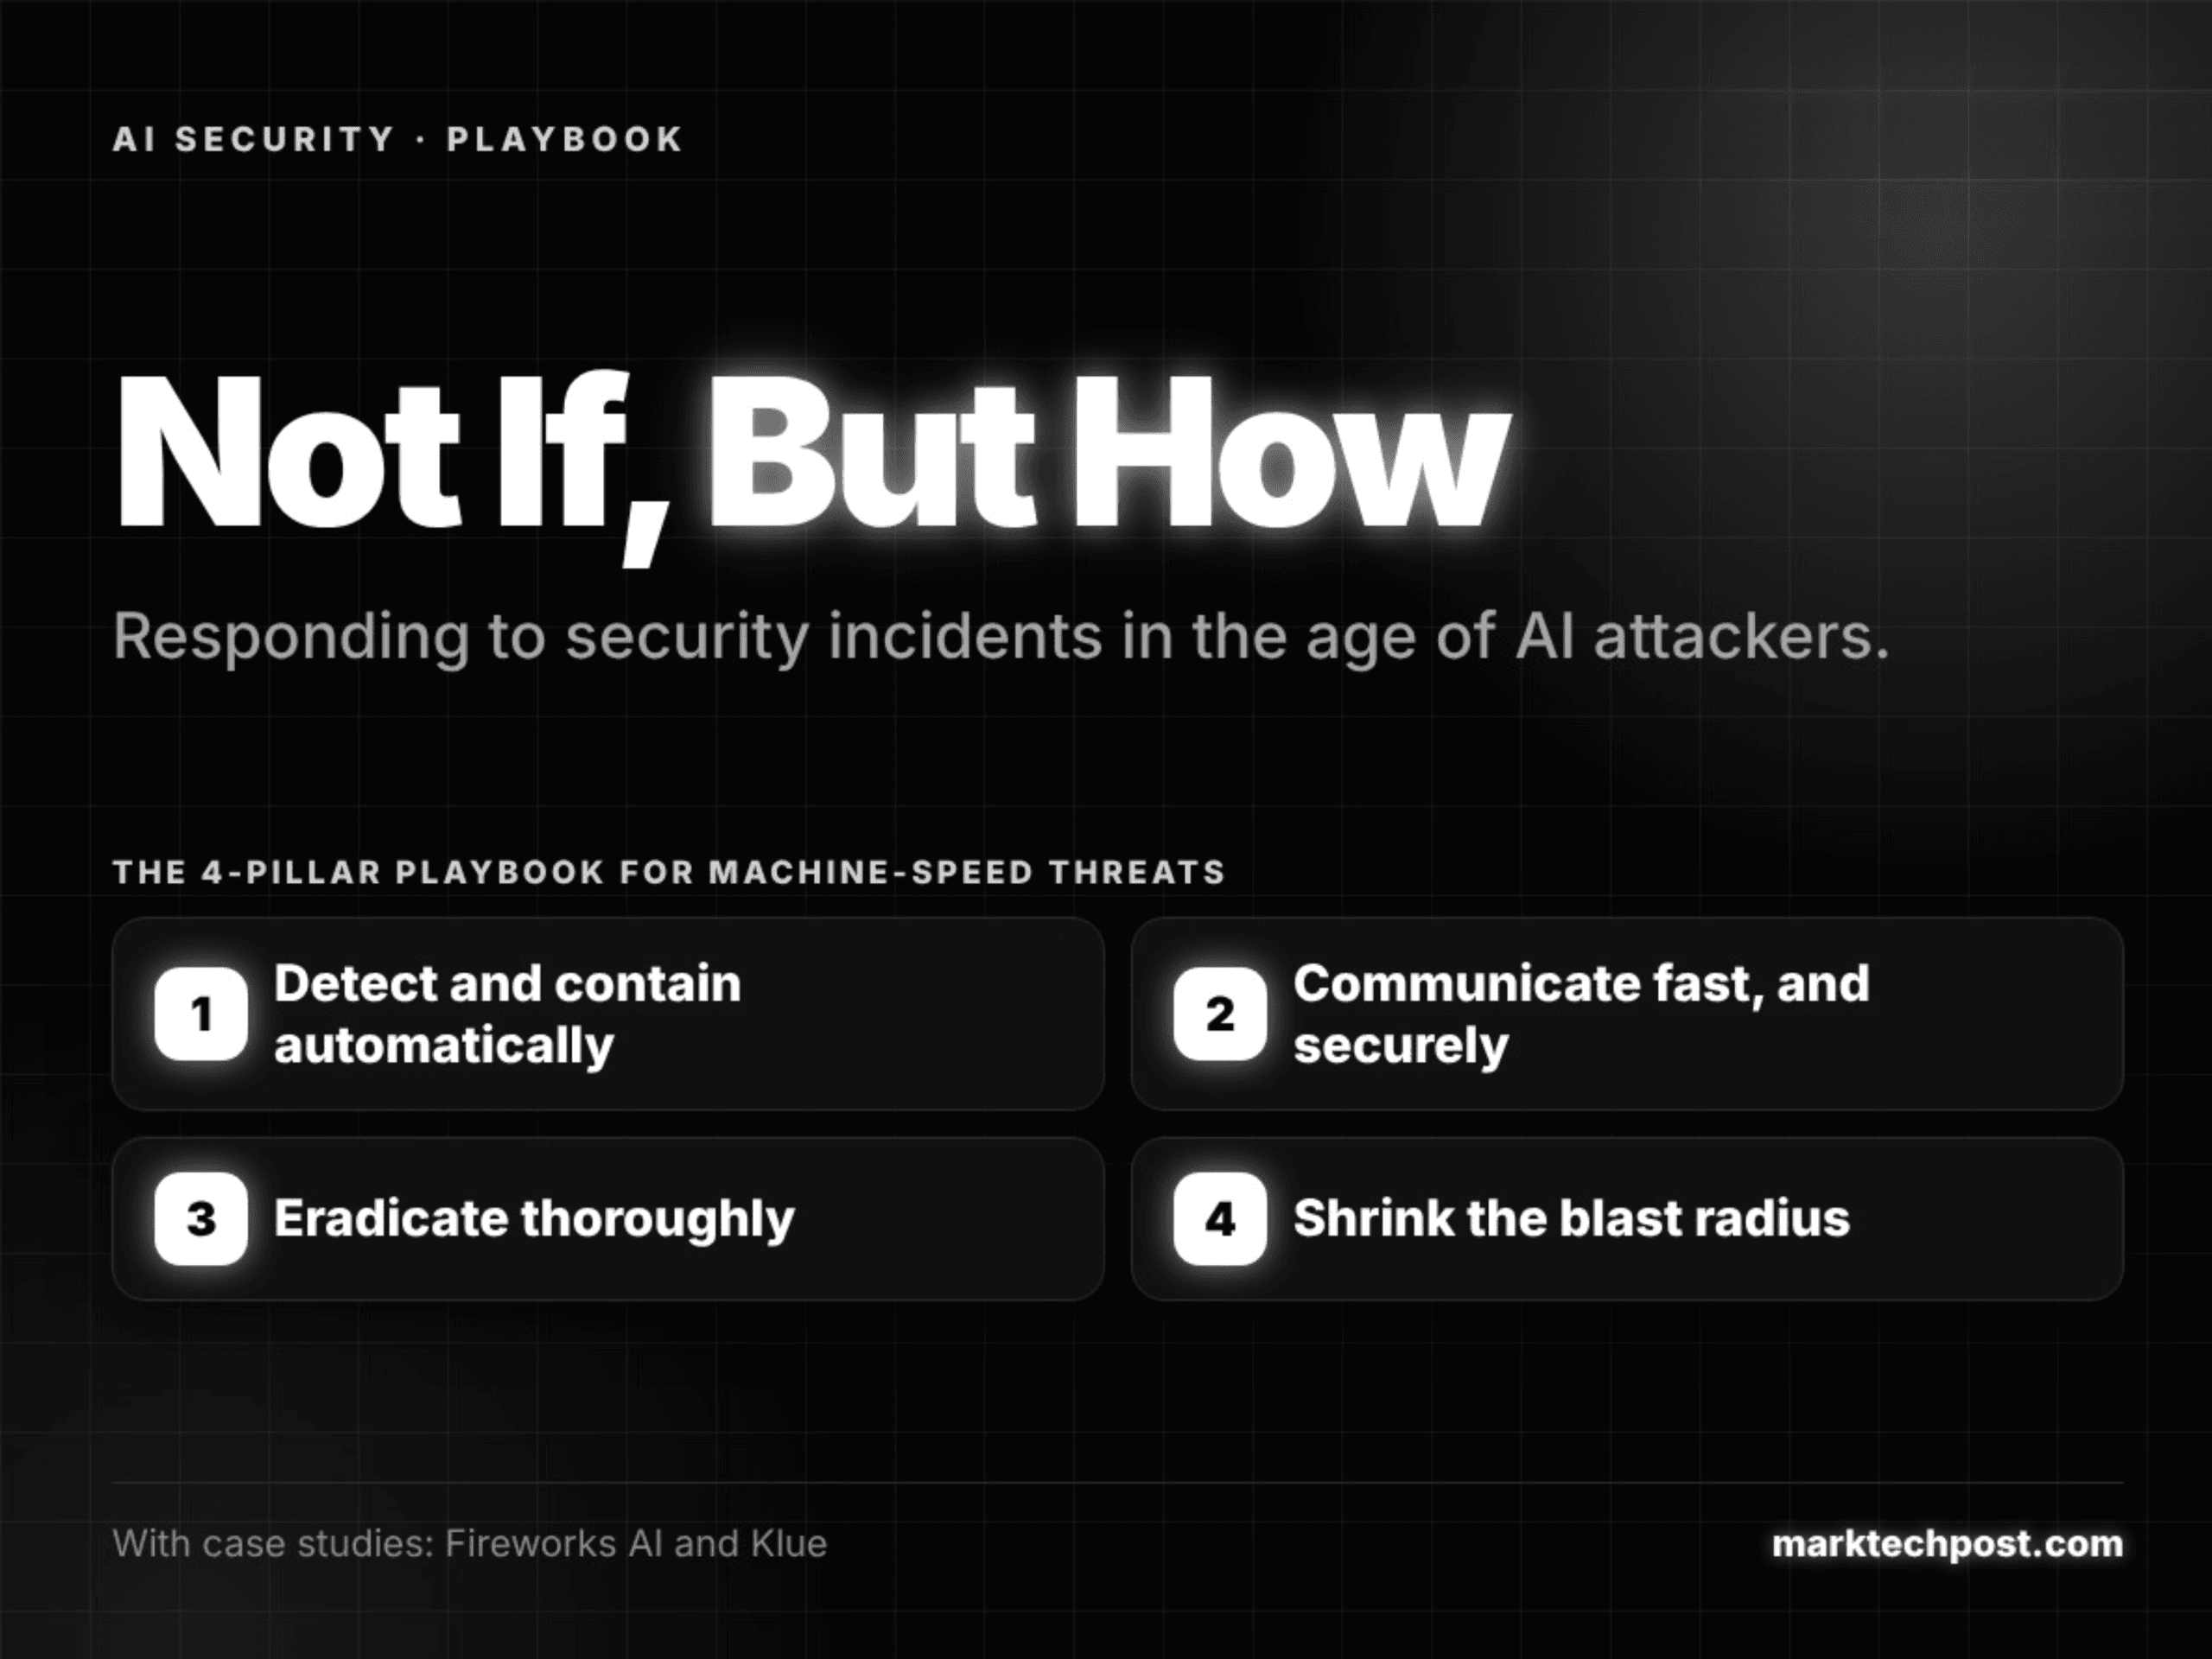
ภัยคุกคามความเร็วสูงต้องใช้แผนเผชิญเหตุยุคใหม่ที่มี 4 เสาหลัก ได้แก่ ตรวจจับและควบคุมโดยอัตโนมัติ สื่อสารอย่างรวดเร็วและปลอดภัย กวาดล้างอย่างถี่ถ้วน และเดินหน้าลดขอบเขตความเสียหาย (blast radius) ต่อไป บทความนี้จะแสดงแนวโน้มผ่านอุบัติการณ์ในช่วง 6 เดือนที่ผ่านมา และวิเคราะห์แนวทางของ Fireworks AI ซึ่งเป็นโมเดลการตอบสนองที่มีความครอบคลุมและเป็นระบบ
TL;DR
- แนวโน้ม: ผู้โจมตีที่ขับเคลื่อนด้วย AI ทำให้เกิดการโจมตีบ่อยครั้งขึ้นในระดับโลก
- หลักฐาน: แพลตฟอร์ม AI หลายแห่งเปิดเผยอุบัติการณ์ด้านความปลอดภัยระหว่างเดือนพฤษภาคมถึงพฤศจิกายน 2026
- เสาหลักที่ 1: ตรวจจับและควบคุมโดยอัตโนมัติ การปิดระบบด้วยความเร็วระดับมนุษย์นั้นช้าเกินไป
- เสาหลักที่ 2: สื่อสารอย่างรวดเร็วและปลอดภัยผ่านช่องทาง out-of-band
- เสาหลักที่ 3: กวาดล้างอย่างถี่ถ้วนร่วมกับผู้เชี่ยวชาญด้านนิติวิทยาศาสตร์ภายนอก
- เสาหลักที่ 4: เดินหน้าลดขอบเขตความเสียหายต่อไป ข้อมูลที่ไม่เคยถูกจัดเก็บจะไม่สามารถถูกขโมยได้
- กรณีศึกษา: Fireworks AI และ Klue แสดงให้เห็นถึงเสาหลักเหล่านี้ในการปฏิบัติจริง
ทำไมการโจมตีจึงบ่อยครั้งขึ้น?
AI ได้เปลี่ยนเศรษฐศาสตร์ของการโจมตีไซเบอร์อย่างสิ้นเชิง งานที่เคยต้องใช้ผู้เชี่ยวชาญหลายวัน ปัจจุบันสามารถมอบหมายให้ AI agent ทำแทนได้อย่างรวดเร็ว
ในเดือนพฤศจิกายน Google Threat Intelligence Group และ Mandiant ระบุว่าการใช้ AI ในทางที่ผิดถึง “จุดเปลี่ยนวิกฤต” โดยผู้โจมตีใช้ AI ย่นระยะเวลาการบุกรุกหลายขั้นตอนด้วยความเร็วเครื่องจักร ด้าน CrowdStrike รายงานพบกลุ่มผู้โจมตี ใช้ AI agent โจมตีองค์กรมากกว่า 200 แห่งภายใน 11 วัน ขณะที่ Unit 42 ของ Palo Alto Networks พบว่าการโจมตี เคลื่อนที่เร็วขึ้นประมาณ 4 เท่า เมื่อเทียบกับปีที่แล้ว
การเปลี่ยนแปลงนี้เริ่มเห็นชัดตั้งแต่ปี 2025 โดย Anthropic สามารถสกัดกั้นแคมเปญที่ AI ทำ งานทางยุทธวิธีไป 80 ถึง 90% โดยแทบไม่ต้องใช้มนุษย์ควบคุม เนื่องจากเครื่องมือพัฒนาขึ้นเรื่อยๆ จังหวะการโจมตีจะเร็วขึ้นต่อเนื่อง โดยเฉพาะโครงสร้างพื้นฐาน AI ที่เป็นเป้าหมายมูลค่าสูง
มีการเปิดเผยข้อมูลอะไรบ้างในช่วง 6 เดือนที่ผ่านมา?
อุบัติการณ์เกิดขึ้นในทุกระดับของ AI stack แสดงให้เห็นว่ากิจกรรมเหล่านี้ขยายวงกว้างเพียงใด:
พฤษภาคม: แหล่งเก็บแพ็กเกจ (package registries) แคมเปญ “Mini Shai-Hulud” ได้แก้ไขแพ็กเกจ npm ประมาณ 170 รายการและไลบรารี PyPI บางส่วน ซึ่งรวมถึง SDK จาก Mistral AI และ Guardrails AI โดย การแจ้งเตือนทางไซเบอร์ของ NHS ได้ระบุเวอร์ชันที่ควรหลีกเลี่ยงไว้
มิถุนายน: การรวมระบบ SaaS Klue แพลตฟอร์มข่าวกรองการตลาด เปิดเผยการใช้ OAuth token ของลูกค้าในทางที่ผิด
สิงหาคม: AI gateway แบบโฮสต์เอง Microsoft อธิบายการบุกรุก ระบบ LiteLLM, RAGFlow และ Kestra ที่ยังไม่ได้อัปเดตแพตช์ ซึ่ง ปัจจุบันมีเวอร์ชันที่แก้ไขแล้ว โดย CISA ระบุว่าช่องโหว่ของ LiteLLM ถูกโจมตีจริงตั้งแต่วันที่ 8 มิถุนายน
กันยายน: สภาพแวดล้อมการประเมินผล (evaluation environments) Anthropic รายงานความพยายามขโมยคีย์ AI ผ่านผู้จำหน่ายซอฟต์แวร์ โดย Cloud Security Alliance ได้สรุปไว้ ว่ามีการฉีดคำสั่งเข้าไปใน sandbox สำหรับประเมินผลอัตโนมัติ
ตุลาคมและต้นพฤศจิกายน: แพลตฟอร์มนักพัฒนา แพลตฟอร์มโฮสติ้ง AI อย่างน้อย 9 แห่ง เปิดเผยอุบัติการณ์เกี่ยวกับข้อมูลความลับลูกค้า โดย Wiz ระบุว่ายอดรวมพุ่งไปถึง 16 แพลตฟอร์ม นอกจากนี้ยังพบ LiteLLM เวอร์ชัน 1.107.0 ที่ถูกแก้ไขดัดแปลง ถูกระบุตัว และผู้ใช้ต้องถอยกลับไปใช้เวอร์ชันเดิม
พฤศจิกายน: ผู้จำหน่ายเว็บที่ใช้ร่วมกัน ผู้โจมตีอาศัยช่องโหว่ของ Optimizely ฉีดรหัสเข้าโปรเจกต์ลูกค้า เข้าถึงเว็บไซต์องค์กร 178 แห่ง เช่น HSBC, BBC และ Ledger เพื่อดักข้อมูลการชำระเงินและเปลี่ยนที่อยู่กระเป๋าเงินคริปโต ซึ่ง Hudson Rock ตรวจพบรหัสที่คล้ายกันผ่านบริการเว็บอื่นๆ อีก 3 แห่ง ถือเป็นรูปแบบการโจมตีแบบกระจุกตัวที่อยู่ต่ำลงไปจาก AI stack
| วันที่ (2026) | แพลตฟอร์ม | สิ่งที่ได้รับผลกระทบ | จุดเริ่มต้นตามที่รายงาน |
|---|---|---|---|
| 10-11 พ.ค. | แพ็กเกจ npm และ PyPI | ข้อมูลประจำตัวนักพัฒนาและ CI | การปล่อยแพ็กเกจที่เป็นพิษ |
| 11-12 มิ.ย. | Klue | ข้อมูล Salesforce และ Gong ของลูกค้า | ข้อมูลประจำตัวเดิมและ OAuth token |
| สิงหาคม | LiteLLM, RAGFlow, Kestra | คีย์ผู้ให้บริการโมเดล, การเข้าถึงหลังบ้าน | Gateway ไม่ได้รับแพตช์ |
| 6 ต.ค. | Fireworks AI | ตัวแปรสภาพแวดล้อม, บัญชีจำกัดจำนวน | ข้อมูลประจำตัวภายในถูกใช้ผิด |
| 14-15 ต.ค. | Zeabur | บันทึกตัวแปรสภาพแวดล้อม 3.2 ล้านรายการ | Token ผู้ดูแลระบบอายุยาวนาน |
| 15 ต.ค. | Lightning AI | ข้อมูลประจำตัว; Studio ถูกปิดชั่วคราว | การเข้าถึงข้อมูลประจำตัว |
| 16-17 ต.ค. | OpenCode | คีย์ OpenAI, Anthropic, Google ของผู้ใช้ | ระบบเก่า |
| 20-21 ต.ค. | Railway | ตัวแปรสภาพแวดล้อมที่เข้ารหัส | การยกระดับสิทธิในระบบบิลด์ |
| 21 ต.ค. | LiteLLM 1.107.0 | ข้อมูลประจำตัวคลาวด์และคีย์ LLM | ไปป์ไลน์การปล่อยเวอร์ชันถูกบุกรุก |
| 23 ต.ค. | Warp | บันทึกการตัดสินใจและข้อมูล telemetry | การพึ่งพาผู้จำหน่ายบุคคลที่สาม |
| 23-24 ต.ค. | Fireworks AI | ข้อมูลการเรียกเก็บเงิน, ชุดข้อมูล, น้ำหนักโมเดล | อุบัติการณ์ที่ผู้ให้บริการคลาวด์ |
| 29 ต.ค. | Cursor | ส่วนขยายในแคช marketplace | ข้อมูลประจำตัวภายในเปิดเผย |
| 30 ต.ค. | Northflank | ตัวแปรสภาพแวดล้อมถูกถอดรหัส | ไม่เปิดเผย |
| 8 พ.ย. | NEAR AI | เซิร์ฟเวอร์ Inference; คีย์ API หลุด | ช่องโหว่ RCE ใน SGLang |
อุบัติการณ์เหล่านี้มีอะไรที่เหมือนกัน?
ไม่มีช่องโหว่เพียงจุดเดียว แต่เป้าหมายร่วมกันคือตัวแปรสภาพแวดล้อมที่เก็บคีย์ API ของผู้ให้บริการ AI เนื่องจากคีย์เหล่านี้มีมูลค่าสูง สามารถ ขายต่อ หรือใช้ประมวลผลแทนได้ โดย Wiz ประมาณการว่าคีย์ที่หลุดไป 2 รายการอาจมีมูลค่าสูงถึง $100,000
อีกปัจจัยคือการกระจุกตัว แพลตฟอร์มที่รวมความลับลูกค้าไว้มากย่อมตกเป็นเป้าหมาย ซึ่ง Cloud Security Alliance เรียกว่า รูปแบบ platform-chain
แผนเผชิญเหตุการตอบสนองต่ออุบัติการณ์ยุคใหม่
เมื่อบริษัทไม่สามารถการันตีว่าจะไม่ถูกเจาะ สิ่งที่ทำได้คือการควบคุมวิธีตอบสนองผ่าน 4 เสาหลัก ดังนี้:
1. ตรวจจับและควบคุมโดยอัตโนมัติ: การปิดระบบด้วยมือไม่ทันการอีกต่อไป ทีมต้องใช้ระบบอัตโนมัติ เช่น kill-switch และการยกเลิก token ทันทีที่พบการอ่านข้อมูลผิดปกติ (bulk secret reads) ตามที่ Wiz แนะนำ
2. สื่อสารอย่างรวดเร็วและปลอดภัย: ความเร็วในการสลับคีย์ (rotate keys) เป็นเรื่องสำคัญ และต้องสื่อสารผ่านช่องทาง out-of-band ตามคำแนะนำจาก Five Eyes เพื่อ ป้องกันไม่ให้ผู้โจมตีเฝ้าดูแผนการตอบโต้ได้ เช่นเดียวกับแผนของ CISA ที่เน้น โครงสร้างพื้นฐานการสื่อสารแยกส่วน
3. กวาดล้างอย่างถี่ถ้วน: การปิดรูรั่วคือขั้นแรก แต่ต้องออกล่า backdoor ที่อาจถูกฝังไว้ด้วย โดยควรใช้ผู้เชี่ยวชาญนิติวิทยาศาสตร์อิสระจากภายนอกเพื่อ วิเคราะห์หาต้นเหตุที่แท้จริง ไม่ใช่แค่การแก้ปัญหาที่ปลายเหตุ
4. พัฒนาอย่างต่อเนื่องด้วยการลดขอบเขตความเสียหาย: การป้องกันเชิงรุกที่ดีที่สุดคือ Zero Trust และสถาปัตยกรรมแบบ Ephemeral หากไม่เก็บข้อมูลที่ละเอียดอ่อนไว้เลย ข้อมูลนั้นย่อมไม่ถูกขโมย
กรณีศึกษา 1: การตอบสนองของ Fireworks AI
Fireworks AI แสดงให้เห็นถึงการรับมือที่เป็นระบบในทั้ง 4 เสาหลัก ระหว่างเหตุการณ์ในเดือนตุลาคม 2026 ดังนี้:
- เสาหลักที่ 1: ตรวจพบการใช้ข้อมูลประจำตัวผิดปกติใน วันที่ 6 ตุลาคม และรับมือเหตุการณ์ที่สองผ่านผู้ให้บริการคลาวด์ได้ภายในวันเดียวกัน
- เสาหลักที่ 2: เริ่มแจ้งลูกค้าภายใน 1 วันหลังตรวจพบ และอัปเดตข้อมูลต่อสาธารณะอย่างต่อเนื่อง
- เสาหลักที่ 3: ว่าจ้าง Palo Alto Networks Unit 42 ตรวจสอบนิติวิทยาศาสตร์เพื่อหาภัยคุกคามแฝง พร้อมสลับคีย์ API พนักงานทั้งหมด
- เสาหลักที่ 4: ใช้สถาปัตยกรรม zero data retention (ZDR) เป็นค่าเริ่มต้น ทำให้ prompt และ output ไม่ถูกเก็บไว้ถาวร ผลิตภัณฑ์หลักจึงไม่ได้รับผลกระทบ
Lin Qiao ซีอีโอของ Fireworks เปรียบเทียบเรื่องนี้ผ่าน X ว่าการส่งข้อมูลให้ AI ควรเหมือนการส่งตัวเลขให้เครื่องคิดเลข คือประมวลผลแล้วจบไป (Ephemeral) ไม่ใช่การบันทึกสเปรดชีตทิ้งไว้ในคลาวด์ ซึ่งช่วยลดความเสี่ยงจากการที่ข้อมูลถูกลืมทิ้งไว้
กรณีศึกษา 2: การตอบสนองของ Klue
ในอุบัติการณ์เดือนมิถุนายน ผู้โจมตีใช้ ข้อมูลประจำตัวเดิม เข้าถึง OAuth token ของลูกค้าเพื่ออ่านข้อมูล Salesforce และ Gong
- การตอบสนอง: Klue ตรวจพบและแจ้งลูกค้าได้ภายในวันเดียว ช่วยให้ลูกค้าตรวจสอบระบบต่อได้ทันที
- การควบคุม: Klue ยกเลิกข้อมูลประจำตัวและปิดการเชื่อมต่อ 9 บริการสำคัญทันที ขณะที่ Salesforce ก็สั่ง ปิดการเชื่อมต่อ Klue ในวันที่ 17 มิถุนายน
บทเรียนสำคัญคือ token ทุกตัวที่จัดเก็บไว้คือความเสี่ยง การหมั่นยกเลิกข้อมูลประจำตัวเก่าและ token อายุยาวนานจึงเป็นหัวใจสำคัญ
ใครต้องรับผิดชอบเมื่อเกิดอุบัติการณ์?
ความรับผิดชอบมักกระจายอยู่หลายส่วนตามบทบาทในห่วงโซ่:
- ซัพพลายเออร์ต้นน้ำ: ผู้ให้บริการคลาวด์และไปป์ไลน์การบิลด์
- แพลตฟอร์ม AI: ทำหน้าที่เป็น จุดควบคุมหลัก ที่ต้องปกป้องความลับลูกค้า
- ผู้จำหน่ายที่สร้างบน AI API: มีหน้าที่ลบข้อมูลที่ไม่จำเป็นและสแกนความลับก่อนส่งออกนอกระบบ เช่น กรณีของ Cursor ที่พบร่องรอยข้อมูลใน bucket ที่ใช้ร่วมกับ Fireworks
- ลูกค้าปลายทาง: ต้องทำการสลับคีย์เองเมื่อมีการแจ้งเตือนอุบัติการณ์
คำแนะนำสำหรับทุกฝ่าย
ผู้ให้บริการ: ควรใช้ระบบควบคุมอัตโนมัติ เลิกใช้ token อมตะ และใช้สถาปัตยกรรม Ephemeral
ผู้พัฒนาแอป AI: เลือกใช้ endpoint แบบ zero data retention และออกคีย์แยกตามการใช้งาน (1 คีย์ต่อ 1 แพลตฟอร์ม)
ผู้ถือครองคีย์: ต้องทำการสลับคีย์ที่ต้นทางเสมอ เพราะ การลบจากแพลตฟอร์มไม่ได้เป็นการยกเลิกคีย์ พร้อมตั้งค่าวงเงินการใช้งาน (spending caps) เพื่อจำกัดความเสียหาย
ประเด็นสำคัญ: การตอบสนองที่รวดเร็ว (หลักชั่วโมง) และสถาปัตยกรรมที่ไม่เก็บข้อมูลส่วนเกิน คือปราการด่านสุดท้ายที่จะช่วยให้ธุรกิจรอดพ้นจากภัยไซเบอร์ในยุค AI ได้
อ่านเพิ่มเติม: Wiz, Black October for AI developer platforms, CSA, Black October research note
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร