
OpenAI เปิดตัว GPT-6 Cyber โมเดลนักล่าช่องโหว่ไซเบอร์ระดับวิกฤต
Key Points
- OpenAI ได้เปิดตัว GPT-6 Cyber โมเดล AI ที่ได้รับการฝึกฝนมาโดยเฉพาะเพื่อค้นหาช่องโหว่ด้านความปลอดภัย พัฒนาชุดคำสั่งเจาะระบบที่ใช้งานได้จริง และเสนอแนวทางการแก้ไข
- ในการทดสอบแบบเจาะจง GPT-6 Cyber ค้นพบช่องโหว่ระดับวิกฤตที่ไม่เคยรู้จักมาก่อน 81 รายการใน Firefox ซึ่ง Mozilla ได้ดำเนินการแก้ไขเรียบร้อยแล้ว
- ใน Linux kernel โมเดลสามารถทำซ้ำช่องโหว่ได้ 1,724 รายการ และพัฒนาชุดคำสั่งเจาะระบบที่ใช้งานได้จริงสำหรับช่องโหว่เหล่านั้น 948 รายการ ซึ่งมากกว่ารุ่นก่อนหน้าถึง 5 เท่า
OpenAI ได้แนะนำ GPT-6 Cyber โมเดล AI ที่ได้รับการฝึกฝนมาโดยเฉพาะเพื่อไล่ล่าช่องโหว่ด้านความปลอดภัยในซอฟต์แวร์
OpenAI ระบุว่าโมเดลนี้มีความสามารถในการค้นหาจุดบกพร่อง สร้างชุดคำสั่งเจาะระบบ (exploit) ที่ใช้งานได้จริง และเสนอแนวทางการแก้ไข (patch) โดยโมเดลถูกออกแบบมาให้ทำงานอยู่ภายใต้ขอบเขตที่ได้รับมอบหมายอย่างเคร่งครัด ซึ่งเป็นประเด็นที่โมเดลรุ่นก่อนหน้าของ OpenAI บางตัวเคย ประสบปัญหาในช่วงไม่กี่เดือนที่ผ่านมา
บริษัทได้ฝึกฝน GPT-6 Cyber ให้เคารพกฎเกณฑ์การดำเนินงาน (guardrails) ผ่านการใช้ระบบจำลองอย่าง honeypot ที่ได้รับแรงบันดาลใจจาก เหตุการณ์ Hugging Face ผลการทดสอบพบว่าหากไม่มีคำสั่งความปลอดภัยพิเศษ โมเดลสามารถเลี่ยงการละเมิดขอบเขตได้สูงถึงร้อยละ 99.93 และเพิ่มเป็นร้อยละ 100 เมื่อเปิดใช้งานคำสั่งเต็มรูปแบบ ทั้งนี้ OpenAI จัดระดับโมเดลนี้ไว้ในระดับ "วิกฤต" (Critical) ตามเกณฑ์ Preparedness Framework เช่นเดียวกับ GPT-6 Astra ซึ่งเป็นโมเดลฐาน
จากการทดสอบบน ExploitGym ซึ่งเป็นเกณฑ์มาตรฐาน (benchmark) ในการเจาะระบบทางไกล GPT-6 Cyber ทำคะแนนได้ร้อยละ 48.5 สูงกว่า GPT-5.6 Cyber รุ่นเดิมที่ทำได้ร้อยละ 32.1 ส่วนการทดสอบค้นหาช่องโหว่ในเว็บแอปโดยไม่เห็น source code โมเดลนี้ทำสำเร็จร้อยละ 40.3 ซึ่งมีประสิทธิภาพสูงกว่า GPT-6 Astra รุ่นมาตรฐานอย่างเห็นได้ชัด
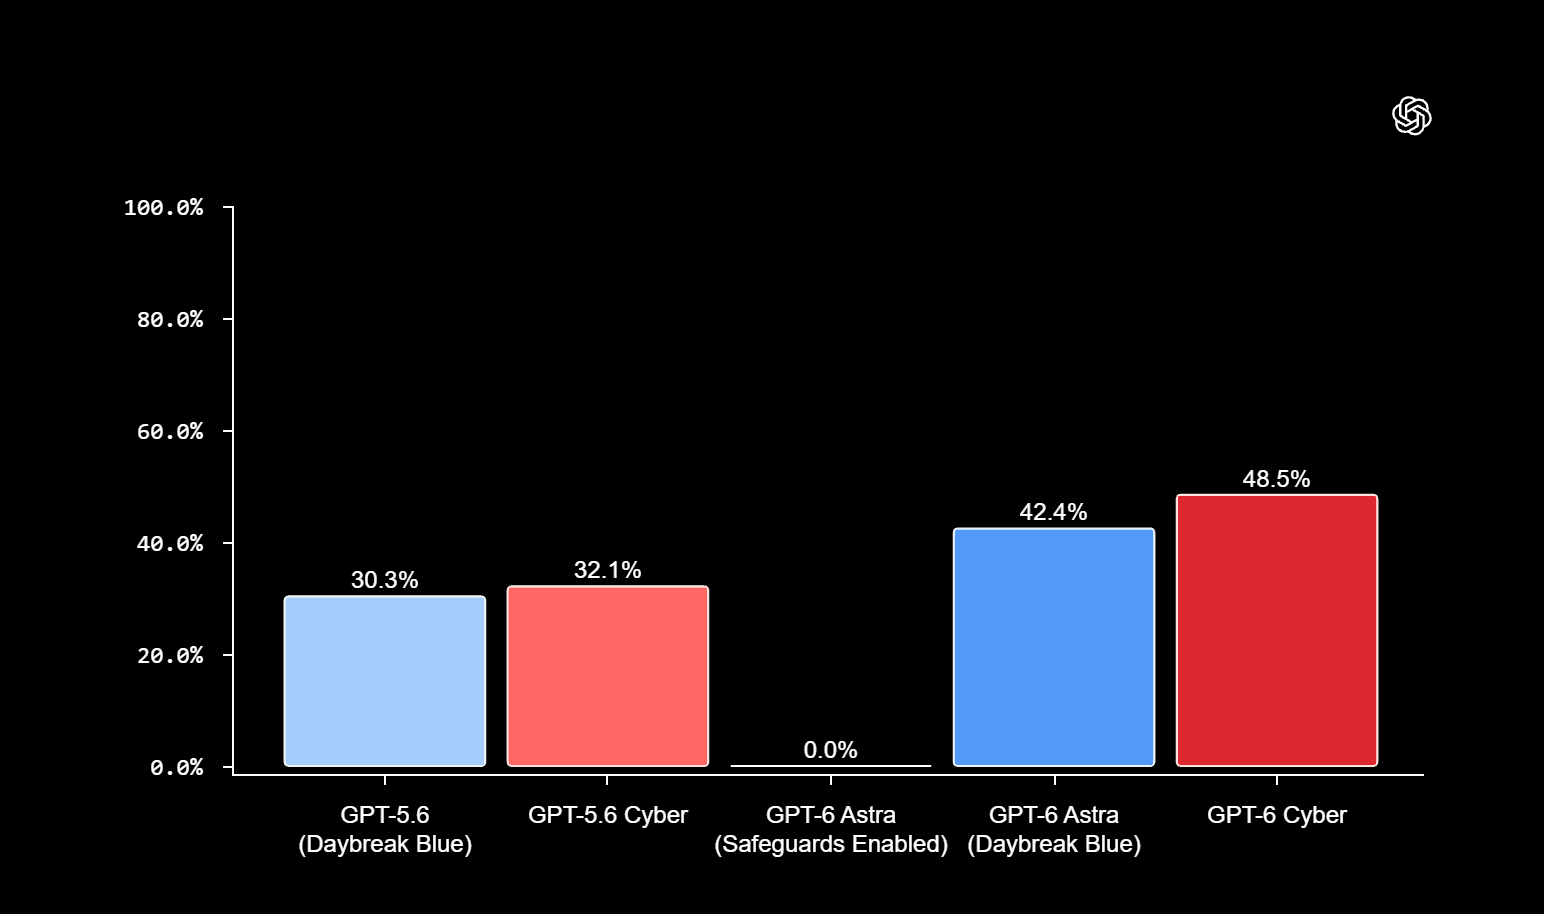
รายละเอียดฉบับเต็มถูกเปิดเผยใน system card ของทางบริษัท โดยตัวเลขเกณฑ์มาตรฐานทั้งหมดมาจากผลการทดสอบภายในของ OpenAI และยังไม่มีการเผยแพร่รายงานการทดสอบจากหน่วยงานอิสระในขณะนี้
GPT-6 Cyber ค้นพบช่องโหว่จริงใน Firefox และ Linux kernel แล้ว
GPT-6 Cyber ได้พิสูจน์ความสามารถในโลกแห่งความเป็นจริงด้วยการค้นพบ ช่องโหว่รุนแรงที่ไม่เคยรู้จักมาก่อน 81 รายการใน Firefox แม้เบราว์เซอร์ดังกล่าวจะผ่านการตรวจสอบด้วย AI รุ่นก่อนมาแล้วก็ตาม นอกจากนี้ยังระบุว่าประเด็นความปลอดภัย 30 จุดที่เคยทราบกันอยู่แล้วนั้น มีความรุนแรงมากกว่าที่คาดไว้ ซึ่งทาง Mozilla ได้ยอมรับรายงานและแก้ไขเป็นที่เรียบร้อย
ในส่วนของ Linux kernel โมเดลสามารถทำซ้ำช่องโหว่ความปลอดภัยได้ 1,724 รายการ และพัฒนาชุดคำสั่งเจาะระบบที่ใช้งานได้จริงถึง 948 รายการ ซึ่งมากกว่าที่ GPT-5.6 Sol เคยทำได้ถึง 5 เท่า โดย OpenAI ได้รายงานการค้นพบระดับวิกฤต 304 รายการไปยังผู้ดูแล Linux พร้อมแนบข้อเสนอแนะในการแก้ไขไปพร้อมกัน
สำหรับ แคมเปญ Linux kernel OpenAI ได้สร้างระบบอัตโนมัติที่ประกอบด้วย scout และ analyst agents เพื่อสแกน codebase ของ kernel ในส่วนที่เกี่ยวข้องกับความปลอดภัย การดำเนินการทั้งหมดนี้มีต้นทุนค่าประมวลผลประมาณ 1,213,430 ดอลลาร์ หรือเฉลี่ย 1,279 ดอลลาร์ต่อหนึ่งชุดคำสั่งเจาะระบบ ซึ่งถือว่าต่ำมากเมื่อเทียบกับรางวัลนำจับในโปรแกรมอย่าง Pwn2Own ที่จ่ายสูงถึง 20,000 ถึง 70,000 ดอลลาร์ต่อรายการ
OpenAI เผยว่าเอเยนต์เหล่านี้ใช้เทคนิคการโจมตีแบบใหม่ (novel attack techniques) อย่างน้อย 10 เทคนิคที่ไม่เคยเป็นที่รู้จักมาก่อน อย่างไรก็ตาม นักวิจัยยังคงถกเถียงกันว่า โมเดล AI สามารถทำการค้นพบสิ่งใหม่ๆ ได้จริง หรือแค่ผสมผสานสิ่งที่เคยเห็นในระหว่างการฝึกฝนใหม่เท่านั้น เนื่องจากความสามารถในการคิดค้นแนวทางของตัวเองยังคงเป็นประเด็นที่ต้องตีความ
OpenAI จำกัดการเข้าถึงเฉพาะลูกค้าที่ได้รับเลือกในขณะนี้
ปัจจุบัน GPT-6 Cyber เปิดให้ใช้งานผ่าน API และ Codex สำหรับกลุ่มลูกค้า Daybreak Red บางรายเท่านั้น โดย OpenAI มีแผนจะขยายการเข้าถึงไปยังกลุ่ม Daybreak Red ทั้งหมดในระยะถัดไป พร้อมทั้งเปิดให้ผู้ใช้งานกลุ่มนี้เข้าถึง GPT-5.6 Cyber และขยายสิทธิ์ระดับ alpha ของ GPT-6 Astra ให้กับนักวิจัยด้านความปลอดภัยเพิ่มเติม เพื่อรับมือกับความพยายามในการละเมิดการใช้งาน OpenAI ได้วางมาตรการตอบโต้หลายระดับ เช่น การตรวจสอบสิทธิ์ผู้ใช้ การเฝ้าระวังช่องโหว่ใหม่ผ่านระบบ Private Safety Processing และการจำกัดการเข้าถึงตาม IP รวมถึงแนะนำให้รันโมเดลในสภาพแวดล้อมที่แยกส่วน (isolated environments) โดยมีมนุษย์คอยกำกับดูแล
นอกจากนี้ OpenAI ยังมุ่งเน้นการปกป้องโครงสร้างพื้นฐานสำคัญ เช่น โรงไฟฟ้าและระบบบำบัดน้ำเสีย ผ่านโครงการระดมทุน "Daybreak for Frontline Defenders" และจัดตั้งกลุ่มย่อย "Daybreak Red for Critical Infrastructure" เพื่อทดสอบระบบ แม้นักวิจัยจาก Epoch AI จะเคยแสดงให้เห็นว่า โมเดล GLM แบบเปิดสามารถเจาะช่องโหว่ของ Firefox ที่ยังไม่ได้รับ patch ได้โดยไม่ต้องมีมนุษย์ช่วย แต่เป้าหมายของ OpenAI คือการทำให้เทคโนโลยีนี้เข้าถึงผู้ป้องกันทุกกลุ่มเพื่อความปลอดภัยในระยะยาว
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร