
รายงานช่องโหว่ด้านความปลอดภัยพุ่งสูงเป็นประวัติการณ์ หลัง AI เริ่มทำหน้าที่ 'นักล่าบั๊ก'
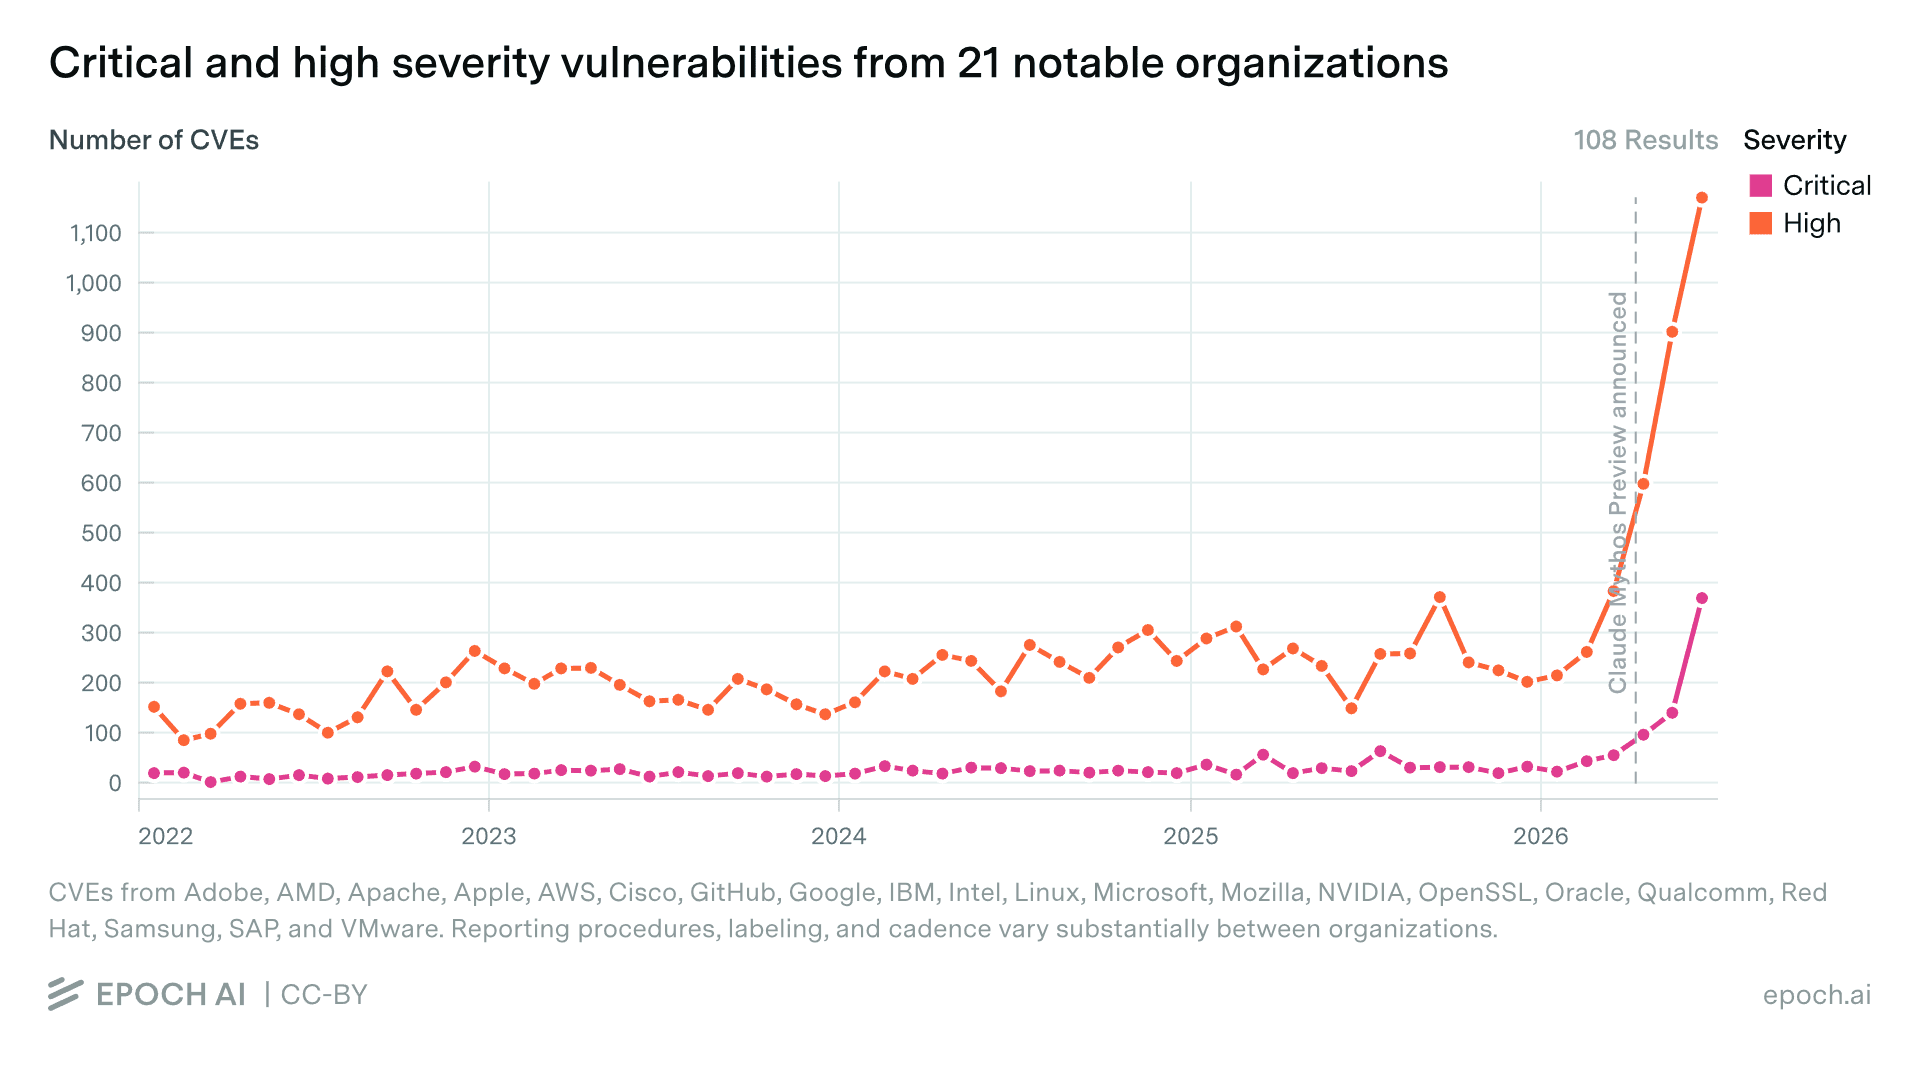
Epoch AI บันทึกสถิติการพุ่งสูงขึ้นอย่างมหาศาลของรายงานช่องโหว่ด้านความปลอดภัย โดยในเดือนมิถุนายน 2026 องค์กร 21 แห่งได้รายงานการค้นพบช่องโหว่ (CVEs) ระดับความรุนแรงสูงและระดับวิกฤตรวมกันประมาณ 1,500 รายการ ซึ่งตัวเลขนี้สูงกว่าสถิติสูงสุดรายเดือนที่เคยมีมาถึง 3.5 เท่า
กระแสการพุ่งสูงขึ้นนี้เกิดขึ้นหลังจาก Anthropic ประกาศเมื่อเดือนเมษายนว่า โมเดล Claude Mythos Preview สามารถค้นหาช่องโหว่ของซอฟต์แวร์ได้ด้วยตัวเอง โดย Anthropic ระบุว่าพันธมิตรที่ได้รับความไว้วางใจได้ใช้โมเดลนี้เพื่อค้นหาและแก้ไขบั๊กก่อนการเปิดตัวซอฟต์แวร์เป็นที่เรียบร้อยแล้ว
นอกจากนี้ โปรแกรม "Glasswing" ของ Anthropic ยังมี รายงานว่ามีการค้นพบช่องโหว่ระดับความรุนแรงสูงหรือระดับวิกฤตมากกว่า 10,000 รายการ จนถึงปัจจุบัน ซึ่งบางส่วนยังไม่มีการเปิดเผยต่อสาธารณะ ขณะเดียวกัน โปรแกรม "Daybreak" ของ OpenAI ก็น่าจะเป็นอีกหนึ่งปัจจัยสำคัญที่ทำให้ตัวเลขพุ่งสูงขึ้น ในลักษณะเดียวกัน โดย Epoch AI ชี้ว่าการเพิ่มขึ้นของรายงานช่องโหว่เหล่านี้เป็นภาพสะท้อนของระลอกการค้นพบที่ขับเคลื่อนด้วยขุมพลังของ AI อย่างแท้จริง
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร