
คู่มือออกแบบ Agentic System: แผนผัง 7 ขั้นตอนสู่ระบบ AI อัจฉริยะ
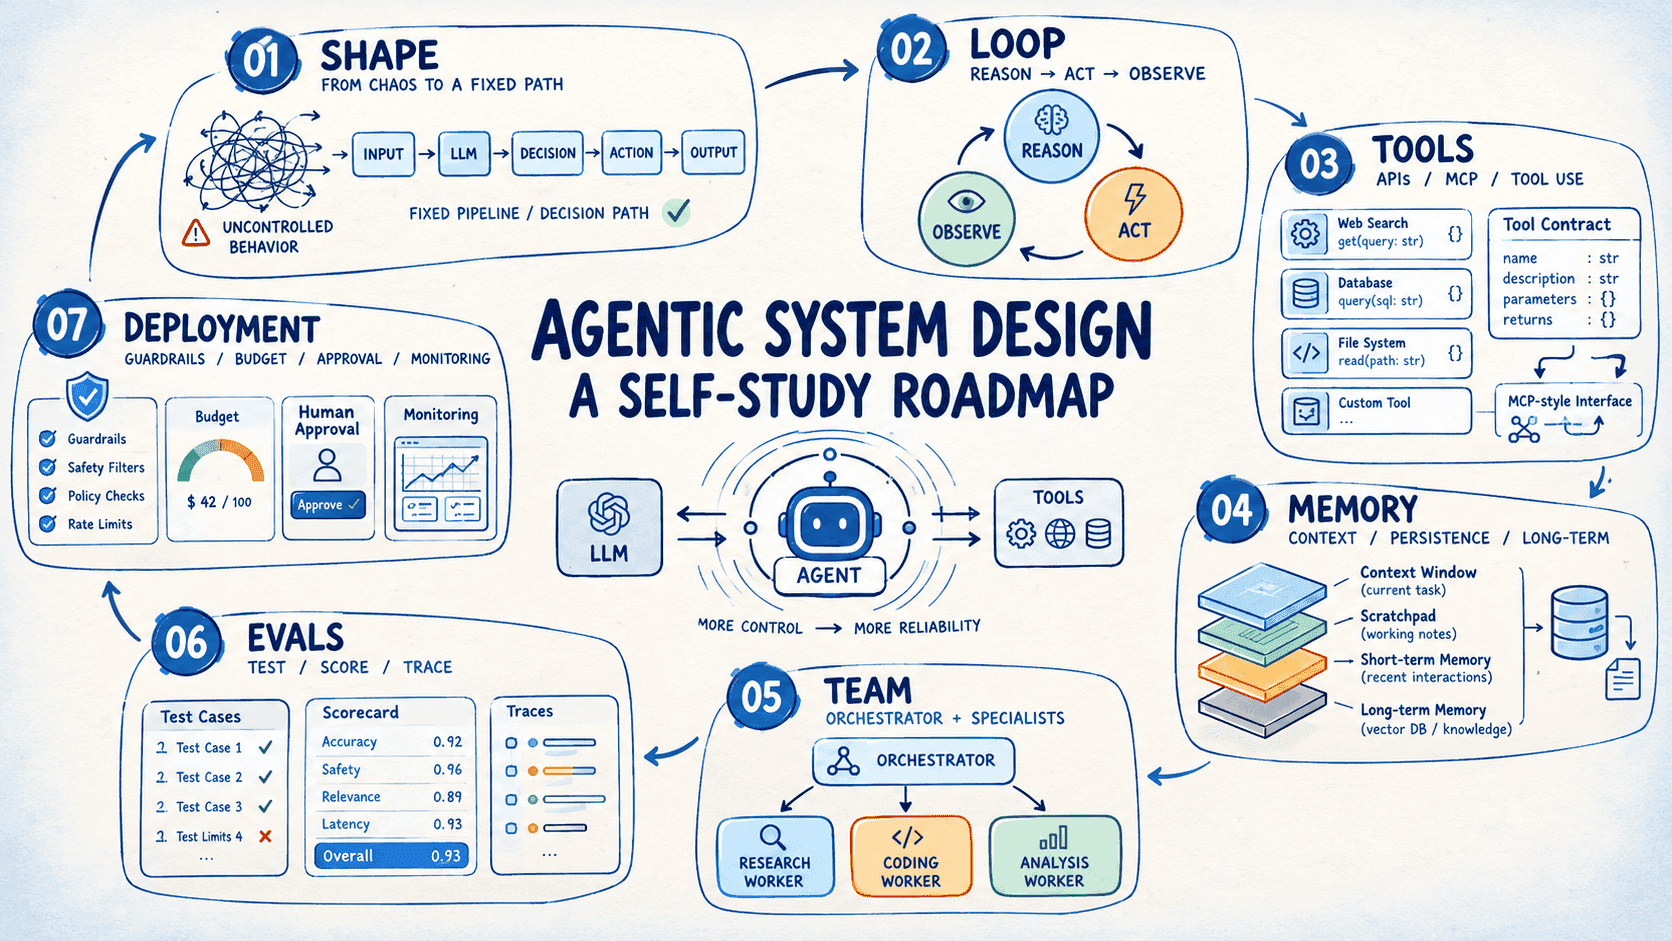
บทนำ
หากคุณกำลัง learning to build agents ควรเริ่มจากการศึกษาว่าพวกมันล้มเหลวได้อย่างไร โดยพื้นฐานแล้ว agent คือ language model ที่มาพร้อมเครื่องมือและเป้าหมาย ซึ่งสามารถเลือกเส้นทางทำงานได้เอง ความอิสระนี้แม้จะมีประโยชน์ แต่ก็อาจทำให้เกิดปัญหา เช่น การเรียกใช้เครื่องมือซ้ำซ้อน หรือการสร้างอาร์กิวเมนต์ขึ้นมาเองจนทำรายละเอียดสำคัญหล่นหาย
Agentic system design คือแนวปฏิบัติเพื่อรับมือกับปัญหาเหล่านั้น โดยการออกแบบ control loop ให้ agent ทำงานภายใต้ข้อตกลงการใช้เครื่องมือ (tool contracts) ที่ตรวจสอบได้ และเตรียมแผนตอบสนองต่อความล้มเหลวแต่ละประเภทไว้ล่วงหน้า
แผนผังนี้จะสอนการออกแบบผ่านโปรเจกต์ "ตัวตรวจสอบเหตุการณ์" (incident investigator) ซึ่งเป็น agent ที่ทำหน้าที่ค้นหาต้นตอของปัญหา (root cause) จากการแจ้งเตือนในระบบ production โดยคุณจะได้เรียนรู้วิธี:
- แบ่งขอบเขตการควบคุมระหว่างโค้ดและตัว model
- ติดตาม reasoning-action loop ผ่านการโต้ตอบกับเครื่องมือแบบหลายรอบ (multi-turn)
- ออกแบบเครื่องมือ หน่วยความจำ และการประสานงาน multi-agent ที่ทนทานต่อการใช้งานจริง
- ประเมินและ deploy agent จากระดับเดโมสู่การใช้งานประจำวัน
โปรเจกต์: ตัวตรวจสอบเหตุการณ์ (Incident Investigator)
คุณจะได้สร้างระบบที่รับการแจ้งเตือน รวบรวมหลักฐานจาก logs, metrics, ประวัติการ deploy และ runbooks เพื่อส่งรายงานต้นตอของปัญหาพร้อมข้อเสนอแนะ โดยมีมนุษย์เป็นผู้อนุมัติขั้นตอนสุดท้าย
หมายเหตุ: ทุกขั้นตอนรองรับ agent orchestration framework หลากหลาย เช่น LangGraph, CrewAI หรือ Google's Agent Development Kit โดยในขั้นตอนที่ 2 คุณจะได้ลองสร้าง loop ด้วยตนเองเพื่อให้เข้าใจหัวใจการทำงาน
| ขั้นตอน | สิ่งที่คุณเพิ่มเข้าไปในโปรเจกต์ |
|---|---|
| Shape | เหตุการณ์จำลอง 10 รายการและ pipeline การคัดกรองแบบตายตัว |
| Loop | loop การเรียกใช้เครื่องมือเพื่อตรวจสอบเหตุการณ์ |
| Tools | เครื่องมือ 6 อย่างที่ระบุรายละเอียดผ่านเซิร์ฟเวอร์ Model Context Protocol (MCP) |
| Memory | scratchpad, การย่อส่วน output และประวัติเหตุการณ์ที่เคยแก้ไข |
| Team | orchestrator พร้อม worker 3 ตัวที่ทำงานขนานกัน |
| Evals | ชุดทดสอบซ้ำ 30 เหตุการณ์พร้อมตัวให้คะแนน (graders) |
| Deployment | งบประมาณ, สิทธิ์อ่านอย่างเดียว, ประตูอนุมัติ และการทำ tracing |
ขั้นตอนที่ 1: การเลือกระหว่าง Workflow และ Agent
จุดเริ่มต้นของระบบ agentic คือการตัดสินใจเรื่องการควบคุม ในรูปแบบ workflow โค้ดจะกำหนดลำดับขั้นตอนที่แน่นอน แต่ในรูปแบบ agent ตัว model จะเป็นผู้เลือกการกระทำถัดไปจากชุดเครื่องมือโดยอิงจากข้อมูลที่พบ
ความเป็นอิสระ (Autonomy) มีหลายระดับ ซึ่งการเพิ่มความอิสระจะตามมาด้วยต้นทุน latency และความผันผวนที่สูงขึ้น จึงควรเริ่มจากรูปแบบที่ง่ายที่สุดก่อน ดังนี้:
| รูปแบบ | วิธีการทำงาน | เหมาะกับภารกิจที่ |
|---|---|---|
| Single prompt | เรียก model ครั้งเดียวพร้อมตัวอย่าง | มี 1 input และ 1 output |
| Prompt chain | ลำดับการเรียกใช้ตายตัว ส่งต่อ output | มีขั้นตอนชัดเจน เช่น ร่างแล้วแปล |
| Routing | จำแนกประเภทเพื่อส่งต่อผู้เชี่ยวชาญ | แบ่งหมวดหมู่ได้ชัดเจน |
| Parallelization | รันภารกิจย่อยพร้อมกันแล้วรวมผล | ภารกิจย่อยเป็นอิสระต่อกัน |
| Orchestrator-workers | model หลักแบ่งและมอบหมายงาน | มีภารกิจย่อยเกิดขึ้นขณะรัน |
| Evaluator-optimizer | สร้าง วิจารณ์ และทำซ้ำเป็นคู่ | มีเกณฑ์คุณภาพชัดเจน |
| Agent | model เลือกเครื่องมือใน loop จนเสร็จ | เส้นทางปรับตามสิ่งที่พบ |
เทคนิคสำคัญคือ Task decomposition หรือการเขียนภารกิจเป็นขั้นตอนเหมือนที่มนุษย์ทำ แล้วแยกแยะว่าขั้นตอนใดควรล็อคไว้ในโค้ด และขั้นตอนใดควรปล่อยให้ model ตัดสินใจแบบปลายเปิด
แหล่งข้อมูล
- Building Effective AI Agents | Anthropic
- Choose a design pattern for your agentic AI system | Cloud Architecture Center
- Agentic AI | Coursera
การเพิ่มเข้าไปในโปรเจกต์ของคุณ
ให้ LLM สร้างเหตุการณ์จำลอง 10 รายการ (logs, metrics, deploy history) แล้วสร้าง pipeline แบบตายตัวเพื่อสรุปผล รันเทียบกับเหตุการณ์ทั้งหมดแล้วบันทึกจุดที่ตัดสินใจพลาด เพื่อใช้เป็นเหตุผลในการอัปเกรดเป็นระบบ agent ในขั้นตอนถัดไป
ขั้นตอนที่ 2: การสร้าง Reasoning-Action Loop
หัวใจของ agent คือวงจร เหตุผล (reason), การกระทำ (act), การสังเกต (observe) และทำซ้ำ (repeat) โดย model จะส่งคำขอใช้เครื่องมือ โค้ดจะรันคำขอนั้น และส่งผลลัพธ์กลับไปเพื่อให้ model ตัดสินใจต่อจนกว่าจะสิ้นสุดภารกิจ
การสร้าง loop นี้ด้วยตัวเองจะช่วยให้คุณเข้าใจการทำงานของ framework ต่างๆ เช่น tool registry และ dispatcher รวมถึงได้เห็นโหมดความล้มเหลวที่พบบ่อย:
| โหมดความล้มเหลว | อาการ | การแก้ไขเบื้องต้น |
|---|---|---|
| อาร์กิวเมนต์ผิดรูปแบบ | เรียกเครื่องมือไม่ผ่าน schema | ปรับ schema และส่ง error ให้ model แก้ |
| การเรียกใช้ซ้ำ | วนซ้ำอยู่ที่เครื่องมือเดียว | เก็บประวัติใน context และจำกัดการเรียกซ้ำ |
| ตอบเร็วเกินไป | ตอบก่อนรวบรวมหลักฐานครบ | บังคับให้อ้างอิงผลลัพธ์เครื่องมือ |
| loop ไม่สิ้นสุด | รันไม่ยอมหยุด | ตั้งค่า step cap และงบประมาณเวลา |
แหล่งข้อมูล
- Tool use with Claude
- AI Agents in LangGraph | DeepLearning.AI
- Building Your First LLM Agent Application | NVIDIA Technical Blog
ขั้นตอนที่ 3: การออกแบบเครื่องมือที่ Model สามารถใช้งานได้
เครื่องมือคือข้อตกลง (contract) ระหว่างคุณกับ model ปัญหาคุณภาพส่วนใหญ่มักเกิดจากคำอธิบายเครื่องมือกำกวมหรือพารามิเตอร์ไม่ชัดเจน การออกแบบที่ดีควรยึดหลัก:
- Scope: หนึ่งเครื่องมือต่อหนึ่งวัตถุประสงค์
- Naming: ใช้ namespace ที่ชัดเจน เช่น
logs_search - Output: ส่งคืนข้อมูลที่กระชับและมีการตัดทอนเมื่อยาวเกินไป
- Error: ระบุวิธีแก้ไขในข้อความแสดงข้อผิดพลาด
การใช้มาตรฐาน MCP จะช่วยให้เครื่องมือสามารถทำงานร่วมกับ agent และแอปพลิเคชันได้หลายระบบอย่างเป็นระเบียบ
การเพิ่มเข้าไปในโปรเจกต์ของคุณ
เพิ่มชุดเครื่องมือ 6 อย่าง (เช่น git_diff, runbook_read) จำกัดผลลัพธ์ที่ 2,000 tokens และรองรับการ retry เมื่อเกิดข้อผิดพลาด โดยทั้งหมดรันผ่าน MCP server
ขั้นตอนที่ 4: การให้หน่วยความจำแก่ Agent
หน่วยความจำแบ่งออกเป็น 3 ระดับ:
- หน่วยความจำขณะทำงาน (Working memory): ข้อมูลใน context window ปัจจุบัน
- หน่วยความจำเซสชัน (Session memory): สถานะแผนงานและสิ่งที่ค้นพบในภารกิจนั้น
- หน่วยความจำระยะยาว (Long-term memory): ความรู้ที่คงอยู่ข้ามครั้งการรัน (เช่น Semantic หรือ Episodic memory)
เทคนิค Context engineering คือการคัดกรองข้อมูลที่จำเป็นเข้าสู่ window เพื่อไม่ให้ tokens เต็มเร็วเกินไปจากการสะสมผลลัพธ์เครื่องมือ
การเพิ่มเข้าไปในโปรเจกต์ของคุณ
เพิ่มไฟล์ scratchpad ให้ agent บันทึกสมมติฐาน ใช้ SQLite เก็บประวัติเหตุการณ์ที่เคยแก้ไข และดึงข้อมูลที่คล้ายกันมาช่วยในการวิเคราะห์ทุกครั้งที่เริ่มงานใหม่
ขั้นตอนที่ 5: การประสานงานระหว่าง Multiple Agents
สำหรับภารกิจที่แยกส่วนได้ รูปแบบ orchestrator-worker จะช่วยให้ทำงานได้มีประสิทธิภาพมากขึ้น โดย agent หลักจะทำหน้าที่วางแผน และส่งงานให้ worker เฉพาะทางดำเนินการขนานกันใน context window ของตนเอง
อย่างไรก็ตาม การใช้ multi-agent จะเพิ่มต้นทุน token อย่างมาก จึงควรใช้เฉพาะกับงานที่ซับซ้อนและคุ้มค่าจริงๆ เท่านั้น
แหล่งข้อมูล
- How we built our multi-agent research system | Anthropic
- Multi AI Agent Systems with crewAI | DeepLearning.AI
ขั้นตอนที่ 6: การประเมินพฤติกรรมของ Agent
Evals จะเปลี่ยนคุณภาพของ agent เป็นตัวเลขที่วัดผลได้ คุณควรตรวจสอบทั้งความถูกต้องของการเลือกเครื่องมือ อาร์กิวเมนต์ที่ใช้ และความถูกต้องของคำตอบสุดท้ายผ่านชุดทดสอบที่เป็นตัวแทนของงานจริง
หากผลลัพธ์ล้มเหลว ให้วิเคราะห์จาก trace เพื่อแยกแยะสาเหตุและแก้ไขให้ตรงจุด ไม่ว่าจะเป็นการปรับ prompt, ปรับคำอธิบายเครื่องมือ หรือเปลี่ยนตัว model
การเพิ่มเข้าไปในโปรเจกต์ของคุณ
สร้างชุดทดสอบ 30 เหตุการณ์จำลอง รันซ้ำเหตุการณ์ละ 3 ครั้งเพื่อหาอัตรา pass rate และเก็บกระดานคะแนนเพื่อตรวจสอบทุกครั้งที่มีการเปลี่ยนโค้ด
ขั้นตอนที่ 7: การ Deploy พร้อม Guardrails
ขั้นตอนสุดท้ายคือการเพิ่มระบบควบคุมเพื่อความปลอดภัย ได้แก่ Step cap (จำกัดจำนวนก้าว), งบประมาณเวลาและค่าใช้จ่าย, สิทธิ์การเข้าถึงต่ำสุด (Least-privilege), ประตูอนุมัติโดยมนุษย์ และระบบ Tracing เพื่อตรวจสอบย้อนกลับ
ควรเริ่มใช้งานเป็นลำดับขั้น เริ่มจาก Shadow mode (ทำงานเงียบๆ คู่กับคน), Assist mode (เสนอแนะให้คนตัดสินใจ) ไปจนถึงการใช้งานจริงภายใต้การเฝ้าระวัง
แหล่งข้อมูล
- Governing AI Agents | DeepLearning.AI
- Making Claude Code more secure and autonomous with sandboxing | Anthropic
บทสรุป
การออกแบบระบบ Agentic ที่ดีต้องอาศัยการวางโครงสร้างที่รัดกุม ตั้งแต่ loop การทำงานพื้นฐาน หน่วยความจำ ไปจนถึงระบบความปลอดภัย เพื่อให้ได้ AI Agent ที่ทำงานได้จริงและเชื่อถือได้ในสภาพแวดล้อม production
Bala Priya ผู้เขียนบทความนี้ เป็นนักพัฒนาและนักเขียนด้าน AI จากอินเดีย ผู้เชี่ยวชาญการถ่ายทอดแนวคิดเทคนิคที่ซับซ้อน เช่น LLM applications และ ML systems ให้เข้าใจง่ายและนำไปใช้ได้จริง
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร