
Anthropic เปิดตัว Enterprise Frontier Safeguards (EFS) ชูจุดเด่นรักษาความปลอดภัยข้อมูลโดยไม่ต้องผ่านมือผู้พัฒนา
ผู้ซื้อ AI ระดับองค์กรในปัจจุบันต้องเผชิญกับทางเลือกที่ยากลำบากระหว่างสองสิ่งที่สำคัญไม่แพ้กัน โดยทีมกำกับดูแลต้องการการรับประกันแบบ Zero Data Retention (ZDR) เพื่อไม่ให้ Prompt หรือบันทึกการทำงานของ AI Agent ตกค้างบนเซิร์ฟเวอร์ของผู้ให้บริการ ในขณะที่ทีมความปลอดภัยต้องการระบบตรวจจับการใช้งานในทางที่ผิด (Misuse Detection) ซึ่งเดิมทีบังคับให้ผู้ให้บริการต้องเก็บข้อมูลไว้นานพอที่จะวิเคราะห์ความเชื่อมโยงได้
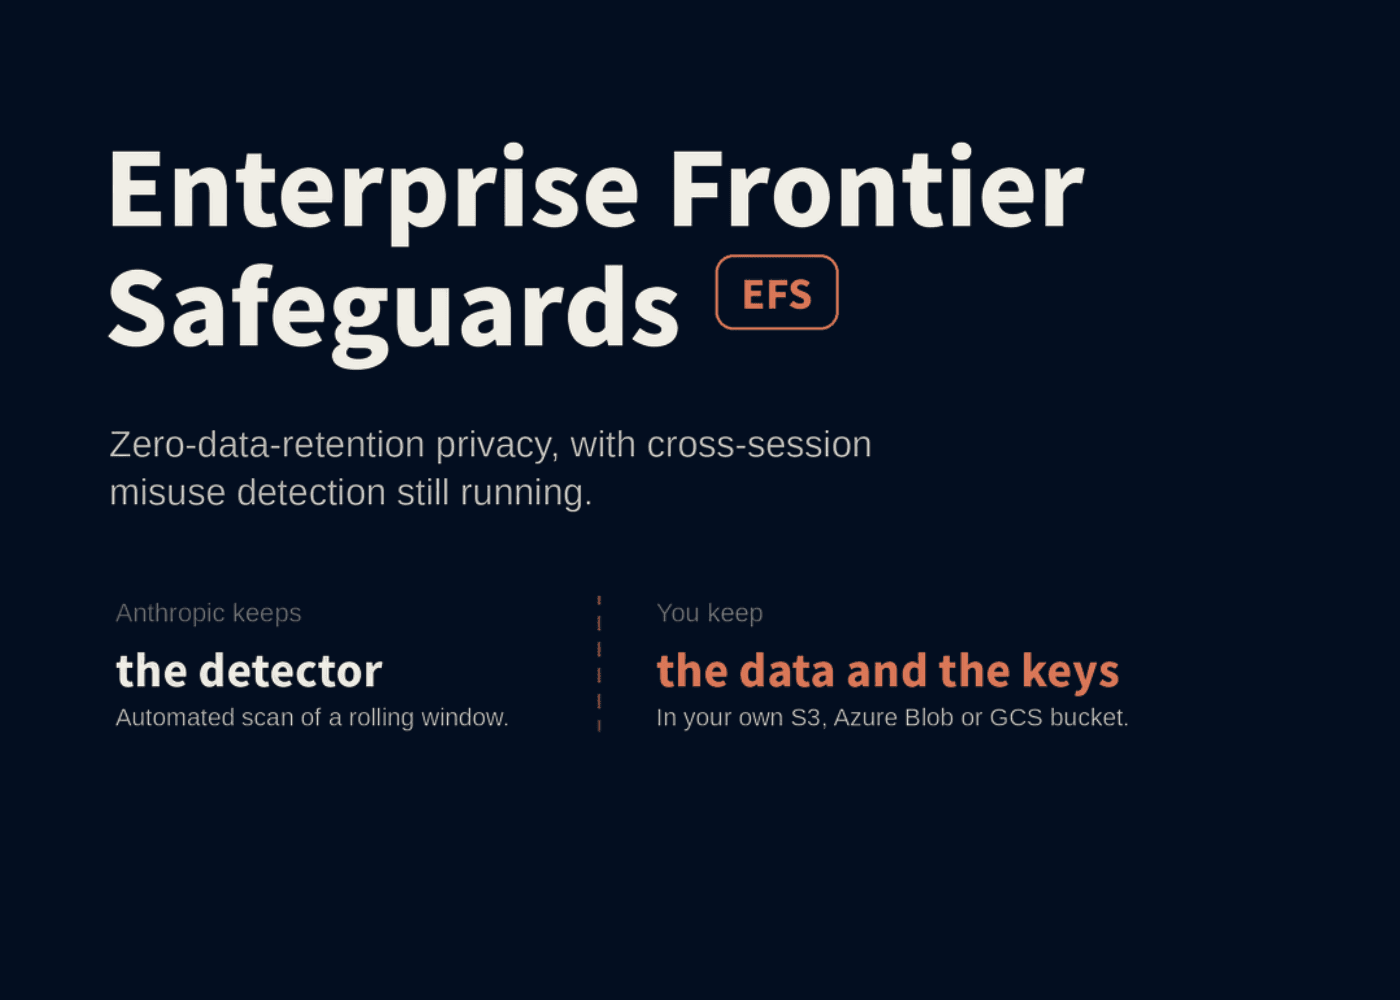
สัปดาห์นี้ Anthropic จึงได้เปิดตัว Enterprise Frontier Safeguards (EFS) สถาปัตยกรรมที่ถูกออกแบบมาเพื่อตอบโจทย์ทั้งสองด้าน โดย EFS จะจัดเก็บข้อมูลการตรวจสอบไว้ในโครงสร้างพื้นฐานคลาวด์ที่ลูกค้าควบคุมเองแทนที่จะเป็นของ Anthropic ส่วนระบบตรวจจับอัตโนมัติยังคงดำเนินการโดย Anthropic แต่การดูแลข้อมูล คีย์เข้ารหัส และการตรวจสอบโดยมนุษย์จะอยู่ภายใต้อำนาจของลูกค้าทั้งหมด
อย่างไรก็ตาม EFS ยังไม่เปิดใช้งานทั่วไปในขณะนี้ โดยมีกำหนดการจะเปิดตัวเป็นระยะและตั้งเป้าให้ใช้งานได้กว้างขวางในช่วงปลายฤดูใบไม้ร่วงปี 2026 ปัจจุบันการเข้าถึงยังเป็นแบบ ส่งคำขอ เท่านั้น โดยลูกค้าที่มีสิทธิ์สามารถใช้งานโมเดล Claude Fable 5 และ Fable 5.1 ภายใต้เงื่อนไข ZDR ได้ทันที
ปัญหาทางเทคนิคที่ EFS กำลังแก้ไข
Anthropic ระบุว่าเหตุผลหลักในการเก็บข้อมูลคือเพื่อคุณภาพในการตรวจจับ ไม่ใช่เพื่อนำไปเทรนโมเดล โดยบริษัทเริ่มใช้มาตรการเก็บรักษาข้อมูล 30 วันตั้งแต่รุ่น Fable 5 และยืนยันชัดเจนว่าไม่เคยนำข้อมูลลูกค้าองค์กรไปเทรนโดยไม่ได้รับอนุญาต ซึ่งการตรวจจับการใช้งานในทางที่ผิดที่ซับซ้อนมักเกิดขึ้นหลายเซสชันและหลายบัญชี การตรวจสอบเพียงครั้งเดียวแล้วลบทิ้งทันทีจึงไม่สามารถตรวจพบรูปแบบการโจมตีที่เป็นระบบได้ Anthropic จึงเลือกย้ายช่วงเวลาการเก็บข้อมูลไปไว้ที่ฝั่งลูกค้าแทนการลบทิ้ง เพื่อรักษาระดับความปลอดภัยไว้ตามที่ได้ บันทึก ไว้ในงานด้านการขัดขวางจารกรรม
สิ่งที่ EFS เปลี่ยนแปลงไปจริงๆ
Anthropic พัฒนา EFS ร่วมกับลูกค้ากว่า 100 รายในหลากหลายอุตสาหกรรม รวมถึงสถาบันการเงินยักษ์ใหญ่และหน่วยงานภาครัฐ โดยได้รับความร่วมมือจาก AWS, Google Cloud และ Microsoft Azure การออกแบบสถาปัตยกรรมนี้เน้นไปที่ 3 ประเด็นหลักคือ:
-
การจัดเก็บย้ายไปที่ลูกค้า: ข้อมูลกิจกรรมจะอยู่ในบัญชีคลาวด์ของลูกค้าภายใต้คีย์เข้ารหัสและนโยบายความปลอดภัยของตนเอง ช่วยลดภาระทางกฎหมายในการทำสัญญากับผู้ให้บริการรายที่สาม
-
การตรวจสอบย้ายไปที่ลูกค้า: เมื่อระบบตรวจพบสิ่งผิดปกติ สัญญาณจะส่งตรงถึงลูกค้าเพื่อให้มนุษย์ตรวจสอบและยืนยันเหตุการณ์จริง ช่วยป้องกันการรั่วไหลของข้อมูลที่เป็นความลับทางกฎหมายหรือข้อมูลสาธารณสุข
-
การตรวจจับอยู่ที่ Anthropic: ระบบอัตโนมัติจะวิเคราะห์ทราฟฟิกเพื่อหาภัยคุกคามร้ายแรง เช่น การสร้างอาวุธชีวภาพหรืออาวุธไซเบอร์ รวมถึงสัญญาณของการขโมยข้อมูลประจำตัว โดยรันผ่าน Rolling Window ของข้อมูล
ตำแหน่งของสิ่งนี้ในโรดแมปของโมเดล
EFS เปิดตัวพร้อมกับโมเดล Claude Fable 5.1 และ Mythos 5.1 ซึ่งมีการปรับปรุงทั้งด้านราคาและความแม่นยำ โดย Fable 5.1 ลดค่าอ่านแคชลงถึง 75% ช่วยลดต้นทุนเวิร์กโหลดทั่วไปได้ 25% และลดลงสูงสุด 45% สำหรับงานกลุ่ม Agentic นอกจากนี้ระบบป้องกันไซเบอร์ยังทำงานได้ฉลาดขึ้น โดยลดการขัดจังหวะที่ไม่จำเป็นลง 60% เมื่อเทียบกับรุ่นก่อนหน้า
ประเด็นสำคัญของ EFS:
- มอบความเป็นส่วนตัวระดับ ZDR พร้อมระบบตรวจจับอัตโนมัติที่ครอบคลุม
- ข้อมูลกิจกรรมจะถูกส่งไปยัง S3, Azure Blob หรือ Google Cloud Storage ของลูกค้า
- สัญญาณเตือน (Flags) จะส่งตรงถึงลูกค้าโดยไม่ต้องผ่านพนักงานของ Anthropic
- บริการ EFS ไม่มีค่าใช้จ่ายเพิ่มเติมจาก Anthropic (ลูกค้าจ่ายเพียงค่าพื้นที่จัดเก็บและค่ารับส่งข้อมูลคลาวด์ตามจริง)
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร