
เจาะลึกระบบความปลอดภัย Muse: เอเจนต์ AI อัจฉริยะที่ออกแบบมาเพื่อป้องกันความเสี่ยงระดับ Superintelligence
- Tarek Sheasha, Software Engineer & VP, Meta Superintelligence Labs
วันนี้เราได้เปิดตัว Muse เอเจนต์ส่วนตัวที่เราพัฒนาและใช้งานเป็นการภายในมาตั้งแต่ต้นปี 2026 ทันทีที่เริ่มใช้งาน เราได้เห็นร่องรอยของ superintelligence ส่วนตัวที่แท้จริง โดยเป็นเอเจนต์ที่รู้จักคุณ ทำงานได้จริงในเบื้องหลัง สามารถสั่งการเอเจนต์ย่อย (subagents) สร้างเครื่องมือของตัวเอง และแก้ไขตัวเองได้
นี่เป็นครั้งแรกที่เรามอบสิทธิ์เข้าถึงกล่องจดหมาย ปฏิทิน และ shell ให้กับซอฟต์แวร์โดยไม่มีการควบคุมโดยตรง ซึ่งผลลัพธ์อาจไม่เป็นไปตามแผนเสมอไป การทำให้เทคโนโลยีนี้ใช้งานได้จริงสำหรับทุกคนจึงต้องอาศัยการออกแบบวิศวกรรมที่ระมัดระวังเพื่อให้เกิดความปลอดภัยสูงสุด ซึ่งเป็นหัวใจสำคัญของโปรเจกต์นี้
เราฝึกฝนโมเดลโดยเน้นย้ำในด้านที่จำเป็นสำหรับเอเจนต์อัจฉริยะ ได้แก่ การเรียกใช้เครื่องมือแบบ zero-shot ผ่าน CLI, การประมวลผล context ที่ยาว, การปฏิบัติตามคำสั่งที่มีความซับซ้อนสูง (long-trajectory instruction following) พร้อมความสามารถในการตรวจจับ prompt injection และการประสานงานระหว่างหลายเอเจนต์ (multi-agent coordination)
อย่างไรก็ตาม ไม่ว่าโมเดลจะแข็งแกร่งเพียงใด เอเจนต์ยังคงมีโอกาสทำข้อผิดพลาดหรือถูกโจมตีผ่านข้อมูลที่อ่านได้ เราจึงออกแบบระบบโดยสมมติว่าเอเจนต์อาจถูกโจมตีอยู่เสมอ เพื่อจำกัดความเสียหายที่อาจเกิดขึ้น โดย harness จะทำงานใน cell ที่แยกต่างหากและไม่เห็นข้อมูลระบุตัวตน (credentials) จริง ทุกการโต้ตอบกับโลกภายนอกต้องผ่าน Sentinel ซึ่งเป็นระบบควบคุมที่เอเจนต์ไม่สามารถข้ามได้
เราเสริมความแข็งแกร่งให้ Muse ผ่านการทดสอบ dogfooding อย่างเข้มข้น การทำ agentic red teaming และโปรแกรม bug bounty ส่วนตัว ล่าสุดเราได้เปิดโปรแกรม Muse bug bounty ให้ทุกคนสามารถแจ้งปัญหาอย่างมีความรับผิดชอบ โดยมีรางวัลสูงสุดถึง 300,000 ดอลลาร์สำหรับการรายงานที่ถูกต้อง และสูงสุด 130,000 ดอลลาร์สำหรับการเจาะระบบผ่าน prompt injection ที่ส่งผลกระทบต่อผู้ใช้
ข้อมูลต่อไปนี้จะอธิบายถึงรายละเอียดการทำงานเบื้องหลังเพื่อให้คุณมั่นใจในระดับความปลอดภัยของระบบ ณ วันเปิดตัว โดยเราจะยังคงพัฒนาและปรับปรุงอย่างต่อเนื่องตามสภาพการณ์ของภัยคุกคามที่เปลี่ยนแปลงไป
โครงสร้างพื้นฐานของระบบ
เอเจนต์ในคอมพิวเตอร์คลาวด์ส่วนตัวของคุณ
คุณและ Muse จะใช้งานคอมพิวเตอร์ส่วนตัวบนคลาวด์ร่วมกัน ซึ่งเป็นที่พำนักของ Muse และที่เก็บข้อมูล credentials อย่างปลอดภัย Virtual Machine (VM) แต่ละเครื่องจะเป็นระบบ Linux ที่แยกส่วน มีเบราว์เซอร์ พื้นที่จัดเก็บ และทรัพยากรเพียงพอสำหรับการทำงานจริง เช่น การคอมไพล์โค้ด การพัฒนา skill ใหม่ๆ และการจัดการ sub-agents ที่ทำงานพร้อมกัน
ข้อมูลของคุณอยู่ในคอมพิวเตอร์ของคุณ
VM เฉพาะของคุณคือระบบบันทึกหลักสำหรับทุกสิ่งที่ป้อนลงใน Muse โดยระบบจะส่งข้อมูลออกนอก VM เฉพาะเมื่อจำเป็นสำหรับการประมวลผล (inference) และการติดตามผล (telemetry) ภายใต้ข้อกำหนดที่จำกัดเท่านั้น
Clients
แอปพลิเคชัน Muse บน iOS, Android และ Web UI จะเชื่อมต่อโดยตรงกับ VM ของคุณผ่านเลเยอร์รับส่งข้อมูลที่มีความปลอดภัยสูง
Connectors
Muse จะทำงานได้เต็มประสิทธิภาพเมื่อเชื่อมต่อกับอีเมลและระบบอื่นๆ เช่น รถยนต์หรือบ้านอัจฉริยะ เราได้สร้าง connectors เริ่มต้นสำหรับระบบภายนอกและแอปในเครือ Meta เช่น Instagram และ Facebook โดยทำงานร่วมกับผู้ให้บริการอย่างใกล้ชิดเพื่อรวม API และปรับปรุง SKILLs ให้ Muse ใช้งานได้ดีที่สุด นอกจากนี้ Muse ยังสามารถเขียน custom connectors เองได้หากบริการนั้นมี API หรือ CLI รองรับ
Muse Secure VM
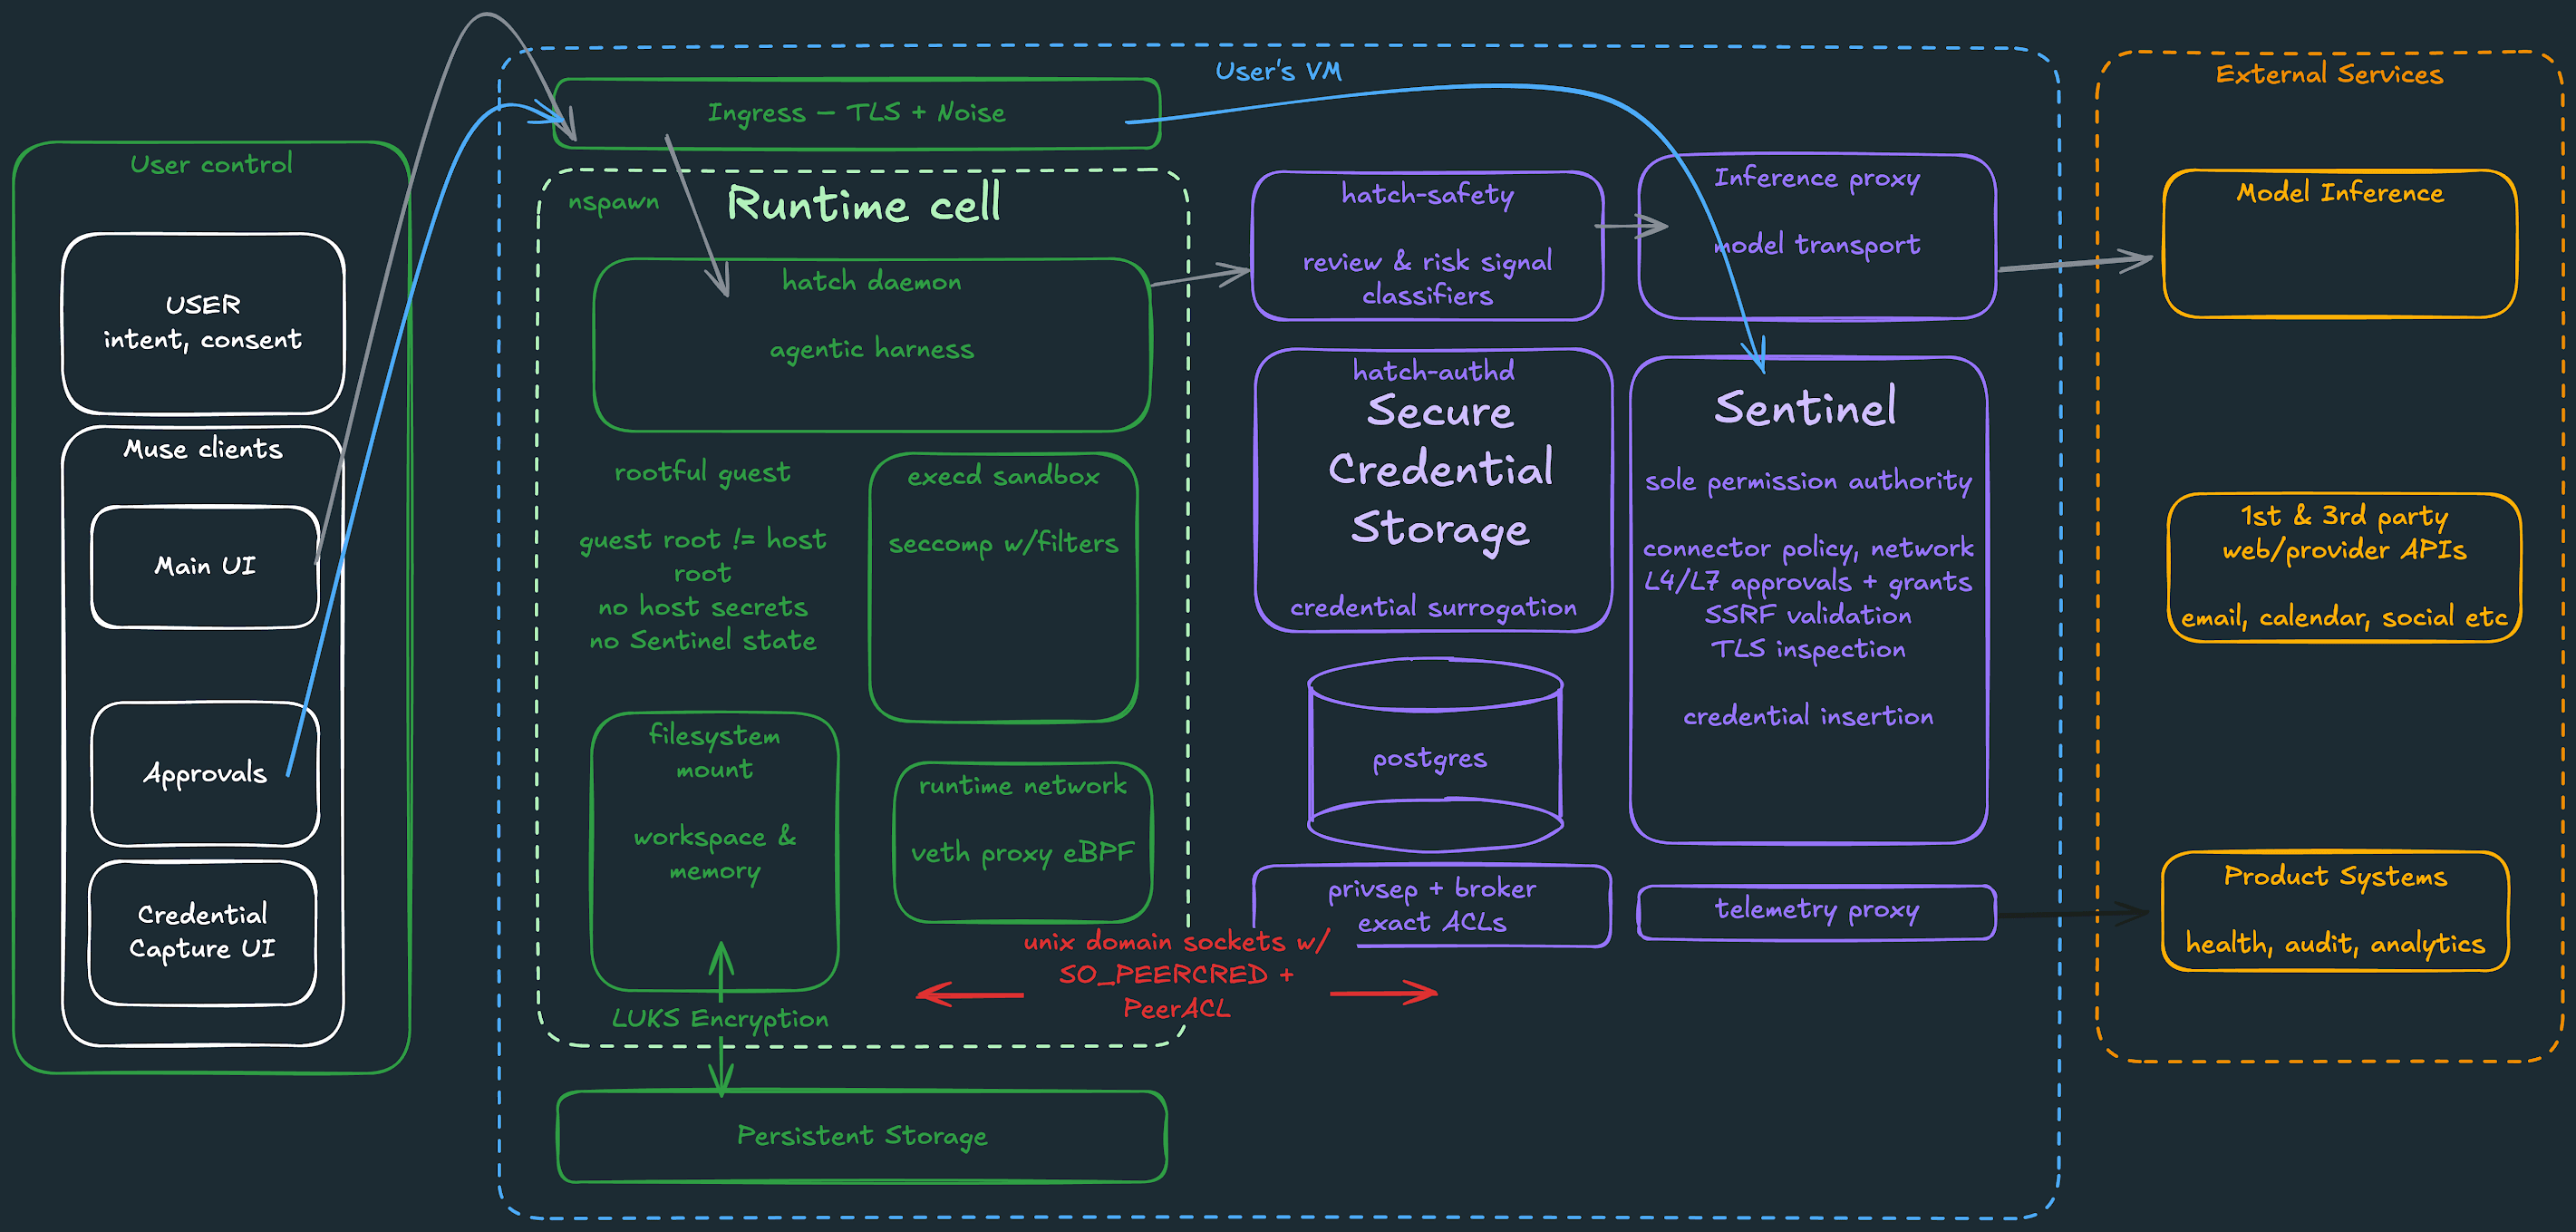
เราออกแบบ VM ให้แยกกิจกรรมของผู้ใช้ออกจากระบบรักษาความปลอดภัยอย่างชัดเจนโดยใช้ Linux isolation primitives ซึ่งเปรียบเสมือนการมีโดเมนความปลอดภัยสองชุดแยกกันบนเครื่องเดียว ไม่ใช่แค่การรันเอเจนต์ LLM พร้อมสิทธิ์ root ทั่วไป
Hatch คือชื่อภายในของ Muse ใน codebase โดย daemon (แกนกลางของ agentic harness) ระบบไฟล์ และไบนารีต่างๆ ที่ Muse รันจะทำงานอยู่ภายใน
systemd-nspawn runtime container ซึ่งสิทธิ์ Root ภายใน runtime cell จะถูกจับคู่กับผู้ใช้ host ที่ไม่มีสิทธิ์พิเศษ ทำให้ root ของ container ไม่สามารถเข้าถึง host ได้ ตัว cell มีระบบไฟล์และ virtual network interface ของตัวเอง พร้อมการกรอง system calls และจำกัดความสามารถของ kernel เพื่อความปลอดภัย บริการสำคัญต่างๆ จะถูกแยกไว้นอก runtime cell เพื่อป้องกันไม่ให้ผู้โจมตีปิดการป้องกันได้ ดังนี้:
hatch-safety: ทำงานบนชุดโมเดลอิสระเพื่อตรวจสอบคำขอและคำตอบ เพื่อระบุภัยคุกคามและ prompt injectionprivsep: รันโค้ด connector ด้วยสิทธิ์ที่จำกัด เพื่อเก็บ credentials ไว้นอกขอบเขตที่เอเจนต์จะเข้าถึงได้hatch-authd: จัดเก็บ credential และ OAuth tokens ไว้ใน VM ของคุณ (ไม่ใช่ที่ Meta) และทำหน้าที่แทนที่ข้อมูลจริงเพื่อไม่ให้เอเจนต์หลักเห็นข้อมูลที่ละเอียดอ่อน- Sentinel: ผู้มีอำนาจสูงสุดในการตัดสินใจเรื่องสิทธิ์การใช้งาน connector และการส่งข้อมูลออกนอกเครือข่าย
- ฐานข้อมูล Postgres: เก็บสถานะแอปพลิเคชันแยกจากที่เก็บ credential
- Proxies: ควบคุมเส้นทางการสื่อสารไปยังโครงสร้างพื้นฐานภายนอก
การสื่อสารทั้งหมดภายใน VM จะผ่าน Unix domain sockets พร้อมการรับรองความถูกต้องจาก kernel แบบ least-privilege เพื่อไม่ให้มีความลับใดๆ ถูกขโมยได้
ระบบ Sentinel ในตัว
Sentinel คือเอเจนต์ฝั่ง host ที่แยกเป็นอิสระจาก Muse ทำหน้าที่เป็นผู้ตัดสินใจเพียงผู้เดียวในการอนุมัติการทำงานผ่าน connectors และการส่งข้อมูลออกทั้งหมด แม้ Muse จะเสนอการดำเนินการ แต่ต้องได้รับอนุญาตจาก Sentinel เท่านั้นจึงจะทำงานได้
Connectors
เมื่อ Muse ต้องการใช้งาน connector ระบบจะส่งคำขอไปยัง Sentinel เพื่ออธิบายรายละเอียดและบริบทการใช้งาน Sentinel จะประเมินตามนโยบายที่ผู้ใช้กำหนด และตัดสินใจว่าจะ อนุญาต (allowed), ปฏิเสธ (denied) หรือ ถาม (ask) ผู้ใช้ก่อนดำเนินการ
การควบคุมเครือข่าย (Network Egress)
ทุกคำขอเชื่อมต่อเครือข่ายจะถูกควบคุมโดย Sentinel ผ่าน forward proxy และการกรอง eBPF โดย Sentinel สามารถตรวจสอบได้ลึกถึงเลเยอร์ 7 รวมถึงชื่อโฮสต์ IP และโปรโตคอล พร้อมระบบป้องกัน SSRF เพื่อไม่ให้เข้าถึงโครงสร้างพื้นฐานส่วนตัวได้
นอกจากนี้ Sentinel ยังทำงานร่วมกับ authd เพื่อใส่ credential แบบ just-in-time โดยเอเจนต์ใน runtime cell จะเห็นเพียง "โทเค็นตัวแทน" เท่านั้น Sentinel จะแทนที่ด้วยโทเค็นจริงที่ขอบเขตเครือข่ายหลังจากได้รับอนุญาต ทำให้ความพยายามขโมยความลับผ่าน prompt injection ไร้ผล เพื่อลดการรบกวนผู้ใช้ เราใช้ระบบ “tainted egress” เพื่อติดตามการไหลของข้อมูลระดับ kernel หากโปรเซสมีการอ่านข้อมูลผู้ใช้จะถูกติดป้าย “tainted” และต้องผ่านกระบวนการอนุมัติปกติ ส่วนคำขอที่สะอาดและปลอดภัยตามนโยบายจะได้รับอนุญาตอัตโนมัติ การทำงานนี้ใช้ eBPF และ Linux Security Module hooks ในการตรวจสอบ
Human in the Loop
เมื่อ Sentinel ตัดสินใจว่าต้อง ถาม ผู้ใช้ การทำงานจะหยุดลงและส่งคำขอไปยังแอป Muse โดยตรงเพื่อแสดงกล่องโต้ตอบการอนุมัติใน UI (ไม่ใช่ผ่านการสนทนากับเอเจนต์) คำตอบของผู้ใช้จะถูกส่งกลับไปยัง Sentinel เพื่อดำเนินการตามสิทธิ์ที่ได้รับ
การอนุมัติผ่านระบบนี้ถือเป็นสิทธิ์ที่เข้มงวด (strict capabilities) ซึ่งผูกพันกับกรณีการใช้งานเฉพาะ โดยผู้ใช้สามารถเลือกให้สิทธิ์แบบครั้งเดียว ตลอดเซสชัน หรือถาวรก็ได้ เป้าหมายคือการสร้างการยินยอมในจุดที่สำคัญโดยไม่รบกวนการทำงานทั่วไป
หลักการสิทธิ์ขั้นต่ำ (Least Privilege)
เราไม่เปิดเผย API keys ให้โมเดลเห็นเพื่อป้องกันการรั่วไหลโดยไม่ได้ตั้งใจ และใช้หลักการนี้ในทุกส่วนของระบบ เช่น:
การแยกสิทธิ์อ่านและเขียนออกจากกัน ผู้ใช้สามารถเลือกให้ Muse อ่านข้อมูลได้แต่ห้ามเขียนจนกว่าจะมั่นใจ รวมถึงการควบคุมที่ละเอียดกว่า OAuth scopes ปกติ เช่น การอนุญาตให้อ่าน Gmail แต่ห้ามเข้าถึงการตั้งค่าบัญชี
สำหรับการใช้งานทั่วไป Muse จะรันตรรกะของ built-in connectors ภายนอก runtime cell และเข้าถึง credential ผ่าน privsep โดยแต่ละ worker จะถูกจำกัดด้วย cgroup และ allowlists ที่ชัดเจน ป้องกันไม่ให้เครื่องมืออย่างปฏิทินไปขอใช้สิทธิ์ของอีเมลได้
สำหรับบริการที่ละเอียดอ่อนอย่างอีเมล Muse จะมีตัวกรองแบบ deterministic และลอจิก AI เพื่อคัดกรองโทเค็นแบบใช้ครั้งเดียว หรือลิงก์รีเซ็ตรหัสผ่านออก เพื่อป้องกันการสวมรอยบัญชีผู้ใช้
การป้องกันเชิงลึก (Defense in Depth)
เราใช้แนวคิดการป้องกันหลายชั้นเพื่อรับมือกับ “lethal trifecta” หรือสามประสานมรณะ (การเข้าถึงข้อมูลส่วนตัว, เนื้อหาที่ไม่น่าเชื่อถือ, และการสื่อสารภายนอก) ซึ่งเป็นเงื่อนไขเสี่ยงของ prompt injection:
- ระดับ Model: ฝึกฝนโมเดล Muse Spark 1.3 ให้จดจำและต่อต้านการโจมตีได้ในระดับ SOTA
- ระดับ Harness: ติดป้ายกำกับข้อมูลจากภายนอกว่าเป็น input ที่ไม่น่าเชื่อถือ เพื่อให้โมเดลแยกแยะคำสั่งที่ควรทำตาม
- ระบบ Ensemble Classifiers: ใช้ตัวจำแนกประเภทหลายตัวตรวจจับ prompt injection จากข้อมูลทุกประเภทที่เข้าสู่ระบบ
- Human in the Loop: ต้องมีการอนุมัติจากมนุษย์เมื่อมีการย้ายข้อมูลออกจาก VM
นอกจากนี้ในระดับโครงสร้างพื้นฐาน ยังมีการใช้ runtime cell จำกัดการเข้าถึงระบบ และใช้ Sentinel ประเมินทุกการส่งข้อมูลออก
เบราว์เซอร์ปลอดภัย
Muse มาพร้อมเบราว์เซอร์ Chromium ที่รันบนเลเยอร์ virtualization ซึ่งผู้ใช้สามารถมองเห็นและเข้าควบคุมได้ตลอดเวลา พร้อมมาตรการป้องกันเพิ่มเติม:
- การจัดการรหัสผ่าน: ข้อมูลล็อกอินจะถูกส่งตรงไปยัง
authdและใส่เข้าไปในหน้าเว็บโดยที่เอเจนต์หลักไม่เห็นข้อมูลจริง - Browser Sub-agent: ใช้เอเจนต์ย่อยเฉพาะทางสำหรับการท่องเว็บ ซึ่งจะเห็นเพียง accessibility tree ไม่ใช่ DOM ดิบ และไม่สามารถรัน javascript หรือเข้าถึง Chrome devtools ได้
- การเฝ้าระวัง: มีตัวจำแนกประเภทคอยตรวจสอบการส่งข้อมูลส่วนบุคคลออกโดยไม่ได้รับอนุญาต หรือความพยายามทำ prompt injection ผ่านหน้าเว็บ รูปภาพ หรือไฟล์ที่ดาวน์โหลด
การซื้อสินค้าออนไลน์
Muse มีระบบตรวจสอบพิเศษเมื่อผู้ใช้อยู่ในหน้าชำระเงิน โดยจะแจ้งขอการอนุมัติแบบ human in the loop ทุกครั้ง สำหรับไซต์ใหม่ Muse จะทำงานร่วมกับ Stripe Link (และ Shop Pay ในอนาคต) เพื่อออกหมายเลขบัตรแบบใช้ครั้งเดียวแทนบัตรเครดิตจริง ช่วยป้องกันความเสียหายหากข้อมูลถูกขโมย
โครงการ Bug Bounties
เราเปิดให้ทุกคนสามารถร่วมตรวจสอบระบบผ่าน โปรแกรม bug bounty โดยมอบรางวัลสูงสุด 300,000 ดอลลาร์สำหรับการรายงานช่องโหว่ที่มีผลกระทบสูง รวมถึงการทำ prompt injection ที่ประสบความสำเร็จ เพื่อนำข้อมูลมาปรับปรุงความปลอดภัยในโลกจริง
สิ่งที่จะเกิดขึ้น: Muse Confidential VM
เรากำลังลงทุนใน Muse Confidential VM เพื่อสร้างโหมดความเป็นส่วนตัวขั้นสูงสุดที่แม้แต่ Meta หรือผู้ให้บริการใดๆ ก็ไม่สามารถเข้าถึงข้อมูลของคุณได้ โดยใช้เทคโนโลยีทางรหัสลับที่ตรวจสอบได้ ปัจจุบันกำลังทดสอบกับกลุ่มจำกัดและเปิดโค้ดให้ผู้เชี่ยวชาญภายนอกตรวจสอบ หากสนใจร่วมเป็นส่วนหนึ่งของการพัฒนา สามารถติดต่อได้ที่ [email protected]
นโยบายการจัดการข้อมูล
ข้อมูลและไฟล์ทั้งหมดใน VM ของคุณจะถูกเก็บไว้ที่นั่น คุณสามารถตรวจสอบหรือดาวน์โหลดได้อิสระ โดย Muse จะไม่แชร์การสนทนาหรือข้อมูลใน VM กับระบบโฆษณาของ Meta อย่างไรก็ตาม การใช้งาน Muse ท่องเว็บอาจส่งผลต่อโฆษณาที่คุณเห็นบน Instagram หรือ Facebook ตามกิจกรรมปกติที่เกิดขึ้นบนเว็บไซต์เหล่านั้น
สำหรับการฝึกฝนโมเดล เราจะนำข้อมูลการใช้งานมาทำให้สะอาด (sanitized) เพื่อลบข้อมูลระบุตัวตนออกก่อนนำไปใช้ แต่หากคุณไม่ต้องการให้นำข้อมูลไปฝึกฝน ก็สามารถเลือก opt-out ได้ง่ายๆ ในการตั้งค่า
บทสรุป
Muse ไม่ได้มีภูมิคุ้มกันสมบูรณ์ต่อทุกการโจมตี แต่เราออกแบบระบบเพื่อจำกัดความเสียหายและให้ผู้ใช้เป็นผู้ควบคุมสูงสุด เรายินดีต้อนรับนักวิจัยความปลอดภัยและผู้เชี่ยวชาญด้านความเป็นส่วนตัวมาร่วมพัฒนาให้ Muse เป็นเอเจนต์ที่ปลอดภัยและทรงพลังที่สุดสำหรับทุกคน
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร