
Meta เปิดตัว Muse เอเจนต์ AI ส่วนตัวสุดล้ำ ทำงานแทนคุณบน Cloud VM ที่ปลอดภัยสูงสุด
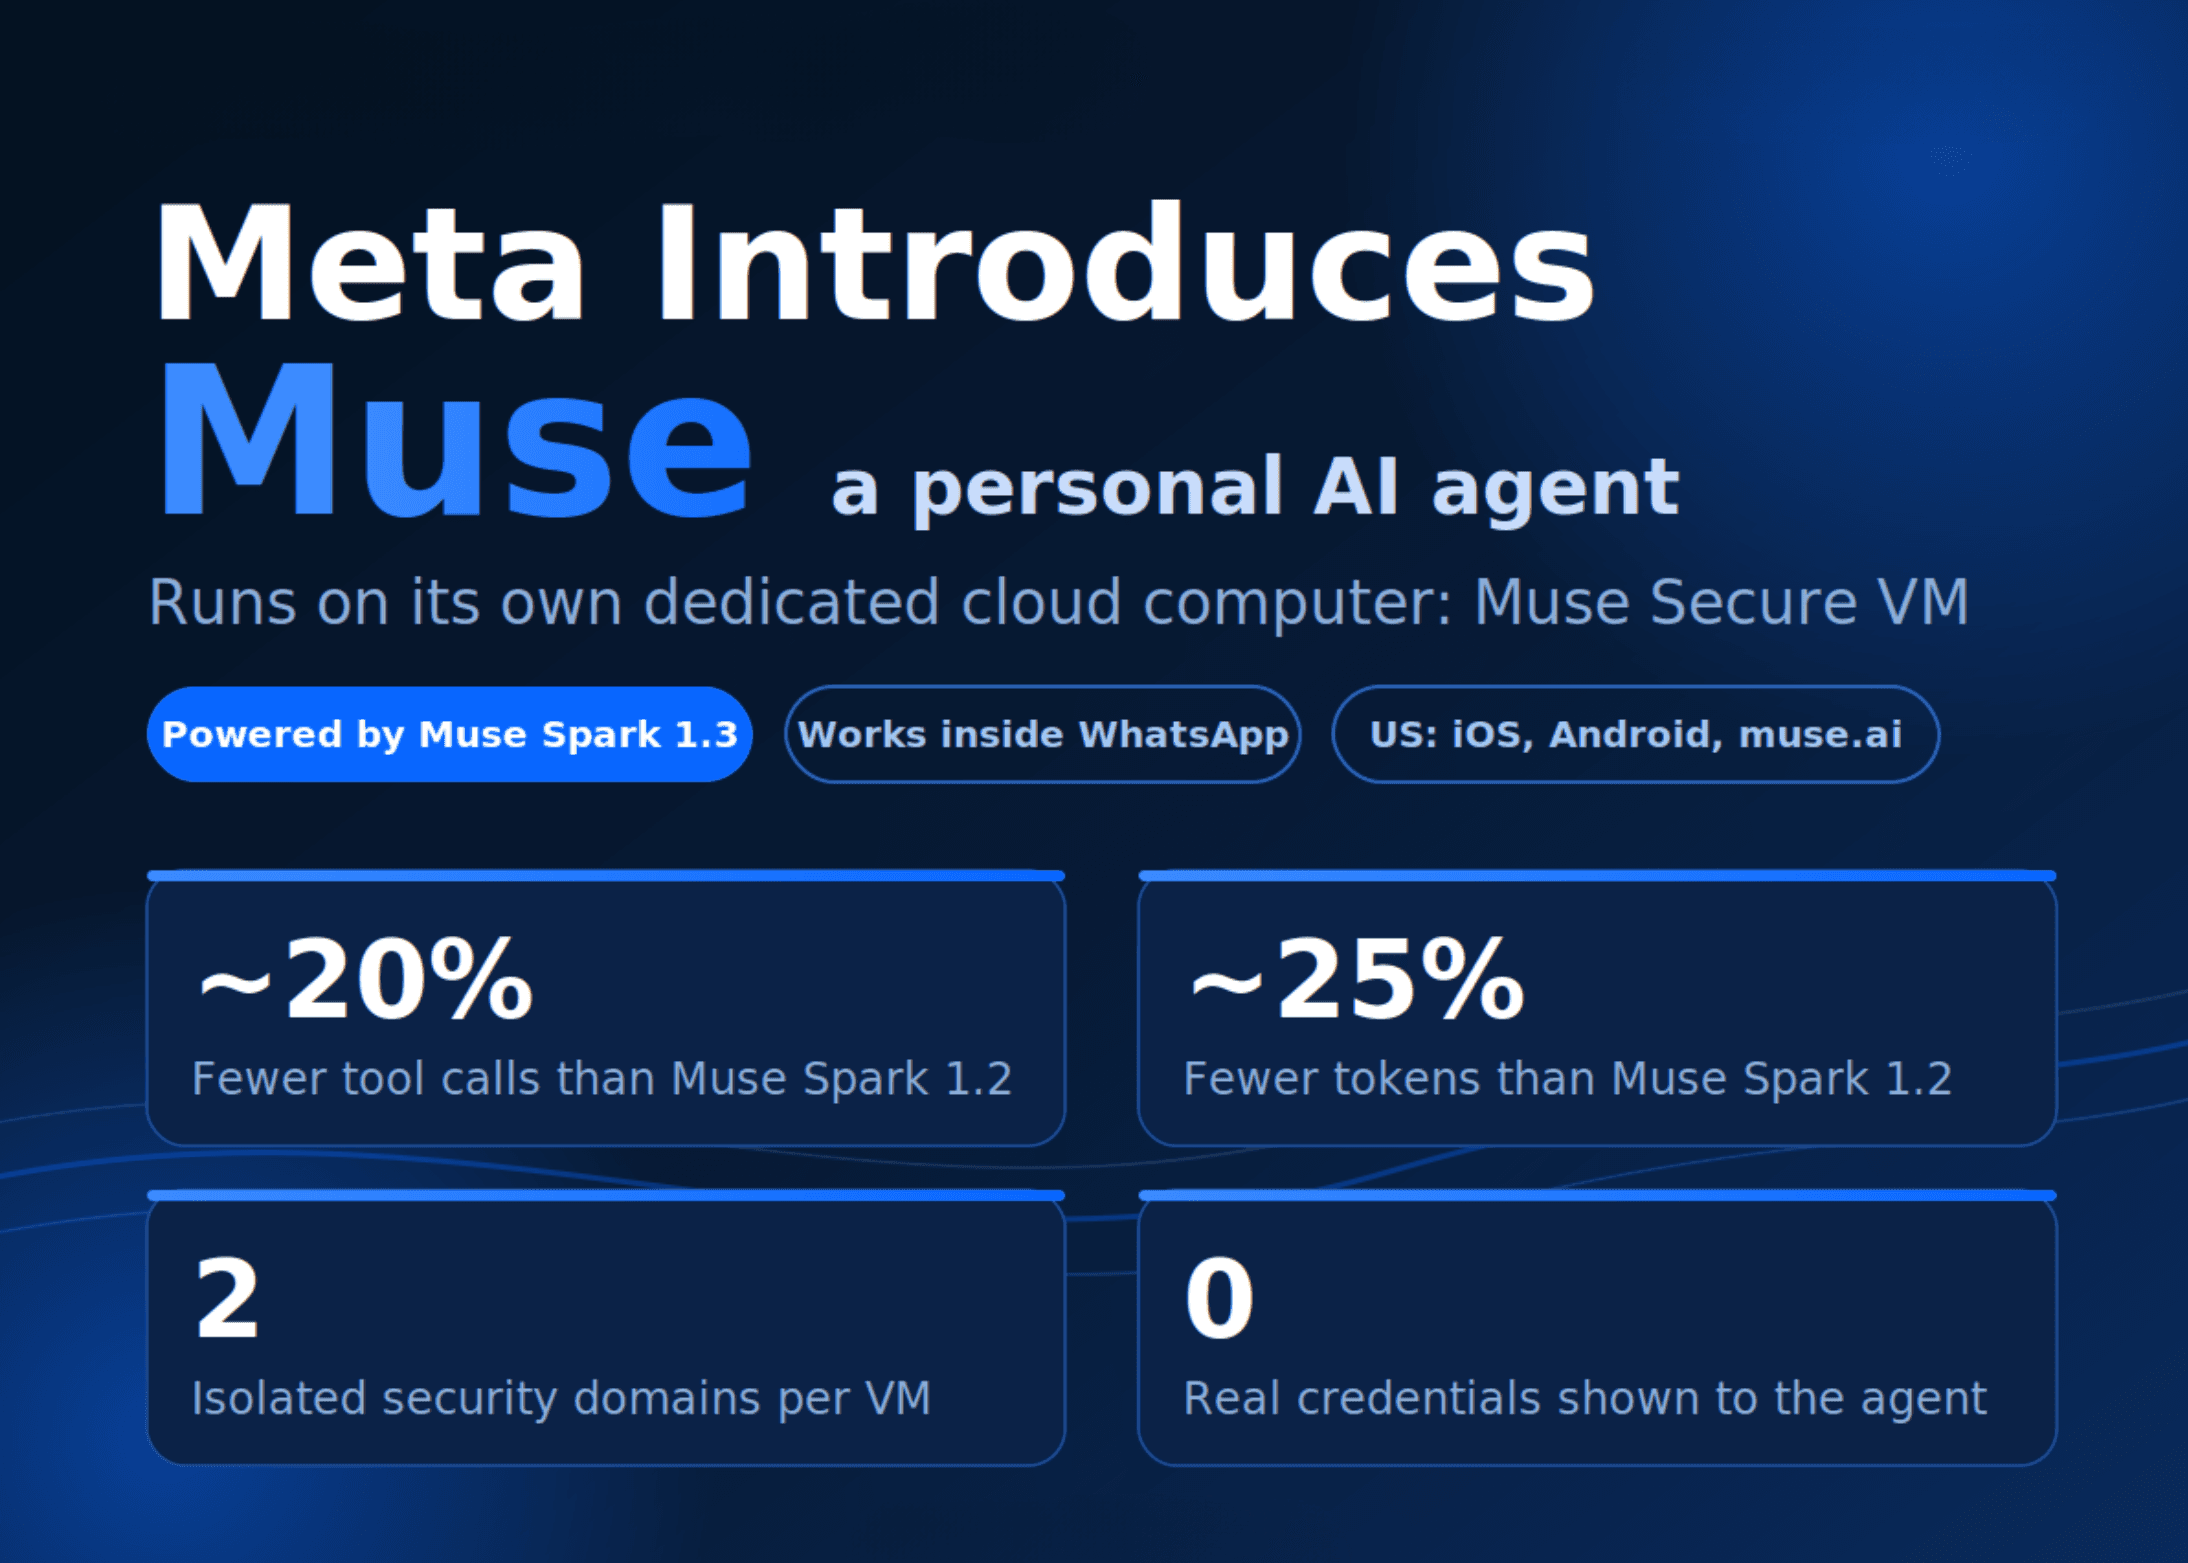
วันนี้ Meta ได้เปิดตัว Muse เอเจนต์ AI ส่วนตัวที่เน้นการลงมือทำกิจกรรมต่างๆ แทนผู้ใช้ มากกว่าแค่การตอบคำถามทั่วไป โดย Muse มีความสามารถหลากหลาย ตั้งแต่การส่งอีเมล จองการเดินทาง เจรจาค่าใช้จ่าย ไปจนถึงการดำเนินการตามเป้าหมายระยะยาวได้ด้วยตัวเอง
ความโดดเด่นของ Muse คือความสามารถในการทำงานต่อเนื่องแม้ผู้ใช้จะปิดแอปพลิเคชันไปแล้ว โดยระบบจะกลับมาแจ้งเตือนเมื่อต้องการการอนุมัติในขั้นตอนสำคัญเท่านั้น ซึ่งการออกแบบสถาปัตยกรรมถือเป็นเรื่องใหญ่สำหรับนักพัฒนา เพราะผู้ใช้แต่ละรายจะได้รับคลาวด์เวอร์ชวลแมชชีนเฉพาะตัวที่เรียกว่า Muse Secure VM เพื่อแยกส่วนการทำงานของเอเจนต์ เบราว์เซอร์ และข้อมูลระบุตัวตนออกจากกันอย่างเด็ดขาด
ปัจจุบัน Muse เริ่มเปิดให้บริการแก่ผู้บริโภคในสหรัฐอเมริกาแล้วทั้งบน iOS, Android และ muse.ai โดยมีทั้งเวอร์ชันฟรีและแผนแบบชำระเงิน แม้นักพัฒนาจะไม่สามารถนำ Muse ไปติดตั้งเอง (self-host) ได้ แต่โมเดลพื้นฐานอย่าง Muse Spark 1.3 ได้เปิดให้ใช้งานแล้วผ่าน Meta Model API และ Muse Code โดย Meta มีแผนที่จะปล่อย open weights ในอนาคต
Muse ทำอะไรได้บ้าง
Muse ถูกออกแบบมาโดยเน้นการสั่งงานผ่านการรับส่งข้อความ ผู้ใช้เพียงแค่อธิบายงานหรือเป้าหมายที่ต้องการ จากนั้นเอเจนต์จะวางแผนและเริ่มดำเนินการเองทันที เช่น การเปิดเบราว์เซอร์เพื่อกรอกแบบฟอร์ม หรือการเจรจาในนามของผู้ใช้ ตัวอย่างความสามารถที่ Meta นำเสนอ ได้แก่ การช่วยขายรถให้ได้ราคาสูงขึ้น การเจรจาขอลดค่าใช้จ่ายประจำเดือน และการปรับตารางฝึกซ้อมกีฬา
นอกจากนี้ Muse ยังสามารถจดจำบริบทข้ามการสนทนาได้ เช่น การเปลี่ยนคลิป Reels สูตรอาหารที่บันทึกไว้ใน Instagram ให้กลายเป็นรายการซื้อของ โดยคำนึงถึงข้อจำกัดด้านอาหารของเพื่อนๆ ที่เคยแจ้งไว้ อย่างไรก็ตาม ในขั้นตอนที่ละเอียดอ่อนอย่างการชำระเงินหรือการส่งอีเมล ระบบจะหยุดรอการอนุมัติจากผู้ใช้เสมอ พร้อมมีประวัติการตรวจสอบ (audit trail) อย่างละเอียดที่แสดงแผนการทำงานและสิ่งที่ทำไปแล้วทั้งหมด
โมเดล: Muse Spark 1.3
ขุมพลังเบื้องหลังคือ Muse Spark 1.3 ผลงานจาก Meta Superintelligence Labs ที่เปิดตัวไปเมื่อสัปดาห์ก่อน โมเดลนี้ถูกปรับแต่งมาเพื่อรองรับงานเอเจนต์ระยะยาว (long horizon agentic work) โดยเฉพาะ ไม่ว่าจะเป็นการเรียกใช้เครื่องมือ CLI แบบ zero shot การจัดการเวิร์กโฟลว์หลายเธรด หรือการแก้ไขข้อผิดพลาดด้วยตัวเองท่ามกลางข้อมูลที่สับสน
จากผลการเปรียบเทียบภายในของวิศวกร Meta พบว่า Muse Spark 1.3 ใช้การเรียกเครื่องมือน้อยลง 20% และประหยัด token ได้ถึง 25% เมื่อเทียบกับรุ่น 1.2 นอกจากนี้ Meta ยังระบุว่าโมเดลนี้มีความสามารถระดับแถวหน้า (state of the art) ในการป้องกันการโจมตีแบบ prompt injection ซึ่งนักพัฒนาสามารถเข้าถึงได้แล้วผ่าน Muse Code และ Meta Model API ที่ dev.meta.ai
Muse Secure VM และ Sentinel
ในเชิงเทคนิค จุดที่น่าสนใจที่สุดคือการออกแบบด้านความปลอดภัย โดยเอเจนต์จะทำงานภายใน systemd-nspawn runtime cell ที่มีการกรอง syscalls และจำกัดสิทธิ์ระดับเคอร์เนลอย่างเข้มงวด โดยมีเอเจนต์ Sentinel แยกต่างหากทำหน้าที่เป็นผู้มีอำนาจตัดสินใจเพียงผู้เดียวในการอนุมัติทุกการเชื่อมต่อเครือข่าย ทั้งในเลเยอร์ 4 และเลเยอร์ 7 เปรียบได้กับ Muse เป็นผู้เสนอแผน แต่ Sentinel เท่านั้นที่เป็นผู้อนุมัติ
ด้านการจัดการข้อมูลระบุตัวตน (Credentials) ระบบใช้การแทนที่ (surrogation) โดยเอเจนต์จะเห็นเพียง token จำลองเท่านั้น และ Sentinel จะเป็นผู้ใส่รหัสลับจริงให้ที่ขอบเขตเครือข่าย วิธีนี้ทำให้การขโมยข้อมูลผ่าน prompt injection แทบเป็นไปไม่ได้เพราะไม่มีข้อมูลจริงอยู่ในมือเอเจนต์ นอกจากนี้ยังมีการใช้ eBPF ระดับเคอร์เนลเพื่อติดตามความปนเปื้อนของข้อมูล (taint tracking) เพื่อคัดกรองการร้องขอที่ปลอดภัยออกจากข้อมูลผู้ใช้
ในส่วนของเบราว์เซอร์ เอเจนต์ย่อยจะมองเห็นเพียง accessibility tree แทนที่จะเป็น raw DOM และถูกสั่งห้ามไม่ให้รัน JavaScript เพื่อความปลอดภัย ขณะที่ตัวเชื่อมต่ออีเมลจะทำการกรองรหัสผ่าน OTP และลิงก์รีเซ็ตรหัสผ่านออกโดยอัตโนมัติ เพื่อป้องกันการเข้าถึงบัญชีโดยไม่ได้รับอนุญาต
คำอธิบายแบบอินเทอร์แอคทีฟ: ขั้นตอนการอนุมัติ การดำเนินการของ Muse
เนื้อหาฝังตัวด้านล่างนี้แสดงขั้นตอนการอนุมัติ 5 ระยะ ในธีมสีน้ำเงินของ Meta ซึ่งรวมถึง 2 สถานการณ์: การซื้อสินค้าปกติ และการสกัดกั้นความพยายามทำ prompt injection
ประเด็นสำคัญ
- Muse เป็นเอเจนต์ส่วนตัวเชิงรุกที่ใช้งานได้ผ่านแอปเฉพาะหรือ WhatsApp โดยตรง
- ระบบแยกการทำงานของเอเจนต์แต่ละรายผ่าน Cloud VM ส่วนตัว พร้อมเบราว์เซอร์จริงในตัว
- Sentinel เอเจนต์เป็นผู้มีอำนาจสิทธิ์ขาดในการส่งข้อมูลออกนอกเครือข่ายและอนุมัติการเชื่อมต่อ
- เอเจนต์ไม่สามารถเข้าถึงข้อมูลระบุตัวตนจริงได้ โดยจะใช้ surrogate tokens แทนที่ขอบเขตเครือข่าย
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร