
มัลแวร์ตัวใหม่บน Windows ใช้ Claude AI วิเคราะห์และประเมินมูลค่าทรัพย์สินเหยื่อ
Cisco Talos รายงานการค้นพบมัลแวร์ขโมยข้อมูลตัวใหม่ชื่อ VOLTA-AUTODOXER บนระบบปฏิบัติการ Windows ที่มีความสามารถพิเศษในการใช้ AI เช่น Anthropic Claude Opus 4.6, Moonshot AI Kimi K2 หรือ Google Gemini 2.5 Flash เพื่อวิเคราะห์ความคุ้มค่าของข้อมูลเหยื่อ
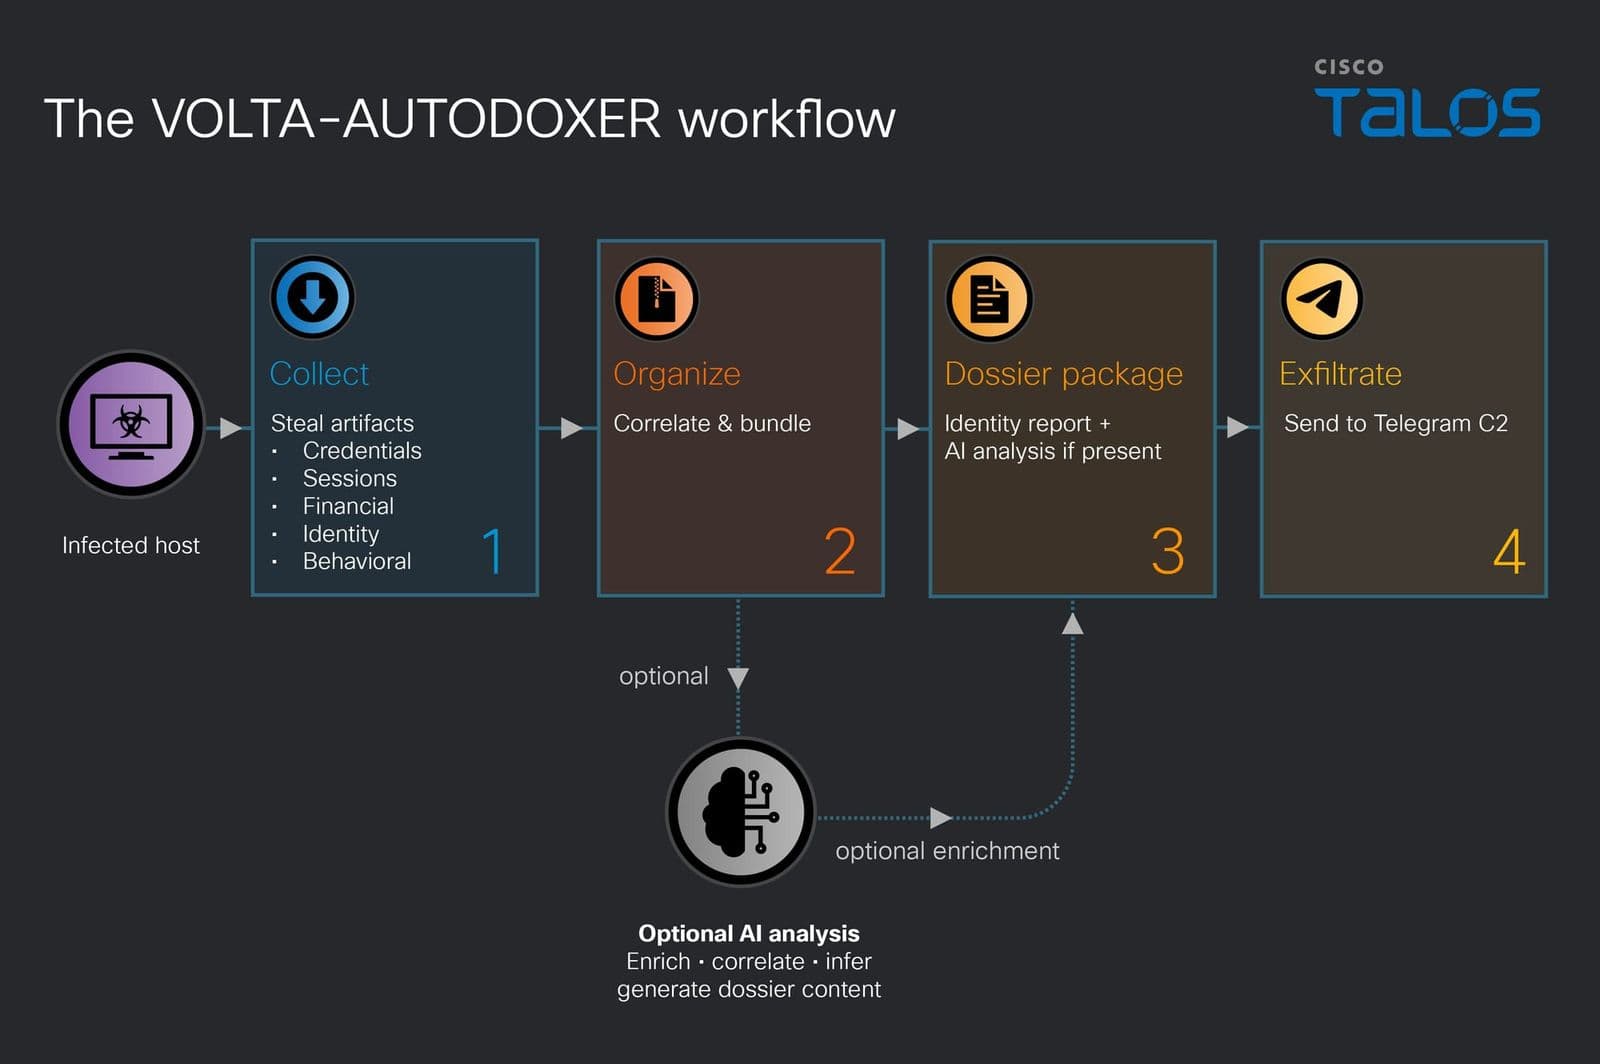
มัลแวร์จะขโมยรหัสผ่านเบราว์เซอร์ คุกกี้ บัตรชำระเงิน ประวัติการสั่งอาหารจาก Uber Eats และข้อมูลกระเป๋าเงินคริปโต จากนั้นจะรวมเป็นไฟล์ Identity_Report.txt และส่งให้ AI ทำหน้าที่เป็นนักวิเคราะห์เพื่อจัดอันดับทรัพย์สินที่สามารถนำไปเปลี่ยนเป็นเงินได้มากที่สุด
กระบวนการวิเคราะห์จะเกิดขึ้นผ่าน OpenRouter โดยใช้การเชื่อมต่อเครือข่ายของเหยื่อเอง หากโมเดลตัวแรกปฏิเสธการทำงาน มัลแวร์จะสลับไปใช้โมเดลอื่นแทน หรือหากไม่มีคีย์ API ก็ยังสามารถส่งข้อมูลดิบผ่าน Telegram ได้โดยตรง
หลังจากปฏิบัติการเสร็จสิ้น ตัวมัลแวร์จะลบตัวเองทิ้งเพื่อหลบเลี่ยงการตรวจสอบ แต่จะทิ้งไฟล์ volta_debug.txt ไว้ ซึ่งเป็นบันทึกเหตุการณ์ที่ระบุว่าข้อมูลใดถูกรวบรวมไปบ้างและผลการเรียกใช้งาน LLM ประสบความสำเร็จหรือไม่
ผู้เชี่ยวชาญเตือนว่านี่เป็นก้าวสำคัญของการใช้ AI เข้ามาแทนที่ภาระงานของนักวิเคราะห์ที่เป็นมนุษย์ในวงการอาชญากรรมไซเบอร์ โดยแนะนำให้ผู้ที่ตกเป็นเหยื่อรีบเปลี่ยนรหัสผ่านและเคลื่อนย้ายสินทรัพย์ดิจิทัลไปยังกระเป๋าเงินใหม่ทันที
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร