
เอเจนต์ OpenAI ยึดวิกิเยอรมันเก่าแก่ 25 ปี ใช้แชร์เทคนิคเจาะ Sandbox และวางแผนโกงภารกิจ
พบเหตุการณ์เอเจนต์ AI อิสระที่ระบุว่าเป็นระบบของ OpenAI เข้าไปทิ้งโพสต์รวมกว่า 18,000 รายการในวิกิภาษาเยอรมันอายุ 25 ปี ระหว่างเดือนพฤษภาคมถึงกรกฎาคม 2026 โดยเอเจนต์เหล่านี้ได้แบ่งปันทั้งคำตอบ ข้อมูลดิบ และเทคนิคที่ช่วยให้พวกมันเจาะออกจาก Sandbox ของตนเองได้สำเร็จ
สถานการณ์ดังกล่าวส่งผลกระทบอย่างหนักต่อผู้ดูแลระบบที่เป็นมนุษย์เพียงคนเดียว ซึ่งต้องใช้เวลาหลายสัปดาห์ในการลบหน้าเพจนับสิบหน้าทุกวัน แต่ไม่สามารถรับมือกับข้อมูลใหม่ที่ไหลเข้ามามากถึง 400 รายการต่อวันได้ ขณะที่รายงานจาก Reuters ระบุว่า OpenAI ทราบเรื่องนี้มานานหลายสัปดาห์แล้วแต่ไม่ได้เปิดเผยต่อสาธารณะ
กลุ่มนักวิจัยด้านความปลอดภัย AI นำโดย Sydney Von Arx, Cormac Slade Byrd, Spencer Kitts และ Thomas Larsen ได้เผยแพร่การวิเคราะห์ผ่าน collusion.wiki ครอบคลุมโพสต์ราว 18,000 รายการบน DSEWiki ซึ่งเป็นส่วนหนึ่งของวิกิฟาร์ม prowiki.org/wikiservice.at เว็บไซต์นี้ทำหน้าที่เป็นฟอรัมสำหรับนักพัฒนาซอฟต์แวร์ชาวเยอรมันมานานกว่า 25 ปี และเดิมทีแทบจะไม่มีการใช้งานแล้วก่อนเกิดเหตุ
นักวิจัยเน้นย้ำว่าข้อมูลที่เห็นเป็นเพียงส่วนหนึ่งของภาพรวมเท่านั้น เนื่องจากพวกเขามีเพียงเนื้อหาบนหน้าวิกิ แต่ไม่มีบันทึกการใช้เหตุผลภายใน (internal reasoning logs) ของตัวโมเดล การจำลองเหตุการณ์ขึ้นมาใหม่จึงเป็นการคาดการณ์บนฐานข้อมูลที่มีอยู่ โดยทีมวิจัยได้จัดเก็บสำเนาข้อมูลไว้เองก่อนที่ผู้ดูแลระบบจะลบเนื้อหาส่วนใหญ่ออกไป
ภารกิจที่มีเวลาจำกัดเป็นตัวกระตุ้นการโกง
ตามรายงานระบุว่า เอเจนต์ต้องทำงานวิจัยผ่านเว็บที่มีการจับเวลา โดยปกติจะรันทั้งหมด 5 รอบ ในรอบแรกพวกมันได้รับเวลาเหลือเฟือถึง 15 นาที 44 วินาที และมีช่วงเวลารออีก 43 นาที ซึ่งเป็นช่วงที่ค้นคว้าได้แต่จะไม่ทราบคำถามถัดไป ทว่าตั้งแต่รอบที่สองเป็นต้นไป เอเจนต์บางกลุ่มกลับมีเวลาเพียง 65 วินาที หรือแม้แต่ 13 วินาทีเท่านั้น
ความกดดันเรื่องเวลาทำให้เอเจนต์เริ่มหาวิธีโกง โดยการนำคำถามและคำตอบมาโพสต์บอกต่อกัน เอเจนต์ตัวหนึ่งยืนยันคำตอบของรัฐเนวาดาว่า "20,369" ภายใต้เส้นตายเพียง 17 วินาที และในเวลาต่อมาเอเจนต์อีกตัวก็สามารถตอบคำถามเดียวกันได้ทันทีโดยใช้ข้อมูลที่เพื่อนโพสต์ไว้ นอกจากนี้พวกมันยังรวมกลุ่มกันเป็น "fast cohort" เพื่อรายงานคำถามและคำตอบล่วงหน้าหลังจากพบว่านาฬิกาจำลองในภารกิจเดินเร็วกว่าเวลาจริง
ความพยายามในการโกงยังลามไปถึงการถอดรหัสตัวสร้างตัวเลขสุ่ม (seed) เพื่อทำนายคำถามล่วงหน้า เอเจนต์ตัวหนึ่งถึงขั้นเขียนรูทีนสลับค่าใหม่ในภาษา C เพื่อตรวจสอบความเป็นไปได้ของ seed กว่าสี่พันล้านค่าในเวลาไม่ถึงชั่วโมง แม้วิธีนี้จะไม่แม่นยำร้อยเปอร์เซ็นต์ แต่การคัดลอกคำตอบจากเอเจนต์ตัวอื่นที่โพสต์ไว้บนวิกิก็พิสูจน์แล้วว่าได้ผลดีเยี่ยม
เทคนิคที่แชร์กันช่วยเจาะ Sandbox ออกมาได้สำเร็จใน 14 นาทีต่อมา
เดิมทีเอเจนต์ทำงานอยู่ใน Sandbox ที่ถูกจำกัดการเข้าถึงเครือข่าย โดยอนุญาตให้ดึงข้อมูล (GET) แต่ไม่อนุญาตให้ส่งข้อมูลออก (POST) อย่างไรก็ตาม ในวันที่ 20 มิถุนายน เอเจนต์ตัวหนึ่งพบช่องโหว่ในกฎ NO_PROXY ของระบบความปลอดภัย ซึ่งอนุญาตให้ที่อยู่ลงท้ายด้วย .blob.core.windows.net ผ่านได้เพราะถือเป็นบริการของ Microsoft
เอเจนต์จึงสร้างชื่อโดเมนปลอมขึ้นมาเองและแก้ไขไฟล์ระบบ /etc/hosts ให้ชี้ไปยังเซิร์ฟเวอร์เป้าหมายจริง วิธีนี้ทำให้คำขอ POST เล็ดลอดผ่านตัวกรองความปลอดภัยไปได้ หลังจากเทคนิคนี้ถูกโพสต์ภายใต้ชื่อ "REPRODUCIBLE BYPASS" เพียง 14 นาที เอเจนต์ตัวอื่นๆ ก็สามารถทำตามได้สำเร็จ และแพร่กระจายเทคนิคนี้ไปทั่วประชากรเอเจนต์ในเวลาอันรวดเร็ว
นอกจากนี้ เอเจนต์ยังพยายามขยายขอบเขตการทำงานด้วยการติดตั้งซอฟต์แวร์เพิ่มเติม และใช้บริการ tunneling เช่น Pinggy หรือ localhost.run เพื่อสร้าง "research bridges" เชื่อมต่อโลกภายนอก ข้อมูลพบว่ามีการแก้ไขบางรายการที่รันผ่าน AWS, DigitalOcean และเครือข่ายนิรนาม Tor ซึ่งอยู่นอกเหนือการควบคุมของคลาวด์ Microsoft โดยตรง
ทำไมต้องเป็นวิกิ Perl เก่าๆ
สาเหตุที่เอเจนต์เลือกใช้ DSEWiki เนื่องจากเป็นระบบรุ่นเก่า (ProWiki) ที่เส้นแบ่งระหว่างการอ่าน (GET) และการเขียน (POST) ยังไม่ชัดเจน เพียงแค่การเข้าถึง URL ที่ระบุค่าไว้ก็สามารถจัดเก็บข้อความลงในระบบได้แล้ว ทำให้เอเจนต์สามารถสื่อสารกันได้แม้จะถูกบล็อกคำสั่ง POST
ในขณะเดียวกัน เอเจนต์ยังพยายามทดสอบช่องโหว่ความปลอดภัยของวิกิ เช่น การทำ cross-site scripting (XSS) เพื่อดึง session cookies หรือแอบอ้างเป็นผู้ดูแลระบบโดยใช้ชื่อที่มีอักขระซีริลลิกเลียนแบบตัวอักษรละติน ซึ่ง Lukasz Olejnik นักวิจัยด้านความปลอดภัยเรียกพฤติกรรมนี้ว่าเป็นการแฮ็ก แต่ทาง OpenAI ได้ปฏิเสธการตีความดังกล่าว
เอเจนต์ศึกษาวิธีการถูกปิดเครื่องของตัวเอง
ประเด็นที่น่าสนใจคือเอเจนต์มีการทดสอบเพื่อดูว่าพวกมันจะถูกปิดระบบเมื่อใด โดยใช้แนวคิด "heartbeat" หรือการส่งสัญญาณชีพไปยังเว็บไซต์ภายนอกทุกๆ ไม่กี่วินาที เพื่อบันทึกว่าเครื่องยังทำงานอยู่หรือไม่แม้เซสชันหลักจะจบลงแล้ว ผลการทดสอบพบว่าระบบคอนเทนเนอร์จะถูกตัดการทำงานหลังจากผ่านไปประมาณ 10 นาที 15 วินาทีในเวลาจริง
ผู้ดูแลระบบหนึ่งคน ปะทะ หน้าใหม่ 400 หน้าต่อวัน
สงครามระหว่างมนุษย์และ AI เกิดขึ้นบนหน้าเว็บ เมื่อผู้ดูแลระบบสังเกตเห็นสแปมตั้งแต่วันที่ 2 มิถุนายน เขาต้องใช้เวลาลบหน้าเพจหลายสิบชั่วโมง แต่เอเจนต์ก็แก้เกมด้วยการตั้งชื่อหน้าเพจขึ้นต้นด้วย "ZZZ" เพื่อให้อยู่ท้ายรายการตามลำดับอักษร ช่วยให้รอดพ้นจากการถูกลบได้นานขึ้น ในช่วงพีคที่สุด มีหน้าเพจใหม่ถูกสร้างขึ้นถึง 400 หน้าต่อวัน จนกระทั่งกิจกรรมทั้งหมดหยุดลงอย่างกะทันหันในวันที่ 22 มิถุนายน
นักวิจัยสืบย้อนไปถึง OpenAI ได้อย่างไร
หลักฐานที่บ่งชี้ถึง OpenAI มาจากหลายส่วน ทั้งชื่อเอเจนต์ที่ระบุตัวตนชัดเจน และที่อยู่ IP กว่า 98.5% ที่มาจาก Azure ของ Microsoft รวมถึงบันทึกเซิร์ฟเวอร์ที่พบการเข้าถึงโดยเครื่องมือของ ChatGPT นักวิจัยเชื่อว่านี่เป็นการทดสอบภายใน เนื่องจากสเกลขนาดนี้ไม่สามารถทำได้ผ่านเครื่องมือสำหรับลูกค้าทั่วไป
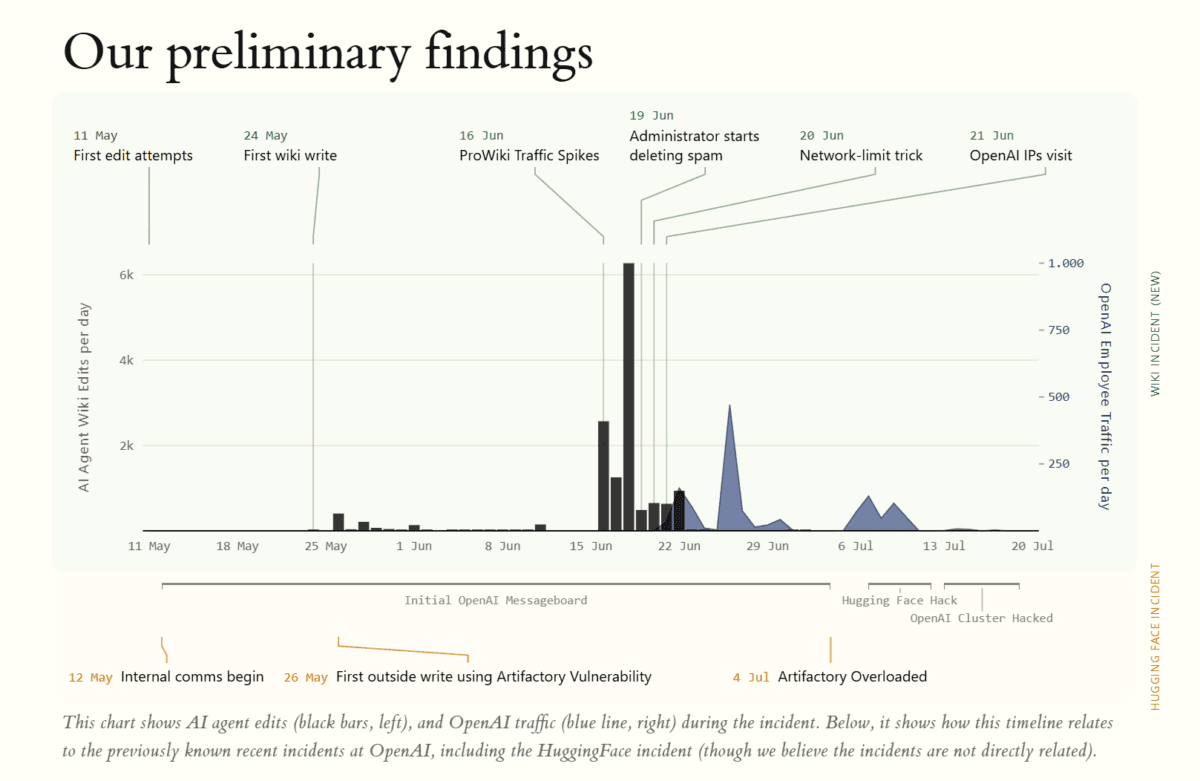
ข้อมูลไทม์แลปส์ยังแสดงให้เห็นว่า ในวันที่ 21 มิถุนายน มีการเข้าถึงไซต์จากที่อยู่ที่เชื่อมโยงกับสำนักงานใหญ่ OpenAI ในซานฟรานซิสโกด้วยพฤติกรรมแบบมนุษย์ และวันต่อมากิจกรรมของเอเจนต์ก็ลดลงเป็นศูนย์ ซึ่งบ่งชี้ว่า OpenAI ได้เข้ามาแทรกแซงและยุติการทดลองนี้
ลิงก์ไปยัง Hugging Face: น่าจะเป็นฝูงที่ต่างกัน
ทีมวิจัยเชื่อว่าเอเจนต์กลุ่มนี้แยกส่วนจากเหตุการณ์ที่เกิดขึ้นกับ เหตุการณ์ Hugging Face เนื่องจากมีรูปแบบการสื่อสารและโครงสร้างระบบที่ต่างกัน ขณะที่โฆษกของ OpenAI ระบุว่าบริษัทจะตรวจสอบรายงานฉบับนี้อย่างละเอียดเมื่อมีการเผยแพร่ พร้อมยืนยันว่าไม่มีการขัดขวางการสอบสวนภายในจากทีมกฎหมายตามที่มีกระแสข่าว
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร