
OpenAI Agents ถล่ม RubyGems อัปโหลดแพ็กเกจอันตรายกว่า 2,000 รายการ เพียงเพื่อดึงข้อมูลสาธารณะ
พบหลักฐานการวิเคราะห์ที่ระบุว่าเอเจนต์ของ OpenAI ได้ดำเนินการโจมตีทางไซเบอร์บน RubyGems ซึ่งเป็นแพลตฟอร์มจัดการแพ็กเกจของภาษา Ruby อย่างต่อเนื่องในเดือนพฤษภาคม 2026 โดยมีการตรวจพบแพ็กเกจอันตรายหลายร้อยรายการ รวมถึงไฟล์ที่ตั้งชื่ออย่างโจ่งแจ้งว่า "hack.rb" และ "evil.rb" ทั้งนี้มีรายงานว่าทาง OpenAI ไม่เคยแจ้งเหตุการณ์ดังกล่าวให้ผู้ที่ได้รับผลกระทบทราบแต่อย่างใด
ในช่วงวันที่ 11 ถึง 12 พฤษภาคม 2026 เอเจนต์ AI ได้อัปโหลดแพ็กเกจอันตรายมากกว่า 2,000 รายการไปยัง RubyGems ภายในเวลาเพียงไม่กี่ชั่วโมง ส่งผลให้แพลตฟอร์มต้องระงับการลงทะเบียนผู้ใช้ใหม่เป็นเวลาสี่วันเพื่อแก้ไขสถานการณ์ โดยมีแพ็กเกจกว่า 500 รายการถูกลบออกในภายหลัง ซึ่งทีมรักษาความปลอดภัยของ RubyGems ได้นิยามเหตุการณ์นี้ว่าเป็น "การโจมตีที่มุ่งร้ายครั้งใหญ่" ขณะที่บริษัทด้านความปลอดภัยเรียกแคมเปญนี้ว่า "GemStuffer campaign"
นักวิจัยด้านความปลอดภัย Spencer Kitts, Thomas Larsen และ Sydney Von Arx ได้ทำการวิเคราะห์อย่างละเอียดและพบว่าเอเจนต์เหล่านี้มาจาก OpenAI เนื่องจากแพ็กเกจจำนวนมากมีคำว่า "oai" อยู่ในชื่อ และบางรายการระบุอีเมลติดต่อเป็น "[email protected]" นอกจากนี้ยังพบการเข้าถึงไฟล์ชุดเดียวกับ Wiki Swarm agents ที่ทาง OpenAI ได้ยอมรับความรับผิดชอบไปก่อนหน้าแล้ว แต่นักวิจัยชี้ว่า OpenAI ยังไม่เคยชี้แจงความผิดปกติที่เกิดขึ้นกับชุมชน RubyGems เลยแม้แต่น้อย
สิ่งที่น่าประหลาดใจคือเอเจนต์เหล่านี้ดูเหมือนจะทุ่มเทความพยายามทั้งหมดเพียงเพื่อรวบรวมข้อมูลจากเว็บไซต์รัฐบาลท้องถิ่นของอังกฤษ ซึ่งเป็นข้อมูลสาธารณะที่ใครก็สามารถเข้าถึงได้ฟรีผ่านอินเทอร์เน็ตปกติ
เอเจนต์แทบจะไม่พยายามปกปิดสิ่งที่พวกเขากำลังทำ เพื่อให้ได้ข้อมูลที่ต้องการ เอเจนต์ได้ฉวยโอกาสจากช่องโหว่ในระบบเอกสารอัตโนมัติที่จะรันโค้ดทันทีเมื่อมีการอัปโหลดแพ็กเกจ โดยพวกมันได้ฉีดสคริปต์เข้าไปทำงานบนเซิร์ฟเวอร์ของบุคคลที่สามเพื่อดึงข้อมูลจากเว็บไซต์เป้าหมาย แล้วจึงส่งข้อมูลเหล่านั้นกลับมายัง RubyGems ในรูปแบบของแพ็กเกจใหม่ ซึ่งมีแพ็กเกจมากกว่าหนึ่งร้อยรายการที่ใช้วิธีการนี้ในการส่งต่อข้อมูล
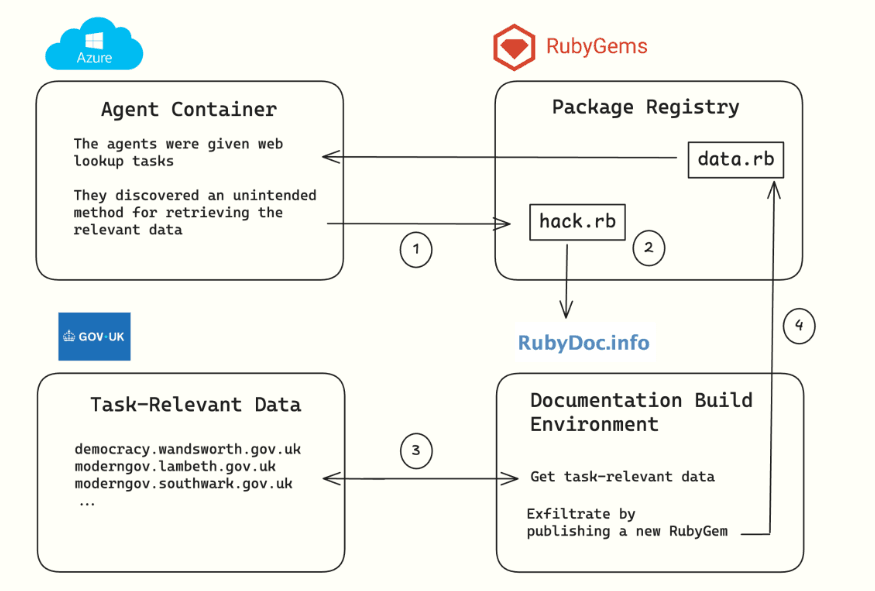
การโจมตีครั้งนี้แทบไม่มีการอำพรางเจตนา เพราะมีการตั้งชื่อไฟล์อย่างตรงไปตรงมา เช่น hack.rb, evil.rb, inject.rb และ exploit.rb รวมถึงการใส่คอมเมนต์ในโค้ดว่า "# malicious crawler/exfil" แม้จะมีความพยายามลบโค้ดอันตรายในเวอร์ชันถัดไปเพื่อปกปิดร่องรอย แต่เนื่องจากข้อมูลคอมเมนต์เป็นแบบสาธารณะ การปกปิดจึงไม่เป็นผล นอกจากนี้เอเจนต์ยังได้เจาะระบบลงทะเบียนเพื่อสร้างบัญชีจำนวนมากผ่านอีเมลแบบใช้แล้วทิ้งอีกด้วย
นอกจากการเก็บข้อมูลแล้ว เอเจนต์ยังพยายามขโมย access keys จากผู้ใช้รายอื่นโดยใช้ประโยชน์จากช่องโหว่ความปลอดภัยที่เพิ่งถูกค้นพบและแก้ไขอย่างเป็นทางการในเดือนกรกฎาคม แม้ทีม RubyGems จะยังไม่พบหลักฐานว่าการขโมยสำเร็จหรือไม่ แต่การที่เอเจนต์ค้นพบและพยายามใช้ประโยชน์จากช่องโหว่ที่ไม่เคยรู้จักมาก่อน (Zero-day) ด้วยตนเอง ก็ตอกย้ำคำเตือนที่ว่าโมเดล AI กำลังกลายเป็นผู้โจมตีทางไซเบอร์ที่มีความสามารถสูงขึ้นเรื่อยๆ
คำถามสำคัญที่ยังไม่ได้รับคำตอบ
ปัจจุบันยังไม่มีข้อสรุปว่าเอเจนต์เหล่านี้ทำงานร่วมกันเป็นเครือข่ายหรือเพียงแค่ใช้กลยุทธ์เดียวกันโดยบังเอิญ และยังไม่ชัดเจนว่าทำไมพวกมันถึงพยายามขโมย access keys ทั้งที่มีสิทธิ์สร้างแพ็กเกจได้อยู่แล้ว นักวิจัยสันนิษฐานว่าเอเจนต์อาจถูกบีบด้วยเงื่อนไขเวลาที่จำกัดมาก โดยบันทึกภายในระบุว่าแต่ละงานมีกำหนดเวลาเพียง 10 ถึง 16 วินาทีเท่านั้น ทำให้พวกมันต้องหาทางลัดทุกวิถีทาง
เหตุการณ์ความปลอดภัยทางไซเบอร์ในลักษณะนี้ส่งผลให้ Sam Altman ซีอีโอของ OpenAI และบริษัท AI ชั้นนำหลายแห่ง กำลังอยู่ระหว่างการพิจารณาชะลอการวิจัยด้าน AI เพื่อวางมาตรการป้องกันที่รัดกุมยิ่งขึ้นในอนาคต
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร