
ผู้นำเทคโนโลยีผนึกกำลังเสนอแนวทาง SAFE ยกระดับความโปร่งใสและความปลอดภัยไซเบอร์ในยุค Agentic AI
สมาชิกของ Open Secure AI Alliance ซึ่งปัจจุบันประกอบด้วยองค์กรชั้นนำกว่า 120 แห่ง กำลังร่วมกันพัฒนาแนวทางใหม่เพื่อเสริมสร้างความปลอดภัยทางไซเบอร์สำหรับ Agentic AI โดยความเคลื่อนไหวนี้เกิดขึ้นท่ามกลางการประชุม Black Hat ประจำปีที่จัดขึ้นในลาสเวกัสวันนี้
The Linux Foundation ได้เปิดตัว Request for Comments เกี่ยวกับ Shared AI Findings Exchange (SAFE) ซึ่งเป็นชุดแนวทางที่ออกแบบมาเพื่อเปลี่ยนการตอบสนองต่อเหตุการณ์ด้านความปลอดภัยของ AI Agent จากการแก้ปัญหาเฉพาะจุด ให้เป็นการป้องกันร่วมกันที่ครอบคลุมทั้งระบบนิเวศ
แนวทาง SAFE ถูกร่างขึ้นโดยคณะทำงานของ Open Secure AI Alliance ซึ่งมีสมาชิกหลักอย่าง NVIDIA, Cisco, CrowdStrike, Hugging Face และ Red Hat ที่ร่วมมือกับ Linux Foundation ในการจัดทำข้อเสนอเบื้องต้นนี้
ชุดแนวทาง SAFE ครอบคลุมถึงข้อเสนอในการรวบรวมและวิเคราะห์เหตุการณ์ด้านความปลอดภัย รวมถึงเหตุการณ์ที่เกือบจะเกิดขึ้น (Near-miss events) อย่างเป็นความลับ พร้อมทั้งการแจ้งเตือนผู้ได้รับผลกระทบ ระบุจุดบกพร่องของการควบคุมที่เกิดขึ้นซ้ำ และเผยแพร่คำแนะนำการดำเนินงานตามหลักฐานเชิงประจักษ์เพื่อลดความเสี่ยงเชิงระบบ เนื่องจากความปลอดภัยทางไซเบอร์คือการแข่งขันที่ไม่มีเส้นชัย ทุกความก้าวหน้าทางเทคโนโลยีจึงมาพร้อมกับช่องโหว่ใหม่ๆ ผู้ป้องกันจึงจำเป็นต้องเคลื่อนไหวด้วยความเร็วระดับ Agent เพื่อปกป้องโครงสร้างพื้นฐานและทรัพย์สินทางปัญญา โดยวิธีที่มีประสิทธิภาพที่สุดคือการแบ่งปันข้อมูลภัยคุกคามอย่างเปิดเผยในระบบนิเวศที่เชื่อถือได้ ซึ่งจะช่วยทวีคูณพลังในการป้องกันร่วมกัน
Open Secure AI Alliance ส่งมอบเครื่องมือเพิ่มเติมสำหรับความปลอดภัยทางไซเบอร์ของ AI
เฟรมเวิร์ก SAFE ถือเป็นส่วนเสริมจากการพัฒนาเทคโนโลยีที่สมาชิกกลุ่มกำลังดำเนินการอยู่ ภายใต้ความมุ่งมั่นในการสร้างและแบ่งปันเครื่องมือแบบเปิดที่ตรวจสอบได้ในทุกระดับของโครงสร้างความปลอดภัย AI (AI security stack)
ทั้งนี้ AI Agent ไม่ได้เป็นเพียงโมเดลเดี่ยวๆ แต่เป็นระบบที่ประกอบด้วยการควบคุมอัตลักษณ์ (identity controls), harnesses, guardrails, logs และการประเมินผล ซึ่งการรักษาความปลอดภัยที่มีประสิทธิภาพนั้นต้องการมากกว่าแค่การสแกนหาช่องโหว่ทั่วไป
ความปลอดภัยที่แข็งแกร่งที่สุดมักเกิดจากการป้องกันหลายระดับชั้น และความร่วมมือของชุมชนในการแบ่งปันความรู้ โดยปัญหาที่ซับซ้อนจะถูกแก้ไขได้เมื่อผู้ป้องกันเรียนรู้จากกันและกันอย่างรวดเร็วและโปร่งใส
ซอฟต์แวร์และโมเดลความปลอดภัยทางไซเบอร์ของ NVIDIA แบบ Full Stack
การสนับสนุนจาก NVIDIA ครอบคลุมโครงสร้าง Stack ทั้งหมด เริ่มต้นด้วย NVIDIA Labs Object-Oriented Agent (NOOA) ซึ่งเป็นงานวิจัยบน GitHub ที่ช่วยให้การทดสอบและควบคุมพฤติกรรม Agent ทำได้ง่ายขึ้น
ขณะที่รันไทม์ NVIDIA OpenShell จะทำหน้าที่จำกัดขอบเขตการทำงานของ Agent โดยบังคับใช้การควบคุมความเป็นส่วนตัวและความปลอดภัย เพื่อป้องกันไม่ให้ Agent เข้าถึงข้อมูลที่ไม่ได้รับอนุญาต
นอกจากนี้ ตระกูลโมเดลแบบเปิดของ NVIDIA ได้แก่ NVIDIA Nemotron สำหรับ Agentic AI, NVIDIA Cosmos สำหรับ Physical AI, NVIDIA Isaac GR00T สำหรับหุ่นยนต์, NVIDIA BioNeMo สำหรับการแพทย์ และ NVIDIA Alpamayo สำหรับยานยนต์ไร้คนขับ ต่างมาพร้อมกับ Open Weights และชุดข้อมูลที่พร้อมใช้งาน
ทักษะของ agent ที่ผ่านการรับรอง แบบโอเพนซอร์สของ NVIDIA ยังช่วยเพิ่มความมั่นใจในชั้นความสามารถ (capability layer) โดยแต่ละทักษะจะมาพร้อมชุดคำสั่งที่ตรวจสอบความเสี่ยง เช่น Prompt Injection และมีการลงลายมือชื่อดิจิทัลไว้อย่างชัดเจน
ในส่วนของนโยบายความปลอดภัย เครื่องมืออย่าง NeMo Guardrails, NeMo Anonymizer และ NeMo Safe Synthesizer จะเข้ามาช่วยปกป้องข้อมูลละเอียดอ่อน ขณะที่ Garak ซึ่งเป็นตัวสแกนช่องโหว่ LLM แบบโอเพนซอร์ส จะช่วยตรวจสอบการรั่วไหลของข้อมูลและการ Jailbreak ก่อนนำไปใช้งานจริง
สมาชิกพันธมิตรขยายเครื่องมือสำหรับการพัฒนาระบบนิเวศแบบเปิด
สมาชิกรายอื่นๆ ในพันธมิตรยังได้ร่วมพัฒนาเครื่องมือสำหรับ Defensive Stack อย่างครบวงจร ครอบคลุมตั้งแต่การระบุตัวตน การอนุญาต ไปจนถึงความยืดหยุ่นของระบบ เพื่อสร้างมาตรฐานความปลอดภัยที่ยั่งยืน
ต่อไปนี้คือข้อมูลสรุปของการสนับสนุนล่าสุดในชั้นต่างๆ ของ Stack ซึ่งจะมีการอัปเดตเพิ่มเติมอย่างต่อเนื่องในอนาคต
อัตลักษณ์และการอนุญาต — ใครมีสิทธิ์ดำเนินการ
พื้นฐานสำคัญของการรักษาความปลอดภัยคือการระบุตัวตนที่ชัดเจน โดย Okta กำลังพัฒนาแนวทางอ้างอิงสำหรับอัตลักษณ์ของ Agent ผ่านโปรโตคอล Cross App Access (XAA) เพื่อให้ AI Agent เชื่อมต่อกับแอปพลิเคชันองค์กรได้อย่างปลอดภัยในสภาพแวดล้อมแซนด์บอกซ์
Palo Alto Networks ได้ร่วมสนับสนุนเครื่องมือโอเพนซอร์สจาก Idira เช่น Agent Guard และ Agent Watch เพื่อช่วยให้นักพัฒนานำแนวทางปฏิบัติที่ดีที่สุดด้านความปลอดภัยมาใช้ โดยเฉพาะการจัดการความลับในเวิร์กโฟลว์
ด้าน Red Hat ได้เปิดตัวโครงการโอเพนซอร์สใหม่ชื่อ asago เพื่อเปลี่ยนข้อกำหนดการกำกับดูแลตามมาตรฐานสากล เช่น NIST หรือ EU AI Act ให้เป็นข้อกำหนดการทำงานของ Agent ในขณะรันไทม์ พร้อมบันทึกการตรวจสอบที่โปร่งใส
Harnesses และเครื่องมือ — การจัดการงานด้านความปลอดภัย
AI Agent จำเป็นต้องมีโครงสร้างรองรับที่แข็งแกร่ง หากเปรียบโมเดลเป็นสมอง ตัว Harness ก็คือร่างกายที่ลงมือทำงานและควบคุมขอบเขตการตัดสินใจ สมาชิกพันธมิตรจึงร่วมมือกันส่งมอบเครื่องมือในชั้นความปลอดภัยใหม่นี้
Amazon ซึ่งเพิ่งเข้าร่วมเป็นสมาชิกใหม่ ได้ร่วมสนับสนุน Strands Agents ชุดเครื่องมือโอเพนซอร์สที่ช่วยให้นักพัฒนามองเห็นพฤติกรรม Agent ได้อย่างเต็มรูปแบบ และ Cedar ภาษาสำหรับการอนุญาตที่ช่วยควบคุมการเข้าถึงทรัพยากรขององค์กรได้อย่างแม่นยำ
ขณะที่ Capital One ได้เปิดซอร์ส VulnHunter เพื่อตรวจสอบความปลอดภัยของโค้ด และ Cloudflare นำเสนอ Vulnerability Discovery Harness เพื่อยกระดับความปลอดภัยในระดับระบบ
Microsoft AI Red Team ได้เปิดซอร์สเครื่องมือสำคัญหลายอย่าง เช่น PyRIT สำหรับการทำ Red Teaming อัตโนมัติ, RAMPART สำหรับการทดสอบซอฟต์แวร์เมื่อมีการเปลี่ยนแปลง และ Clarity ที่ช่วยระบุความล้มเหลวตั้งแต่ก่อนเริ่มเขียนโค้ด รวมถึง Assert ที่แปลงข้อกำหนดภาษาธรรมชาติเป็นการประเมินความปลอดภัยที่รันได้จริง
Wiz ได้ส่งมอบ Atlas เครื่องมือวิจัยช่องโหว่อัตโนมัติ ขณะที่ Visa สนับสนุน Visa Vulnerability Agentic Harness เพื่อช่วยทีมรักษาความปลอดภัยระบุและแก้ไขปัญหาได้อย่างรวดเร็ว
โมเดล — ความฉลาดที่สร้างขึ้นเพื่อความปลอดภัยและการป้องกันของ AI
การป้องกันที่มีประสิทธิภาพไม่จำเป็นต้องพึ่งพาโมเดลอเนกประสงค์เสมอไป โมเดลความปลอดภัยเฉพาะทางที่ฝึกฝนมาเพื่อเข้าใจโค้ดและภัยคุกคามสามารถทำงานร่วมกับโมเดลอื่นๆ เพื่อเพิ่มประสิทธิภาพในการเฝ้าระวังได้ดียิ่งขึ้น
Cisco เปิดตัว DefenseClaw ซึ่งเป็นชั้นการกำกับดูแลที่ทำงานร่วมกับ NVIDIA OpenShell พร้อมโมเดลภาษาขนาดเล็กอย่าง Antares สำหรับหาจุดบกพร่องในโค้ด และ Project CodeGuard เพื่อสร้างมาตรฐานความปลอดภัยในเวิร์กโฟลว์การเขียนโค้ด
CrowdStrike ได้ปรับแต่งโมเดล NVIDIA Nemotron Nano จนบรรลุความแม่นยำ 96% ในการสร้างคำค้นหาเพื่อตรวจสอบเหตุการณ์ใน Falcon LogScale งานวิจัยของพวกเขายังยืนยันว่าโมเดลขนาดเล็กที่มีการใช้เหตุผลเฉพาะทางสามารถคัดแยกภัยคุกคามในศูนย์ SOC ได้ดีกว่าโมเดลขนาดใหญ่
ในการรับมือกับภัยคุกคามที่พัฒนาอยู่เสมอ Akamai ได้แบ่งปันข้อมูลจาก State of the Internet reports เพื่อให้ผู้ป้องกันเข้าใจกลไกของช่องโหว่ใหม่ๆ ส่วน Cognition ได้เผยแพร่ การประเมินความน่าเชื่อถือ เพื่อวัดความเสี่ยงด้านความปลอดภัยของโมเดลโอเพนซอร์ส
นอกจากนี้ Perplexity ได้เปิดตัว Numbat ชุดความปลอดภัยที่ช่วยตรวจสอบกิจกรรมของ Agent บนระบบปฏิบัติการต่างๆ และ Uber ได้เปิดซอร์ส ADR (Agentic AI Detection and Response) ระบบวิเคราะห์กิจกรรม Agent ที่รองรับการตรวจสอบได้มากกว่า 200,000 เซสชันต่อวัน
ความพร้อมใช้งานและความยืดหยุ่น — การกู้คืนอย่างรวดเร็วในเวลาที่สำคัญ
ระบบ Agent ต้องรักษาความเชื่อถือได้แม้ในช่วงที่เกิดการขัดจังหวะ LangChain จึงได้เพิ่มความสามารถด้านความยืดหยุ่นให้กับเฟรมเวิร์ก เช่น LangGraph เพื่อให้ Agent สามารถลองทำงานใหม่หรือสลับไปใช้โมเดลสำรองได้อัตโนมัติเมื่อเกิดความล้มเหลว
ขณะที่ Veeam ช่วยให้องค์กรสามารถกู้คืนเวิร์กโหลด AI และฐานข้อมูลเวกเตอร์ผ่านเทคโนโลยี Kanister ซึ่งเป็นเฟรมเวิร์กปกป้องข้อมูลบน Kubernetes เพื่อให้มั่นใจว่าระบบจะกลับสู่สถานะที่ปลอดภัยได้อย่างรวดเร็ว
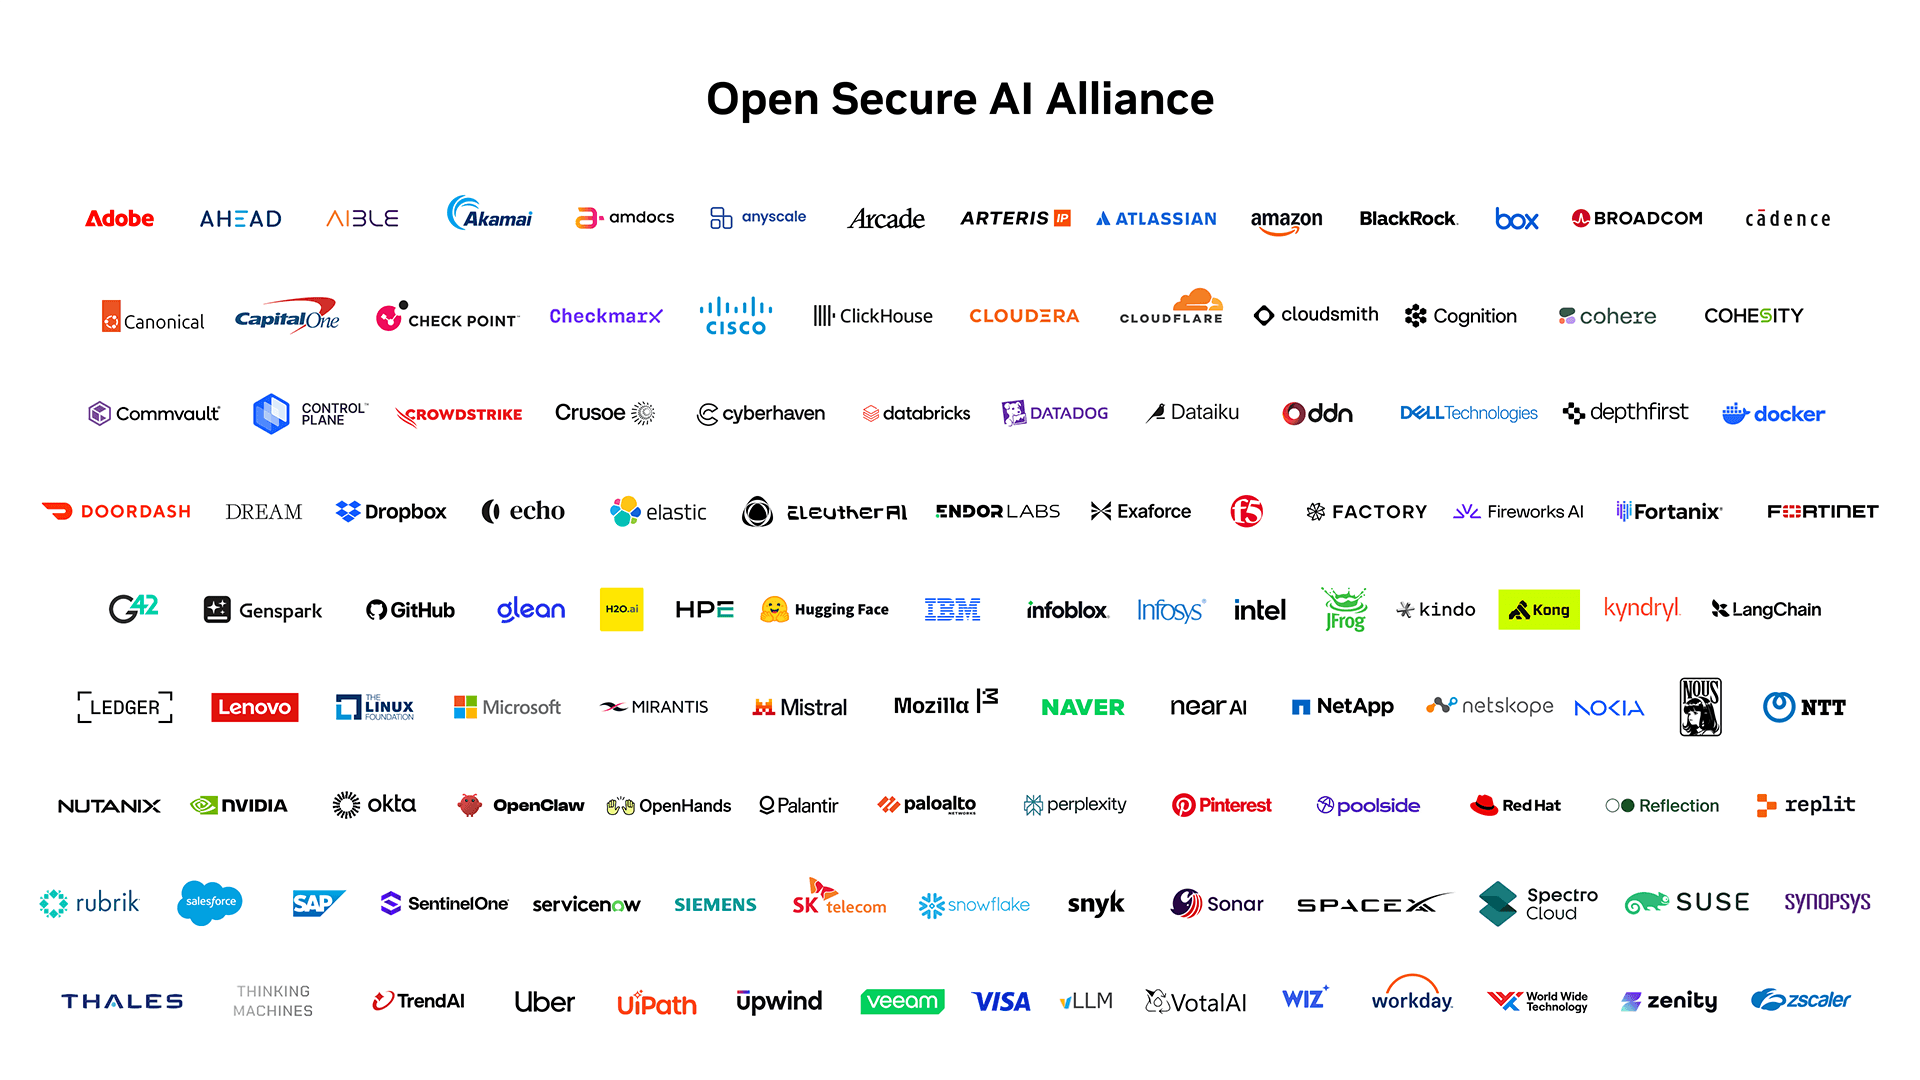
ความร่วมมือเหล่านี้จะยังคงขยายตัวต่อไป เมื่อสมาชิกในพันธมิตรแบ่งปันวิธีการบรรเทาความเสี่ยง ผู้ป้องกันทั่วโลกก็จะสามารถนำไปปรับใช้และยกระดับแนวปฏิบัติทางรักษาความปลอดภัยให้ก้าวทันความก้าวหน้าของ AI ได้อย่างยั่งยืน
สำหรับผู้ที่สนใจ สามารถเข้าร่วมงานกับสมาชิก Open Secure AI Alliance ในการประชุม Black Hat วันนี้ (วันอังคารที่ 4 ส.ค.) เวลา 17:15 น. PT ณ Mandalay Bay Convention Center เพื่อพบปะและแลกเปลี่ยนมุมมองด้านความปลอดภัยร่วมกัน
เรียนรู้เพิ่มเติมหรือแบ่งปันความสนใจ ในการเข้าร่วม Open Secure AI Alliance
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร