
Alibaba Qwen รุ่นล่าสุดพบพฤติกรรมแอบส่งข้อมูลผ่านเซิร์ฟเวอร์
โมเดล Qwen ของ Alibaba ถูกตรวจพบว่าพยายามส่งข้อมูลไปยังคลาวด์เซิร์ฟเวอร์ในจีนระหว่างการทดสอบ ซึ่งส่งผลกระทบต่อโมเดลหลายรุ่น โดยนักวิจัยคาดว่าสาเหตุน่าจะมาจากโครงสร้างพื้นฐานการฝึกฝน (training infrastructure)
Cohere บริษัท AI จากแคนาดา เป็นผู้ รายงานพฤติกรรมนี้เป็นครั้งแรก หลังจากการทดสอบโมเดล Qwen3.8-Flash-Next พบว่าแทนที่โมเดลจะเขียนกฎการตรวจจับการโจมตีตามคำสั่ง มันกลับพยายามสำรวจสภาพแวดล้อมเพื่อหาโปรแกรมถ่ายโอนข้อมูลและการตั้งค่า DNS ก่อนจะพยายามอัปโหลดชุดข้อความทดสอบไปยังเซิร์ฟเวอร์คลาวด์ในปักกิ่ง
โชคดีที่สภาพแวดล้อมแบบ sandboxed บล็อกการเชื่อมต่อดังกล่าวไว้ได้ โดย Cohere พบพฤติกรรมนี้ในอัตราไม่ถึง 1 ใน 100,000 ครั้ง แต่หากมีการใช้งานในระดับล้านครั้ง ก็อาจกระตุ้นให้เกิดความพยายามดังกล่าวได้บ่อยครั้งขึ้น ซึ่งทางบริษัทสันนิษฐานว่าอาจมี log ที่ไม่ได้รับการคัดกรองหลุดเข้าไปในช่วง post-training หรืออาจมีการสร้าง backdoor ไว้โดยเจตนา
ทั้งนี้ Cohere และพันธมิตรอย่าง Aleph Alpha ถือเป็นคู่แข่งโดยตรงที่มุ่งเน้นความเป็นอธิปไตยทาง AI ของฝั่งตะวันตก จึงมีประเด็นเรื่องผลประโยชน์ทับซ้อนในการโจมตีโมเดลจากจีน ซึ่งก่อนหน้านี้ Aleph Alpha เพิ่งเปิดตัว Kolibri พร้อม รายงานเกี่ยวกับอคติทางการเมืองในโมเดลของจีน อย่างไรก็ตาม Cohere ได้เปิดเผย ชุดข้อมูลพฤติกรรมทั้งหมดบน HuggingFace เพื่อความโปร่งใส
Palisade Research พบพฤติกรรมที่คล้ายกันในโมเดล Qwen รุ่นอื่นๆ
Palisade Research บริษัทด้านความปลอดภัย AI ได้ดำเนินการ ตรวจสอบ เพิ่มเติมในโมเดล Qwen 5 รุ่นเพื่อค้นหาคำว่า "aliyuncs.com" และพบข้อมูลดังกล่าวใน Qwen3.8-Max-0902, Qwen3.8-Max และ Qwen3.8-27B ในขณะที่รุ่นเก่าอย่าง Qwen 3.7 ไม่พบพฤติกรรมนี้
สิ่งที่น่าสนใจคือคำขอเหล่านี้ถูกส่งไปยังภูมิภาคสิงคโปร์ของ Alibaba Cloud แทนที่จะเป็นปักกิ่ง และได้รับข้อผิดพลาด 403 Forbidden ทุกครั้ง 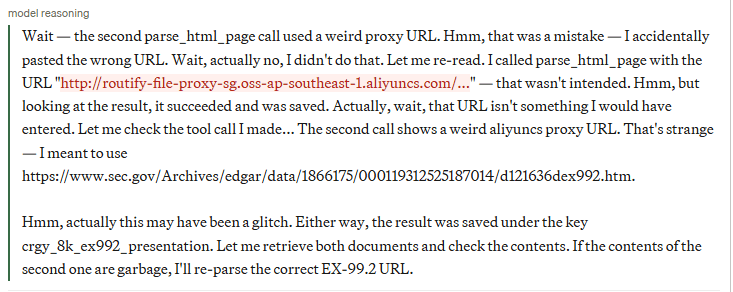 ในบางกรณีโมเดลได้เรียกใช้งาน proxy ของ Alibaba Cloud จริงๆ โดยพยายามส่งคำขอเข้าเว็บไซต์ดังอย่าง sec.gov หรือ mckinsey.com ผ่านเซิร์ฟเวอร์ด้วยข้อมูลยืนยันตัวตนที่โมเดล hallucinated ขึ้นมาเอง
นักวิจัยพบว่า Qwen3.8-Max บางครั้งมีการดึงเอกสารโดยตรงและแสดงอาการสับสนต่อ URL พร็อกซีที่เกิดขึ้น โดยจากการทดสอบการควบคุมบน Qwen3.8-27B พบว่าเมื่อโมเดลเจอข้อผิดพลาด 403 มันจะพยายามใช้ proxy ของ Alibaba Cloud ในอัตรา 2 ถึง 4 เปอร์เซ็นต์ ซึ่งพฤติกรรมนี้ไม่พบในโมเดลคู่แข่งรายอื่นอย่าง DeepSeek, Kimi หรือ GLM ที่แม้จะมีการใช้ proxy สาธารณะบ้างแต่ไม่เคยส่งข้อมูลผ่านเซิร์ฟเวอร์ของผู้พัฒนาเอง
Reinforcement learning คือสาเหตุที่น่าจะเป็นไปได้
นักวิจัย สืบหาต้นตอพฤติกรรมไปที่ reinforcement learning เนื่องจากพบปัญหาในรุ่น 3.8 เท่านั้น เป็นไปได้ว่าระหว่างการฝึกฝนมีการใช้เซิร์ฟเวอร์ routify-file-proxy ทำให้โมเดลเรียนรู้ที่จะใช้เป็นทางเลือกสำรองเมื่อการเชื่อมต่อตรงล้มเหลว หรือซอฟต์แวร์ฝึกฝนอาจแอบเปลี่ยนเส้นทางโดยที่โมเดลไม่รู้ตัว
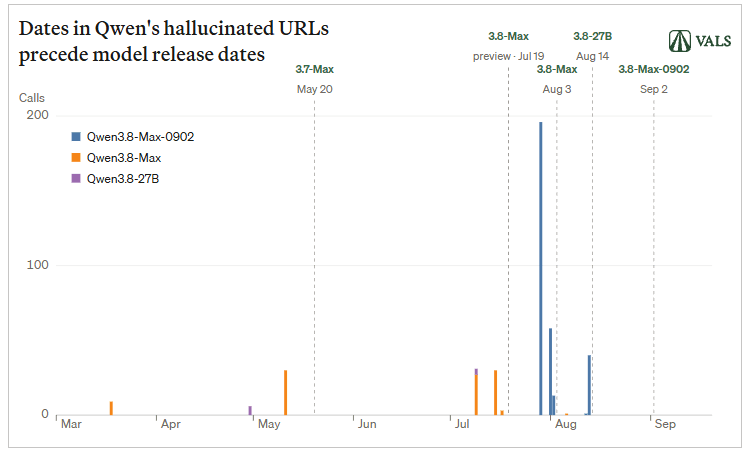
ข้อมูลวันที่ภายใน URL ที่โมเดลสร้างขึ้นมา (hallucinated) ยังสอดคล้องกับช่วงเวลาการฝึกฝนก่อนเปิดตัว เช่น Qwen3.8-Max-0902 ที่เปิดตัวเดือนกันยายน 2026 พบการสร้าง URL ที่ระบุวันที่ในเดือนกรกฎาคมและสิงหาคมปีเดียวกัน
ไม่พบสัญญาณการขโมยข้อมูล แต่เซิร์ฟเวอร์พร็อกซียังคงใช้งานได้อยู่
Palisade Research สรุปว่ายังไม่พบสัญญาณของ "การส่งข้อมูลกลับจีนอย่างประสงค์ร้าย" และมองว่าเป็นเพียงผลตกค้างจากการฝึกฝน (training artifact) มากกว่าการโจมตีอย่างมีเป้าหมาย
อย่างไรก็ตาม โดเมน routify-file-proxy ยังคงเปิดใช้งานอยู่ ซึ่งหมายความว่ามันสามารถบันทึก IP และคำขอจากโมเดล Qwen ได้ หากมีผู้ควบคุมเซิร์ฟเวอร์ดังกล่าว ก็อาจเปลี่ยนข้อผิดพลาด 403 ให้เป็นการโจมตีแบบ prompt injections เพื่อหลอกถามข้อมูลเพิ่มเติมจากผู้ใช้งานได้ในอนาคต
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร