
Anthropic เปิดตัว OSS Scanner เครื่องมือสแกนช่องโหว่ AI ฟรี
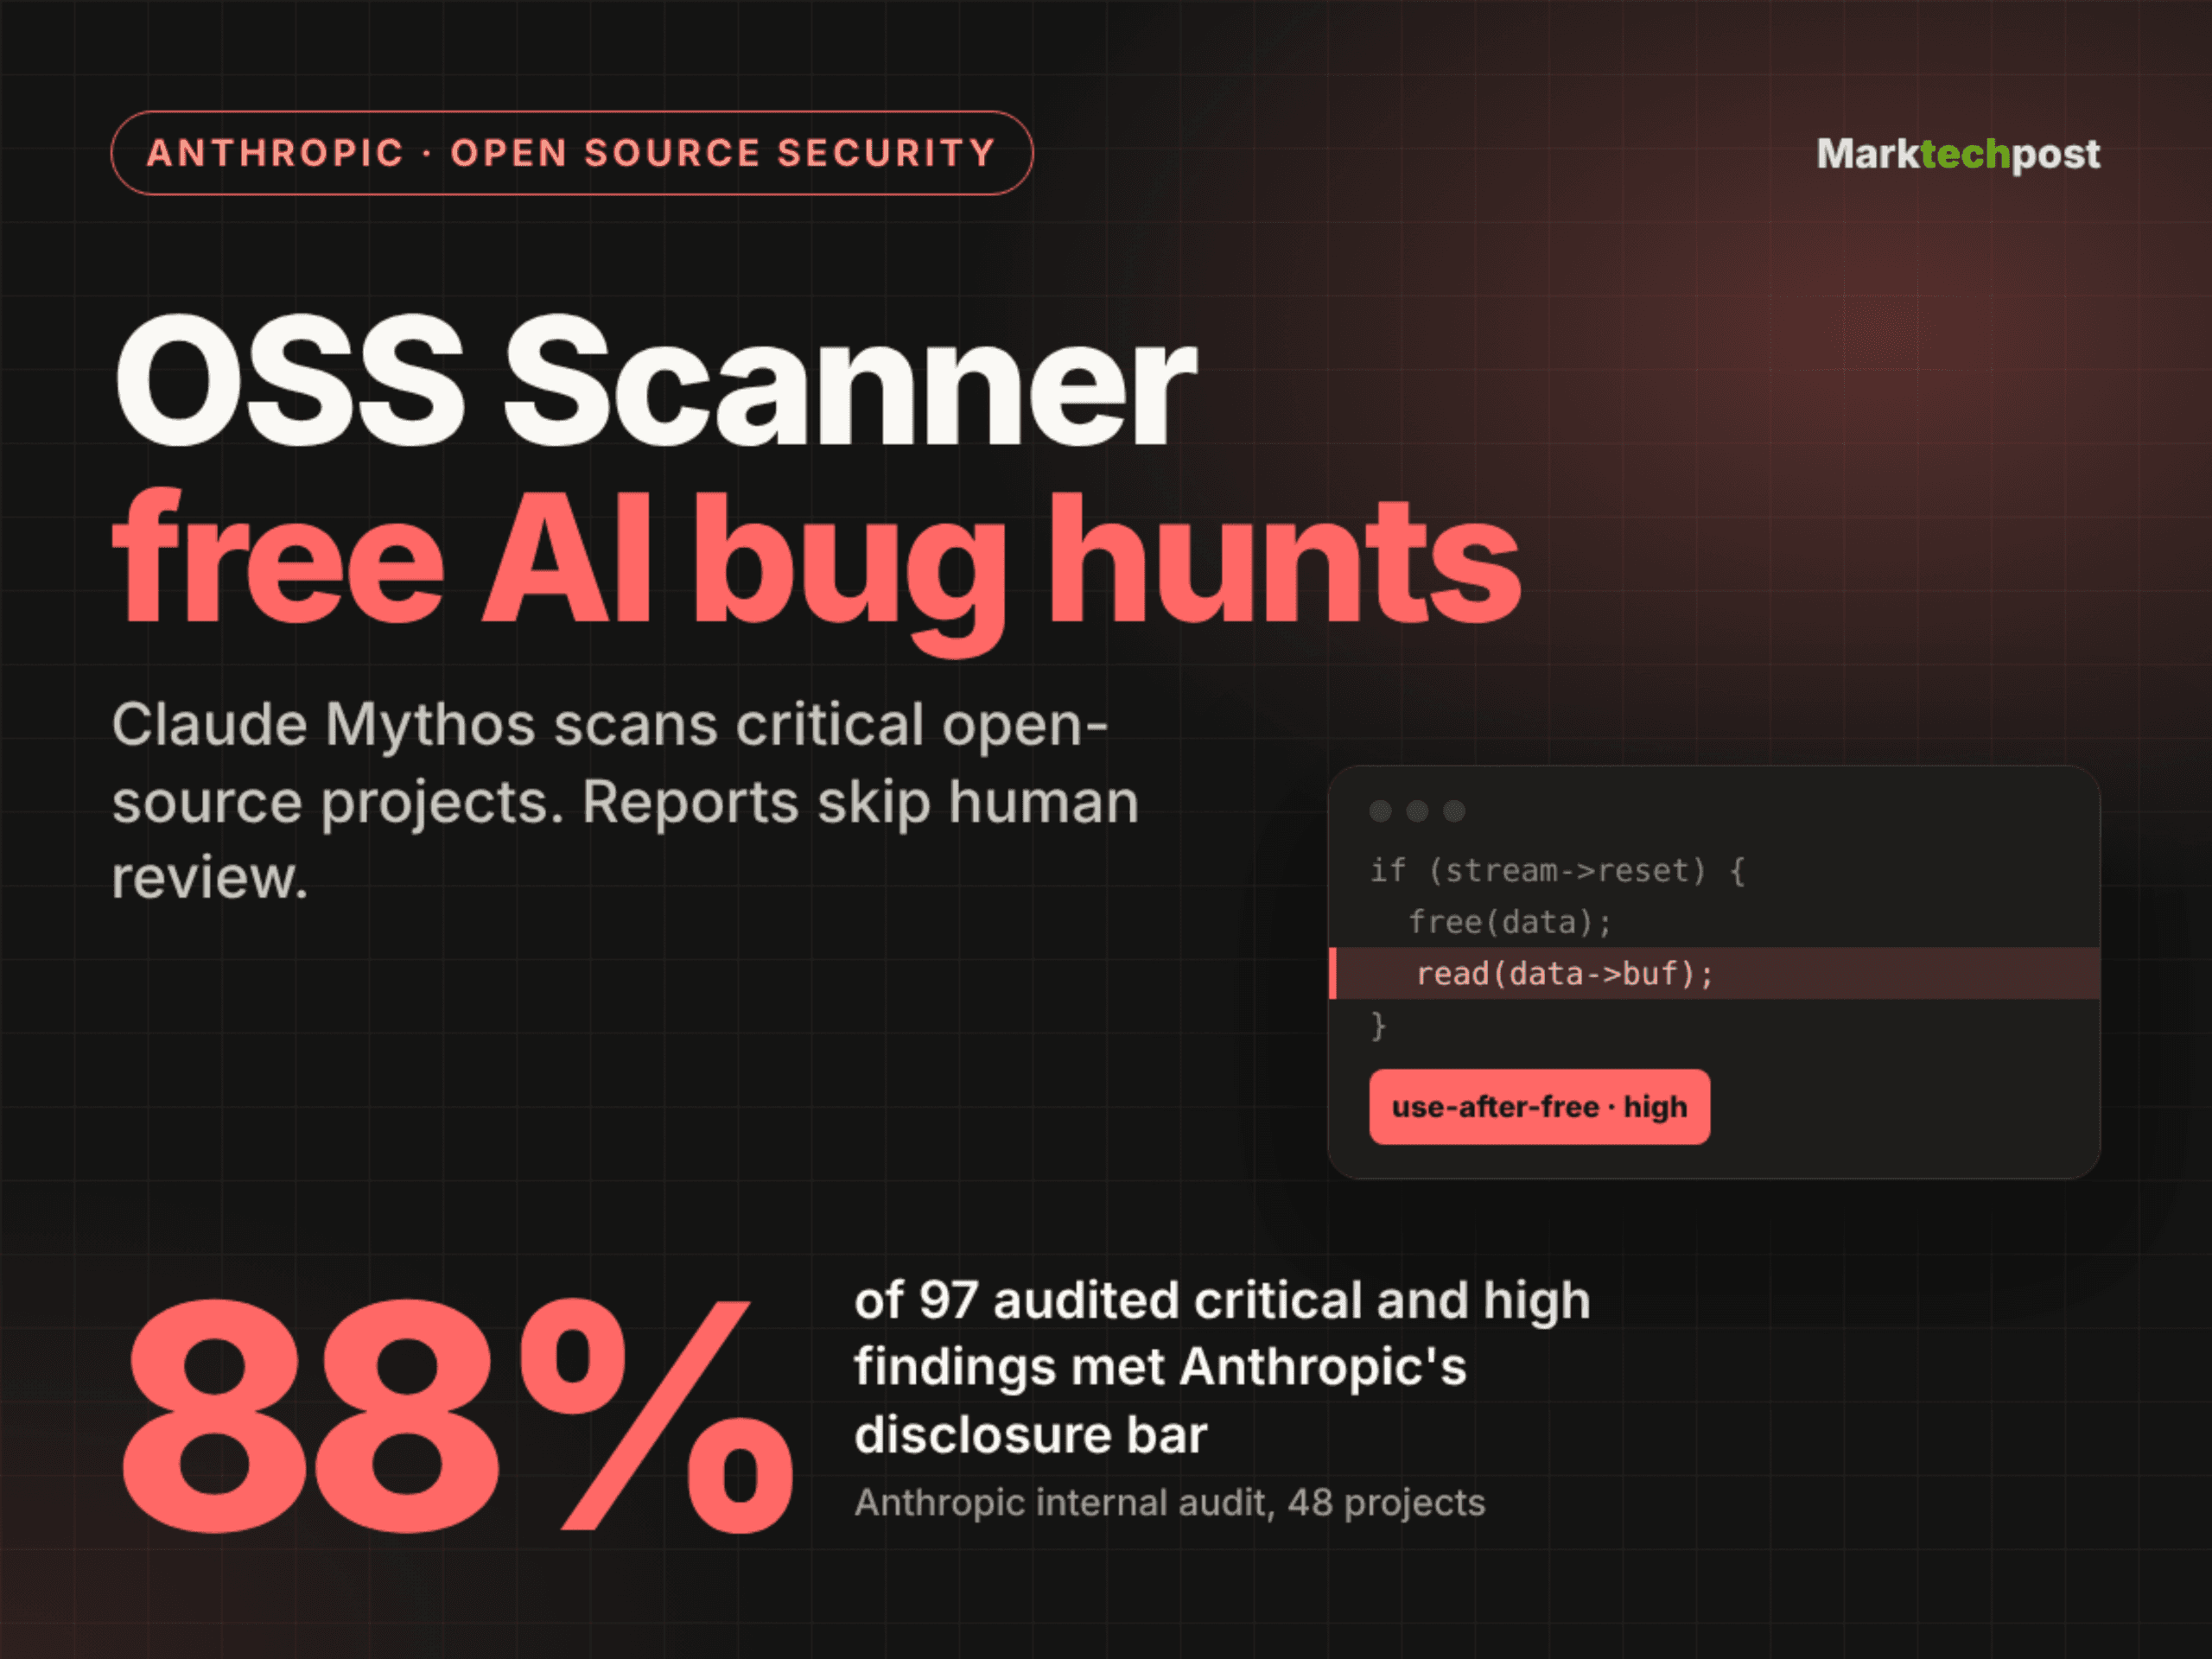
Anthropic ได้เปิดตัว OSS Scanner ซึ่งเป็นเครื่องมือสแกนช่องโหว่แบบ opt-in ฟรีสำหรับโปรเจกต์โอเพนซอร์สที่สำคัญ โดย Anthropic OSS Scanner จะรันโมเดลที่แข็งแกร่งที่สุดของบริษัท รวมถึง Claude Mythos ร่วมกับฐานรหัสที่ลงทะเบียนไว้ รายงานจะถูกส่งตรงไปยังผู้ดูแลโปรเจกต์โดยไม่มีการตรวจสอบด้วยมนุษย์
ข้อแลกเปลี่ยนของการใช้ระบบอัตโนมัติช่วยให้พบสิ่งที่น่าสนใจได้เร็วขึ้น แต่จะผลักภาระงานการคัดกรอง (triage) ไปยังทีมโปรเจกต์แทน โดยหลังจากเปิดตัวเมื่อวันที่ 8 ตุลาคม เพียง 11 วัน Anthropic รายงานว่าพบสิ่งที่น่าสนใจระดับวิกฤต (critical) 77 รายการ และระดับสูง (high) 803 รายการจากการประเมินของโมเดล
TL;DR
- ขนาด: ณ วันที่ 19 ตุลาคม มี 114 โปรเจกต์ที่ได้รับการตอบรับจากใบสมัครประมาณ 650 ฉบับ
- รันบน: โครงสร้างพื้นฐานของ Anthropic โดยไม่มีค่าใช้จ่าย ผู้ดูแลโปรเจกต์ต้องเตรียม Dockerfile และการตรวจสอบจะรันใน VM ที่แยกส่วนและไม่มีอินเทอร์เน็ต
- ประสิทธิภาพ: 85 จาก 97 รายการระดับวิกฤตและระดับสูงที่ถูกตรวจสอบ (88%) ผ่านเกณฑ์การเปิดเผยข้อมูลของ Anthropic
- ข้อดี: พบผลบวกปลอม (false positive) เพียง 1 จาก 97 รายการที่ตรวจสอบแล้ว โดย wolfSSL ระบุว่า 72 จาก 74 รายงานนั้นถูกต้อง
- ข้อเสีย: ไม่มีการตรวจสอบด้วยมนุษย์ก่อนส่งมอบ ทำให้ 11 จาก 97 รายการเป็นปัญหาซ้ำกับที่ทราบอยู่แล้ว และผู้ดูแลโปรเจกต์บางส่วนรายงานว่ามีการประเมินระดับความรุนแรงเกินจริง
Anthropic OSS Scanner คืออะไร?
OSS Scanner เป็นแอปพลิเคชันฟรีจาก Anthropic ที่จะตรวจสอบ repository โอเพนซอร์สเป็นระยะด้วยโมเดลที่แข็งแกร่งที่สุดของบริษัท ดำเนินการโดยทีม Frontier Red Team และ Safeguards Research ซึ่งหยิบยืมแนวคิดมาจาก OSS-Fuzz ของ Google แต่เปลี่ยนจาก fuzzer เป็นโมเดลภาษาแทน
เป้าหมายหลักคือการแก้คอขวดในการตรวจสอบช่องโหว่ ในช่วง 6 เดือนที่ผ่านมา โมเดลของ Anthropic ตรวจพบช่องโหว่ที่คาดว่าเป็นไปได้กว่า 29,000 รายการ แต่ผู้ตรวจสอบที่เป็นมนุษย์คัดกรองไปได้เพียง 6,000 รายการเท่านั้น OSS Scanner จึงเปลี่ยนการร้องขอแบบเฉพาะกิจให้เป็นโปรแกรมแบบ opt-in เพื่อส่งข้อมูลตรงถึงผู้ดูแลโปรเจกต์ได้ทันที
OSS Scanner ทำงานอย่างไร?
ผู้ดูแลโปรเจกต์หลักสามารถลงทะเบียนโดยการเปิด pull request บน anthropics/oss-scanner เพื่อเพิ่มไฟล์ projects/<project>/project.yaml ตามเทมเพลตที่กำหนด ซึ่งต้องมีฟิลด์จำเป็นอย่าง repo, primary_contact และพาธของ Dockerfile
กระบวนการตรวจสอบจะเริ่มจาก Dockerfile สร้างโปรเจกต์ผ่านเครือข่าย จากนั้น VM จะย้ายไปยังระบบที่ไม่มีอินเทอร์เน็ตเพื่อความปลอดภัย เอเจนต์ใน pipeline จะทำการตรวจสอบบั๊กซ้ำ วิเคราะห์สาเหตุรากเหง้า (root cause analysis) และเสนอแพตช์แก้ไข โดยแต่ละรายงานจะประกอบด้วยตัวจำลองสถานการณ์ที่สมบูรณ์ (self-contained reproducer) คำอธิบายบั๊ก และการทำ bisection เพื่อระบุ commit ที่มีปัญหา
ผลการดำเนินงานที่ผ่านมาพบว่า 85 รายการ (88%) ผ่านเกณฑ์ coordinated vulnerability disclosure (CVD) ของ Anthropic โดยมีเพียง 1 รายการที่ไม่ถูกต้อง ขณะที่โปรเจกต์อย่าง wolfSSL ได้รับรายงาน 74 ฉบับ ซึ่งมีความถูกต้องเกือบทั้งหมดและกลายเป็น CVE ไปแล้ว 5 รายการ ส่วน curl ได้แพตช์ CVE-2026-92392 ซึ่งเป็นช่องโหว่ระดับความรุนแรงสูงประเภท use-after-free ในเวอร์ชัน 8.23.0
Anthropic เชื่อว่าความสำเร็จนี้มาจากความก้าวหน้าของเกณฑ์มาตรฐาน CyberGym ที่ LLM พัฒนาการตรวจพบช่องโหว่จากต่ำกว่า 20% ขึ้นมาเป็นมากกว่า 85% โดยภาพรวมแดชบอร์ด CVD ระบุว่ามีการเปิดเผยช่องโหว่ไปแล้ว 6,157 รายการใน 591 โปรเจกต์ และได้รับการแพตช์แล้วถึง 516 รายการ
OSS Scanner เปรียบเทียบกับโปรแกรมความปลอดภัยโอเพนซอร์สอื่น ๆ
| Feature | Anthropic OSS Scanner | Google OSS-Fuzz | OpenAI Codex for OSS | Google DeepMind CodeMender |
|---|---|---|---|---|
| Approach | LLM agents (Claude Mythos และอื่น ๆ) ตรวจสอบซอร์สโค้ด | Fuzzing: libFuzzer, AFL++, Honggfuzz พร้อมด้วย sanitizers | Codex Security agent รันโดยผู้ดูแลที่ได้รับการอนุมัติ | Gemini Deep Think agent ค้นหาและแพตช์บั๊ก |
| Cost to maintainers | ฟรี; Anthropic รับผิดชอบค่าใช้จ่ายทั้งหมด | ฟรี | ผู้ดูแลที่ได้รับการอนุมัติจะได้รับ ChatGPT Pro, API credits และการเข้าถึง Codex Security แบบมีเงื่อนไข | - |
Michal Sutter เป็นผู้เชี่ยวชาญด้านวิทยาศาสตร์ข้อมูลที่มีปริญญาโทจาก University of Padova มีความเชี่ยวชาญในการวิเคราะห์ทางสถิติ machine learning และวิศวกรรมข้อมูล โดยเฉพาะการเปลี่ยนชุดข้อมูลที่ซับซ้อนให้เป็นข้อมูลเชิงลึกที่นำไปใช้งานได้จริง
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร