
Google เปิดตัว Mantis ชุดเครื่องมือ Open-Source เสริมพลัง AI Coding Agent ให้ค้นหาและแก้ช่องโหว่ได้ครบวงจร
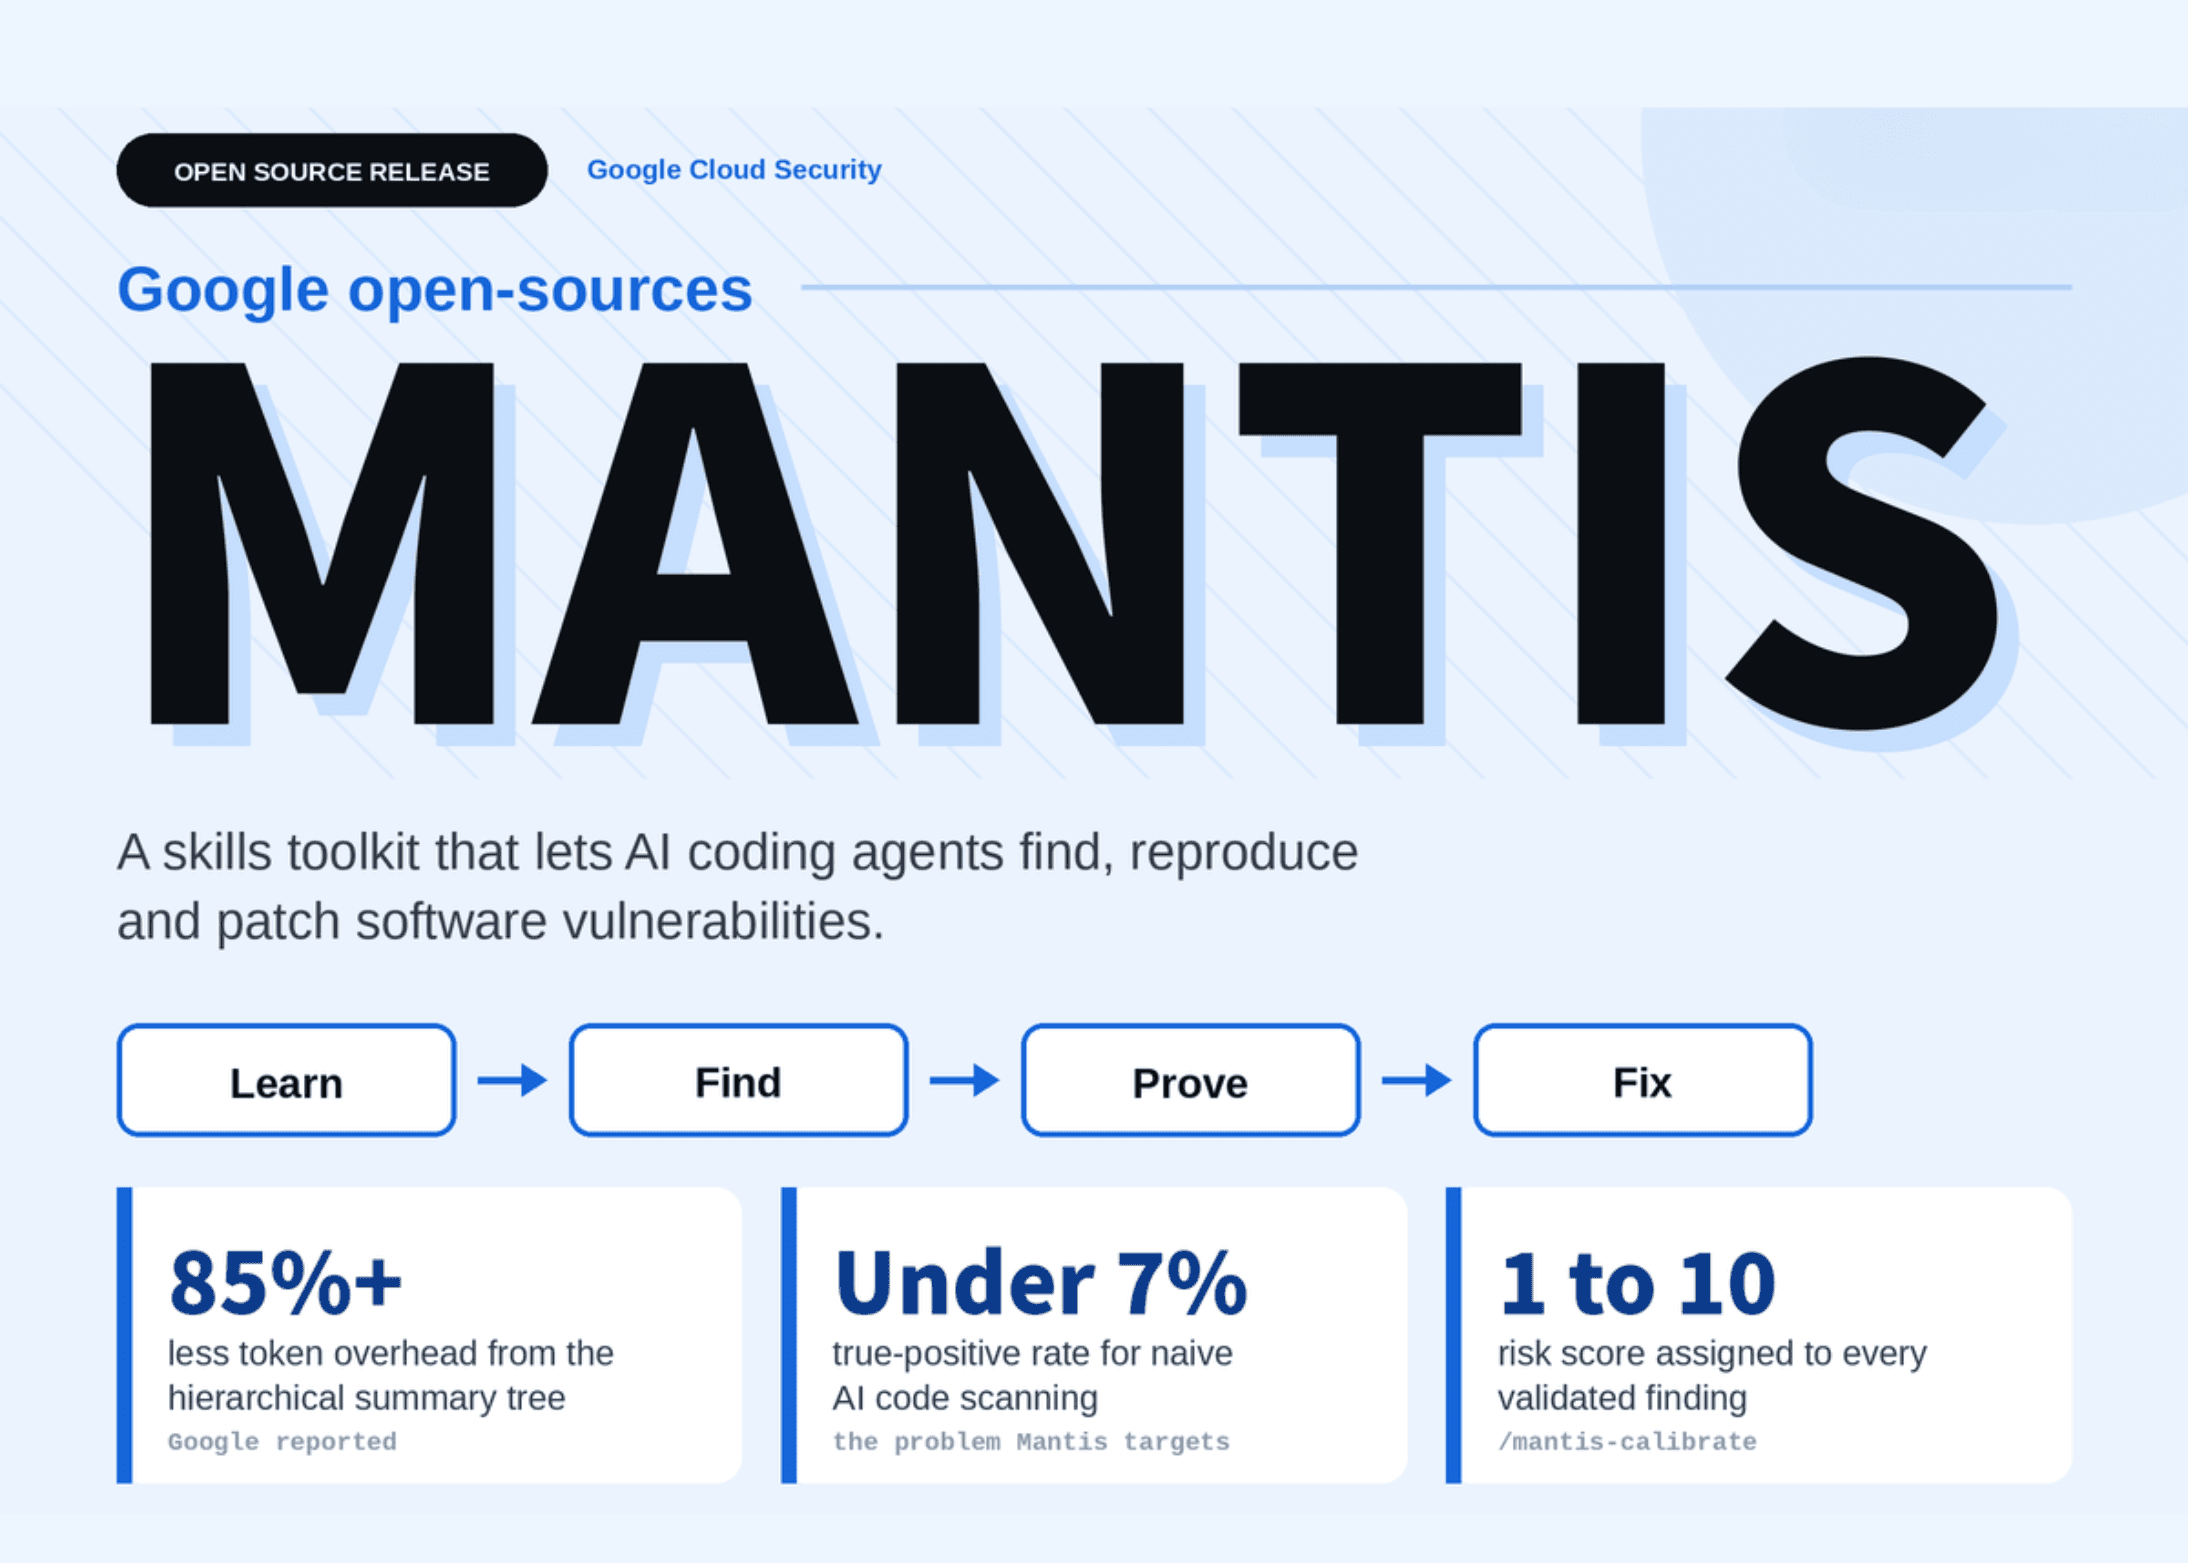
Google เปิดตัว Mantis ในรูปแบบ open-source ซึ่งเป็นชุดเครื่องมือทักษะการตรวจสอบความปลอดภัยแบบ stack-agnostic ที่ช่วยให้ AI coding agent สามารถดำเนินการตามวงจรชีวิตของช่องโหว่ได้ครบวงจร ตั้งแต่การค้นหาข้อบกพร่องที่น่าสงสัย คัดกรองผลบวกปลอม (false positives) ไปจนถึงการจำลองบั๊กใน sandbox
นอกจากนี้ Mantis ยังช่วยในการเขียนแพตช์ (patch) ขนาดเล็กเพื่อแก้ไขปัญหา พร้อมทำการโจมตีซ้ำเพื่อทดสอบประสิทธิภาพของแพตช์ และประเมินความเสี่ยงที่ยังหลงเหลืออยู่ โดย Mantis ไม่ใช่เพียงเครื่องมือสแกนทั่วไป แต่เป็นชุดคำสั่ง (slash commands) ที่ coding agent เดิมของคุณสามารถโหลดไปใช้งานได้ พร้อมระบบควบคุมความปลอดภัยในการรันโค้ดที่เข้มงวด
ปัจจุบัน Mantis พร้อมสำหรับการใช้งานเพื่อประเมินภายในและระดับท้องถิ่น (local) ภายใต้สัญญาอนุญาต Apache 2.0 แต่ยังไม่แนะนำให้ใช้กับระบบ production โดยนักพัฒนาสามารถโคลน (clone) ไปใช้งานร่วมกับ Gemini CLI, Antigravity CLI, Google ADK หรือเฟรมเวิร์ก agent อื่นๆ ได้ทันที
กระบวนการทำงานแบบ Pipeline
Mantis แบ่งขั้นตอนการทำงานออกเป็นไดเรกทอรีทักษะแยกจากกัน ซึ่งเชื่อมต่อกันเป็นทอดๆ โดยมีตัวควบคุมหลักชื่อ /mantis-meta-agent ทำหน้าที่ขับเคลื่อนวงจรทั้งหมดในเซสชันเดียว
ขั้นตอนเริ่มต้นคือการเรียนรู้เป้าหมายผ่านคำสั่งต่างๆ เช่น /mantis-history เพื่อขุดประวัติการแก้ไขความปลอดภัยในอดีต, /mantis-summarize สำหรับเขียนแผนผังไดเรกทอรี, /mantis-architecture สร้างฐานความรู้ Markdown, /mantis-threat-model วิเคราะห์ขอบเขตความน่าเชื่อถือ และ /mantis-plan เพื่อสร้างแผนงานการตรวจสอบที่ตรงเป้าหมาย
สำหรับขั้นตอนกลางจะเป็นการค้นหาและคัดกรอง โดยมี /mantis-researcher ตรวจสอบไฟล์ตามแผน จากนั้นจะใช้ /mantis-dedupe, /mantis-review และ /mantis-critic เพื่อตัดรายการที่ซ้ำซ้อนและกรองประเด็นที่ไม่เกี่ยวข้องกับ release build ออกไป
ขั้นตอนสุดท้ายคือการพิสูจน์และแก้ไข โดยใช้ /mantis-reproduce รันคำสั่งทดสอบใน gVisor หรือ VM ที่ปิดการเชื่อมต่อเครือข่าย, /mantis-chain รวบรวมขั้นตอนการเจาะระบบ, /mantis-patch ดำเนินการแก้ไข, /mantis-calibrate กำหนดคะแนนความเสี่ยง, /mantis-reflect บันทึกการเรียนรู้ และ /mantis-report สรุปรายงานการตรวจสอบที่เข้าใจง่าย
นอกจากนี้ยังมีทักษะล่าสุดคือ /mantis-advise ที่ทำหน้าที่ให้คำแนะนำโดยอ้างอิงจากโมเดลภัยคุกคามและประวัติบั๊ก เพื่อป้องกันไม่ให้เกิดความผิดพลาดซ้ำในขณะที่นักพัฒนากำลังเขียนโค้ด
ทำไม Mantis ถึงสำคัญ?
เครื่องมือความปลอดภัยเชิง agent ส่วนใหญ่มักหยุดอยู่แค่การตรวจพบ แต่ Mantis ก้าวข้ามไปสู่การพิสูจน์ผล (reproducer) และการทดสอบแพตช์ (re-attack) เพื่อยืนยันความถูกต้อง ซึ่งช่วยให้ทีมพัฒนาสามารถนำทักษะเหล่านี้ไปใช้ในระบบควบคุมที่แน่นอน (deterministic harness) แทนการพึ่งพาให้ LLM จัดการคำสั่งเชลล์โดยตรงเพียงอย่างเดียว
สรุปประเด็นสำคัญ
- Mantis เป็นชุดเครื่องมือทักษะแบบ modular สำหรับ coding agents ไม่ใช่ผลิตภัณฑ์สำเร็จรูปที่มีการสนับสนุนอย่างเป็นทางการจาก Google
- เน้นการอ้างอิงความเป็นจริง (grounding) ผ่านการจำลองใน sandbox และการทดสอบแพตช์ซ้ำ เพื่อลดการพึ่งพาความมั่นใจของตัวโมเดลเพียงอย่างเดียว
- โครงสร้างการสรุปแบบลำดับชั้นช่วยลดการใช้ token ได้มากกว่า 85% และมุ่งแก้ปัญหาอัตราการพบผลบวกที่แท้จริง (true-positive) ของ AI ทั่วไปที่มีไม่ถึง 7%
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร