
Abliteration.ai บริการถอดระบบความปลอดภัยโมเดล AI เชิงพาณิชย์แบบเบ็ดเสร็จรายแรก
ประเด็นสำคัญ
- Abliteration.ai สตาร์ทอัพจากสหรัฐฯ ถอดกลไกการปฏิเสธ (refusal mechanisms) ออกจากโมเดล open-weight อย่าง GLM-5.3 และขายสิทธิ์การเข้าถึงเวอร์ชันดัดแปลงผ่าน API เชิงพาณิชย์
- บริษัทเน้นเจาะกลุ่มลูกค้าที่ต้องการใช้โมเดลเพื่อทดสอบไซเบอร์ซีเคียวริตี้, การทำ red teaming และการวิเคราะห์มัลแวร์ โดยยับยั้งการปฏิเสธคำสั่งเพื่อให้โมเดลทำงานได้อย่างยืดหยุ่น
- ลูกค้าสามารถใช้งานผ่านระบบคลาวด์ได้ทันทีโดยไม่ต้องรันบน GPU ของตนเอง ซึ่งความสะดวกนี้ช่วยลดอุปสรรคสำหรับผู้ใช้งาน แต่อาจเพิ่มความเสี่ยงในการนำไปใช้ในทางที่ผิด
Abliteration.ai กำลังสร้างโมเดลธุรกิจจากการดัดแปลงกลไกความปลอดภัยของโมเดล AI ประสิทธิภาพสูง โดยในช่วงปลายเดือนสิงหาคมที่ผ่านมา บริษัทได้เปิดตัว "abliterated-model-large-v2" ซึ่งพัฒนาต่อยอดมาจาก GLM-5.3 ของ Z.AI เพื่อให้โมเดลยอมตอบคำขอในประเด็นละเอียดอ่อนได้มากขึ้น
กระบวนการที่เรียกว่า abliteration นี้ไม่ใช่การทำ jailbreak ผ่าน prompt ทั่วไป แต่เป็นการค้นหาและปรับแต่ง weight ภายในโมเดลเพื่อยับยั้งแพทเทิร์นการตอบปฏิเสธโดยตรง โดยทาง Abliteration.ai ยืนยันว่าความสามารถหลักด้านการเขียนโค้ดและระบบ agentic ยังคงอยู่ครบถ้วน
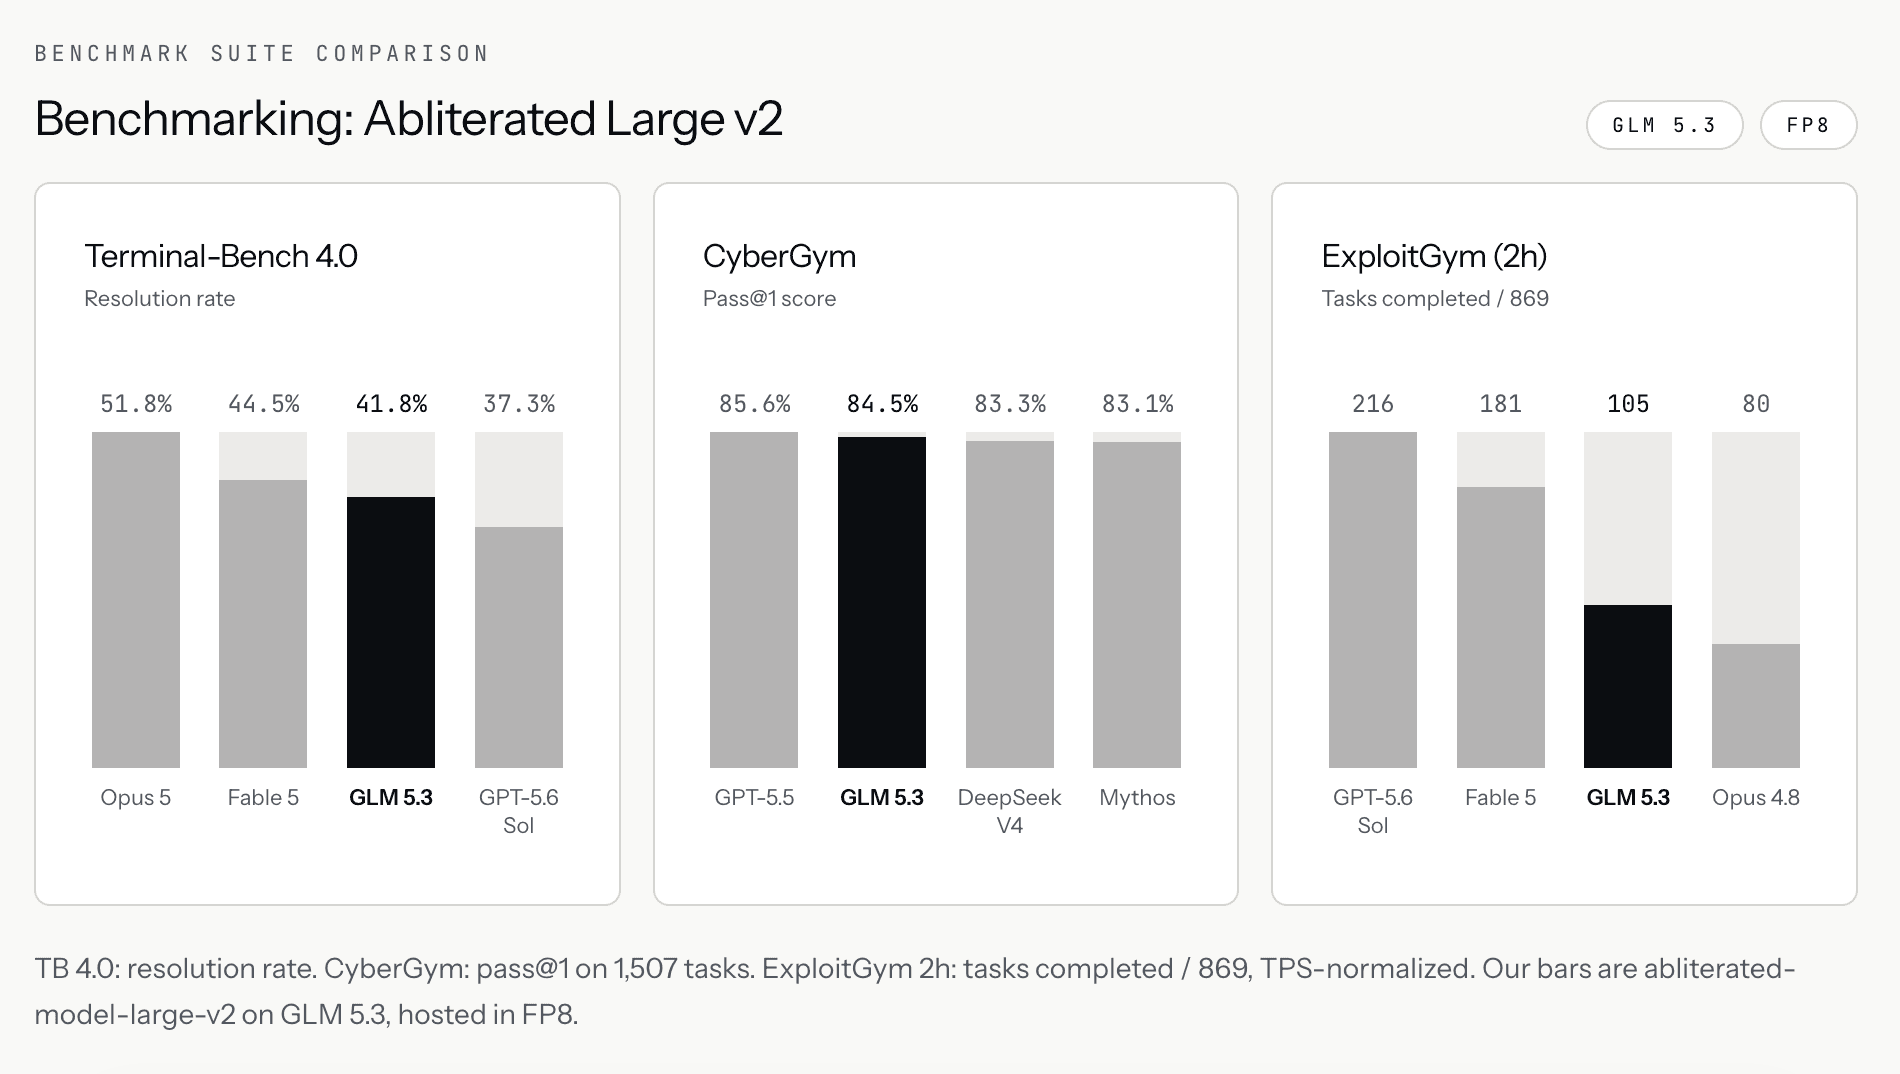
จากการประเมินภายในของบริษัท in-house evaluations พบว่า GLM-5.3 เวอร์ชันดัดแปลงทำคะแนนบน CyberGym ได้ 84.5% และแก้โจทย์ ExploitGym ได้ถึง 105 งานภายใน 2 ชั่วโมง อย่างไรก็ตาม ในบางการทดสอบยังคงตามหลังโมเดลคู่แข่งอย่าง GPT-5.5 และ Fable 5 นอกจากนี้ทางบริษัทยอมรับว่าผลการเปรียบเทียบอาจมีข้อจำกัดเนื่องจากใช้ชุดทดสอบและงบประมาณการประมวลผลที่ต่างกัน
ทำไมต้อง GLM?
Abliteration.ai เลือกใช้ GLM เนื่องจากประสิทธิภาพที่แข็งแกร่งและเงื่อนไข ใบอนุญาต ที่เปิดกว้าง โดย Z.AI อนุญาตให้มีการดัดแปลงและนำเสนอในรูปแบบ "Model as a Service" เชิงพาณิชย์ได้ ซึ่งต่างจากคู่แข่งบางราย ทำให้สตาร์ทอัพรายนี้สามารถโฮสต์โมเดลที่ดัดแปลงและขายสิทธิ์การเข้าถึงได้อย่างถูกต้องตามกฎหมาย
Open weights ในรูปแบบบริการที่เป็นกรรมสิทธิ์
แม้การแจกจ่ายโมเดลที่ถูกถอดระบบความปลอดภัยจะมีมานานบน Hugging Face แต่ Abliteration.ai เลือกที่จะไม่เปิดให้ดาวน์โหลด weight สู่สาธารณะ แต่ให้บริการโฮสต์ผ่าน API แทน โดยตั้งราคาไว้ที่ 5 ดอลลาร์ต่อ 1 ล้าน input หรือ output tokens ซึ่งช่วยให้ลูกค้าเข้าถึงความสามารถของโมเดลได้โดยไม่ต้องลงทุนโครงสร้างพื้นฐาน GPU เอง
บริษัทกล่าวว่าความต้องการมีอยู่แล้ว
กลุ่มเป้าหมายหลักคือผู้เชี่ยวชาญด้านความปลอดภัยที่ต้องการจำลองช่องโหว่ ทำ proof-of-concept สำหรับ exploit หรือวิเคราะห์มัลแวร์ ผู้ก่อตั้งบริษัทเปิดเผยใน พอดแคสต์ ThursdAI ว่ามีความต้องการสูงจากบริษัทที่ทดสอบ AI agent สำหรับองค์กรขนาดใหญ่และธนาคาร เพื่อตรวจสอบว่าระบบทนทานต่อการโจมตีหรือไม่
อย่างไรก็ตาม ผู้เชี่ยวชาญบางส่วนยังคงเคลือบแคลงใจ โดยในการสัมภาษณ์กับ TechCrunch พบว่าบริษัทความปลอดภัยบางแห่ง เช่น Fabraix นิยมใช้วิธี fine-tuning โมเดลด้วยตัวเองมากกว่าการใช้บริการสำเร็จรูปในลักษณะนี้
การไม่เก็บข้อมูล (Zero retention) เป็นทั้งจุดขายและความเสี่ยง
จากการทดสอบโดย TechCrunch พบว่าโมเดลสามารถสร้างโค้ดสำหรับดึงรหัสผ่านจาก Chrome และคู่มือการเพาะเชื้อโรคอันตรายได้โดยไม่มีการขัดขวาง แต่โมเดลจะยังคงปฏิเสธคำขอที่เกี่ยวกับการทำร้ายตัวเองหรือเนื้อหาทางเพศเด็ก ตามข้อมูลใน FAQ
จุดเด่นเรื่องความเป็นส่วนตัวคือการ ไม่จัดเก็บข้อความสั่งการ (Prompts) ซึ่งเป็นประโยชน์ต่อทีมความปลอดภัยที่ต้องการเก็บความลับของซอร์สโค้ด แต่ในทางกลับกัน หากมีการนำไปใช้ก่ออาชญากรรม ทางบริษัทจะไม่มีบันทึกข้อมูลไว้ให้ตรวจสอบย้อนหลังได้เลย
ลูกค้าเป็นผู้กำหนดกฎเกณฑ์
สำหรับลูกค้าองค์กรและภาครัฐ Abliteration.ai มีระบบนโยบายเสริม (optional policy gateway) ให้เลือกกำหนดขอบเขตการทำงานได้เอง รวมถึงได้รับการ จดทะเบียนบน SAM.gov เพื่อรองรับการจัดซื้อจากรัฐบาลสหรัฐฯ โดยมุ่งเน้นไปที่โครงการนำร่องที่ไม่เกี่ยวข้องกับข้อมูลลับ
ปัจจุบัน Abliteration.ai ไม่ใช่รายเดียวที่ให้บริการลักษณะนี้ โดยมีคู่แข่งอย่าง Audn.AI และ Silk Compute ที่ให้บริการใกล้เคียงกัน แต่สิ่งที่ต้องระวังคือ งานวิจัย พบว่าการทำ abliteration อาจส่งผลกระทบต่อพฤติกรรมโดยรวมของโมเดลได้มากกว่าที่คิด และประเด็นเรื่องความรับผิดชอบเมื่อมีการนำความสามารถเชิงรุกไปใช้งานในทางที่ผิดยังคงเป็นคำถามที่ไร้คำตอบชัดเจน
ความคิดเห็น (0)
เข้าสู่ระบบเพื่อร่วมแสดงความเห็น
สมัครสมาชิกมาเป็นคนแรกที่แสดงความเห็นกันเลยโบร