Microsoft จะเริ่มเปิดใช้งานฟีเจอร์ความปลอดภัยระดับเคอร์เนล Memory Integrity โดยอัตโนมัติบนพีซีที่มีคุณสมบัติเหมาะสมผ่านการอัปเดตตั้งแต่เดือนตุลาคมเป็นต้นไป
OpenAI ร่วมกับพันธมิตรกว่า 100 แห่ง อาทิ Microsoft และ Google ออกโรงเตือนถึงความเสี่ยงของการโจมตีด้วย AI ต่อโครงสร้างพื้นฐานสำคัญ เช่น โรงพยาบาลและระบบประปา พร้อมเร่งสร้างมาตรฐานความปลอดภัยไซเบอร์ร่วมกัน
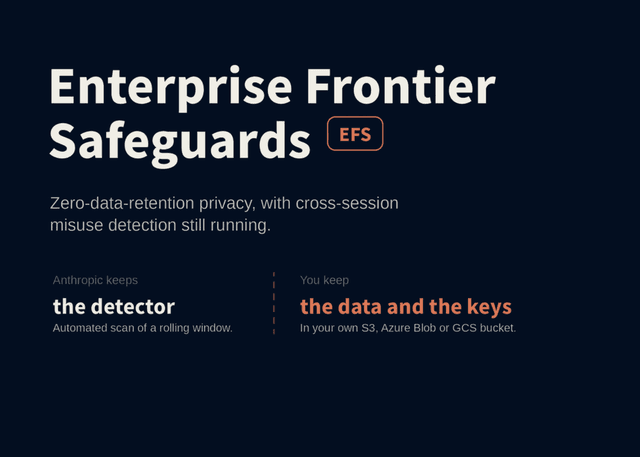
เจาะลึกแนวทางการทำ Red Teaming ของ Anthropic เพื่อทดสอบความปลอดภัยของ AI ตั้งแต่การใช้ผู้เชี่ยวชาญเฉพาะด้านไปจนถึงการทดสอบแบบอัตโนมัติ เพื่อสร้างมาตรฐานใหม่ในการรับมือความเสี่ยงของโมเดลอัจฉริยะ
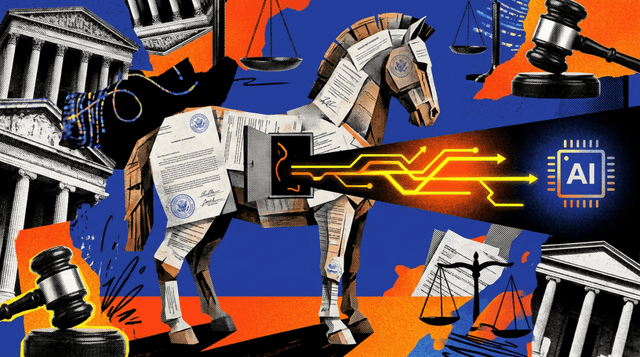
โจทก์ในรัฐคอนเนตทิคัตถูกเพิกถอนสิทธิ์ยื่นเอกสารอิเล็กทรอนิกส์ หลังแอบฝังคำสั่ง AI ล่องหนในคำร้องเพื่อพยายามแทรกแซงการตรวจสอบ แม้ว่าศาลจะยังไม่ได้ใช้ระบบ AI จริงในการพิจารณาคดีก็ตาม
Anthropic ประกาศเปิดใช้งาน Auto Mode ใน Claude Code เป็นค่าเริ่มต้นสำหรับผู้ใช้แผนเสียเพลย์ เพื่อเพิ่มความปลอดภัยและประสิทธิภาพในการคัดกรองคำสั่งอันตรายได้ดีกว่ามนุษย์
Open Secure AI Alliance และ Linux Foundation เปิดตัวแนวทาง Shared AI Findings Exchange (SAFE) เพื่อสร้างมาตรฐานการป้องกันและแบ่งปันข้อมูลภัยคุกคามร่วมกันสำหรับระบบ AI Agent ทั่วโลก
รายงานล่าสุดจาก IBM พบว่าบริษัทเกือบทั้งหมดที่เผชิญปัญหาความปลอดภัยด้าน AI มีระบบควบคุมการเข้าถึงที่ไม่รัดกุมพอ โดยต้นตอมักมาจากช่องโหว่พื้นฐานมากกว่าตัวโมเดลเอง
นักวิจัยความปลอดภัยสาธิตการโจมตีแบบ Prompt Injection ล่องหนบน Microsoft Copilot สำหรับ Word ที่สามารถแพร่กระจายตัวเองไปยังเอกสารใหม่ได้อัตโนมัติ โดยที่ Microsoft ยังไม่สามารถแก้ไขปัญหาได้แม้ผ่านไปกว่า 144 วัน