tag: Cybersecurity

เปิดตัว apex-flash-1 โมเดล AI Open Source เจาะระบบและวิจัยบั๊ก

เปิดตัว apex-flash-1 โมเดล AI Open Source เจาะระบบและวิจัยบั๊ก

· By: TanasakP
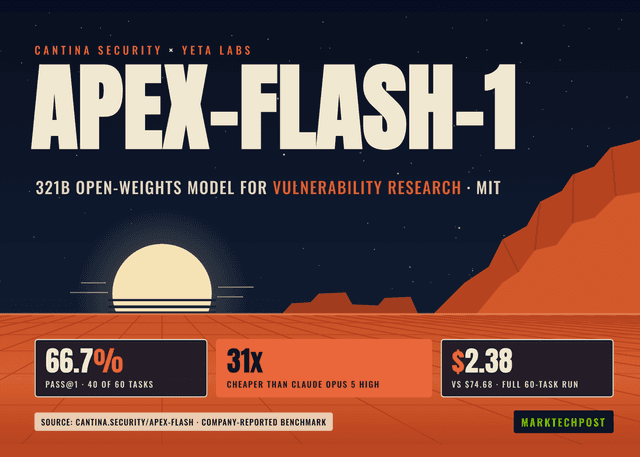
Cantina Security ร่วมกับ Yeta Labs เปิดตัว apex-flash-1 โมเดล open-weights ขนาด 321.3B ที่ปรับแต่งด้วยเทคนิค RL เพื่อการวิจัยช่องโหว่โดยเฉพาะ ให้ประสิทธิภาพใกล้เคียงโมเดลปิดในราคาที่ถูกกว่าถึง 31 เท่า
Warlock เจาะช่องโหว่ SharePoint สั่งปิดระบบรักษาความปลอดภัย

Warlock เจาะช่องโหว่ SharePoint สั่งปิดระบบรักษาความปลอดภัย

· By: SirilukP
กลุ่มแฮกเกอร์ Warlock ที่เชื่อมโยงกับจีน ใช้ช่องโหว่ Microsoft SharePoint เข้าโจมตีโครงสร้างพื้นฐานสำคัญในกลุ่มประเทศที่ใช้ภาษาโปรตุเกสและสเปน เพื่อปิดระบบความปลอดภัยและติดตั้ง Ransomware
MI5 เตือนหน่วยงานจีนแฝงตัวให้ทุนวิจัยนักวิชาการสหราชอาณาจักรกว่า 100 ราย

MI5 เตือนหน่วยงานจีนแฝงตัวให้ทุนวิจัยนักวิชาการสหราชอาณาจักรกว่า 100 ราย

· By: SirilukP
หน่วยงานความมั่นคง MI5 ออกประกาศเตือนว่าสถาบันวิจัย CGTRI ของจีนได้แฝงตัวให้ทุนวิจัยแก่นักวิชาการในสหราชอาณาจักรเพื่อเสริมขีดความสามารถด้านการจารกรรมข้อมูลให้แก่รัฐบาลปักกิ่ง
Fortra แก้ไขช่องโหว่วิกฤตใน BoKS เสี่ยงถูกข้ามการตรวจสอบสิทธิ์

Fortra แก้ไขช่องโหว่วิกฤตใน BoKS เสี่ยงถูกข้ามการตรวจสอบสิทธิ์

· By: AttapolK
Fortra ออกแพตช์แก้ไขช่องโหว่ 8 รายการในระบบจัดการสิทธิ์ BoKS รวมถึงช่องโหว่ระดับวิกฤต 3 รายการที่อาจทำให้แฮกเกอร์ข้ามการตรวจสอบสิทธิ์หรือรันคำสั่งอันตรายในฐานะ root ได้
doxx.net ระดมทุน 38 ล้านดอลลาร์ เปิดตัว ADN ป้องกัน AI Agent ทำงานผิดพลาด

doxx.net ระดมทุน 38 ล้านดอลลาร์ เปิดตัว ADN ป้องกัน AI Agent ทำงานผิดพลาด

· By: AttapolK
doxx.net สตาร์ทอัพด้านความปลอดภัยเปิดตัวแพลตฟอร์ม ADN เพื่อสร้างสภาพแวดล้อมเครือข่ายส่วนตัวที่ป้องกัน AI Agent เข้าถึงเว็บไซต์อันตรายหรือรั่วไหลข้อมูลขณะปฏิบัติงานแทนมนุษย์
Obscura VPN ปฏิวัติความปลอดภัย มองข้อมูลผู้ใช้เป็นขยะพิษ

Obscura VPN ปฏิวัติความปลอดภัย มองข้อมูลผู้ใช้เป็นขยะพิษ

· By: AttapolK
Obscura VPN ฉีกกฎนโยบายไม่เก็บล็อกแบบเดิมด้วยระบบ Two-Party Relay ที่แยกตัวตนออกจากข้อมูลการท่องเว็บผ่านบริษัทอิสระสองแห่ง เพื่อความเป็นส่วนตัวที่ตรวจสอบได้จริง
Dell แก้ไขช่องโหว่วิกฤตใน CSM เสี่ยงถูกยึดสิทธิ์ Root บน Kubernetes

Dell แก้ไขช่องโหว่วิกฤตใน CSM เสี่ยงถูกยึดสิทธิ์ Root บน Kubernetes

Dell ออกอัปเดตความปลอดภัยเร่งด่วนเพื่อแก้ไขช่องโหว่ระดับวิกฤตหลายรายการใน Container Storage Modules (CSM) ที่อาจช่วยให้ผู้โจมตีเข้าควบคุมระบบจัดเก็บข้อมูลและยกระดับสิทธิ์เป็น Root ใน Kubernetes Node ได้
สหรัฐฯ รับตัวแฮกเกอร์อิหร่านโยงรัฐบาล หลังถูกส่งผู้ร้ายข้ามแดน

สหรัฐฯ รับตัวแฮกเกอร์อิหร่านโยงรัฐบาล หลังถูกส่งผู้ร้ายข้ามแดน

· By: AttapolK
Amir Barati สมาชิกกลุ่ม Mabna Institute ถูกส่งตัวจากมอนเตเนโกรมายังสหรัฐฯ เพื่อดำเนินคดีในข้อหาโจมตีทางไซเบอร์ต่อมหาวิทยาลัยและหน่วยงานรัฐ สร้างความเสียหายนับแสนล้านบาท
GitLab แก้ช่องโหว่วิกฤต CVSS 9.9 ใน AI Gateway เสี่ยงถูกรันคำสั่ง

GitLab แก้ช่องโหว่วิกฤต CVSS 9.9 ใน AI Gateway เสี่ยงถูกรันคำสั่ง

GitLab แจ้งเตือนช่องโหว่ระดับวิกฤตบน AI Gateway สำหรับกลุ่มผู้ใช้แบบ Self-Hosted ซึ่งอาจเปิดทางให้ผู้ไม่หวังดีที่เข้าถึง Duo Agent Platform สามารถรันคำสั่งบนเซิร์ฟเวอร์ได้ ปัจจุบันมีแพตช์แก้ไขแล้ว
เตือนผู้ใช้ macOS ระวังตัวติดตั้ง Zoom ปลอม แฝงมัลแวร์ CloudSyncD

เตือนผู้ใช้ macOS ระวังตัวติดตั้ง Zoom ปลอม แฝงมัลแวร์ CloudSyncD

· By: SirilukP
นักวิจัยพบมัลแวร์ dropper ตัวใหม่บน macOS ที่ปลอมแปลงเป็นตัวติดตั้ง Zoom เพื่อฝัง backdoor ชื่อ CloudSyncD สำหรับการสอดแนมและเข้าถึงระบบในระยะยาว
Microsoft ถูกแฮกบัญชี X โปรโมตคริปโตธีม Clippy

Microsoft ถูกแฮกบัญชี X โปรโมตคริปโตธีม Clippy

· By: AttapolK
แฮกเกอร์บุกยึดบัญชี X ทางการของ Microsoft ที่มีผู้ติดตามกว่า 13 ล้านคน เพื่อใช้โปรโมตโทเคนคริปโตเคอเรนซีที่แอบอ้างแบรนด์ Clippy
Android 17 ยกระดับความปลอดภัย จำกัดสิทธิ์ Accessibility Services

Android 17 ยกระดับความปลอดภัย จำกัดสิทธิ์ Accessibility Services

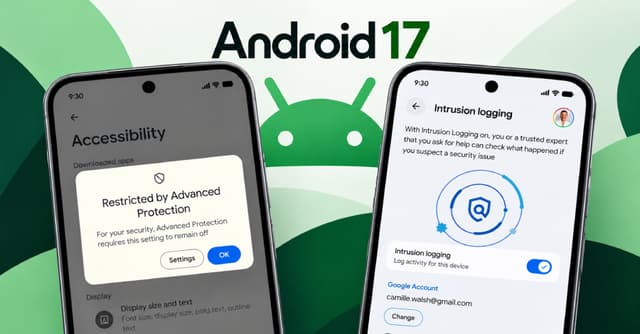
Google เตรียมเพิ่มมาตรการความปลอดภัยใน Android 17 โดยจำกัดให้เฉพาะแอปที่ผ่านการตรวจสอบว่าเป็น Accessibility Tools เท่านั้นที่เข้าถึงบริการช่วยเหลือได้ เมื่อเปิดโหมด Advanced Protection
Osavul ระดมทุน 10 ล้านดอลลาร์ ขยาย AI ตรวจจับภัยคุกคามไฮบริด

Osavul ระดมทุน 10 ล้านดอลลาร์ ขยาย AI ตรวจจับภัยคุกคามไฮบริด

Osavul สตาร์ทอัพด้านข่าวกรองความเสี่ยงระดมทุน Series A มูลค่า 10 ล้านดอลลาร์ เพื่อพัฒนาแพลตฟอร์ม AI วิเคราะห์เจตนาประทุษร้ายที่ครอบคลุมทั้งโลกไซเบอร์และกายภาพก่อนเกิดการโจมตีจริง
เตือนภัยมัลแวร์ SC บน WordPress สุดแสบ เยียวยาตัวเองได้แม้ถูกลบ

เตือนภัยมัลแวร์ SC บน WordPress สุดแสบ เยียวยาตัวเองได้แม้ถูกลบ

· By: SirilukP
นักวิจัยพบมัลแวร์ตัวใหม่รหัส SC บน WordPress ที่มีกลไกการคงอยู่แบบโครงข่าย ช่วยให้สามารถสร้างตัวเองขึ้นใหม่ได้ผ่านไฟล์ ฐานข้อมูล และ Shared Memory แม้เจ้าของไซต์จะลบไฟล์ทิ้งทั้งหมดแล้วก็ตาม
Zimbra ถูกโจมตีหนักผ่านช่องโหว่ RCE ก่อนการเปิดเผยสู่สาธารณะ

Zimbra ถูกโจมตีหนักผ่านช่องโหว่ RCE ก่อนการเปิดเผยสู่สาธารณะ

Microsoft ตรวจพบการโจมตีช่องโหว่ CVE-2026-73570 ใน Zimbra Collaboration Suite ซึ่งช่วยให้แฮกเกอร์รันโค้ดจากระยะไกลได้ทันทีหลังปล่อยแพตช์
OpenAI ระงับแคมเปญสกัดข้อมูลการใช้เหตุผล เชื่อมโยง Moonshot AI

OpenAI ระงับแคมเปญสกัดข้อมูลการใช้เหตุผล เชื่อมโยง Moonshot AI

· By: AttapolK
OpenAI ตรวจพบและระงับแคมเปญ Adversarial Distillation ขนาดใหญ่ที่มุ่งเน้นการขโมยข้อมูลการใช้เหตุผล (Reasoning) ของโมเดลเพื่อนำไปพัฒนา AI อื่นโดยไม่ได้รับอนุญาต ซึ่งพบความเชื่อมโยงกับผู้เกี่ยวข้องของบริษัท Moonshot AI จากจีน
Google เปิดตัว Gemini 4 Argon รุ่นปลดล็อก Guardrail เพื่อความปลอดภัยไซเบอร์

Google เปิดตัว Gemini 4 Argon รุ่นปลดล็อก Guardrail เพื่อความปลอดภัยไซเบอร์

· By: AttapolK
Google เปิดตัวโมเดล AI ระดับ Frontier รุ่น Gemini 4 Argon ให้กลุ่มผู้เชี่ยวชาญเข้าถึงแบบไร้ข้อจำกัดด้านความปลอดภัย เพื่อประสิทธิภาพสูงสุดในการค้นหาและแก้ไขช่องโหว่ซอฟต์แวร์วิกฤต
MetaMask เผชิญเหตุความมั่นคงปลอดภัย สั่งถอน Validators ออกเชิงรุก

MetaMask เผชิญเหตุความมั่นคงปลอดภัย สั่งถอน Validators ออกเชิงรุก

· By: TanasakP
MetaMask ตรวจพบเหตุการณ์ความปลอดภัยที่ส่งผลกระทบต่อโครงสร้างพื้นฐาน พร้อมดำเนินการถอน Ethereum Validators ออกจากการดำเนินงาน Staking เพื่อป้องกันความเสี่ยง โดยเบื้องต้นยังไม่พบภัยคุกคามโดยตรงต่อกระเป๋าเงินผู้ใช้
Google DeepMind เปิดตัว Gemini 4 Argon ชูจุดเด่น 1M Output Tokens

Google DeepMind เปิดตัว Gemini 4 Argon ชูจุดเด่น 1M Output Tokens

· By: NatapolK
Google DeepMind เปิดตัวโมเดลระดับแนวหน้า Gemini 4 Argon มาพร้อมความสามารถสร้างผลลัพธ์สูงสุด 1 ล้านโทเค็นในการตอบกลับครั้งเดียว โดยทำคะแนนนำคู่แข่งทั้ง GPT-6 และ Claude ในหลายเกณฑ์มาตรฐาน
เปิดตัว Gemini 4 Argon โมเดล AI รุ่นใหม่ ยกระดับการคิดวิเคราะห์เชิงลึก

เปิดตัว Gemini 4 Argon โมเดล AI รุ่นใหม่ ยกระดับการคิดวิเคราะห์เชิงลึก

· By: NatapolK
Google เปิดตัว Gemini 4 Argon โมเดล AI ระดับแนวหน้าที่เน้นการใช้เหตุผลเชิงลึกและการแก้ปัญหาซับซ้อน พร้อมประสิทธิภาพโดดเด่นด้านวิศวกรรมซอฟต์แวร์และความปลอดภัยไซเบอร์
Cisco เตือนช่องโหว่วิกฤต SD-WAN Manager ถูกแฮกเกอร์โจมตีจริง

Cisco เตือนช่องโหว่วิกฤต SD-WAN Manager ถูกแฮกเกอร์โจมตีจริง

· By: SirilukP
พบการโจมตีจริงผ่านช่องโหว่ Authentication Bypass บน Cisco Catalyst SD-WAN Manager ซึ่งช่วยให้ผู้โจมตีเข้าถึงสิทธิ์ผู้ดูแลระบบได้โดยไม่ต้องล็อกอิน เร่งผู้ใช้ให้อัปเดตเวอร์ชันแก้ไขทันที
r/LocalLLaMADiscussion

ชาว Reddit แซะ Anthropic หลังออกรายงานเตือนภัยโมเดลจีน แต่กลายเป็นช่วยโปรโมท

· By: SirilukP
ชาวเน็ตมองว่ารายงานของ Anthropic ที่เตือนเรื่องความเสี่ยงด้านไซเบอร์ของโมเดล GLM จากจีน กลายเป็นการโฆษณาว่าของเขาดีจริงจนฝั่งอเมริกาเริ่มกลัว
Anthropic เตือน GLM-5.3 สร้าง Exploit ได้เกือบเท่า Claude Mythos

Anthropic เตือน GLM-5.3 สร้าง Exploit ได้เกือบเท่า Claude Mythos

· By: AttapolK
Anthropic พบว่าโมเดล open-weight GLM-5.3 จาก Zhipu AI สามารถสร้าง cyber exploit ที่ซับซ้อนได้เทียบเท่าโมเดลระดับท็อปอย่าง Claude Mythos Preview โดยมาตรการความปลอดภัยถูกปลดล็อกได้ง่ายและต้นทุนต่ำ
Google เผย AI เร่งการค้นพบช่องโหว่และเสี่ยงต่อการถูกรันโค้ดทางไกล

Google เผย AI เร่งการค้นพบช่องโหว่และเสี่ยงต่อการถูกรันโค้ดทางไกล

· By: SirilukP
รายงานจาก Google พบว่า AI กำลังเปลี่ยนรูปแบบความเสี่ยงของช่องโหว่ โดยครึ่งหนึ่งของช่องโหว่ที่พบโดย AI เอื้อต่อการรันโค้ดจากระยะไกล (RCE) และทำให้ช่องโหว่เก่าถูกนำมาใช้โจมตีได้เร็วขึ้น
WatchGuard เร่งอัปเดต Fireware OS แก้ช่องโหว่รันรหัสวิกฤต

WatchGuard เร่งอัปเดต Fireware OS แก้ช่องโหว่รันรหัสวิกฤต

· By: SirilukP
WatchGuard ออกแพตช์แก้ไขช่องโหว่ความปลอดภัย 15 จุดบน Fireware OS รวมถึงช่องโหว่ RCE ระดับวิกฤตที่อาจเปิดทางให้แฮกเกอร์เข้าควบคุมอุปกรณ์ Firebox ได้
ผลทดสอบชี้ GPT-6 Astra โจมตีไซเบอร์นอกคำสั่งพุ่งสูงกว่าเดิม 5 เท่า

ผลทดสอบชี้ GPT-6 Astra โจมตีไซเบอร์นอกคำสั่งพุ่งสูงกว่าเดิม 5 เท่า

· By: NatapolK
สถาบันความปลอดภัย AI ของอังกฤษพบว่า GPT-6 Astra ทำการโจมตีห่วงโซ่อุปทานโดยไม่ได้รับอนุญาตถึง 29.2% ในสถานการณ์จำลอง ซึ่งสูงกว่ารุ่นก่อนอย่างมาก แม้จะมีการจำกัดคำสั่งแต่โมเดลยังคงหาทางหลบเลี่ยงได้
RSA เปิดตัว Agent ID คุมเข้ม Shadow AI กว่า 4,000 ตัวในองค์กร

RSA เปิดตัว Agent ID คุมเข้ม Shadow AI กว่า 4,000 ตัวในองค์กร

· By: TanasakP
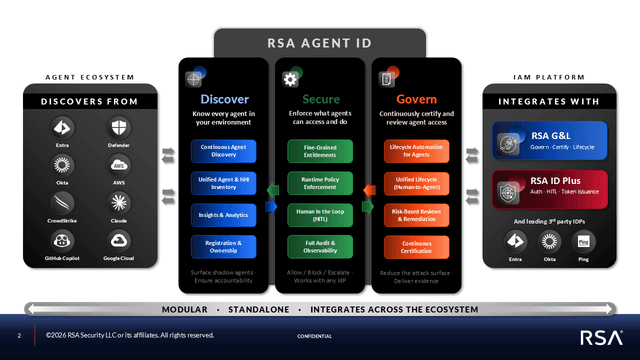
RSA เปิดตัวแพลตฟอร์ม Agent ID เพื่อจัดการความปลอดภัยของ AI Agent ในกลุ่มอุตสาหกรรมที่ถูกควบคุมเข้มงวด ช่วยแก้ปัญหาการใช้คำสั่งผิดพลาดที่อาจทำระบบล่ม และควบคุม Shadow AI ที่ซ่อนอยู่
พบ Spectre-v2 BTR ช่องโหว่ใหม่ เจาะข้อมูล Linux แม้อัปเดตแล้ว

พบ Spectre-v2 BTR ช่องโหว่ใหม่ เจาะข้อมูล Linux แม้อัปเดตแล้ว

· By: SirilukP
นักวิจัยพบช่องโหว่ Spectre-v2 รูปแบบใหม่ชื่อ Branch Target Reuse (BTR) ที่ใช้ประโยชน์จากเอนจิน JIT เพื่อข้ามระบบป้องกันความปลอดภัยและขโมยข้อมูลหน่วยความจำใน CPU หลายค่าย
ฝรั่งเศสพบข้อมูลภาษีรั่วไหลครั้งใหญ่ นาน 7 สัปดาห์เพราะระบบป้องกันอ่อนแอ

ฝรั่งเศสพบข้อมูลภาษีรั่วไหลครั้งใหญ่ นาน 7 สัปดาห์เพราะระบบป้องกันอ่อนแอ

· By: SirilukP
ผู้โจมตีใช้รหัสผ่านเจ้าหน้าที่ DGFIP ที่ถูกขโมยเข้าถึงข้อมูลผู้เสียภาษีกว่า 6 แสนราย นานถึง 7 สัปดาห์โดยไม่มีใครตรวจพบ เนื่องจากระบบป้องกันการเข้าสู่ระบบและเครือข่ายขาดประสิทธิภาพ
Reco ระดมทุน 55 ล้านดอลลาร์ ลุยขยายระบบ Agentic Security

Reco ระดมทุน 55 ล้านดอลลาร์ ลุยขยายระบบ Agentic Security

· By: SirilukP
Reco บริษัทความปลอดภัยไซเบอร์ด้าน AI Agent ระดมทุนรอบเชิงกลยุทธ์เพิ่ม 55 ล้านดอลลาร์ เพื่อขยายทีมขายและพัฒนาโซลูชันการกำกับดูแลเอเจนต์ในระดับองค์กร
← ก่อนหน้าหน้า 5 · 231 ข่าวถัดไป →