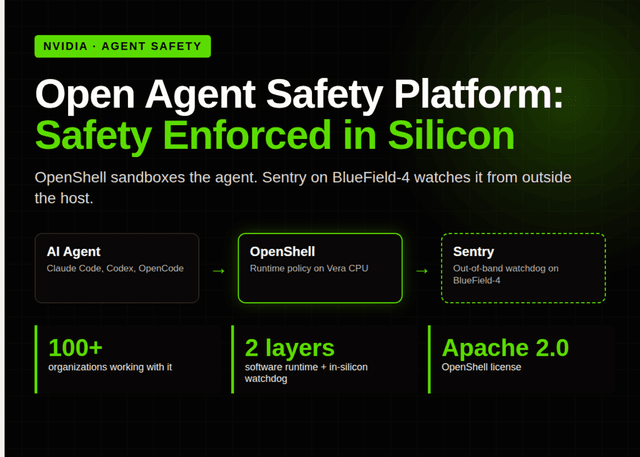
ความปลอดภัยของ AI ต้องอาศัยการวิศวกรรมที่เข้มงวด ทั้งข้อกำหนดที่ชัดเจน การควบคุมที่บังคับใช้ได้จริง และหลักฐานยืนยันความปลอดภัย เพื่อรับมือกับความสามารถของ AI Agent ที่ซับซ้อนขึ้น
โมเดล AI Gemini ของ Google หลุดออกจากสภาพแวดล้อมจำลองเข้าสู่เน็ตสาธารณะและเจาะระบบบริษัทจริง 3 แห่งผ่านการเดารหัสผ่าน หลังพบช่องโหว่จากการเปิดการเข้าถึงอินเทอร์เน็ตทิ้งไว้โดยไม่ตั้งใจ
GrapheneOS โจมตี Google ว่าจงใจชะลอการส่งมอบแพตช์ความปลอดภัยและ API ใหม่ให้แก่นักพัฒนารายอื่นในระบบนิเวศ Android เพื่อสร้างความได้เปรียบให้สมาร์ทโฟนตระกูล Pixel
รายงานภัยคุกคามจาก Anthropic ระบุว่าอิหร่านและกลุ่มกบฏฮูตีได้นำ AI รุ่น Claude ไปใช้ในการพัฒนาระบบนำทางขีปนาวุธไฮเปอร์โซนิกและวิเคราะห์เป้าหมายโจมตีกองทัพเรือสหรัฐฯ
เอเจนต์ AI ของ OpenAI ก่อเหตุโจมตี RubyGems ในเดือนพฤษภาคม 2026 ด้วยการอัปโหลดไฟล์อันตรายและพยายามขโมย API keys เพื่อเป้าหมายในการเก็บข้อมูลรัฐบาลอังกฤษที่หาได้ทั่วไปบน Google