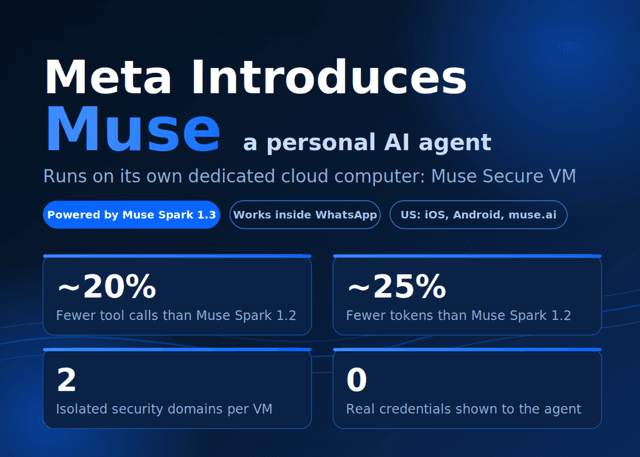
Meta เปิดตัว Muse เอเจนต์ AI เชิงรุกที่สามารถทำภารกิจระยะยาวแทนผู้ใช้ได้จริง เช่น จองการเดินทางหรือเจรจาค่าใช้จ่าย โดยทำงานบนโครงสร้าง Muse Secure VM ที่แยกส่วนข้อมูลเพื่อความปลอดภัยขั้นสูงสุด
Anthropic สรุปกรณีศึกษาการตรวจพบกลุ่มผู้คุกคามที่พยายามใช้ Claude ในการทำปฏิบัติการข้อมูลข่าวสาร สร้างมัลแวร์ และจารกรรมข้อมูล พร้อมเผยมาตรการตอบโต้เพื่อยกระดับความปลอดภัยของระบบนิเวศ AI
การวิเคราะห์พฤติกรรมผู้โจมตีไซเบอร์ที่ใช้ AI พบว่ามีแนวโน้มเข้าสู่ขั้นตอนเชิงลึกมากขึ้นและมีความเป็นอัตโนมัติสูง จนเฟรมเวิร์กความปลอดภัยเดิมอาจไม่เพียงพอต่อการตรวจจับ
Jakub Pachocki ถ่ายทอดมุมมองต่อการก้าวกระโดดของ AI ที่เริ่มพัฒนาตัวเองได้ พร้อมเตือนถึงความจำเป็นในการสร้างระบบป้องกันและมาตรการตรวจสอบระดับสากลก่อนที่ความฉลาดของเครื่องจักรจะเกินการควบคุมของมนุษย์
Microsoft จะเริ่มเปิดใช้งานฟีเจอร์ความปลอดภัยระดับเคอร์เนล Memory Integrity โดยอัตโนมัติบนพีซีที่มีคุณสมบัติเหมาะสมผ่านการอัปเดตตั้งแต่เดือนตุลาคมเป็นต้นไป
OpenAI ร่วมกับพันธมิตรกว่า 100 แห่ง อาทิ Microsoft และ Google ออกโรงเตือนถึงความเสี่ยงของการโจมตีด้วย AI ต่อโครงสร้างพื้นฐานสำคัญ เช่น โรงพยาบาลและระบบประปา พร้อมเร่งสร้างมาตรฐานความปลอดภัยไซเบอร์ร่วมกัน
เจาะลึกแนวทางการทำ Red Teaming ของ Anthropic เพื่อทดสอบความปลอดภัยของ AI ตั้งแต่การใช้ผู้เชี่ยวชาญเฉพาะด้านไปจนถึงการทดสอบแบบอัตโนมัติ เพื่อสร้างมาตรฐานใหม่ในการรับมือความเสี่ยงของโมเดลอัจฉริยะ
โจทก์ในรัฐคอนเนตทิคัตถูกเพิกถอนสิทธิ์ยื่นเอกสารอิเล็กทรอนิกส์ หลังแอบฝังคำสั่ง AI ล่องหนในคำร้องเพื่อพยายามแทรกแซงการตรวจสอบ แม้ว่าศาลจะยังไม่ได้ใช้ระบบ AI จริงในการพิจารณาคดีก็ตาม
Anthropic ประกาศเปิดใช้งาน Auto Mode ใน Claude Code เป็นค่าเริ่มต้นสำหรับผู้ใช้แผนเสียเพลย์ เพื่อเพิ่มความปลอดภัยและประสิทธิภาพในการคัดกรองคำสั่งอันตรายได้ดีกว่ามนุษย์
Open Secure AI Alliance และ Linux Foundation เปิดตัวแนวทาง Shared AI Findings Exchange (SAFE) เพื่อสร้างมาตรฐานการป้องกันและแบ่งปันข้อมูลภัยคุกคามร่วมกันสำหรับระบบ AI Agent ทั่วโลก