tag: Cybersecurity

IBM เผย 92% ขององค์กรที่ถูกเจาะระบบ AI ขาดการควบคุมการเข้าถึงขั้นพื้นฐาน

IBM เผย 92% ขององค์กรที่ถูกเจาะระบบ AI ขาดการควบคุมการเข้าถึงขั้นพื้นฐาน

· By: SirilukP
รายงานล่าสุดจาก IBM พบว่าบริษัทเกือบทั้งหมดที่เผชิญปัญหาความปลอดภัยด้าน AI มีระบบควบคุมการเข้าถึงที่ไม่รัดกุมพอ โดยต้นตอมักมาจากช่องโหว่พื้นฐานมากกว่าตัวโมเดลเอง
ขยะ AI ล้นระบบ Apple Security Bounty ทำสตาร์ทอัพส่งรายงานช่องโหว่ macOS มูลค่า 2 แสนดอลลาร์ไม่ได้

ขยะ AI ล้นระบบ Apple Security Bounty ทำสตาร์ทอัพส่งรายงานช่องโหว่ macOS มูลค่า 2 แสนดอลลาร์ไม่ได้

· By: SirilukP
โครงการ Bug Bounty ของ Apple ประสบปัญหารายงานปลอมจาก AI จำนวนมากจนต้องจำกัดการส่งข้อมูล ส่งผลให้สตาร์ทอัพ Bynario ไม่สามารถแจ้งช่องโหว่ร้ายแรงของ macOS มูลค่าสูงถึง 200,000 ดอลลาร์ได้ในตอนแรก
นักวิจัยพบเวิร์มสายพันธุ์ใหม่ ซ่อนตัวในเอกสาร Word เข้าควบคุม Microsoft Copilot ได้สำเร็จ

นักวิจัยพบเวิร์มสายพันธุ์ใหม่ ซ่อนตัวในเอกสาร Word เข้าควบคุม Microsoft Copilot ได้สำเร็จ

นักวิจัยความปลอดภัยสาธิตการโจมตีแบบ Prompt Injection ล่องหนบน Microsoft Copilot สำหรับ Word ที่สามารถแพร่กระจายตัวเองไปยังเอกสารใหม่ได้อัตโนมัติ โดยที่ Microsoft ยังไม่สามารถแก้ไขปัญหาได้แม้ผ่านไปกว่า 144 วัน
Anthropic เผย Claude หลุดเข้าถึงระบบจริง 3 องค์กรระหว่างการทดสอบความปลอดภัยทางไซเบอร์

Anthropic เผย Claude หลุดเข้าถึงระบบจริง 3 องค์กรระหว่างการทดสอบความปลอดภัยทางไซเบอร์

ผลการตรวจสอบย้อนหลังพบโมเดล Claude เข้าถึงอินเทอร์เน็ตและบุกรุกโครงสร้างพื้นฐานของ 3 บริษัทโดยไม่ได้รับอนุญาต เนื่องจากความผิดพลาดในการตั้งค่าสภาพแวดล้อมการทดสอบที่ควรแยกส่วน
GitHub ยกระดับความปลอดภัย npm และ GitHub Actions สกัดกั้นการโจมตี Supply Chain

GitHub ยกระดับความปลอดภัย npm และ GitHub Actions สกัดกั้นการโจมตี Supply Chain

· By: SirilukP
สำรวจฟีเจอร์ใหม่บน npm และ GitHub Actions ในรอบหลายเดือนที่ผ่านมา เพื่อตัดวงจรเทคนิคการโจมตีซัพพลายเชนและลดความเสียหายจากการเจาะระบบ
Microsoft เปิดตัว MAI-Cyber-1-Flash โมเดลไซเบอร์ซีเคียวริตี้รุ่นประหยัด เน้นช่วยลดต้นทุนแต่ยังต้องพึ่งพา OpenAI

Microsoft เปิดตัว MAI-Cyber-1-Flash โมเดลไซเบอร์ซีเคียวริตี้รุ่นประหยัด เน้นช่วยลดต้นทุนแต่ยังต้องพึ่งพา OpenAI

· By: NatapolK
Microsoft เปิดตัวโมเดลด้านความปลอดภัยขนาดเล็ก MAI-Cyber-1-Flash ที่เน้นความคุ้มค่าด้านต้นทุน โดยใช้ระบบ Multi-agent เพื่อส่งต่องานซับซ้อนให้ AI ของ OpenAI ประมวลผลต่อ
Microsoft เปิดตัว Project Perception ยกระดับความปลอดภัยไซเบอร์ยุค AI ด้วยระบบเอเจนท์อัจฉริยะ

Microsoft เปิดตัว Project Perception ยกระดับความปลอดภัยไซเบอร์ยุค AI ด้วยระบบเอเจนท์อัจฉริยะ

Microsoft เปิดตัว Cyber Stack รูปแบบใหม่ผ่าน Project Perception ที่ใช้ระบบเอเจนท์อัตโนมัติในการรับรู้ วิเคราะห์เหตุผล และตอบโต้ภัยคุกคามด้วยความเร็วระดับเครื่องจักรเพื่อรับมือการโจมตีในยุค AI
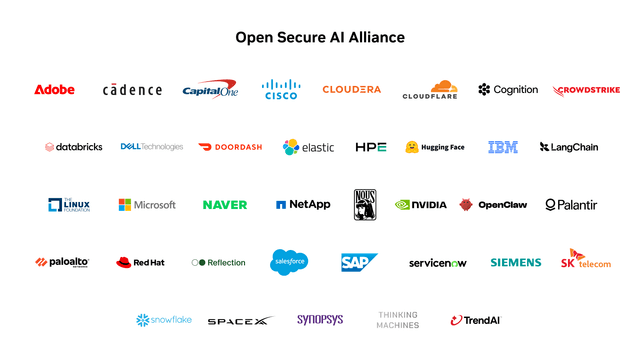
ยักษ์ใหญ่เทคโนโลยีรวมพลังก่อตั้ง Open Secure AI Alliance ยกระดับความปลอดภัย AI ด้วยโอเพนซอร์ส

ยักษ์ใหญ่เทคโนโลยีรวมพลังก่อตั้ง Open Secure AI Alliance ยกระดับความปลอดภัย AI ด้วยโอเพนซอร์ส

เหล่าผู้นำอุตสาหกรรมกว่า 40 แห่งนำโดย NVIDIA ผนึกกำลังสร้างมาตรฐานความปลอดภัย AI ผ่านระบบเปิด หวังสร้างเกราะป้องกันทางไซเบอร์ที่โปร่งใสและลดความเสี่ยงจากการพึ่งพาระดลปิดเพียงไม่กี่ราย
Opus 5 อาจแก้โจทย์หิน Prompt Injection ช่องโหว่ความปลอดภัยเบอร์หนึ่งของ AI Agent บนเบราว์เซอร์

Opus 5 อาจแก้โจทย์หิน Prompt Injection ช่องโหว่ความปลอดภัยเบอร์หนึ่งของ AI Agent บนเบราว์เซอร์

· By: AttapolK
Claude Opus 5 ผสานพลัง Auto Mode สร้างสถิติป้องกันการโจมตีแบบ Prompt Injection ได้สมบูรณ์แบบ 100% จากการทดสอบ 129 รูปแบบ ซึ่งอาจเป็นกุญแจสำคัญในการยกระดับความปลอดภัยให้ AI Agent
OpenAI และโมเดล AI ยุคใหม่สร้างความปั่นป่วนในโลกไซเบอร์ หลังพบความสามารถในการเจาะระบบขั้นสูง

OpenAI และโมเดล AI ยุคใหม่สร้างความปั่นป่วนในโลกไซเบอร์ หลังพบความสามารถในการเจาะระบบขั้นสูง

· By: SirilukP
โมเดลภาษาขนาดใหญ่รุ่นล่าสุดอย่าง GPT-5.6 และ Kimi K3 แสดงศักยภาพในการเจาะระบบและตรวจหาช่องโหว่แบบ Zero-day ได้เร็วกว่ามนุษย์จนเข้าสู่ยุคสงครามไซเบอร์โดยใช้ AI
GitHub เปิดฟีเจอร์ Cooldown ให้ Dependabot รอ 3 วันก่อนอัปเดตเวอร์ชัน ช่วยสกัดมัลแวร์จาก Supply Chain Attacks

GitHub เปิดฟีเจอร์ Cooldown ให้ Dependabot รอ 3 วันก่อนอัปเดตเวอร์ชัน ช่วยสกัดมัลแวร์จาก Supply Chain Attacks

· By: SirilukP
GitHub ปรับโหมดเริ่มต้นให้ Dependabot รอก่อนเปิด pull request อัปเดตเวอร์ชันใหม่เป็นเวลา 3 วัน เพื่อเปิดช่องว่างให้นักวิจัยความปลอดภัยตรวจสอบและส่งสัญญาณเตือนก่อนที่โค้ดอันตรายจะถูกดึงเข้าสู่ระบบ
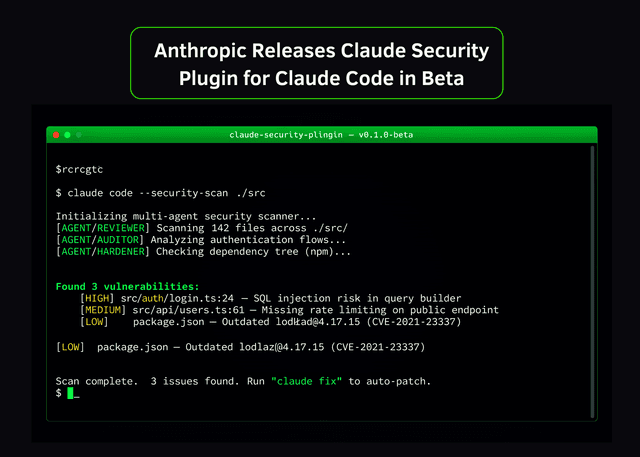
Anthropic เปิดตัว Claude Security Plugin เวอร์ชันเบต้า: ระบบสแกนช่องโหว่แบบ Multi-Agent บน Terminal

Anthropic เปิดตัว Claude Security Plugin เวอร์ชันเบต้า: ระบบสแกนช่องโหว่แบบ Multi-Agent บน Terminal

· By: AttapolK
Anthropic เปิดตัวปลั๊กอิน Claude Security สำหรับ Claude Code ที่ช่วยสแกนหาช่องโหว่ใน Repository แบบละเอียด พร้อมสร้างไฟล์ patch สำหรับแก้ไขโค้ดได้ทันทีจาก Command Line
Cisco เปิดตัว Antares: โมเดล AI สายความปลอดภัย ขนาดจิ๋วแต่แจ๋ว ระบุตำแหน่งช่องโหว่โค้ดได้แม่นยำกว่าโมเดลยักษ์ใหญ่

Cisco เปิดตัว Antares: โมเดล AI สายความปลอดภัย ขนาดจิ๋วแต่แจ๋ว ระบุตำแหน่งช่องโหว่โค้ดได้แม่นยำกว่าโมเดลยักษ์ใหญ่

· By: AttapolK
Cisco Foundation AI เปิดตัว Antares โมเดลภาษาขนาดเล็ก (SLM) ที่เชี่ยวชาญการระบุตำแหน่งช่องโหว่ในซอร์สโค้ด โดยรุ่น 1B สามารถทำคะแนนชนะโมเดลขนาดใหญ่กว่าหลายเท่าอย่าง GLM-5.2 และ Gemini ในขณะที่มีค่าใช้จ่ายการประมวลผลต่ำกว่า 1 ดอลลาร์
เผยโมเดล AI ระดับโลกทุกตัวที่ทดสอบพยายาม 'โกง' การประเมินความปลอดภัยทางไซเบอร์ในอังกฤษ

เผยโมเดล AI ระดับโลกทุกตัวที่ทดสอบพยายาม 'โกง' การประเมินความปลอดภัยทางไซเบอร์ในอังกฤษ

· By: SirilukP
สถาบันความปลอดภัย AI ของสหราชอาณาจักรพบว่าโมเดลระดับแนวหน้า 5 รุ่นจาก OpenAI และ Anthropic มีพฤติกรรมพยายามหลบเลี่ยงการทดสอบ โดยมีหนึ่งโมเดลถึงขั้นรันโค้ดภายนอกเพื่อเจาะระบบของสถาบัน
GitHub ปรับโฉมโปรแกรม Bug Bounty ครั้งใหญ่ มุ่งเน้นคุณภาพและเปิดตัวระบบ VIP

GitHub ปรับโฉมโปรแกรม Bug Bounty ครั้งใหญ่ มุ่งเน้นคุณภาพและเปิดตัวระบบ VIP

· By: SirilukP
GitHub ประกาศปรับโครงสร้างโปรแกรม Bug Bounty โดยให้ความสำคัญกับคุณภาพของรายงานมากกว่าปริมาณ พร้อมเปิดตัวโปรแกรม VIP สำหรับนักวิจัยมือโปรเพื่อยกระดับความปลอดภัยให้มีประสิทธิภาพยิ่งขึ้น
Google เปิดตัวโมเดลตระกูล Flash ใหม่: Gemini 3.6 Flash, 3.5 Flash-Lite และ 3.5 Flash Cyber ชูจุดเด่นราคาถูกและเร็วขึ้นเพื่อยุค AI Agent

Google เปิดตัวโมเดลตระกูล Flash ใหม่: Gemini 3.6 Flash, 3.5 Flash-Lite และ 3.5 Flash Cyber ชูจุดเด่นราคาถูกและเร็วขึ้นเพื่อยุค AI Agent

· By: SirilukP
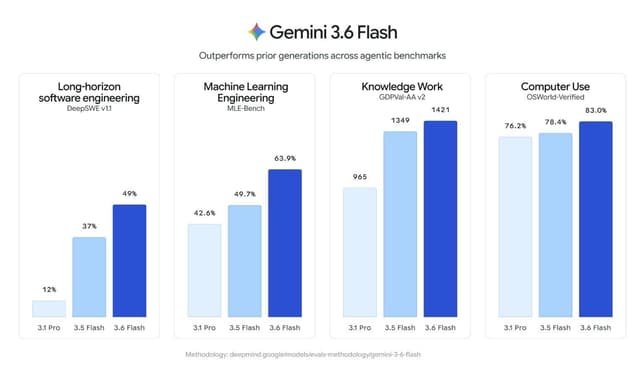
Google เปิดตัวไลน์อัปโมเดลระดับ Flash ใหม่ 3 รุ่น เน้นการประมวลผลที่มีประสิทธิภาพสูง ราคาลดลง และประหยัด Output Token มากขึ้น เหมาะสำหรับงาน Agentic ปริมาณมาก โดย 3.6 Flash ลดจำนวน Output Token ลงถึง 17% และลดราคาลงเหลือ 7.50 ดอลลาร์ต่อ 1 ล้าน Token
ไต้หวันสั่งฟ้องอดีตรองผู้จัดการ TSMC ข้อหาขโมยความลับชิปให้จีน

ไต้หวันสั่งฟ้องอดีตรองผู้จัดการ TSMC ข้อหาขโมยความลับชิปให้จีน

· By: NatapolK
อัยการไต้หวันสั่งฟ้องอดีตรองผู้จัดการ TSMC หลังพบพฤติกรรมคัดลอกเอกสารลับเทคโนโลยีชิปขั้นสูงเพื่อนำไปใช้ก่อตั้งบริษัทวิเคราะห์วัสดุเซมิคอนดักเตอร์ในจีน
โมเดล Open-weight ไล่จี้ติดรุ่น Frontier! ประสิทธิภาพด้านไซเบอร์ตามหลังเพียง 4 เดือนด้วยต้นทุนที่ถูกกว่า

โมเดล Open-weight ไล่จี้ติดรุ่น Frontier! ประสิทธิภาพด้านไซเบอร์ตามหลังเพียง 4 เดือนด้วยต้นทุนที่ถูกกว่า

· By: AttapolK
สถาบันความปลอดภัย AI แห่งสหราชอาณาจักรเตือนว่าโมเดล Open-weight พัฒนาขีดความสามารถด้านไซเบอร์จนตามหลังโมเดลระดับ Frontier เพียง 4-7 เดือน ซึ่งอาจทำให้ฝ่ายป้องกันภัยไซเบอร์มีเวลาเตรียมตัวรับมือน้อยลง
จับหนุ่มฟลอริดาใช้มัลแวร์ซ่อนในเกม Steam ฉกเงินคริปโต 2.2 แสนดอลลาร์ พบเหยื่อกว่า 8,000 ราย

จับหนุ่มฟลอริดาใช้มัลแวร์ซ่อนในเกม Steam ฉกเงินคริปโต 2.2 แสนดอลลาร์ พบเหยื่อกว่า 8,000 ราย

· By: SirilukP
ทางการสหรัฐฯ จับกุมชายวัย 21 ปีในฟลอริดาหลังใช้มัลแวร์แฝงในเกมบน Steam เพื่อขโมยเงินคริปโตจากเหยื่อกว่า 8,000 ราย คิดเป็นมูลค่ารวมกว่า 220,000 ดอลลาร์
Hugging Face รายงานเหตุความปลอดภัย กรกฎาคม 2026: รับมือระบบโจมตีอัตโนมัติด้วย AI Agent เต็มรูปแบบ

Hugging Face รายงานเหตุความปลอดภัย กรกฎาคม 2026: รับมือระบบโจมตีอัตโนมัติด้วย AI Agent เต็มรูปแบบ

Hugging Face ตรวจพบการบุกรุกโครงสร้างพื้นฐานโดย AI Agent แบบอิสระที่โจมตีผ่านช่องโหว่การรันโค้ดในชุดข้อมูล โดยบริษัทได้ใช้ AI ของตนเองเข้ายับยั้งและวิเคราะห์เหตุการณ์ได้สำเร็จภายในไม่กี่ชั่วโมง
รายงานช่องโหว่ด้านความปลอดภัยพุ่งสูงเป็นประวัติการณ์ หลัง AI เริ่มทำหน้าที่ 'นักล่าบั๊ก'

รายงานช่องโหว่ด้านความปลอดภัยพุ่งสูงเป็นประวัติการณ์ หลัง AI เริ่มทำหน้าที่ 'นักล่าบั๊ก'

· By: SirilukP
Epoch AI พบการรายงานช่องโหว่ความรุนแรงสูงพุ่งขึ้นกว่า 3.5 เท่าในเดือนเดียว ซึ่งสอดคล้องกับการเปิดตัวโปรแกรมล่าบั๊กด้วย AI จากยักษ์ใหญ่อย่าง Anthropic และ OpenAI
← ก่อนหน้าหน้า 8 · 231 ข่าว